

















スピアフィッシングは、組織内の特定の個人やグループを悪用しようとする、より標的性が高く効果的なフィッシング手法です。
一方、フィッシングは、無作為に選んだ受信者への一斉メール送信など、より広範な手口を用います。これに対してスピアフィッシングは、入念に調査したうえで価値の高い標的に合わせて仕立てられることが多く、典型的な攻撃では添付ファイル付きのメールが使われます。
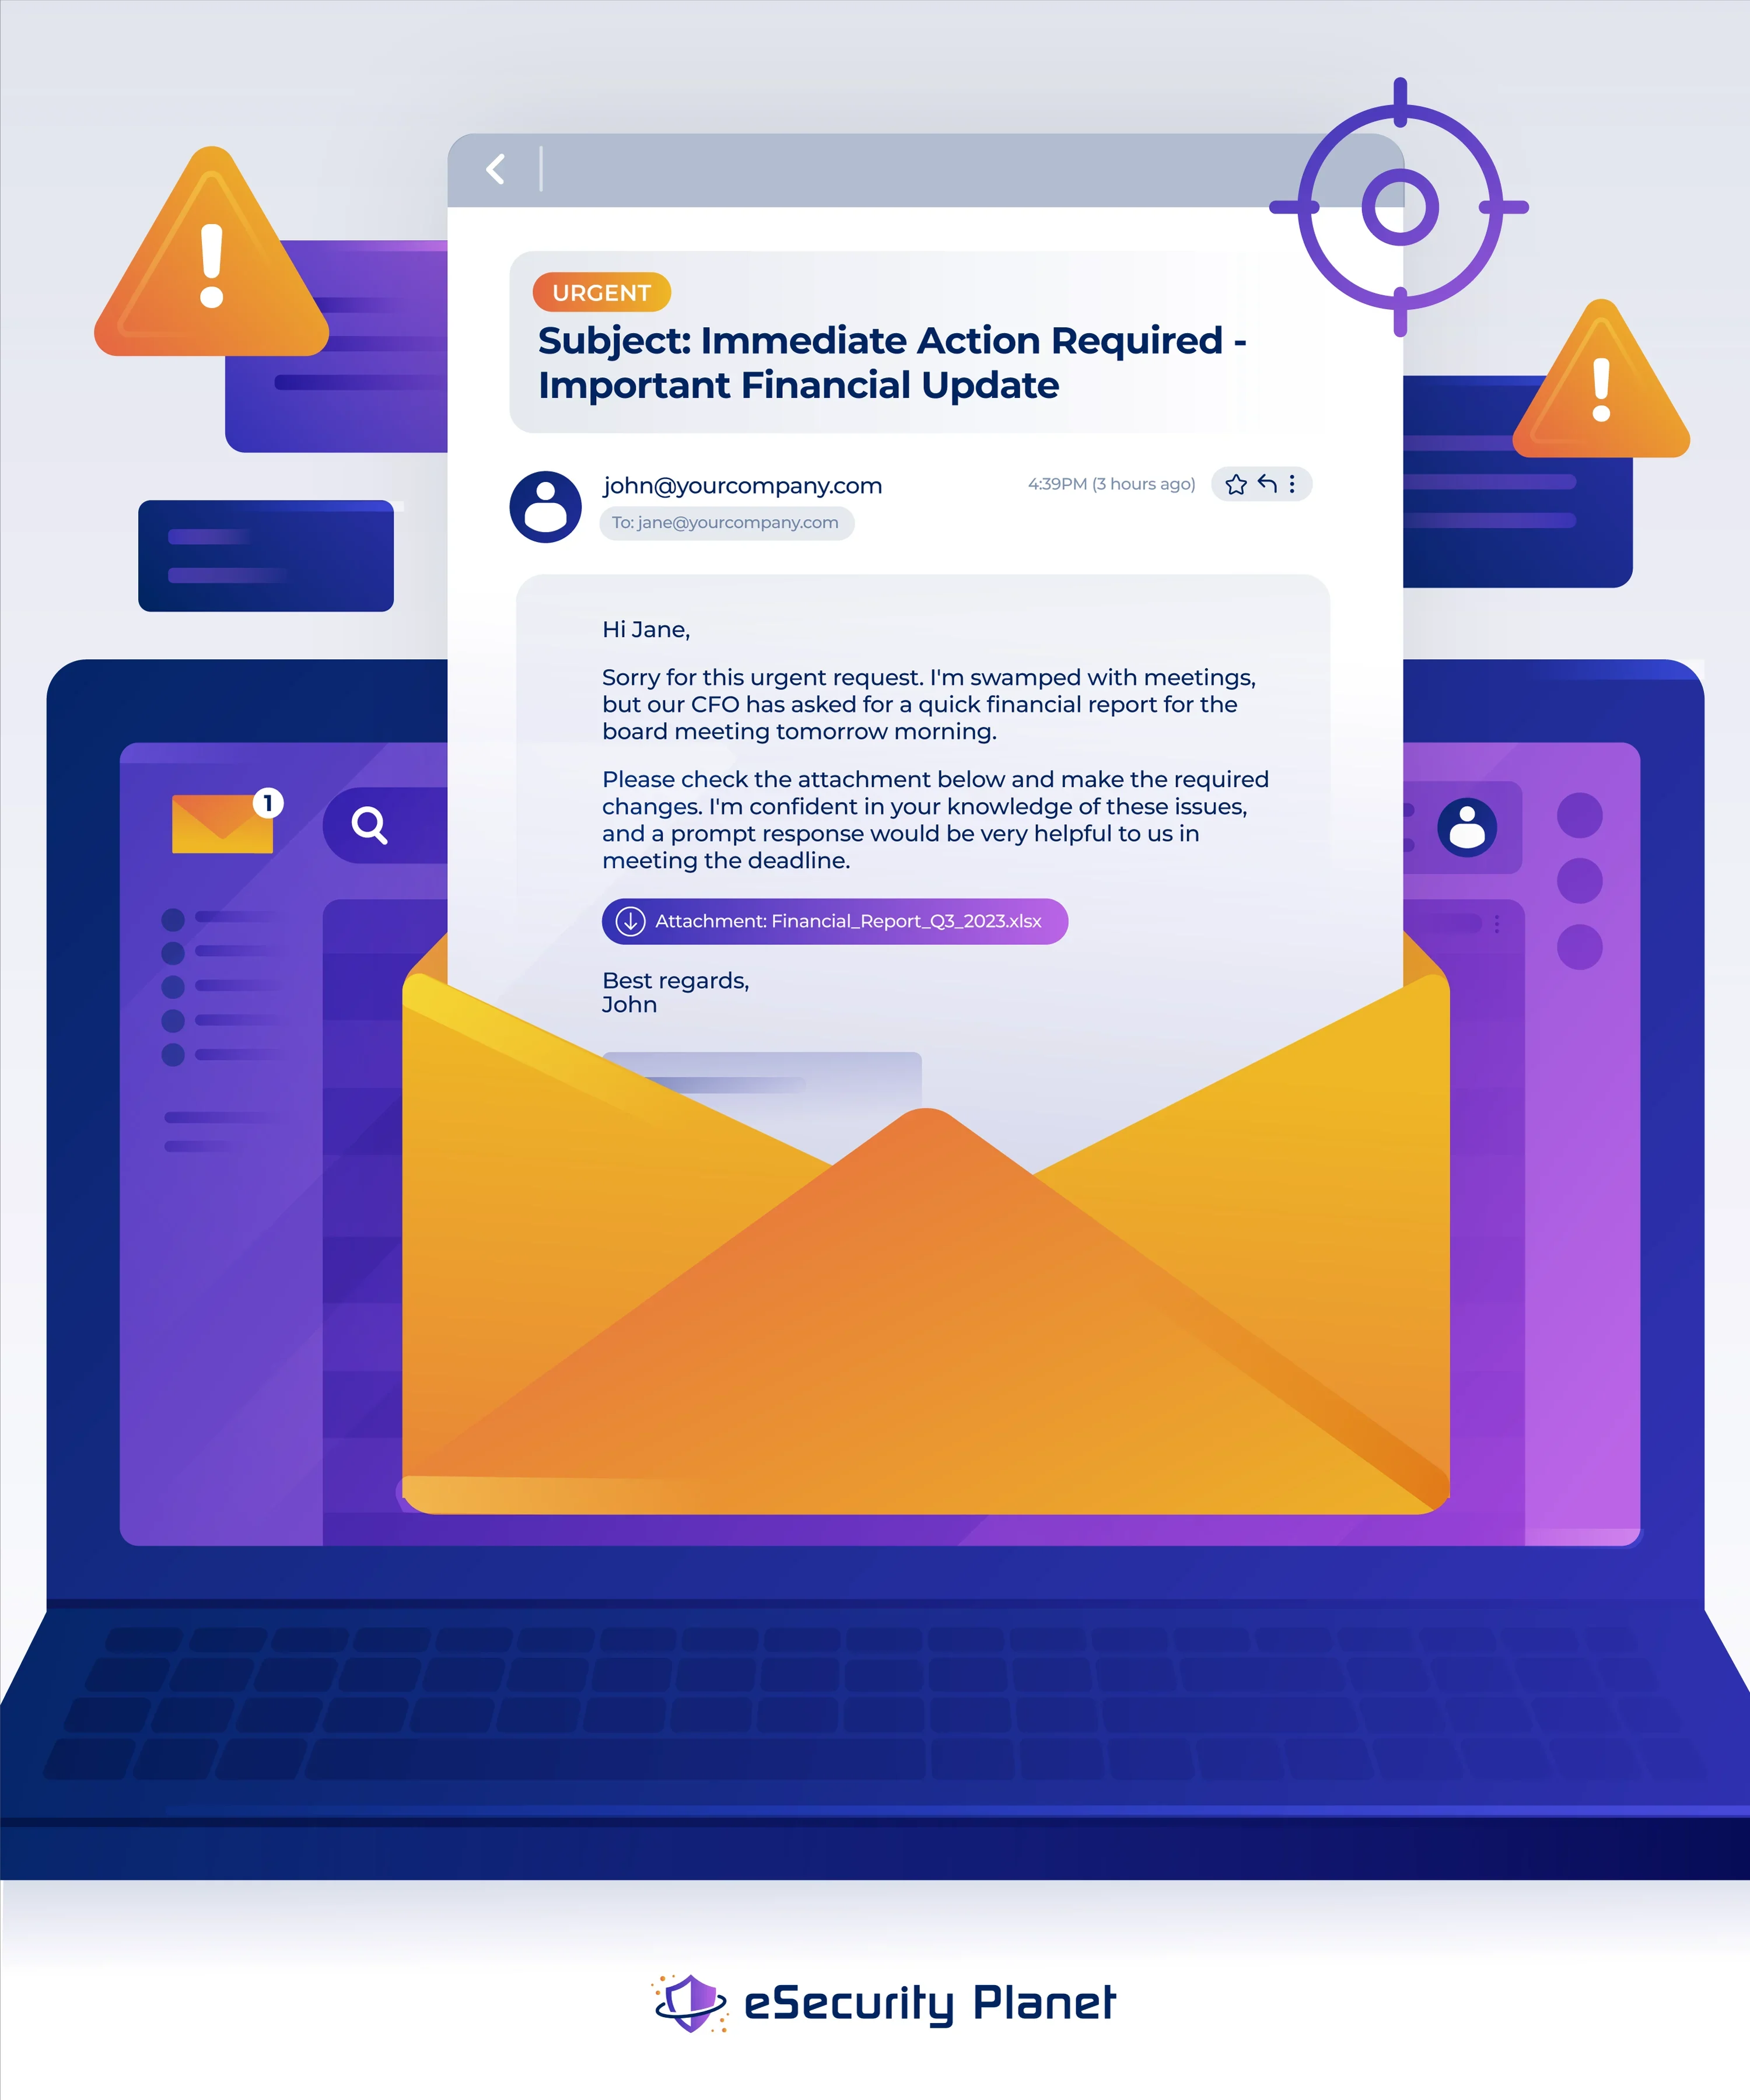
スピアフィッシングを特徴づけるのは、メール本文に盛り込まれた高度な個別化です。受信者の氏名、社内での役職や地位に合わせて内容が作られます。この手法では、メールやソーシャルメディア、インスタントメッセージなどのプラットフォームを使って利用者を操り、個人情報の開示や、ネットワーク侵害、データ損失、金銭的被害につながる行動を取らせます。
スピアフィッシングが非常に効果的なのは、個別化や心理操作、ソーシャルエンジニアリングを利用して人間の脆弱性を突くためです。個人と組織は、セキュリティ意識向上トレーニングを優先し、メールセキュリティ対策を導入するとともに、不審または緊急性を強調した依頼に注意を払うよう促す必要があります。
スピアフィッシングの仕組み
スピアフィッシングを成功させるには、攻撃者による相当な調査が必要です。
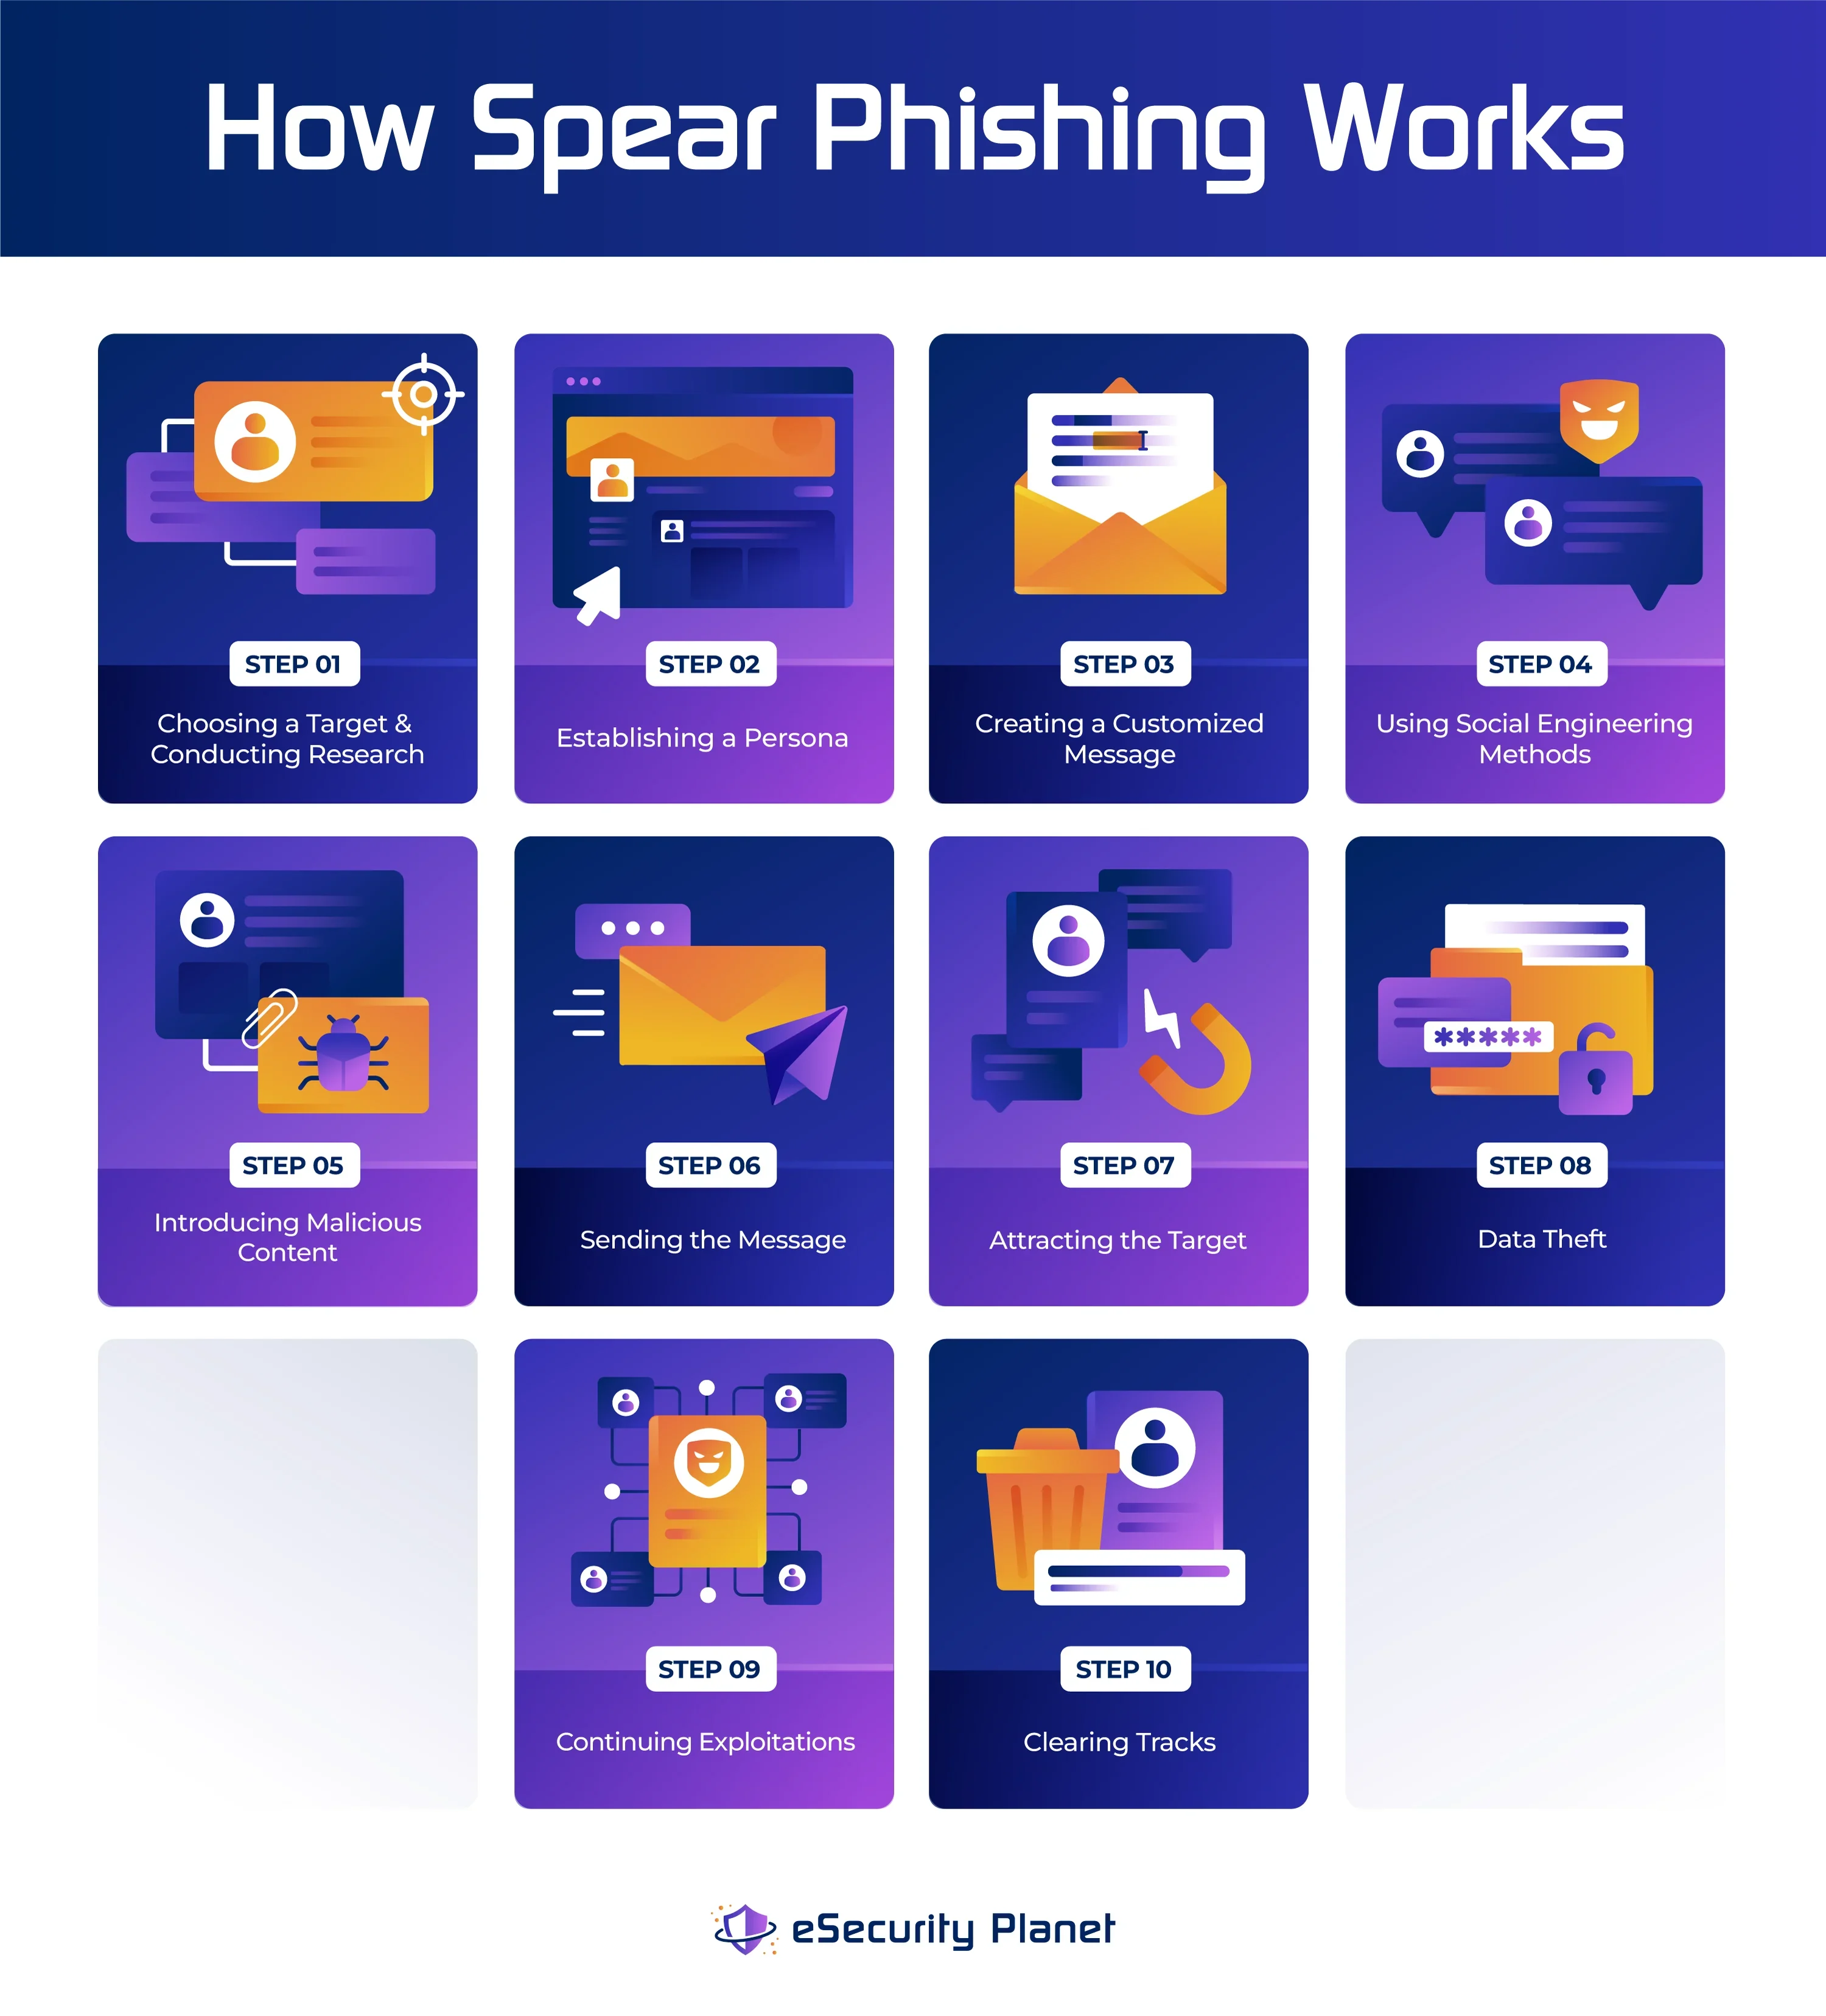
標的の選定と調査
スピアフィッシングの第一歩は、特定の個人やグループを標的として選ぶことです。攻撃者は、高位の職員、機密情報にアクセスできる人物、機密性の高いプロジェクトに関わる人物などを狙うことが多くあります。さらに、ソーシャルメディア、企業のWebサイト、公的記録などから個人情報を収集します。こうした情報によって、攻撃者は標的の役割、人間関係、行動を分析できます。
人物像の構築
攻撃者は収集した情報をもとに、標的から見てもっともらしい偽の身元や人物像を作り上げます。同僚、上司、取引先、その他の信頼できる人物に似せることもあります。個別化によって評判と信頼を築くことが目的です。
カスタマイズしたメッセージの作成
攻撃者は、作り上げた人物になりすましてメールやメッセージを送ります。標的の関心事や担当業務、現在進行中のプロジェクトに合わせて内容を調整することがあります。この個別化によって、標的がメッセージに反応する可能性が高まります。
ソーシャルエンジニアリング手法の利用
ソーシャルエンジニアリングとは、人の心理を操り、特定の行動を取らせることです。攻撃者は、緊急性、不安、好奇心、信頼などの感情を利用して、スピアフィッシングの標的に行動を促します。関係を築くために、過去の出来事や同僚、共有した経験に言及することもあります。
悪意あるコンテンツの導入
メッセージには通常、悪意ある要素(汚染された添付ファイル、偽サイトへのリンク、セキュリティリスクにつながる操作手順など)が含まれます。こうした要素は対象者の注意や信頼を引きつけ、コンテンツに関与させることを目的としています。
メッセージの送信
攻撃者は、メッセージが正規のものに見えるよう、さまざまな手段を使います。メッセージの送信には、偽装したメールアドレスや侵害されたアカウントを使ったり、脆弱なセキュリティ対策を悪用したりします。こうすることで、メッセージが初期検査を受けずに届くようにします。
標的の関心を引く
メッセージの内容とソーシャルエンジニアリングの手口は、標的の注意を引き、悪意あるメッセージに反応させることを狙います。緊急性を訴えたり、魅力的な提案を示したり、共通の関心事に言及したりして、標的に必要な行動を促します。
データの窃取
標的が策略に引っかかり、悪意あるコンテンツに関与すれば、攻撃者は目的を達成できます。たとえば、添付ファイルをダウンロードすると標的の端末がウイルスに感染し、ハッカーが機密データや認証情報、ネットワークにアクセスできるようになる可能性があります。
さらなる侵害
攻撃者は最初のアクセス権を得ると、さまざまな方法で組織を悪用できます。ネットワーク内を横展開したり、権限レベルを引き上げたり、さらに広範な攻撃を仕掛けたりすることで、被害が拡大する可能性があります。
痕跡の消去
高度な攻撃者は、自らの活動の痕跡を消すこともできます。その結果、サイバーセキュリティ専門家による侵害の特定と対応が困難になります。記録の削除や活動の遮断、アクセスを維持するための存在の隠蔽などがこれに当たります。
スピアフィッシングを防ぐ10の対策
これらの戦略にセキュリティ意識を重視する文化の醸成を組み合わせることで、組織はスピアフィッシング攻撃への脆弱性を大幅に低減し、全体的なサイバーセキュリティのレジリエンスを高められます。
1. メール認証とセキュリティ対策
組織は、メール認証プロトコルとセキュリティ戦略によってスピアフィッシングに対抗できます。これらの手法により、メールセキュリティを強化し、スピアフィッシング攻撃の成功リスクを低減するとともに、メールの到達率を全体的に高められます。
Sender Policy Framework(SPF)
SPFは、ドメイン所有者が代理送信を許可するIPアドレスを指定できる認証プロトコルです。受信側のメールサーバーはメールを受信した際、送信元ドメインのSPFレコードを確認し、送信サーバーがそのドメインでの送信を許可されているか検証します。送信元のIPアドレスがSPFレコードに登録されていない場合、メールは不審なものとして報告されたり、拒否されたりします。
DomainKeys Identified Mail(DKIM)
DKIMは、メールの送信者と内容が正当なものであることを検証するデジタル署名方式の認証方法です。これは、受信者の秘密鍵を使ってメールヘッダーにデジタル署名を挿入するものです。署名を検証する際、受信側メールサーバーは、そのドメインのDNSレコードで公開されている送信者の公開鍵を使います。署名が無効でなく、内容が変更されていなければ、メールは正当なものとして扱われます。
Domain-Based Message Authentication, Reporting, and Conformance(DMARC)
DMARCは、SPFとDKIMを基盤とするポリシー型のメール認証プロトコルです。受信メールがSPFまたはDKIMで認証されなかった場合、ドメイン所有者は取るべき対応を指定できます。組織は、疑わしいメールの検査、隔離、拒否を行うDMARCポリシーを設定できます。またDMARCは、ドメイン所有者が自分のメールドメインの利用状況や、不正または悪意ある目的に悪用されていないかを把握できるレポート機能も提供します。
Secure Email Gateway(SEG)
受信・送信メールを能動的にスキャンして潜在的な脅威を検出する専門的なメールセキュリティソリューションの導入は、スピアフィッシング対策としてセキュアメールゲートウェイを実装する取り組みの一部です。これらのゲートウェイは、悪意ある添付ファイルやリンク、メール本文を検出するため、シグネチャベースの手法と最新の脅威検出技術を組み合わせます。また、人工知能アルゴリズムを使い、スピアフィッシング攻撃を示すパターン(ソーシャルエンジニアリングの手口や不審な送信者の挙動など)を特定します。SEGは、疑わしいメッセージが受信者のメールボックスに届く前に、ブロック、隔離、または警告表示できます。
エンドポイントセキュリティ
攻撃の防止、特定、対応を目的に、エンドポイントセキュリティソリューションは、ウイルス対策ソフト、ファイアウォール、侵入検知システム、挙動監視など、さまざまな手法を用います。EDRなどのエンドポイントセキュリティツールには通常、危険な添付ファイル、リンク、ダウンロードを検出してブロックできるセキュリティソフトウェアが含まれます。これらのシステムはリアルタイムスキャンにより、メールや添付ファイルに含まれるマルウェアをユーザーの端末に届く前に検出・除去します。予期しないメール転送や大量配信など、スピアフィッシングを示唆する異常なパターンは、挙動分析によって特定できます。定期的な更新と修正により、エンドポイントは攻撃者に悪用される可能性のある既知の脆弱性から保護されます。
Secure Access Service Edge(SASE)ツール
SASEツールは、Security Service Edge(SSE)ソリューションとも呼ばれ、Webフィルタリング、URL分析、脅威インテリジェンス、IDベースのアクセス制限など、組み込みのセキュリティ機能を利用します。SASEプラットフォームは、メールのやり取りを含む送受信ネットワークデータを分析し、スピアフィッシングを検出できます。有害なWebサイトへのアクセスを防ぎ、疑わしいURLを検出し、IDとコンテキストに基づくユーザー認証・認可を適用できます。
多要素認証(MFA)
MFAは、システムやアカウントへのアクセスを許可する前に、ユーザーへ複数段階の認証を求めるセキュリティソリューションです。ログインIDとパスワードだけの場合よりも、さらに高いセキュリティを提供します。MFAは通常、パスワード、スマートフォンなどの物理デバイス、指紋などの生体データで構成されます。
重要なシステム、アプリ、データにアクセスする際、MFAはパスワードに加えて追加の認証要素を要求します。攻撃者がスピアフィッシングなどによってユーザーの認証情報を入手しても、不正アクセスを防止できます。たとえば、攻撃者がユーザーのパスワードを知っていても、認証を完了するにはユーザーの物理デバイスや生体データへのアクセスが必要です。
2. インシデント対応計画
スピアフィッシングに対する効果的なインシデント対応戦略では、侵害に可能な限り迅速に対処し、被害を抑えるための、体系化された枠組みを構築します。インシデント対応計画には、明確な役割と責任の定義、連絡経路の確立、エスカレーション手順の策定、インシデントの重大度分類が含まれます。対応シナリオを模擬する机上演習の実施、連絡先リストの継続的な更新、侵害されたメールを分析するフォレンジック手順の整備、IT部門、セキュリティチーム、法務部門、広報部門間の円滑な連携維持も重要です。包括的なインシデント対応戦略を導入することで、組織はスピアフィッシング攻撃を効率的に封じ込め、調査し、復旧できます。これにより被害を抑え、迅速かつ協調的な対応を実現できます。
3. フィッシングシミュレーションとテスト
スピアフィッシングに対するシミュレーションとテストとは、組織のレジリエンスを評価・向上させるため、模擬的なスピアフィッシング攻撃を計画的に実施することです。現実的なスピアフィッシングメールを作成し、想定される攻撃者の戦略を模倣するよう調整したうえで、複数部門を対象に管理されたキャンペーンを実施します。従業員の反応と脆弱性を監視し、行動に応じて速やかにトレーニングとフィードバックを提供します。
4. WebフィルタリングとURL分析
WebフィルタリングとURL分析によるスピアフィッシング対策では、ユーザーのWebサイトやオンライン情報へのアクセスを監視・管理するツールと技術を導入します。URLをリアルタイムでスキャンし、既知の有害サイトや禁止ドメインのデータベースと照合するWebフィルタリングシステムを利用します。不審または危険な可能性のあるURLをブロックすることで、スピアフィッシング攻撃に利用される悪意あるサイトへのアクセスからユーザーを保護できます。また、メール内のリンクを調査し、リンク先サイトの評判や潜在的な危険について詳細な情報を提供するURL分析サービスも利用できます。こうした対策により、偽のログインページやマルウェア感染サイトへのリンクを頻繁に含むスピアフィッシングから、ユーザーを事前に保護できます。
5. セキュリティ情報およびイベント管理(SIEM)
SIEMは、ネットワーク全体のセキュリティインシデントを監視、検出、対応する集中管理システムです。SIEMは多数のソースからデータを収集・相関分析し、異常、不審な挙動、スピアフィッシングの可能性を検出します。メールトラフィックのパターン、ユーザーの活動、システムログを分析し、異常なメール活動、不正アクセスの試み、侵害されたアカウントを検出することもその一環です。SIEMツールはアラートを生成し、即時の対応と調査を可能にします。スピアフィッシングの可能性がある事象に関するリアルタイム情報を提供することで、SIEMは攻撃を特定・軽減する組織の能力を高め、全体的なセキュリティ態勢を強化します。
6. セキュリティポリシーと手順
スピアフィッシングに対抗するため、強固なセキュリティポリシーと手順を導入し、メールやオンライン活動に関する明確な基準を策定します。適切なメール利用の習慣を定義し、パスワード管理を徹底し、送信者の身元確認手順を明示し、不審なメールを報告する仕組みを整え、スピアフィッシングの可能性がある攻撃に遭遇した場合の対応を定めます。これらのルールを頻繁に更新・明確化し、継続的なセキュリティ意識向上トレーニングを実施することで、個人が慎重な判断を下せるようになり、標的型攻撃に積極的に対抗するセキュリティ文化が育まれます。
7. ユーザーアクセス制御
ユーザーアクセス制御とは、組織内で各ユーザーの職務に必要なリソースとデータだけに権限を制限する取り組みで、理想的には「ゼロトラスト」の原則に従います。ユーザーアクセス制御では、業務に必要な最小限の権限だけを付与し、職責を超えて機密データやシステムにアクセスできないようにすることで、スピアフィッシングを防ぎます。これにより、アクセスを取得されても攻撃者が与えられる被害を制限し、攻撃が成功した場合の影響を抑えられます。さらに、多要素認証を義務付け、重要なシステムへのアクセスに強固な認証方式を要求することで、不正アクセスに対する制御を強化できます。
8. ベンダーおよびサードパーティーのリスク管理
パートナーやサプライヤーのセキュリティ手順を組織の手順と一致させるため、ベンダーおよびサードパーティーリスク管理のセキュリティポリシーをスピアフィッシング対策として導入します。従業員のトレーニング、インシデント対応能力、メールセキュリティポリシーを評価することが含まれます。契約には、データ保護とインシデント報告、セキュリティ上の要件と役割に関する条項を盛り込むべきです。特にスピアフィッシング攻撃への脆弱性など、相手のサイバーセキュリティ対策の有効性を定期的に監査・評価します。セキュリティ要件をベンダーやサードパーティーパートナーにも拡張することで、攻撃者がその脆弱性を悪用して自社をスピアフィッシングする可能性を低減できます。
9. 従業員のトレーニングと意識向上
スピアフィッシングから従業員を守るには、標的型メールのリスクを認識し対応するために必要な知識とスキルを身につけさせる、包括的なトレーニング戦略を導入する必要があります。トレーニングでは、スピアフィッシング攻撃の構造、攻撃者が用いる手法、不審なメールの見分け方、送信者の正当性の確認、リンクや添付ファイルの慎重な扱い、疑わしい事象の速やかな報告を扱うべきです。セキュリティ意識を高める文化を育み、従業員が防御の第一線を担えるようにすることで、組織はこうした個別化されたサイバー攻撃の被害に遭うリスクを大幅に低減できます。
10. 定期的な監視、更新、パッチ適用
スピアフィッシングを継続的に監視・評価するには、メールセキュリティの制御、従業員の行動、新たな脅威のパターンを定期的に調査する先 proactive な方法を導入する必要があります。メールセキュリティ設定の定期的な見直し、従業員の脆弱性を測定する模擬スピアフィッシングテストの実施、リアルタイムのメールトラフィックパターンにおける異常の探索、新たなフィッシング手口の把握、防御策の必要に応じた調整などが含まれます。評価、検出、対応、改善のサイクルを継続することで、組織は弱点を迅速に発見し、標的型スピアフィッシング攻撃へのレジリエンスを強化できます。
ソフトウェア、オペレーティングシステム、アプリケーションのセキュリティを管理する体系的な戦略を策定することも重要です。ソフトウェアベンダーが提供する最新のセキュリティパッチと更新プログラムを適用し、導入前に更新を十分にテストし、重大な欠陥を優先し、信頼性の高いパッチ展開スケジュールを作成し、効率的にパッチを配布する自動化ツールを利用します。
スピアフィッシング攻撃者は何を狙うのか?
攻撃者は現在、非常に説得力があり個別化されたコミュニケーションを容易に作成し、標的にセキュリティを損なう行動や個人情報の開示を促せます。スピアフィッシング攻撃の成功確率を下げるため、企業は従業員のデータを保護し、セキュリティ意識を高める取り組みを徹底すべきです。スピアフィッシング攻撃者がよく行うことは次のとおりです。
- 独自データを窃取する、企業秘密、極めて機密性の高い情報、または利用・販売可能な知的財産を盗みます。
- 標的が普段使うコミュニケーションの文体を模倣するとともに、メールのやり取りの傾向を分析して構成も再現し、メールをより信頼できるものに見せます。
- 標的の氏名を調査する、役職、担当業務、連絡先、人間関係を調べます。
- 同僚や仕事上の人間関係に関する情報を利用することで、よく知られた人物になりすまし、信頼を築きます。
- 進行中の業務を把握することで、緊急性があるように見えるメールを書けるようにします。
- 最近のニュースや出来事、発表を利用して受信者を説得し、メールを時宜にかなった関連性の高いものに見せます。
- 説得力のある詐欺メールを作成するため、相手の財務取引、請求書、支払い手続きに関する知識を利用します。
- 既知の脆弱性を利用するため、組織の技術環境に精通します。
- もっともらしい状況を作り出すため、標的の所在地や旅行予定を把握します。
- 同僚や上司、ビジネスパートナーになりすまします。
- セキュリティ上の弱点を悪用する。これには、脆弱なパスワード、古いソフトウェア、従業員のセキュリティ意識の不足などが含まれます。
- ソーシャルメディアのプロフィールを利用することで、人脈、趣味、個人情報や職務上の情報を集め、信じられる人物像を作り上げます。
- 従業員名簿にアクセスすることで、役職、オフィス、連絡先に関する有用な事実を集めます。
- 攻撃対象領域を拡大するとともに、標的の連絡先を利用して、より多くの人に有害なメールを送信します。
スピアフィッシング攻撃を見分ける
スピアフィッシングの試みを見抜くには、警戒と注意深さが求められます。ここでは、スピアフィッシング攻撃の兆候と、その見分け方を紹介します。
- 送信者のメールアドレスにスペルミス、微妙な変更、実在の組織と一致しないドメインがないか確認します。
- 「お客様各位」などの一般的なあいさつで始まり、名前で呼びかけていないメールには注意してください。
- 緊急性やパニック、プレッシャーを感じさせるコミュニケーションには注意し、直ちに行動するよう求められていないか確認します。
- 不慣れな送信元や予期しない送信元から、機密情報、金銭取引、添付ファイルを要求するメールには注意してください。金銭や支払いの要求は、特に不審な送信元から届いた場合、必ず確認します。
- スペルミス、構文エラー、不適切な言い回しは、いずれも偽のメールであることを示す兆候になり得ます。特に、権威ある送信元を装っている場合は注意が必要です。
- リンクにカーソルを合わせて完全なURLを確認します。リンク先が一致しない場合は、クリックしないでください。
- 確認する際は、不慣れな送信元からの添付ファイルに注意してください。特に、マクロやスクリプトの有効化を求める場合は危険です。
- 正規の企業がメールでパスワード、アカウント情報、ログイン認証情報を要求することはありません。
- あまりにも魅力的な高額な賞品、宝くじの当選、格安の取引を約束するメールには注意してください。
- メールが送信者のコミュニケーションのスタイルを反映していない場合、危険信号かもしれません。
- 組織のブランディング、ロゴ、書式に不自然な点がないか確認します。
- 送信者が通常いる場所と一致しないタイムゾーンや地域から届いたメールには注意してください。
- メールに、自分の職務、取り組み、担当業務とは無関係な内容が含まれている場合は、注意が必要です。
疑わしい場合は、別の通信手段で送信者とされる人物に連絡し、メッセージが有効なものか確認してください。
まとめ:標的型攻撃から身を守る
今日の開放的なデジタル環境において、スピアフィッシングは組織のセキュリティに対する重大な脅威です。こうした標的型で巧妙な攻撃から身を守るには、警戒を怠らず、知識を身につけ、適切なセキュリティ対策を実施することが重要です。スピアフィッシングの手口と適切な防御策を理解することで、個人や組織は、こうした標的型で人を操る攻撃の特徴的な兆候を認識できるようになります。この知識を活用すれば、予防策を講じて潜在的なリスクを抑え、こうした高度な攻撃手法の被害に遭うことを避けられます。