

















Le spear phishing est une technique d’hameçonnage plus ciblée et plus efficace, qui tente d’exploiter des personnes ou des groupes précis au sein d’une organisation.
Alors que l’hameçonnage utilise un éventail plus large de tactiques, comme l’envoi massif d’e-mails à des destinataires choisis au hasard, le spear phishing fait souvent l’objet de recherches approfondies et est adapté à des cibles à forte valeur. Une attaque classique de spear phishing suit un schéma familier : des e-mails contenant des pièces jointes.
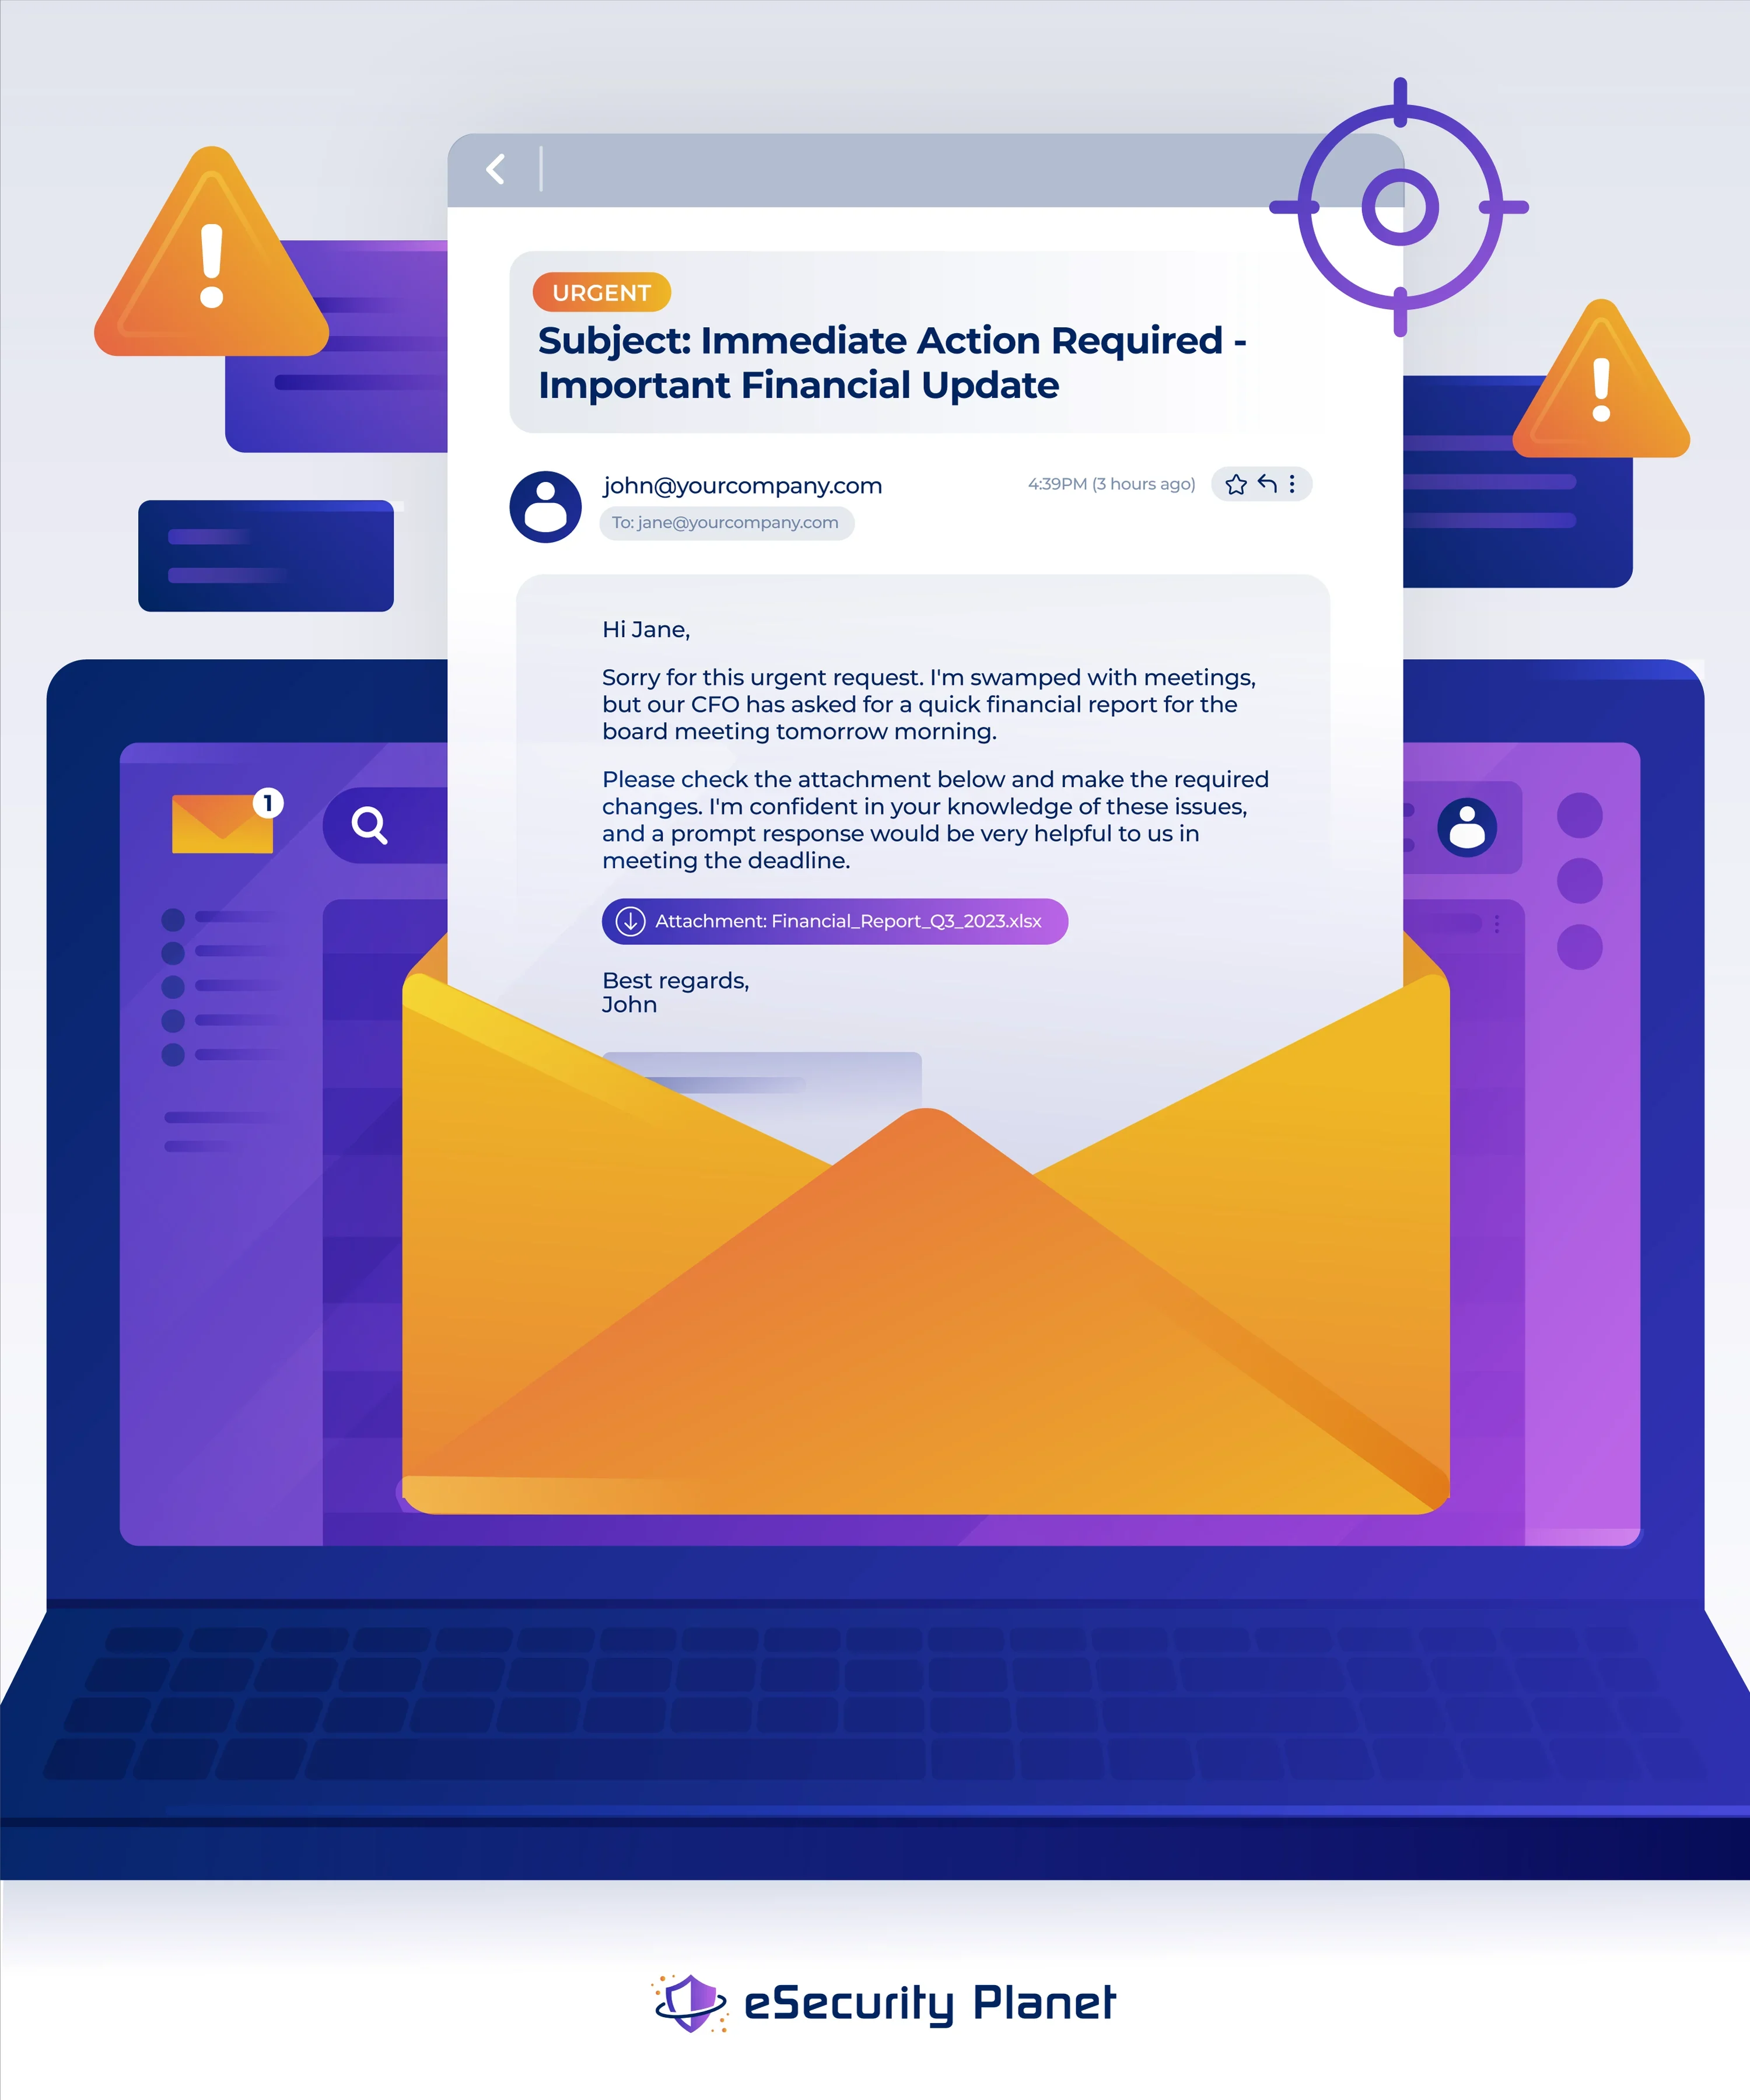
Ce qui distingue le spear phishing est le degré de personnalisation du contenu de l’e-mail, adapté au nom, au poste ou au rang du destinataire dans l’entreprise. Cette méthode consiste à utiliser les e-mails, les réseaux sociaux, la messagerie instantanée et d’autres plateformes pour manipuler les utilisateurs et les amener à révéler des informations personnelles ou à effectuer des actions susceptibles d’entraîner une compromission du réseau, une perte de données ou un préjudice financier.
Le spear phishing est une technique très efficace, car il exploite la personnalisation, la manipulation psychologique et l’ingénierie sociale pour tirer parti des vulnérabilités humaines. Les particuliers et les organisations doivent donner la priorité à la formation à la sensibilisation à la sécurité, mettre en place des mesures de sécurité des e-mails et encourager la vigilance face aux demandes inhabituelles ou urgentes.
Fonctionnement du spear phishing
Pour réussir, le spear phishing exige de la part de l’attaquant un travail de recherche considérable.
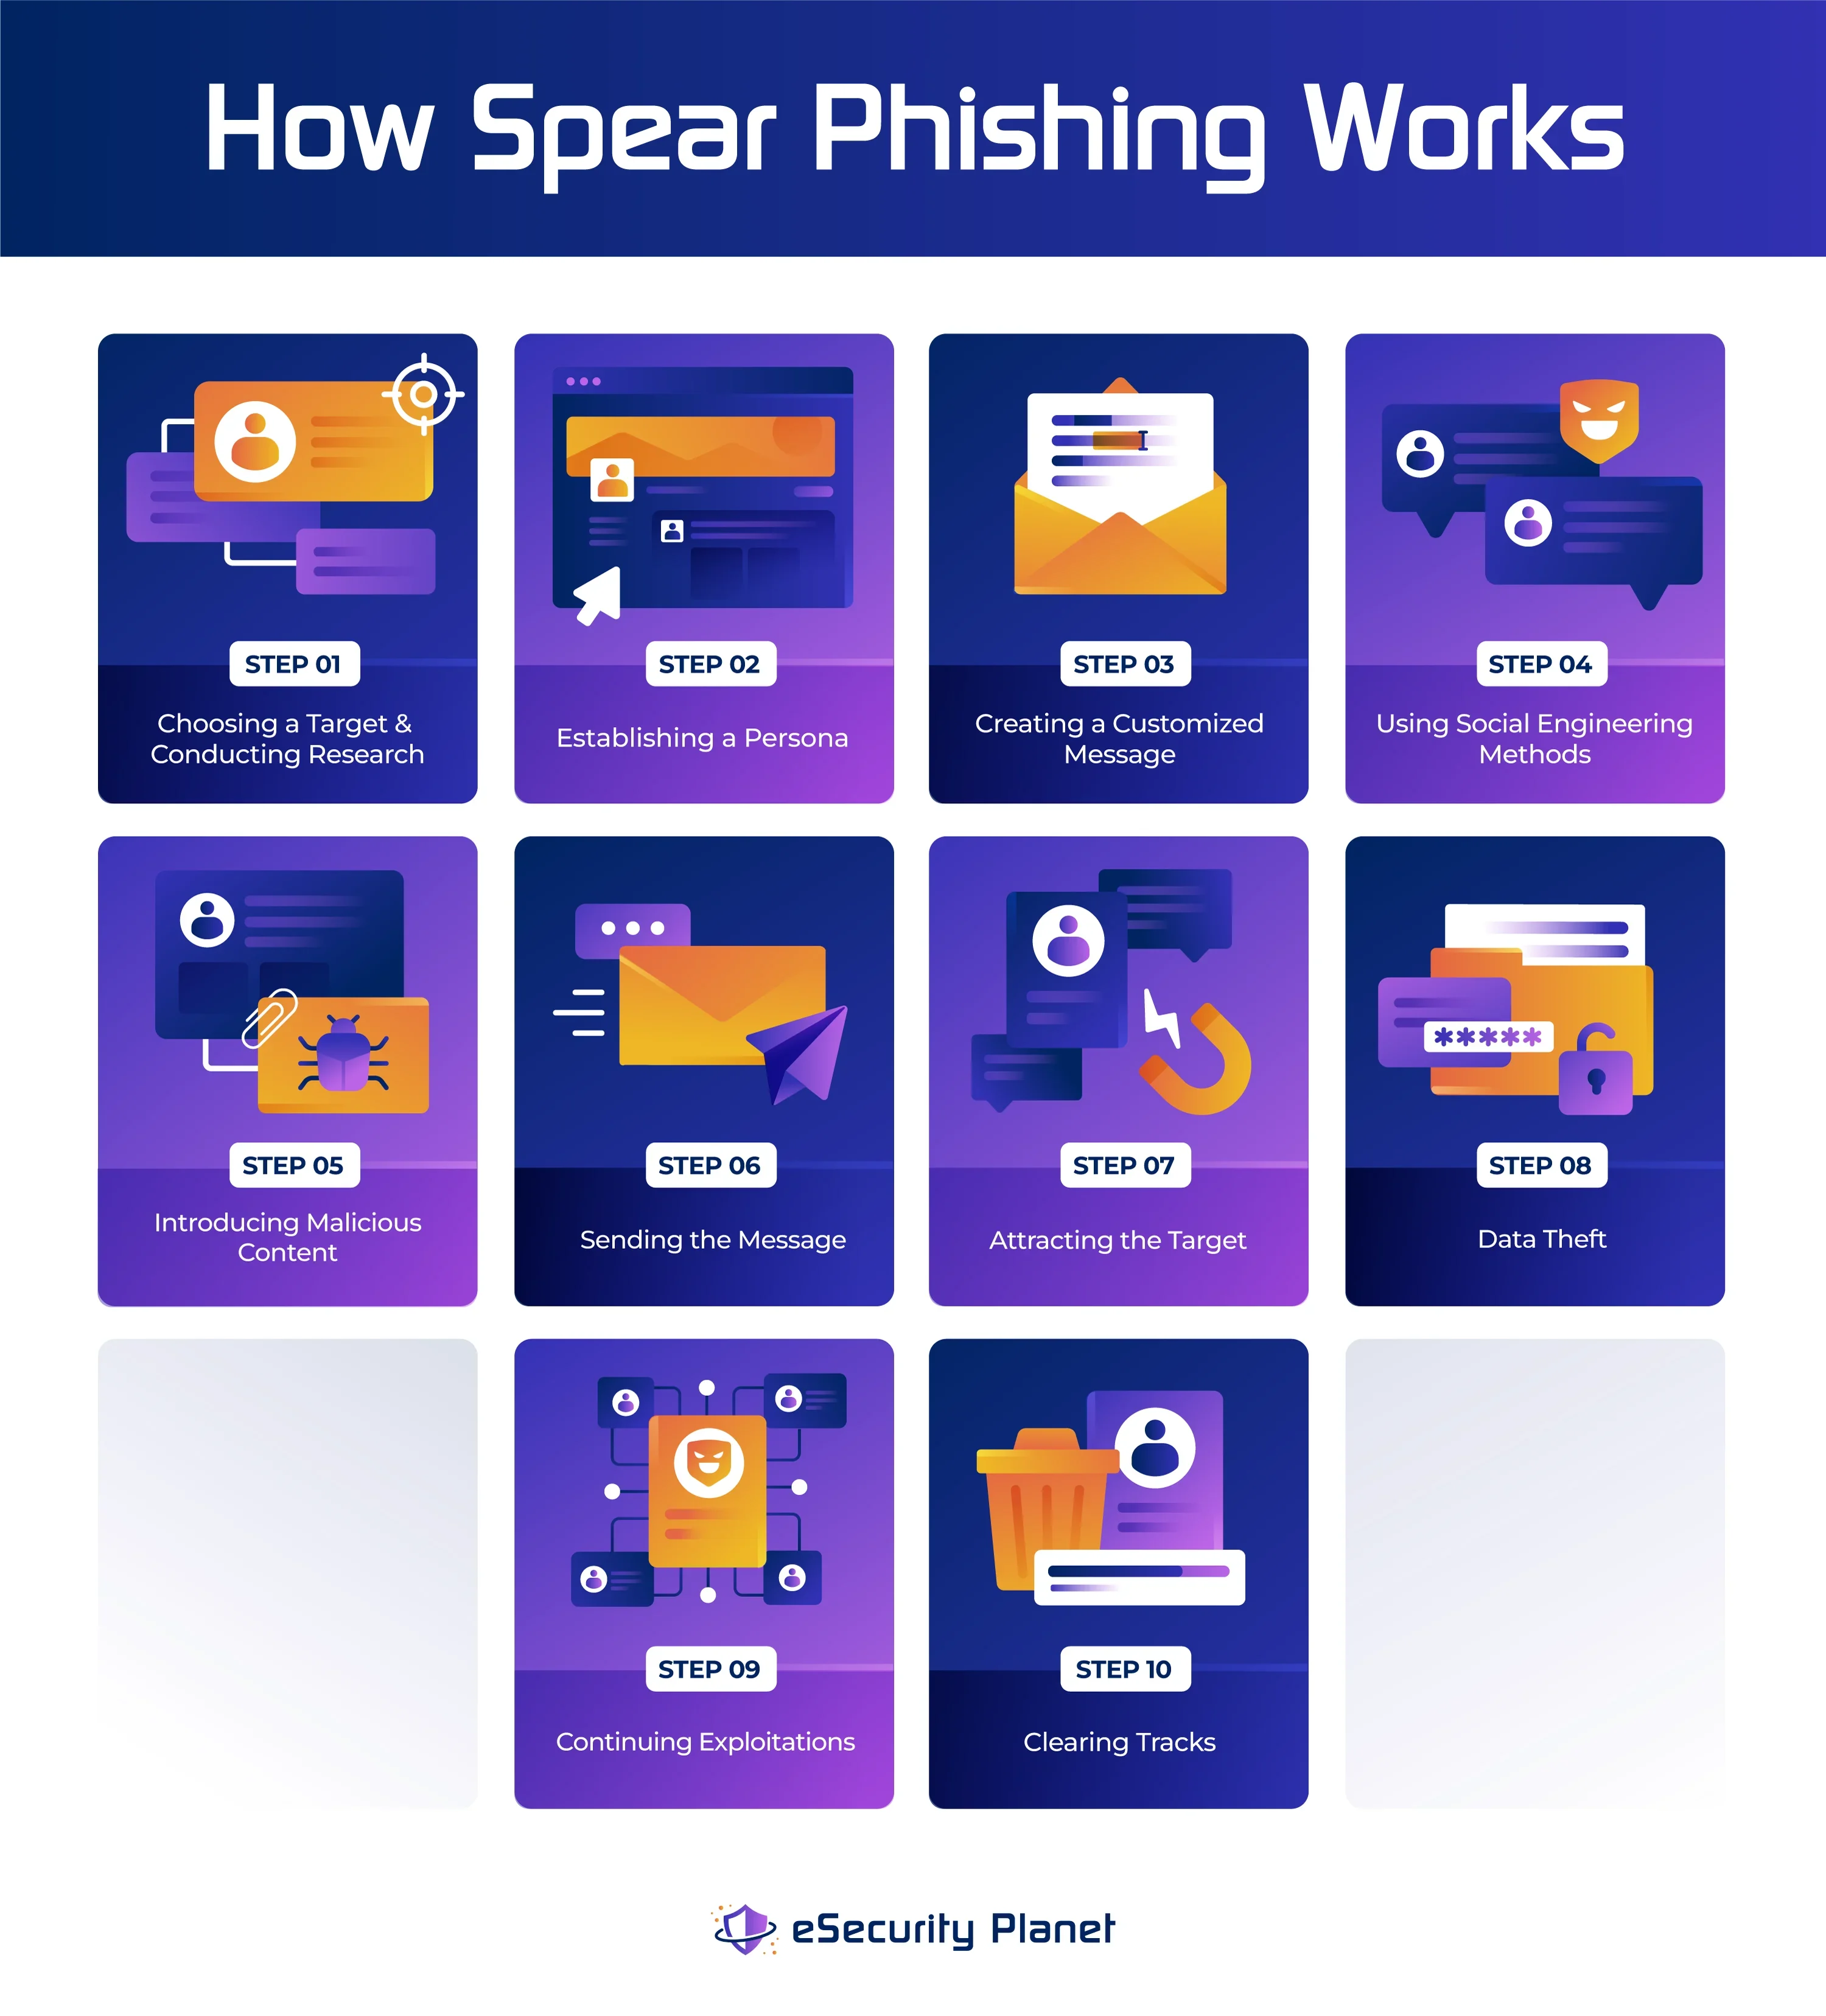
Choisir une cible et mener des recherches
La première étape du spear phishing consiste à sélectionner des personnes ou des groupes précis comme cibles. Les membres du personnel occupant des postes élevés, les personnes ayant accès à des informations sensibles ou celles participant à des projets confidentiels sont souvent ciblés par les attaquants. Les recherches complémentaires consistent à recueillir des informations personnelles auprès de sources telles que les réseaux sociaux, les sites web d’entreprise et les registres publics. Ces informations permettent aux attaquants d’évaluer les fonctions, les relations et le comportement de leur cible.
Établir une identité
Un attaquant crée une fausse identité ou un personnage à partir des informations recueillies, de manière à ce que celui-ci paraisse plausible à la cible. Ce personnage peut ressembler à un collègue, un supérieur, un partenaire commercial ou toute autre personne de confiance. L’objectif est d’établir une réputation et une relation de confiance grâce à la personnalisation.
Créer un message personnalisé
Les attaquants créent un e-mail ou un message envoyé par le personnage qu’ils ont créé. Ils peuvent adapter leurs messages et leurs e-mails aux centres d’intérêt de la cible, à ses responsabilités ainsi qu’à ses projets en cours. Cette personnalisation augmente la probabilité que la cible réponde au message.
Utiliser des méthodes d’ingénierie sociale
L’ingénierie sociale consiste à manipuler la psychologie des personnes afin qu’elles réagissent d’une manière donnée. Les attaquants peuvent susciter des émotions telles que l’urgence, la peur, la curiosité ou la confiance pour pousser la cible à agir dans le cadre d’une attaque de spear phishing. Pour établir des liens, ils peuvent faire référence à des événements passés, à des collègues et à des expériences communes.
Introduire un contenu malveillant
Un élément malveillant — par exemple des pièces jointes infectées, des liens vers des sites contrefaits ou des instructions demandant d’effectuer des activités susceptibles de présenter un risque pour la sécurité — est généralement inclus dans le message. Ces éléments visent à attirer l’attention ou à gagner la confiance du public ciblé, afin de l’amener à interagir avec le contenu.
Envoyer le message
Les attaquants utilisent diverses méthodes pour donner l’impression que le message est légitime. Pour envoyer un message, ils peuvent utiliser des adresses e-mail usurpées, exploiter des comptes compromis ou tirer parti de mesures de sécurité insuffisantes. Le but est que le message ne fasse pas l’objet d’un examen initial.
Attirer la cible
Le contenu du message, associé à ses tactiques d’ingénierie sociale, vise à attirer l’attention de la cible afin qu’elle interagisse avec ces messages malveillants. La cible est ainsi incitée à prendre les mesures nécessaires au moyen d’appels urgents, d’offres attrayantes ou de références à des centres d’intérêt communs.
Vol de données
Les attaquants peuvent atteindre leur objectif si la cible tombe dans le piège et interagit avec le contenu malveillant. Le téléchargement d’une pièce jointe peut, par exemple, infecter l’appareil de la cible avec un virus, permettant aux pirates d’accéder à des données confidentielles, à des identifiants et à des réseaux.
Poursuivre l’exploitation
Lorsqu’un attaquant a obtenu un accès initial, il peut exploiter l’organisation de différentes manières. Cela peut consister à se déplacer latéralement dans un réseau, à augmenter son niveau de privilèges et à lancer des attaques de plus grande ampleur, susceptibles d’aggraver les dommages.
Effacer ses traces
Les attaquants avancés peuvent également prendre des mesures pour effacer les traces de leurs activités, ce qui complique l’identification d’une compromission et la réaction des experts en cybersécurité. Il peut s’agir de supprimer des enregistrements, de bloquer leurs activités ou de dissimuler leur présence afin de conserver leur accès.
10 techniques pour prévenir le spear phishing
En associant ces stratégies à la promotion d’une culture de sensibilisation à la sécurité, les organisations peuvent réduire considérablement leur vulnérabilité aux attaques de spear phishing et renforcer leur résilience globale en matière de cybersécurité.
1. Méthodes d’authentification et de sécurisation des e-mails
Les organisations peuvent lutter contre le spear phishing au moyen de protocoles d’authentification des e-mails et de stratégies de sécurité. Ces méthodes peuvent améliorer la sécurité des e-mails, réduire le risque de réussite des attaques de spear phishing et améliorer la délivrabilité globale des e-mails.
Sender Policy Framework (SPF)
SPF est un protocole d’authentification qui permet aux propriétaires de domaines de préciser les adresses IP autorisées à envoyer des messages en leur nom. Lorsqu’il reçoit un e-mail, le serveur de messagerie du destinataire vérifie l’enregistrement SPF du domaine de l’expéditeur afin de confirmer que le serveur d’envoi est autorisé à envoyer un message pour ce domaine. L’e-mail peut être signalé comme suspect ou refusé si l’adresse IP de l’expéditeur ne figure pas dans l’enregistrement SPF.
DomainKeys Identified Mail (DKIM)
DKIM est une méthode d’authentification par signature numérique utilisée pour vérifier que l’expéditeur et le contenu d’un e-mail sont authentiques. Elle consiste à utiliser la clé privée de l’expéditeur pour insérer une signature numérique dans l’en-tête d’un e-mail. Pour vérifier la signature, le serveur de messagerie du destinataire utilise ensuite la clé publique de l’expéditeur, fournie dans les enregistrements DNS du domaine concerné. L’e-mail est considéré comme authentique tant que la signature n’est pas invalide et que le contenu n’a pas été modifié.
Domain-Based Message Authentication, Reporting, and Conformance (DMARC)
DMARC est un protocole d’authentification des e-mails fondé sur des politiques, dérivé de SPF et de DKIM. Lorsqu’un e-mail entrant n’est pas authentifié par SPF ou DKIM, le propriétaire du domaine peut déterminer les mesures à prendre. Les organisations peuvent configurer des politiques DMARC pour contrôler, mettre en quarantaine ou rejeter les e-mails suspects. DMARC fournit également des outils de rapport permettant aux propriétaires de domaines d’identifier l’utilisation de leurs domaines de messagerie et de déterminer s’ils sont exploités à des fins non autorisées ou malveillantes.
Passerelle de messagerie sécurisée (SEG)
Le déploiement de solutions spécialisées de sécurité des e-mails qui analysent activement les e-mails entrants et sortants à la recherche de menaces potentielles fait partie de la mise en œuvre d’une passerelle de messagerie sécurisée contre le spear phishing. Pour détecter les pièces jointes, les liens et les contenus malveillants, ces passerelles associent des techniques fondées sur les signatures à des techniques modernes de détection des menaces. Elles utilisent également des algorithmes d’intelligence artificielle pour identifier les schémas caractéristiques des attaques de spear phishing, comme les tactiques d’ingénierie sociale et les comportements inhabituels des expéditeurs. Pour réduire le risque de réussite des attaques de spear phishing, les SEG peuvent bloquer, mettre en quarantaine ou signaler les messages suspects avant qu’ils n’atteignent la boîte de réception du destinataire.
Sécurité des terminaux
Pour prévenir, détecter et contrer les attaques, les solutions de sécurité des terminaux utilisent diverses méthodes, notamment les logiciels antivirus, les pare-feu, les systèmes de détection des intrusions et la surveillance des comportements. Les outils de sécurité des terminaux tels que EDR incluent généralement des logiciels de sécurité capables de détecter et de bloquer les pièces jointes, les liens et les téléchargements dangereux. Ces systèmes utilisent l’analyse en temps réel pour détecter et supprimer les logiciels malveillants présents dans les e-mails et les pièces jointes avant qu’ils n’atteignent l’appareil de l’utilisateur. L’analyse comportementale permet d’identifier les schémas inhabituels susceptibles de révéler des tentatives de spear phishing, comme le transfert inattendu d’e-mails ou leur diffusion en masse. Des mises à jour et des correctifs réguliers protègent les terminaux contre les vulnérabilités que les attaquants pourraient exploiter.
Outils Secure Access Service Edge (SASE)
SASE , également appelés solutions de security service edge (SSE), utilisent des fonctionnalités de sécurité intégrées telles que le filtrage web, l’analyse des URL, la veille sur les menaces et les restrictions d’accès fondées sur l’identité. Les plateformes SASE peuvent détecter les tentatives de spear phishing en analysant les données réseau entrantes et sortantes, y compris les conversations par e-mail. Elles peuvent empêcher l’accès aux sites web dangereux, détecter les URL suspectes et imposer une authentification et une autorisation des utilisateurs fondées sur leur identité et le contexte.
Authentification multifacteur (MFA)
MFA est une solution de sécurité qui exige des utilisateurs plusieurs niveaux d’authentification avant de leur accorder l’accès à un système ou à un compte. Elle offre un niveau de sécurité supplémentaire par rapport à un simple identifiant et mot de passe. La MFA repose généralement sur un mot de passe, un appareil physique tel qu’un smartphone et des données biométriques telles qu’une empreinte digitale.
Lorsqu’ils accèdent à des systèmes, applications ou données critiques, les utilisateurs doivent fournir avec la MFA des facteurs d’authentification supplémentaires en plus de leur mot de passe. Même si des attaquants obtiennent les identifiants de l’utilisateur par spear phishing ou par d’autres moyens, cela les empêche d’obtenir un accès non autorisé. Par exemple, même si un attaquant possède le mot de passe d’un utilisateur, il doit encore disposer de son appareil physique ou de ses données biométriques pour terminer l’authentification.
2. Plan de réponse aux incidents
Une stratégie efficace de réponse aux incidents face au spear phishing consiste à créer un cadre bien structuré pour traiter et limiter les compromissions aussi rapidement que possible. Un plan de réponse aux incidents comprend la définition claire des rôles et des responsabilités, l’établissement de canaux de communication, la mise en place de protocoles d’escalade et la définition de niveaux de gravité des incidents. Il est également important d’organiser des exercices sur table simulant des scénarios de réponse, de mettre régulièrement à jour les listes de contacts, de définir des procédures d’analyse forensique des e-mails compromis et de maintenir une collaboration fluide entre les services informatiques, les équipes de sécurité, les services juridiques et les services de communication. En mettant en œuvre une stratégie complète de réponse aux incidents, les organisations peuvent contenir, enquêter sur les attaques de spear phishing et s’en remettre efficacement, tout en limitant les dommages potentiels et en garantissant une réponse rapide et coordonnée.
3. Simulation et tests de phishing
La simulation et les tests de résistance au spear phishing consistent à organiser des tentatives simulées de spear phishing afin d’évaluer et d’améliorer la résilience d’une organisation. Cette technique comprend la création d’e-mails réalistes de spear phishing, leur modification pour reproduire les stratégies d’attaquants potentiels, la conduite de campagnes contrôlées dans plusieurs services, le suivi des réactions et de la vulnérabilité des employés, ainsi que la fourniture rapide d’une formation et de retours en fonction de leurs actions.
4. Filtrage web et analyse des URL
Se défendre contre le spear phishing au moyen du filtrage web et de l’analyse des URL consiste à mettre en place des outils et des technologies pour surveiller et gérer l’accès des utilisateurs aux sites web et aux informations en ligne. Cela implique l’utilisation de systèmes de filtrage web qui analysent les URL en temps réel et les comparent à des bases de données de sites web malveillants connus et de domaines interdits. Le blocage des URL suspectes ou potentiellement dangereuses protège les utilisateurs contre l’accès à des sites malveillants susceptibles d’être utilisés dans des attaques de spear phishing. Les organisations peuvent également utiliser des services d’analyse des URL, qui examinent les liens contenus dans les e-mails et fournissent des informations détaillées sur la réputation et les risques potentiels du site de destination. En mettant en œuvre ces mesures de protection, les entreprises peuvent protéger de manière proactive leurs utilisateurs contre les tentatives de spear phishing, qui comportent souvent des liens vers de fausses pages de connexion ou des sites infectés par des logiciels malveillants.
5. Gestion des informations et des événements de sécurité (SIEM)
SIEM est un système centralisé qui surveille, détecte et traite les incidents de sécurité sur un réseau. Pour détecter les anomalies, les comportements suspects et les tentatives potentielles de spear phishing, le SIEM recueille et corrèle des données provenant de nombreuses sources. Il analyse notamment les schémas du trafic des e-mails, l’activité des utilisateurs et les journaux système afin de détecter les activités inhabituelles liées aux e-mails, les tentatives d’accès illégales ou les comptes compromis. Les outils SIEM génèrent des alertes qui permettent une réaction et une enquête immédiates. En fournissant des informations en temps réel sur les incidents potentiels de spear phishing, le SIEM renforce la capacité d’une organisation à identifier et à limiter les attaques, améliorant ainsi sa posture globale de sécurité.
6. Politiques et procédures de sécurité
La mise en œuvre de politiques et procédures de sécurité solides pour lutter contre le spear phishing nécessite l’élaboration de normes précises concernant les activités liées aux e-mails et à Internet. Cela implique de définir les bonnes pratiques d’utilisation des e-mails, d’imposer une bonne hygiène des mots de passe, de décrire les procédures de vérification de l’identité des expéditeurs, de développer des mécanismes de signalement des e-mails suspects et de prescrire les mesures à prendre en cas de tentative potentielle de spear phishing. La mise à jour et la clarification fréquentes de ces règles, ainsi que la formation continue à la sensibilisation à la sécurité, aident les individus à prendre des décisions réfléchies et favorisent une culture proactive de la sécurité, qui lutte activement contre la menace des attaques ciblées.
7. Contrôle des accès des utilisateurs
Le contrôle des accès des utilisateurs désigne la pratique consistant à limiter les droits des utilisateurs aux seules ressources et données nécessaires à l’exercice de leurs fonctions spécifiques au sein d’une organisation, idéalement selon les principes du « zero trust ». Le contrôle des accès des utilisateurs protège contre les tentatives de spear phishing en accordant aux utilisateurs le niveau minimal d’autorisation nécessaire à leurs activités et en veillant à ce qu’ils n’aient pas accès à des données ou systèmes sensibles au-delà de leurs responsabilités. Cela limite les conséquences d’une attaque de spear phishing réussie en réduisant les dommages potentiels que les attaquants pourraient causer, même s’ils obtiennent un accès. En outre, l’obligation d’utiliser l’authentification multifacteur et des méthodes d’authentification robustes pour accéder aux systèmes critiques renforce les mesures de contrôle des accès contre les accès non autorisés résultant de tentatives de spear phishing.
8. Gestion des risques liés aux fournisseurs et aux tiers
Pour garantir que les procédures de sécurité de vos partenaires et fournisseurs sont conformes à celles de l’organisation, mettez en œuvre des politiques de sécurité de gestion des risques liés aux fournisseurs et aux tiers contre le spear phishing. Cela comprend l’évaluation de la formation du personnel, des capacités de réponse aux incidents et des politiques de sécurité des e-mails. Les contrats doivent comporter des clauses relatives à la protection des données et au signalement des incidents, ainsi qu’aux exigences et aux rôles en matière de sécurité. L’efficacité de leurs mesures de cybersécurité, notamment leur vulnérabilité aux attaques de spear phishing, doit être régulièrement auditée et évaluée. En étendant vos exigences de sécurité à vos fournisseurs et partenaires tiers, vous réduisez la possibilité que des attaquants exploitent leurs vulnérabilités pour mener des attaques de spear phishing contre votre entreprise.
9. Formation et sensibilisation des employés
Pour protéger les employés contre le spear phishing, les organisations doivent mettre en place des stratégies de formation complètes, qui leur fournissent les connaissances et les compétences nécessaires pour reconnaître les risques liés aux e-mails ciblés et y répondre. Les sessions de formation doivent porter sur l’anatomie des attaques de spear phishing, les méthodes employées par les attaquants, l’identification des e-mails suspects, la vérification de la légitimité de l’expéditeur, la manipulation prudente des liens et des pièces jointes et le signalement rapide des incidents suspectés. En développant une culture de sensibilisation accrue à la sécurité et en permettant aux employés de constituer la première ligne de défense, les organisations peuvent réduire considérablement le risque d’être victimes de ces cyberattaques personnalisées.
10. Surveillance, mises à jour et correctifs réguliers
La surveillance et l’évaluation continues du spear phishing nécessitent la mise en œuvre de méthodes proactives pour examiner régulièrement les contrôles de sécurité des e-mails, le comportement des employés et les nouveaux schémas de menace. Cela implique de vérifier régulièrement les configurations de sécurité des e-mails, d’effectuer des tests simulés de spear phishing pour mesurer la vulnérabilité des employés, de rechercher les anomalies dans les schémas du trafic des e-mails en temps réel, de se tenir au courant des nouvelles tactiques d’hameçonnage et d’adapter les mesures de défense si nécessaire. En maintenant un cycle continu d’évaluation, de détection, de réponse et d’amélioration, les organisations peuvent rapidement découvrir les faiblesses et renforcer leur résilience face aux attaques ciblées de spear phishing.
Il est essentiel d’élaborer une stratégie systématique de gestion de la sécurité des logiciels, des systèmes d’exploitation et des applications. Tenez-vous au courant des derniers correctifs et mises à jour de sécurité proposés par les éditeurs de logiciels, testez soigneusement les mises à jour avant leur déploiement, donnez la priorité aux failles critiques, établissez un calendrier fiable de déploiement des correctifs et utilisez des outils automatisés pour distribuer efficacement les correctifs.
Que recherchent les attaquants qui pratiquent le spear phishing ?
Les attaquants peuvent désormais créer facilement des communications très convaincantes et personnalisées pour inciter leurs cibles à effectuer des actions qui compromettent la sécurité ou à divulguer des informations privées. Pour réduire la probabilité de réussite des attaques de spear phishing, les entreprises doivent protéger rigoureusement les données de leurs employés et renforcer la sensibilisation à la sécurité. Voici ce que font souvent les attaquants qui pratiquent le spear phishing :
- Voler des données propriétaires, des secrets commerciaux, des informations extrêmement sensibles ou de la propriété intellectuelle pouvant être utilisés ou vendus.
- Imiter le style de communication habituel de la cible et sa structure en analysant les tendances des échanges par e-mail, ce qui rend leurs messages plus crédibles.
- Rechercher le nom de la cible, son poste, ses responsabilités, ses coordonnées et ses relations.
- Utiliser les informations sur les relations professionnelles et les collègues pour adopter une identité connue et instaurer la confiance.
- Se tenir au courant des tâches en cours, des échéances et des efforts afin de pouvoir rédiger des e-mails qui semblent urgents.
- Utiliser les actualités récentes, les événements ou les annonces pour persuader les destinataires et donner à vos e-mails un caractère opportun et pertinent.
- Créer des e-mails d’arnaque convaincants en utilisant leurs connaissances de vos transactions financières, de vos factures ou de vos procédures de paiement.
- Exploiter les vulnérabilités connues des logiciels, des outils ou des systèmes en se familiarisant avec l’environnement technologique de l’organisation.
- Créer des situations plausibles en connaissant l’emplacement physique de la cible et ses intentions de déplacement.
- Se faire passer pour des collègues, des supérieurs ou des partenaires commerciaux.
- Exploiter les faiblesses de sécurité, notamment les mots de passe faibles, les logiciels obsolètes et le manque de sensibilisation du personnel à la sécurité.
- Utiliser les profils sur les réseaux sociaux pour recueillir des informations sur les relations, les loisirs et les aspects personnels et professionnels afin de créer des identités crédibles.
- Accéder aux annuaires des employés pour recueillir des informations utiles sur les postes, les bureaux et les contacts.
- Élargir la surface d’attaque et envoyer des e-mails malveillants à davantage de personnes en utilisant les contacts de la cible.
Identifier une tentative de spear phishing
La capacité à repérer une opération de spear phishing exige vigilance et attention. Voici quelques signes de tentatives de spear phishing et les moyens de les identifier :
- Examinez l’adresse e-mail de l’expéditeur à la recherche de fautes d’orthographe, de modifications subtiles ou de domaines qui ne correspondent pas à l’organisation réelle.
- Méfiez-vous des e-mails qui commencent par des salutations génériques telles que « Cher client », au lieu de s’adresser à vous par votre nom.
- Méfiez-vous des communications qui suscitent un sentiment d’urgence, de panique ou de pression, en vous demandant d’agir immédiatement.
- Méfiez-vous des demandes d’informations sensibles, de transactions financières ou de pièces jointes provenant de sources inconnues ou inattendues. Vérifiez toute demande d’argent ou de paiement, surtout si elle provient d’une source inhabituelle.
- Une mauvaise orthographe, des erreurs de syntaxe ou des formulations inappropriées peuvent être autant d’indices d’un e-mail frauduleux, surtout s’il provient d’une source apparemment officielle.
- Survolez les liens pour afficher leur URL complète. Si la destination ne correspond pas, ne cliquez pas.
- Examinez avec prudence les pièces jointes provenant de sources inconnues, surtout si elles vous demandent d’activer des macros ou des scripts.
- Les entreprises légitimes ne demanderont jamais de mots de passe, d’informations de compte ou d’identifiants de connexion par e-mail.
- Méfiez-vous des e-mails qui promettent des lots importants, des gains de loterie ou des bonnes affaires qui semblent trop beaux pour être vrais.
- Si l’e-mail ne reflète pas le style de communication de l’expéditeur, il peut s’agir d’un signal d’alerte.
- Recherchez les anomalies dans l’identité visuelle, les logos et la mise en forme de l’organisation.
- Méfiez-vous des e-mails reçus depuis des fuseaux horaires ou des régions qui ne correspondent pas à l’emplacement habituel de l’expéditeur.
- Si l’e-mail traite de messages sans rapport avec votre fonction, vos initiatives ou vos responsabilités, soyez prudent.
En cas de doute, contactez l’expéditeur présumé par un autre canal de communication afin de confirmer la validité du message.
En résumé : protégez-vous contre les attaques ciblées
Dans l’environnement numérique largement ouvert d’aujourd’hui, le spear phishing constitue une menace majeure pour la sécurité d’une organisation. Pour renforcer vos défenses contre ces attaques ciblées et trompeuses, il est essentiel de rester vigilant, de continuer à vous former et de mettre en œuvre de bonnes mesures de sécurité. Comprendre les techniques du spear phishing et les moyens appropriés de s’en défendre permet aux particuliers et aux organisations de reconnaître les signes révélateurs de ces attaques ciblées et manipulatrices. Fort de ces connaissances, vous pouvez prendre des mesures préventives pour limiter les risques potentiels et éviter de devenir victime de ces méthodes d’attaque sophistiquées.
En savoir plus : Qu’est-ce que la sécurité des réseaux ? Définition, menaces et protections