

















Unternehmen stehen sowohl in puncto Cybersicherheit als auch beim Personal unter Druck. Oft fällt es ihnen schwer, wichtige Sicherheitspositionen zu besetzen – etwa die von Security-Analysten. Dadurch bleiben ihre Daten und ihre Infrastruktur zu einem Zeitpunkt anfällig für Angriffe, an dem Cyberbedrohungen stark zunehmen.
Eine Möglichkeit, die Belastung von Security Operations Centern (SOCs) zu verringern, besteht darin, die Sicherheitslage mithilfe einer Plattform für Security Orchestration, Automation and Response (SOAR) zu stärken.
Was ist SOAR?
SOAR ist eine Strategie für das Bedrohungsmanagement, bei der automatisierte Incident-Response-Aktivitäten zur Abwehr von Cyberbedrohungen entwickelt werden. Die Strategie verbindet Betriebs-, Automatisierungs- und Reaktionsprozesse, um Cyberbedrohungen durch automatisierte Sicherheitsaufgaben, eine schnellere Reaktion auf Bedrohungen und eine bessere Zusammenarbeit zwischen Abteilungen und Teams zu reduzieren.
SOAR baut auf der Fähigkeit von SIEM-Systemen (Security Information and Event Management) auf, Protokolle aus Hard- und Software aufzunehmen, nach Bedrohungen zu suchen und eine zentrale Management- und Reaktionsschnittstelle für Sicherheitstools wie EDR und Firewalls bereitzustellen.
Und so wie Cyberangreifer immer ausgefeilter vorgehen, entwickeln sich auch die Technologien und Tools weiter, die Unternehmen zur Bekämpfung zunehmender Bedrohungen kaufen müssen – darunter IDPS, UEBA, Threat Intelligence, Patch-Management, Verschlüsselung, DLP, DDoS-Schutz, Schwachstellenmanagement und sogar Mobile-Security-Management.
Der Schutz eines verteilten Unternehmens wäre ohne eine zentrale Ebene zur Beschleunigung von Erkennung und Reaktion nicht möglich. Das Problem: Die Unmengen an Sicherheitsmeldungen, die von all diesen Protokoll- und Sicherheitsquellen erzeugt werden, sind selbst nach umfangreicher Feinabstimmung nur schwer zu verwalten. Die naheliegende Lösung besteht darin, möglichst viele Alarmierungs- und Reaktionsprozesse zu automatisieren – daher der Aufstieg der SOAR-Tools. Weniger menschliches Eingreifen senkt zudem die Betriebskosten, ein zusätzlicher Vorteil der Automatisierung.
Gartner betrachtet SOAR-Tools als Lösungen, die „Meldungen aus dem SIEM-System und anderen Sicherheitstechnologien nutzen – wobei die Vorfallanalyse und -triage durch die Kombination menschlicher und maschineller Fähigkeiten erfolgen kann –, um standardisierte Aktivitäten zur Reaktion auf Vorfälle zu definieren, zu priorisieren und voranzutreiben.“
Es gibt auch neuere, ähnliche Ansätze für ein zentrales Sicherheitsmanagement, etwa XDR (Extended Detection and Response) und nun das Cybersecurity Mesh. SOAR ist jedoch ein ausgereifterer und klarer definierter Markt und damit ein wichtiges Tool für den Einstieg in die Sicherheitsautomatisierung.
Lesen Sie auch: SIEM vs. SOAR vs. XDR: Wo liegen die Unterschiede?
Warum SOAR implementieren?
SOAR ist eine Sammlung von Sicherheitssoftware mit dem Ziel, die Untersuchung und Reaktion auf Vorfälle zu beschleunigen. Die Lösung verbessert die Transparenz von Sicherheitsdaten, optimiert IT-Prozesse, reduziert redundante und wiederkehrende Arbeit, steigert den Grad der Zusammenarbeit zwischen Sicherheitstools und ergänzt zahlreiche manuelle, sicherheitsbezogene Aufgaben um Automatisierung.
SOAR bringt somit Koordination, Ausführung und Automatisierung in die zahlreichen Sicherheitsaufgaben, die auf einer umfassenderen Sicherheitsplattform anfallen. Dadurch steigt die Geschwindigkeit der Reaktion auf Cyberbedrohungen – ein großer Vorteil angesichts von Cyberangriffen und der Flut an Sicherheitsmeldungen, die sich oft unmöglich priorisieren lassen.
Die besten SOAR-Anbieter
Wir haben den SOAR-Markt untersucht, um anhand von Funktionen, Produktreife, Einschätzungen von Analysten und Nutzern, Wachstum und weiteren Kriterien die besten Tools zu ermitteln. Unsere Auswahl haben wir auf diese Liste der acht besten SOAR-Anbieter eingegrenzt.
Rapid7
InsightConnect ist die Lösung von Rapid7 für Security Orchestration, Automation and Response. Sie ermöglicht es Sicherheitsteams, zeitaufwendige manuelle Prozesse zur Reaktion auf Vorfälle und zum Schwachstellenmanagement zu beschleunigen. Außerdem stellt sie die Sicherheitsautomatisierungsebene der gesamten Rapid7 Insight Platform bereit.
Wichtige Unterschiede
- Mehr als 300 Integrationen mit IT- und Sicherheitssystemen zur Automatisierung von Incident Response, Schwachstellenmanagement und Patching
- Automatisierte Workflows ohne Programmierung einfach importieren, erstellen und bereitstellen
- Hunderte verfügbarer Workflows in der Rapid7 Extensions Library
- Integration mit Rapid7 XDR und den Rapid7-Tools für das Schwachstellenmanagement zur automatisierten Verwaltung und Kommunikation von Vorfällen und Schwachstellen
- Chatgesteuerte Automatisierungen
- Kunden können Workflows an die Community zurückgeben
- ROI-Tracking für bereitgestellte Workflows
Lesen Sie auch: SIEM-Systeme testen und bewerten: Ein Überblick über Rapid7 InsightIDR
Splunk
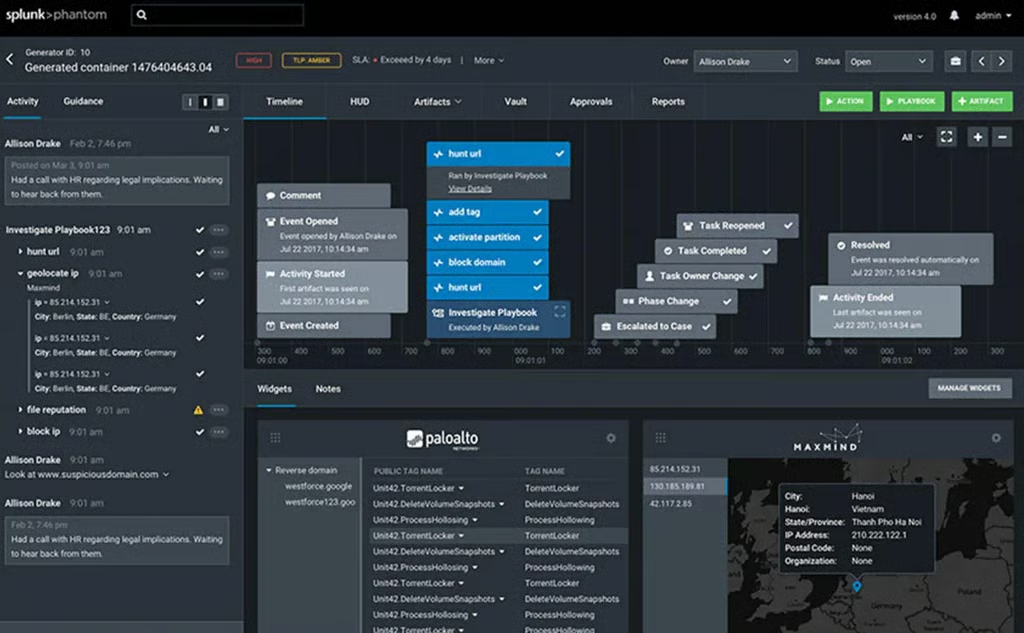
Splunk SOAR (ehemals Splunk Phantom) ermöglicht Analysten, ihre Effizienz zu steigern und die Reaktionszeiten auf Vorfälle zu verkürzen. Die Lösung erhöht die Skalierbarkeit, Leistung und Geschwindigkeit der Sicherheitsautomatisierung und kann 50.000 Sicherheitsereignisse pro Stunde verarbeiten. Außerdem hilft sie dabei, Sicherheitsteams, Prozesse und Tools miteinander zu verbinden.
Wichtige Unterschiede
- Sicherheitsteams können Aufgaben automatisieren, Workflows orchestrieren und zahlreiche SOC-Funktionen unterstützen, darunter Ereignis- und Fallmanagement, Zusammenarbeit und Reporting
- Führt automatisierte Aktionen innerhalb der Sicherheitsinfrastruktur innerhalb von Sekunden aus
- Teams können Workflows mithilfe des visuellen Editors (ohne Programmierung) oder der integrierten Python-Entwicklungsumgebung in automatisierte Playbooks überführen
- Dient als verbindendes Element, durch das vorhandene Sicherheitstools besser zusammenarbeiten
- Stellt sicher, dass jeder Teil der mehrschichtigen SOC-Abwehr aktiv an einer einheitlichen Verteidigungsstrategie beteiligt ist
- Dank der Abstraktion können sich Teams auf ihre Ziele konzentrieren, während die Plattform diese in toolspezifische Aktionen übersetzt
- Unterstützt Sicherheitsteams bei der Untersuchung und Reaktion auf Bedrohungen mit Maschinengeschwindigkeit, verkürzt die Verweildauer von Malware und senkt die mittlere Behebungszeit (MTTR)
Siemplify
Siemplify ist inzwischen Teil von Google Cloud. Die Siemplify Security Operations Platform verbindet Einfachheit mit einer guten Nutzererfahrung und hilft einem SOC, den täglichen Cyberstress hinter sich zu lassen und sich auf das Wesentliche zu konzentrieren: Widerstandsfähigkeit aufzubauen sowie echte Bedrohungen schnell zu untersuchen und zu beheben.
Wichtige Unterschiede
- Siemplify und Google Chronicle bieten den cloudnativen Arbeitsbereich, den Security-Operations-Teams für Reaktionen in großem Maßstab benötigen
- Erstellt Playbooks, die mithilfe der Drag-and-drop-Funktionalität Hunderte von Tools orchestrieren
- Automatisiert wiederkehrende Aufgaben
- Fördert die kontinuierliche Verbesserung durch Empfehlungen auf Basis von maschinellem Lernen und Analysen zur Transparenz der SOC-Aktivitäten
- Bietet Analysten eine intuitive Nutzererfahrung, die durch
Anpassungsmöglichkeiten
ManageEngine
ManageEngine Log360 sammelt Sicherheitsdaten aus verschiedenen Quellen im Netzwerk, darunter Benutzer, Gruppen und Organisationseinheiten von Active Directory (AD), Netzwerkgeräte wie Firewalls, Server und Endpunkte sowie Anwendungen wie Schwachstellenscanner, Data-Loss-Prevention-Software, Bedrohungsanwendungen und weitere.
Wichtige Unterschiede
- Log360 stellt den Daten Sicherheitskontext zur Verfügung, um Sicherheitsereignisse schnell und präzise zu identifizieren
- Vereinfacht das Vorfallmanagement durch Integrationen mit ITIL-Tools
- Schafft Verantwortlichkeit für die Behebung von Vorfällen, indem die Ticketing-Tool-Integration erkannte Vorfälle Sicherheitsadministratoren zuweist
- Konfiguration externer Helpdesk-Lösungen wie ServiceNow, ManageEngine ServiceDesk Plus, Jira Service Desk, Zendesk, Kayako und BMC Remedy Service Desk
- Vorgefertigte Workflows für gängige Anwendungsfälle
- Stellt sicher, dass keine kritischen Sicherheitsvorfälle unbemerkt bleiben
- Führt abhängig vom Typ des erkannten Sicherheitsvorfalls automatisch eine Reihe gängiger Gegenmaßnahmen aus
- Wenn Meldungen ausgelöst werden, mildern automatisierte Reaktionsworkflows Netzwerksicherheitsvorfälle ab, bevor sie Schäden oder einen Sicherheitsverstoß verursachen
- Deaktiviert oder löscht einen möglicherweise kompromittierten AD-Benutzer oder -Computer in Ihrer AD-Umgebung
- Kann einen Prozess auf einem möglicherweise kompromittierten Windows-Gerät beenden
Trellix
FireEye fusionierte mit McAfee Enterprise zu Trellix. Wie sich dies auf das FireEye-Helix-SOAR-Produkt auswirken wird, bleibt abzuwarten. Die Lösung senkt Sicherheitsrisiken durch Security Operations, Automatisierung und Reporting und eskaliert Vorfälle mit höherer Priorität automatisch.
FireEye Helix ist als eigenständige Lösung oder zusammen mit dem Kauf abonnementbasierter Lösungen von FireEye erhältlich. Die Lösung funktioniert mit allen FireEye-Technologien und unterstützt die Integration von Sicherheitsprodukten anderer Hersteller.
Wichtige Unterschiede
- Setzt Workflow-Automatisierung, anpassbare Dashboards und vorgefertigte Playbooks ein, damit Analysten sich auf Aufgaben mit hoher Priorität konzentrieren können, die das Risiko senken
- Hunderte Plugins von Drittanbietern für Firewalls, Antiviren- und Ticketing-Systeme
- Anpassbare und automatisierte Workflows zur Verringerung der Arbeitslast von Analysten
- Mehr als 400 von FireEye-Incident-Respondern entwickelte vorgefertigte Handlungsempfehlungen
- Integriert mehr als 150 Tools und Datenquellen von Drittanbietern für die zentrale Verwaltung des Security-Stacks
- Implementiert eine benutzerdefinierte Workflow-Automatisierung für die Reaktion auf Vorfälle zwischen Sicherheitsappliances
- Ermöglicht die Zusammenarbeit zwischen Analysten- und Incident-Response-Teams, indem korrelierte Meldungen und Artefakte in einem Fallmanagementsystem gespeichert werden
LogRhythm
LogRhythm RespondX ist Teil der LogRhythm-SIEM-Plattform und stellt SOC-Teams die Tools bereit, die sie benötigen, um komplexe Prozesse zu vereinfachen, Workflows zu beschleunigen und den Sicherheitsbetrieb effizienter zu gestalten. Die Lösung optimiert Sicherheitsworkflows, indem sie mehrere Schritte des Reaktionsprozesses koordiniert und automatisiert.
Wichtige Unterschiede
- Unterstützt SOC-Teams bei der Zusammenarbeit, Qualifizierung und Verwaltung von Vorfällen
- Bietet Drill-down, Such-Pivoting, Kontextanreicherung und weitere Untersuchungsfunktionen
- Zerlegt komplexe Anwendungsfälle in überschaubare Einheiten, die mit der LogRhythm-SmartResponse-Automatisierung automatisiert werden können
- Durch standardisierte Prozesse mit Case Playbooks kann das Sicherheitsteam Aufgaben effizient ausführen
- Verkürzt die Zeit zur Qualifizierung und Untersuchung von Bedrohungen
- Reduziert manuelle Sicherheitsaufgaben und das Wechseln zwischen Plattformen
- Erfasst Meilensteine der Incident-Response und vollständige Audit-Trails für das Reporting
IBM
IBM Security QRadar SOAR, ehemals Resilient, wurde entwickelt, um Sicherheitsteams dabei zu unterstützen, auf Cyberbedrohungen zuversichtlich zu reagieren, intelligent zu automatisieren und konsistent zusammenzuarbeiten. Die Lösung unterstützt Teams bei der Behebung von Vorfällen, indem sie etablierte Incident-Response-Prozesse in Playbooks überführt.
Wichtige Unterschiede
- Die offene, anbieterunabhängige Plattform beschleunigt und orchestriert die Reaktion, indem sie Aktionen automatisiert und in andere Sicherheitstools integriert wird
- Transparenz über den Verlauf von Vorfällen und zeitnahe Benachrichtigungen
- Verkürzt Dauer und Auswirkungen von Cyberangriffen durch die Automatisierung manueller Aufgaben, sodass sich die Sicherheitsabteilung auf Untersuchungen mit hohem Mehrwert konzentrieren kann
- Gleicht Sicherheitsmeldungen automatisch mit Threat-Intelligence-Feeds auf bösartige Indikatoren ab und integriert Malwareanalyse in Vorfälle nach Sandbox-Detonation
- Schafft eine zentrale Anlaufstelle, die dabei unterstützt, Datenschutzverletzungen effizient vorzubereiten und auf sie zu reagieren
Palo Alto Networks
Cortex XSOAR von Palo Alto Networks unterstützt die IT dabei, Workflows und Prozesse der Incident-Response in der gesamten Umgebung zu orchestrieren und zu automatisieren. Über den Marketplace erkennt, nutzt und teilt die Lösung Integrationen für Orchestrierung und Innovationen im Bereich Automatisierung, die von Experten aus dem weltweit größten SOAR-Ökosystem beigesteuert werden.
Wichtige Unterschiede
- Mehr als 750 Integrationen und mehr als 680 Content-Pakete für eine Reihe von Sicherheitsanwendungsfällen
- Automatisierungspakete können sofort eingesetzt oder an Ihre Anforderungen angepasst werden
- Skaliert zur Unterstützung von Hunderten von Kunden oder Teams
- Verwaltet alle Sicherheitsvorfälle von einem zentralen Ort aus
- Vollständige Ticket-Spiegelung mit Tools wie ServiceNow, Jira und Slack zur Automatisierung von Ticketing-Aufgaben und Verwaltung von Tickets aus XSOAR heraus
- Verknüpft externe Threat Intelligence in Echtzeit mit Vorfällen und automatisiert die Verteilung an Durchsetzungspunkte im großen Maßstab. Angeblich reduziert die Lösung den Zeitaufwand für die Verwaltung von Threat Intelligence um 90 %
- Die auf maschinellem Lernen basierende Plattform bietet auf Grundlage vergangener Vorfälle und Analystenaktionen Orientierung
- Orchestriert und automatisiert Workflows der Incident-Response über alle Sicherheitsbereiche (SecOps, NetSecOps, CloudSecOps) und Produkte hinweg
- Auf Sicherheit ausgerichtetes Fallmanagement mit vorfallspezifischen Layouts, Zusammenarbeit in Echtzeit, anpassbaren Berichten und einem War Room für jeden Vorfall
Weiterlesen: Die besten Tools und Software für Incident-Response