

















組織はサイバーセキュリティと人員確保の両面でプレッシャーにさらされています。多くの場合、重要なセキュリティ職の採用に苦戦し、サイバー脅威が急増する中、データやインフラが攻撃に対して脆弱な状態に置かれています。
セキュリティオペレーションセンターの負担を軽減する方法の一つはセキュリティオペレーションセンター(SOC)のセキュリティ態勢を、セキュリティオーケストレーション、オートメーション、レスポンス(SOAR)プラットフォームによって強化することです。
SOARとは何か?
SOARは、サイバーセキュリティの脅威に対する自動化されたインシデント対応活動の開発を伴う脅威管理戦略です。この戦略は運用、オートメーション、対応プロセスを組み合わせ、自動化されたセキュリティタスク、迅速な脅威対応、部門やチーム間の連携強化によってサイバーセキュリティの脅威を低減します。
SOARは、SIEM(セキュリティ情報イベント管理)システムがハードウェアやソフトウェアからログを取り込み、脅威を探索するとともに、EDRやファイアウォールなどのセキュリティツールに対して一元的な管理・対応インターフェースを提供する機能を基盤としています。
サイバー攻撃者がますます巧妙化するのに伴い、企業が増大する脅威に対処するために導入すべきテクノロジーやツールも進化してきました。たとえば侵入検知・防御システム(IDPS)、ユーザーおよびエンティティの行動分析(UEBA)、脅威インテリジェンス、パッチ管理、暗号化、データ損失防止(DLP)、DDoS対策、脆弱性管理、さらにはモバイルセキュリティ管理などです。
分散型企業のセキュリティ確保には、検知と対応を迅速化する中央レイヤーが不可欠です。しかし、こうしたすべてのログやセキュリティソースから生成される膨大な数のセキュリティアラートは、十分なチューニングを行った後でも管理が困難です。この問題に対する明白な解決策は、アラートと対応を可能な限り自動化することであり、これがSOARツールの台頭につながりました。人の介入を減らすことで運用コストも下がるため、オートメーションの副次的なメリットにもなります。
GartnerはSOARツールについて、「SIEMシステムやその他のセキュリティテクノロジーからのアラートを利用し、インシデントの分析とトリアージを人間と機械の能力の組み合わせによって実行することで、標準化されたインシデント対応活動の定義、優先順位付け、推進を支援する」ものと位置付けています。
一元化されたセキュリティ管理には、XDR(拡張検知・対応)や、現在ではサイバーセキュリティメッシュといった新しい類似アプローチもあります。しかしSOARは、より成熟し、明確に定義された市場であるため、セキュリティオートメーションへの取り組みを始めるうえで有力なツールです。
こちらもお読みください:SIEM、SOAR、XDRの違いとは?
SOARを導入する理由
SOARは、インシデントの調査と対応を迅速化することを目的としたセキュリティソフトウェア群です。セキュリティデータの可視性を高め、ITプロセスを効率化し、冗長で反復的な作業を減らすほか、セキュリティツール間の連携を強化し、セキュリティ関連のさまざまな手作業にオートメーションを導入できます。
つまりSOARは、より広範なセキュリティプラットフォーム上に存在する数多くのセキュリティタスクに、調整、実行、オートメーションをもたらします。これによりサイバーセキュリティ対応の速度が向上し、サイバー攻撃や、優先順位付けが不可能なほど大量に発生するセキュリティアラートへの対処に役立ちます。
SOARの主要ベンダー
機能、製品の成熟度、アナリストやユーザーの評価、成長性などを調査してSOAR市場を分析し、最も優れたツールを探しました。その結果、主要なSOARベンダー8社に絞り込みました。
Rapid7
InsightConnectは、Rapid7のセキュリティオーケストレーション、オートメーション、レスポンスソリューションです。時間のかかる手作業のインシデント対応や脆弱性管理のプロセスを、セキュリティチームが迅速化できるようにします。また、Rapid7 Insight Platform全体のセキュリティオートメーションレイヤーも提供します。
主な差別化要因
- ITおよびセキュリティシステムとの300以上の統合により、インシデント対応、脆弱性管理、パッチ適用を自動化
- コーディングなしで自動化ワークフローを簡単にインポート、構築、展開
- Rapid7 Extensions Libraryで利用できる数百種類のワークフロー
- Rapid7 XDRおよびRapid7の脆弱性管理ツールと統合し、インシデントや脆弱性の管理と通知を自動的に開始
- チャット主導のオートメーション
- 顧客がワークフローをコミュニティに還元可能
- 展開したワークフローのROI追跡
こちらもお読みください:SIEMシステムのテストと評価:Rapid7 InsightIDRレビュー
Splunk
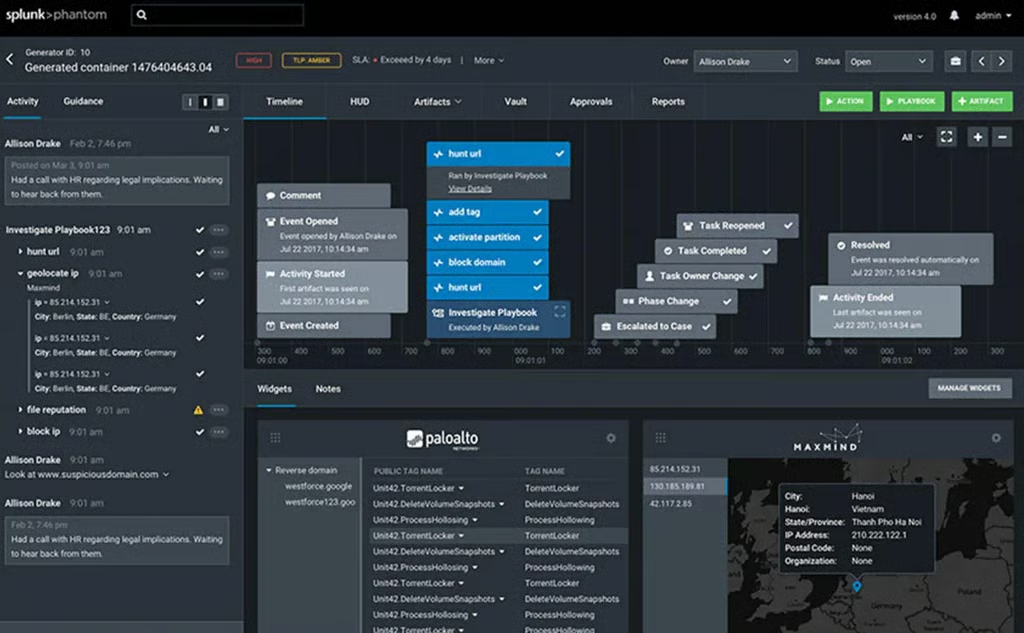
Splunk SOAR(旧Splunk Phantom)により、アナリストは効率を高め、インシデント対応時間を短縮できます。1時間あたり5万件のセキュリティイベントを処理でき、セキュリティオートメーションの拡張性、性能、速度を高めます。また、セキュリティチーム、プロセス、ツールの連携にも役立ちます。
主な差別化要因
- セキュリティチームはタスクを自動化し、ワークフローをオーケストレーションできます。イベントおよびケース管理、コラボレーション、レポート作成など、さまざまなSOC機能にも対応
- セキュリティインフラ全体で自動化アクションを数秒で実行
- チームは、ビジュアルエディター(コーディング不要)または統合Python開発環境を使い、ワークフローを自動化プレイブックとしてコード化可能
- 既存のセキュリティツール同士の連携を改善する接続基盤として機能
- SOCの多層防御の各要素が、統合された防御戦略に積極的に参加することを保証
- 抽象化により、チームは達成すべきことに集中でき、プラットフォームがそれをツール固有のアクションに変換
- セキュリティチームによる脅威の調査と対応を機械の速度で支援し、マルウェアの滞留時間を短縮し、平均解決時間(MTTR)を削減
Siemplify
現在はGoogle Cloudの一部となっているSiemplify Security Operations Platformは、シンプルさと優れたユーザーエクスペリエンスを組み合わせ、SOCが日々のサイバー業務から脱却して、最も重要な課題、つまりレジリエンスの構築と実際の脅威の迅速な調査・修復に集中できるようにします。
主な差別化要因
- SiemplifyとGoogle Chronicleが、セキュリティ運用チームに大規模対応に必要なクラウドネイティブのワークベンチを提供
- ドラッグ&ドロップ機能で数百種類のツールをオーケストレーションするプレイブックを構築
- 反復的なタスクを自動化
- 機械学習ベースの推奨事項と分析により継続的改善を促進し、SOC活動の可視性を確保
- 直感的なアナリスト体験を提供し、生産性を高める
カスタマイズ機能
ManageEngine
ManageEngine Log360は、Active Directory(AD)のユーザー、グループ、組織単位、ファイアウォール、サーバー、エンドポイントなどのネットワークデバイス、脆弱性スキャナー、データ損失防止ソフトウェア、脅威対策アプリケーションなどのさまざまなネットワークソースからセキュリティデータを収集します。
主な差別化要因
- Log360はデータにセキュリティコンテキストを付加し、セキュリティイベントを迅速かつ正確に特定
- ITILツールとの統合によりインシデント管理を効率化
- チケット管理ツールとの統合を利用して検知したインシデントをセキュリティ管理者に割り当て、インシデント解決の責任を明確化
- ServiceNow、ManageEngine ServiceDesk Plus、Jira Service Desk、Zendesk、Kayako、BMC Remedy Service Deskなどの外部ヘルプデスクソリューションを構成
- 一般的なユースケース向けの事前構築済みワークフロー
- 重大なセキュリティインシデントの見落としを防止
- 検知したセキュリティインシデントの種類に基づき、一般的な修復措置を一連の流れとして自動実行
- アラートが発生すると、対応ワークフローを自動化し、被害や侵害が発生する前にネットワークセキュリティインシデントを軽減
- AD環境で侵害された可能性のあるADユーザーまたはコンピューターを無効化・削除
- 侵害された可能性のあるWindowsデバイス上のプロセスを終了可能
Trellix
FireEyeはMcAfee Enterpriseと統合してTrellixを設立しました。これが、セキュリティ運用、オートメーション、レポート作成によってセキュリティリスクを低減し、優先度の高いインシデントを自動的にエスカレーションするFireEye Helix SOAR製品にどのような影響を与えるかは、まだ明らかになっていません。
FireEye Helixは単体で利用できるほか、サブスクリプション型のFireEyeソリューションとともに購入することもできます。すべてのFireEyeテクノロジーに対応し、FireEye以外のセキュリティ製品の統合にも役立ちます。
主な差別化要因
- ワークフローのオートメーション、カスタマイズ可能なダッシュボード、事前構築済みプレイブックを適用し、アナリストがリスクへの露出を低減する優先度の高いタスクに集中できるよう支援
- ファイアウォール、ウイルス対策、チケット管理システム向けの数百種類のサードパーティ製プラグイン
- アナリストの負荷を軽減するカスタマイズ可能な自動化ワークフロー
- FireEyeのインシデント対応担当者が開発した400以上の事前構築済み対応手順
- 150種類を超えるサードパーティ製ツールやデータソースを統合し、セキュリティスタックを単一画面で管理
- セキュリティアプライアンス間でカスタムのインシデント対応ワークフローを自動化
- 相関付けしたアラートとアーティファクトをケース管理システムに保存し、アナリストチームとインシデント対応チームの連携を実現
LogRhythm
LogRhythm SIEMプラットフォームの一部であるLogRhythm RespondXは、複雑なプロセスを簡素化し、ワークフローを高速化して、セキュリティ運用を効率化するためにSOCチームが必要とするツールを提供します。対応ワークフローの複数のステップを調整・自動化し、セキュリティワークフローを効率化します。
主な差別化要因
- SOCチームによるインシデントの連携、判定、管理を支援
- ドリルダウン、検索によるピボット、コンテキストの拡充など、さまざまな調査機能を提供
- 複雑なユースケースを管理しやすい単位に分解し、LogRhythm SmartResponseのオートメーションで自動化
- Case Playbooksによる標準化されたプロセスを利用することで、セキュリティチームはタスクを効率的に実行可能
- 脅威の判定と調査にかかる時間を短縮
- 手動のセキュリティタスクとプラットフォームの切り替えを削減
- レポート作成に向け、インシデント対応の進捗と完全な監査証跡を記録
IBM
旧称ResilientのIBM Security QRadar SOARは、セキュリティチームが自信を持ってサイバー脅威に対応し、インテリジェンスを活用して自動化するとともに、一貫性のあるコラボレーションを実現できるよう設計されています。確立されたインシデント対応プロセスをプレイブックにコード化することで、チームによるインシデント解決を支援します。
主な差別化要因
- オープンでベンダーに依存しないプラットフォームにより、アクションを自動化し、他のセキュリティツールと統合することで、対応の迅速化とオーケストレーションを実現
- インシデントの進捗を可視化し、タイムリーに通知
- 手動タスクを自動化してサイバー攻撃の期間と影響を最小化し、セキュリティチームが価値の高い調査に集中できるよう支援
- 悪意のあるインジケーターについて脅威インテリジェンスフィードとセキュリティアラートを自動的に相関付け、マルウェア分析をインシデントに統合し、サンドボックスでの実行後
- プライバシー侵害への効率的な準備と対応を支援する一元的なハブを確立
Palo Alto Networks
Palo Alto NetworksのCortex XSOARは、環境全体でインシデント対応のワークフローとプロセスをオーケストレーションおよび自動化できるよう、IT部門を支援します。Marketplaceを通じて、世界最大のSOARエコシステムに参加する専門家が提供するオーケストレーション統合やオートメーションのイノベーションを発見、利用、共有できます。
主な差別化要因
- さまざまなセキュリティユースケースに対応する750以上の統合と680以上のコンテンツパック
- オートメーションパックはそのまま利用できるほか、ニーズに合わせて構成可能
- 数百のクライアントやチームをサポートできるよう拡張可能
- すべてのセキュリティインシデントを1か所で管理
- ServiceNow、Jira、Slackなどのツールとチケットを完全にミラーリングし、チケット管理タスクを自動化するとともに、XSOARからチケットを管理
- 外部の脅威インテリジェンスをリアルタイムでインシデントに結び付け、大規模に適用ポイントへ自動配信します。脅威インテリジェンスの管理に費やす時間を90%削減するとされています
- 機械学習を活用したプラットフォームにより、過去のインシデントとアナリストのアクションに基づくガイダンスを提供
- すべてのセキュリティ領域(SecOps、NetSecOps、CloudSecOps)と製品にわたるインシデント対応ワークフローをオーケストレーションおよび自動化
- インシデント固有のレイアウト、リアルタイムコラボレーション、カスタマイズ可能なレポート作成、各インシデント用のウォールームを備えた、セキュリティに特化したケース管理