

















Security Orchestration, Automation and Response (SOAR) ist sowohl eine Technologie als auch ein umfassender Ansatz für Cybersicherheit, der gängige Aufgaben von Teams auf einer einzigen Plattform zentralisiert. SOAR soll die Arbeitslast überlasteter Sicherheitsteams verringern und ihnen helfen, Workflows zu entwickeln, die Bedrohungen automatisch erkennen und auf sie reagieren. SOAR verbindet mehrere Aufgaben, darunter Erkennung und Reaktion, zu einer umfassenderen Cybersicherheitsstrategie.
Wie funktioniert SOAR?
Im Allgemeinen ermöglicht die Benutzeroberfläche einer SOAR-Plattform Sicherheitsteams, die Verbindungen zwischen all ihrer vorhandenen Sicherheits-Hardware und -Software zu verwalten. Außerdem können sie Workflows erstellen, die automatische Aktionen auslösen, wenn die Plattform eine bestimmte Bedrohung erkennt, und schnell auf tatsächliche Sicherheitsvorfälle reagieren.
Sicherheitsadministratoren verfügen in der Regel über eine Managementkonsole, mit der sie zwischen den integrierten Sicherheitsprodukten navigieren und Daten aus mehreren Quellen in einer einzigen Ansicht anzeigen können. Das ist besonders nützlich, um plattformübergreifende Warnmeldungen zu entwerfen. Administratoren könnten beispielsweise Phishing-E-Mails in Microsoft-Outlook-Konten an einen bestimmten Slack-Kanal weiterleiten wollen; dafür können sie einen entsprechenden Workflow einrichten.
SOAR befasst sich hauptsächlich damit, Prozesse zur Reaktion auf Sicherheitsvorfälle zu optimieren, damit sie einfacher, konsistenter und präziser ablaufen. Ohne Automatisierung gleicht die Reaktion auf einen Vorfall einem Schuss ins Blaue. Manchmal funktioniert sie, doch in anderen Fällen sind manuelle Maßnahmen zur Behebung zu langsam, sodass der Angreifer weiter vordringt als vorgesehen oder ein System beziehungsweise Netzwerk vollständig lahmlegt.
Eine leistungsfähige SOAR-Lösung sollte standardmäßige Orchestrierungsfunktionen, automatisierte Prozesse und Workflows sowie funktionierende Fähigkeiten zur Reaktion auf Sicherheitsvorfälle umfassen. SOAR bietet zahlreiche Vorteile, ist jedoch eine relativ neue Technologie und bringt Herausforderungen mit sich, wenn sie nicht ordnungsgemäß implementiert und getestet wird. Sie eignet sich für Teams, die ihre Sicherheitsabläufe optimieren möchten. Wenn Sie potenzielle SOAR-Plattformen zum Kauf bewerten, sollten Sie Lösungen in Betracht ziehen, die sich in Ihren bestehenden Technologie-Stack integrieren lassen.
3 Komponenten von SOAR
SOAR vereint die drei wichtigsten Funktionen der Cybersicherheit – Prozessorchestrierung und -planung, automatisierte Workflows sowie Reaktionsverfahren.
Orchestrierung
Die Orchestrierung übernimmt die Integration aller anderen Komponenten Ihres Technologie-Stacks: Firewalls, Warnmeldesysteme, Richtlinienverwaltungstools und vorhandene Produkte zur Reaktion auf Vorfälle.
Zur Orchestrierung gehören:
- Bestandsaufnahme aller Anwendungen: Teams müssen zunächst entscheiden, welche Datensätze und Anwendungen eine SOAR-Plattform überwachen soll.
- Integration der Anwendungen: Einige SOAR-Lösungen verfügen hauptsächlich über vorgefertigte Konnektoren, andere verbinden die Produkte über eine API. Manche bieten beides.
- Testen der Integrationen: Sicherheitsteams müssen außerdem feststellen, ob die Integrationen funktionieren. Werden Informationen zu Sicherheitsvorfällen tatsächlich an SOAR gesendet?
Ein praktisches Beispiel für Orchestrierung in einer SOAR-Plattform wäre die Integration eines Threat-Intelligence-Feeds. Eines Tages erscheint eine neue Schwachstelle im Threat-Intelligence-Feed, weil ein beliebter Anbieter sie gerade entdeckt hat. Ihr Unternehmen verwendet das Netzwerkgerät, das durch die Schwachstelle ausgenutzt wird. Da Sie bereits einen vorgefertigten Workflow für diesen Threat-Intelligence-Feed eingerichtet haben, löst die Schwachstelle eine Warnmeldung aus. Ihr Netzwerkteam überprüft sie umgehend.
Prozesse wie diese sparen Unternehmen beträchtlich viel Zeit. Anstatt manuell nach Problemen zu suchen, investieren sie viel Zeit in die Einrichtung von Workflows, die ihnen diese Arbeit später weitgehend abnehmen – und zwar schneller.
Die Cybersicherheit für die gesamte IT-Infrastruktur zu verwalten, ist eine enorme Aufgabe. Unternehmen benötigen bessere Methoden für die Erkennung und Reaktion auf Bedrohungen, als manuelle Arbeit einfach an Sicherheitspersonal und Systemadministratoren zu delegieren.
Automatisierung
Die Automatisierung von Sicherheitsverfahren nimmt Administratoren und Ingenieuren die Last manueller Aufgaben ab. Sie arbeiten weiterhin – konzentrieren sich aber auf strategische und analytische Projekte, anstatt den ganzen Tag tief in System- und Anwendungsprotokollen zu stecken.
Zur Automatisierung von Sicherheitsprozessen nutzen SOAR-Lösungen:
- Workflows: Diese können vorgefertigt oder anpassbar sein. Workflows sind so konzipiert, dass eine Bedrohung oder ein Benutzer, der ein bestimmtes Kriterium auslöst, als Sicherheitsvorfall markiert wird.
- Playbooks: Sie geben Teams Anweisungen, wie sie bei einem Sicherheitsvorfall vorgehen sollen, wie bestimmte Workflows zur Reaktion auf Vorfälle aussehen und wie auf Warnmeldungen zu reagieren ist.
- Unterschiedliche Programmierstufen: Low-Code- und No-Code-Workflow-Builder eignen sich besser für Teams mit begrenzten Programmierkenntnissen, während erfahrene Ingenieure möglicherweise Anpassungsmöglichkeiten benötigen.
Auch wenn es Zeit kostet, Workflows zu testen und herauszufinden, was für Ihr Unternehmen am besten funktioniert, führt die Automatisierung nach der richtigen Konfiguration idealerweise zu schnelleren und erfolgreichen Reaktionen.
Reaktion
Sobald ein Automatisierungs-Playbook oder eine Reihe von Workflows erstellt wurde und an einem Endpunkt ein Sicherheitsvorfall auftritt, löst der vorkonfigurierte Workflow eine automatische Ereigniskette aus. Vielleicht erkennt Ihre Überwachungslösung eine Malware-Variante auf einem Endpunkt.
Die Überwachungssoftware protokolliert diese Daten, die Warnmeldung wird ausgelöst und die Workflows im Playbook führen Aktionen aus wie:
- Den Endpunkt unter Quarantäne stellen: Dadurch wird verhindert, dass er andere Systeme infiziert und sich im Netzwerk ausbreitet.
- Den Endpunkt vom Internet trennen: Ohne Internetverbindung können bestimmte Endpunkte keine Daten übertragen.
- Die Malware an eine Sandbox eines Drittanbieters senden: In einer Sandbox können Teams die Malware eingehend untersuchen, um weitere Informationen über die Bedrohung zu erhalten.
Bei den Reaktionsfunktionen ist SOAR auch dem Security Information and Event Management (SIEM) überlegen. Suchen Sie nach Integrationen mit gängigen SIEM-Tools, wenn Sie diese Erkenntnisse als Teil Ihrer SOAR-Strategie nutzen möchten. SOAR konzentriert sich ebenfalls auf die Reaktion, während herkömmliches SIEM dies in der Regel nicht tut. Das ist nicht sein Hauptziel.
Die Reaktion ist ein entscheidender Schritt in der Cybersicherheit. Wenn Ihr Produkt den ganzen Tag Sicherheitsvorfälle erkennen, sie aber nicht erfolgreich beheben kann, stehen Sie nicht besser da als vor der Implementierung der Lösung. Eine SOAR-Strategie ist nur dann von Nutzen, wenn jeder Teil des Prozesses funktioniert.
3 gängige Anwendungsfälle von SOAR
Zu den häufigsten Einsatzbereichen von SOAR gehören die Optimierung der Sicherheitsabläufe großer Teams, die Unterstützung kleinerer Teams bei der Bewältigung ihrer Arbeitslast und die Automatisierung von Reaktionsverfahren.
Verbesserung der Sicherheitsabläufe in Großunternehmen
SOAR ist zwar nicht ausschließlich für Großunternehmen gedacht, doch diese gehören derzeit häufig zu den wahrscheinlichsten Nutzern – zumindest, bis die Technologie günstiger und zu einer standardmäßigeren Produktwahl wird. Security Operations Center benötigen Automatisierungstechnologien, um manuelles Threat Hunting und manuelle Analysen zu vermeiden. Nach erfolgreicher Bereitstellung und Integration in die IT-Infrastruktur verringert SOAR die Arbeitslast von SOC-Teams und gibt ihnen mehr Freiraum für strategische Aufgaben.
Stärkung kleinerer Sicherheitsteams
Unternehmen mit begrenztem Sicherheitspersonal profitieren von Lösungen, die alle Aspekte der Cybersicherheit unter einem Dach vereinen. Eine SOAR-Plattform hilft Unternehmen mit kleinen Sicherheitsteams bei der Bewältigung von Aufgaben, für die sie normalerweise nicht viel Zeit haben. Kleinere Unternehmen, die über das Budget für eine SOAR-Lösung verfügen, profitieren ebenfalls von einer derart umfassenden Sicherheitsverwaltung und benötigen weniger Produkte als sonst.
Automatisierung der Reaktion auf Sicherheitsvorfälle
SOAR-Plattformen verringern die Gefahr groß angelegter Cyberangriffe, indem sie automatisierte Prozesse zur Erkennung von Bedrohungen einführen, die nicht auf manueller Arbeit des Sicherheitspersonals beruhen. Sie reduzieren menschliche Fehler: Wenn Reaktionen auf Bedrohungen auf vordefinierten Workflows basieren, wird jeder potenzielle Eindringversuch, der die SOAR-Plattform auslöst, bearbeitet. Wenn jedoch ausschließlich Menschen für die Suche nach Bedrohungen zuständig sind, übersehen sie wahrscheinlich einige davon.
Vorteile von SOAR
Zu den Vorteilen einer SOAR-Lösung gehören die Bündelung aller Sicherheitsverfahren auf einer Plattform, die Verringerung der Wahrscheinlichkeit, Bedrohungen zu übersehen, und die Anpassung von Automatisierungen an die Anforderungen Ihres Teams.
Zentralisierte Lösungen und Prozesse
SOAR-Produkte vereinen die regulären Abläufe Ihrer Teams, Funktionen zur Erkennung von Bedrohungen, automatisierte Verfahren und Reaktionsmaßnahmen in einer Gesamtlösung. Das entlastet Sicherheitspersonal, da es nicht zwischen mehreren Produkten hin- und herwechseln muss, um festzustellen, welche Plattform welche Bedrohung erkannt hat.
SOAR-Produkte lassen sich in andere Lösungen integrieren, sodass Sie nicht einfach alle vorhandenen Produkte aufgeben müssen. Sie helfen jedoch dabei, alle Daten auf einer Plattform zu zentralisieren und Datensilos zu reduzieren. So müssen Sie sich nicht fragen, ob ein Vorfall tatsächlich behoben wurde, wenn verschiedene Produkte unterschiedliche Informationen melden.
Weniger Fehler durch Sicherheitsteams
SOAR-Lösungen reduzieren die Zahl der Fehler von Sicherheitsanalysten, indem sie die Reaktionsverfahren automatisieren, für die diese früher zuständig waren. Eine Überlastung durch manuelle Arbeit kann schnell zu Erschöpfung und Burnout führen – ein Risiko, dem Sicherheitsteams ausgesetzt sind, wenn sie ohne automatisierte Unterstützung das gesamte Threat Hunting übernehmen. Die Maßnahmen zur Behebung in SOAR-Playbooks helfen dem Personal außerdem, Reaktions- und Eindämmungsprozesse mit weniger Fehlern abzuarbeiten.
Automatisierte Verfahren, die auf Ihr Unternehmen zugeschnitten sind
Automatisierung spielt in SOAR-Lösungen eine zentrale Rolle und hebt SOAR von anderen Sicherheitsplattformen ab, die sich nicht annähernd so stark darauf konzentrieren. Die Möglichkeit, einfach Wenn-dann-Workflows zu entwerfen, erlaubt es Ihrem Sicherheitsteam, die zu erkennenden Bedrohungen detailliert festzulegen.
Vielleicht haben Sie eine ungewöhnliche Malware-Art entdeckt und sie mithilfe einer Sandbox analysiert. Um sie künftig zu erkennen, können Sie einen automatisierten Workflow verwenden, der jedes Mal eine Warnmeldung auslöst, wenn die zuvor festgelegten Kriterien erneut erfüllt sind. Sie könnten sogar einen Workflow konfigurieren, der unbekannte Software direkt zur weiteren Analyse an eine integrierte Sandbox sendet.
Herausforderungen und Einschränkungen von SOAR
SOAR bietet Unternehmen, die ihre Sicherheitsprozesse standardisieren und automatisieren möchten, zwar zahlreiche Vorteile, hat aber auch einige Nachteile. Potenzielle Kunden sollten berücksichtigen, dass die Technologie in der Branche noch relativ neu ist, ihre tatsächlichen Funktionen prüfen und den für die Implementierung erforderlichen Zeitaufwand einplanen.
Kurze Marktpräsenz
SOAR-Technologie und -Ansätze sind neuer als andere Sicherheitsangebote wie Intrusion Detection and Prevention Systems (IDPS) oder SIEM. Das bedeutet nicht automatisch, dass SOAR nicht funktioniert oder der Kauf eine schlechte Idee wäre. Potenzielle Käufer verfügen jedoch noch nicht über viele langfristige Belege aus der Branche, anhand derer sie beurteilen könnten, wie erfolgreich SOAR über längere Zeit eingesetzt wurde.
Die geringe Marktpräsenz erschwert auch die Auswahl eines Anbieters. Viele SOAR-Anbieter bieten zwar seit Jahren andere ergänzende Lösungen an, doch SOAR als Ganzes ist neu. Es kann schwierig sein, die langfristige Leistungsfähigkeit eines Anbieterprodukts einzuschätzen, wenn es noch nicht lange auf dem Markt ist.
Unklare tatsächliche Funktionalität
Um festzustellen, ob eine SOAR-Lösung gut funktioniert, müssen Sie die Aussagen der Anbieter recherchieren und prüfen sowie Gespräche mit potenziellen Anbietern führen. Sprechen Sie mit anderen Fachleuten aus Ihrem Netzwerk, die die Lösung eingesetzt haben, um einzuschätzen, ob sie wie behauptet funktionieren könnte.
Lesen Sie auch Nutzerbewertungen. Diese sind nicht unfehlbar und können in manchen Fällen schlichtweg falsch sein, doch eine große Auswahl an Kundenbewertungen aus unterschiedlichen Quellen vermittelt Ihnen einen allgemeinen Überblick über potenzielle Probleme oder blinde Flecken der Lösung. Berücksichtigen Sie zuletzt die Integrationen. Wenn Sie beispielsweise viel Cisco-Netzwerkhardware besitzen und Ihr SOAR Netzwerksicherheitsprobleme erkennen soll, stellen Sie sicher, dass die von Ihnen in Betracht gezogenen Lösungen Cisco-Geräte unterstützen.
Erheblicher Lernaufwand
Das Erlernen und Konfigurieren einer SOAR-Lösung sowie die Abstimmung aller Mitarbeiter kann viel Zeit in Anspruch nehmen. Sie müssen Workflows erstellen, die für Ihr Team tatsächlich funktionieren, und diese über einen gewissen Zeitraum testen. Anschließend müssen Sie Zeit investieren, um sie zu korrigieren, wenn sie Sicherheitsvorfälle nicht zuverlässig erkennen. Wenn Workflows nicht zu den tatsächlichen Bedrohungen in Ihrer Infrastruktur passen, bringt die SOAR-Lösung Ihrem Unternehmen insgesamt keinen Nutzen.
Es ist zwar normal, dass dieser Prozess Zeit benötigt, doch für Einkaufsgremien oder SOC-Teams, die eine sofortige Rendite erwarten, kann das ernüchternd sein. Nur weil eine SOAR-Plattform innerhalb eines Tages einsatzbereit sein kann, bedeutet das nicht, dass sie sofort ein hervorragendes Werkzeug ist. Es braucht Zeit, die Workflows so anzupassen, dass sie die Bedrohungen erkennen, denen Ihr Unternehmen tatsächlich ausgesetzt ist.
SOAR kann Ihrem Unternehmen dabei helfen, auf zahlreiche Bedrohungen zu reagieren. Wenn Sie mehr über die Arten von Problemen erfahren möchten, mit denen Ihr Unternehmensnetzwerk konfrontiert ist, sehen Sie sich unseren Leitfaden zu den wichtigsten Netzwerksicherheitsbedrohungen als Nächstes an.
Die 3 besten SOAR-Plattformen
Zu den besten SOAR-Lösungen der Sicherheitsbranche gehören Splunk SOAR, Rapid7 InsightConnect und Microsoft Sentinel.
Splunk SOAR
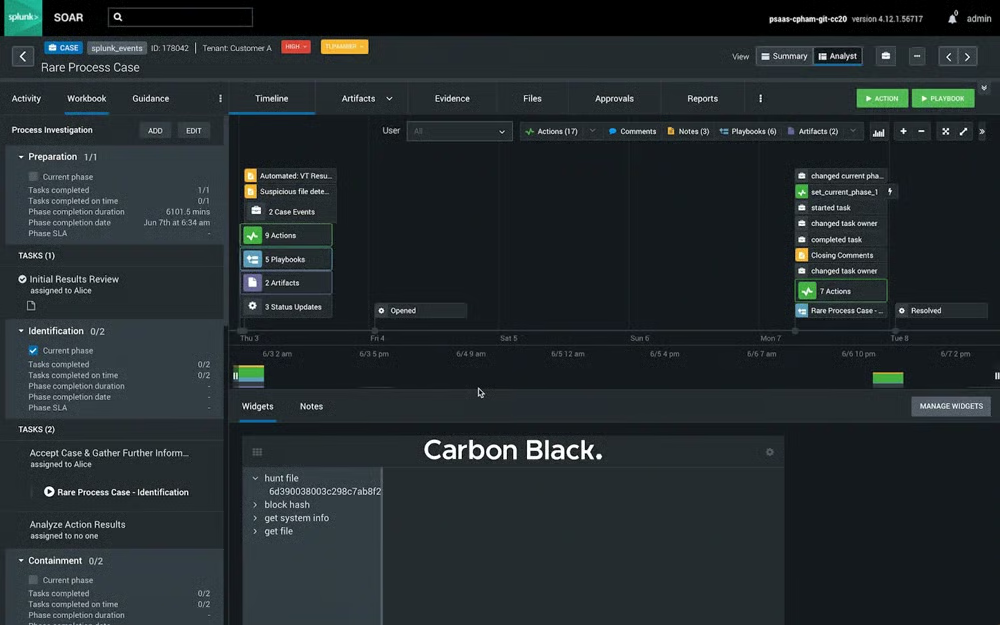
Splunk ist ein beliebter SOAR-Anbieter, der mehr als 300 Integrationen von Drittanbietern mit anderen Tools bietet – eine gute Wahl für Teams, die bereits über ein umfangreiches Sicherheitsökosystem verfügen. Die Lösung enthält vorgefertigte Playbooks, bietet aber auch einen visuellen Playbook-Editor, mit dem Sie eigene Workflows erstellen und Playbook-Entwürfe bearbeiten können. Splunk SOAR lässt sich in der Cloud, in den Räumlichkeiten Ihres Unternehmens oder in einer hybriden Umgebung bereitstellen.
Splunk bietet eine kostenlose Testversion der Community Edition von Splunk an, doch auf der Website wird die Dauer des Tests nicht angegeben. Die SOAR-Plattform wird pro Benutzerplatz abgerechnet; potenzielle Käufer können Splunk für weitere Informationen kontaktieren. Der Kauf ist auch über Google Marketplace, AWS Marketplace, Splunk-Partner und Carahsoft möglich.
Rapid7 InsightConnect
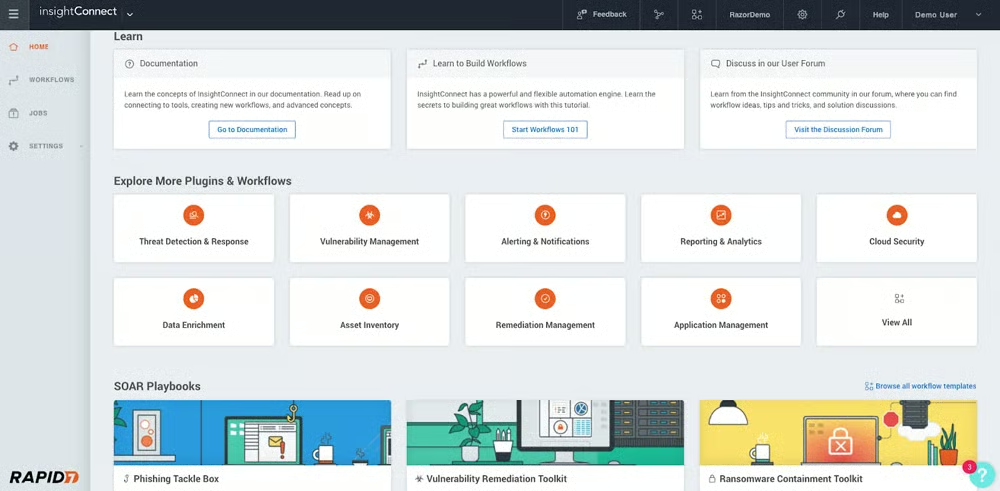
Rapid7 InsightConnect ist eine SOAR-Lösung, die Automatisierungsprozesse vereinfachen und Sicherheitsteams Flexibilität bieten soll. InsightConnect lässt sich in Threat-Intelligence-Feeds, Sandboxes und andere Tools integrieren, die Teams bei der Untersuchung und Entfernung verdächtiger E-Mails und Anhänge unterstützen. Im Bereich Schwachstellenmanagement integriert sich InsightConnect in Ticketing-Lösungen wie Jira und ServiceNow, um automatisch Tickets zu erstellen, wenn eine Schwachstelle behoben werden muss.
Die Preise für InsightConnect erhalten Sie auf Anfrage, wenn Sie das Vertriebsteam von Rapid7 direkt kontaktieren. Sie können die gesamte Insight-Plattform von Rapid7 kostenlos testen, wobei der Anbieter nicht angibt, wie lange der Testzeitraum dauert.
Microsoft Sentinel
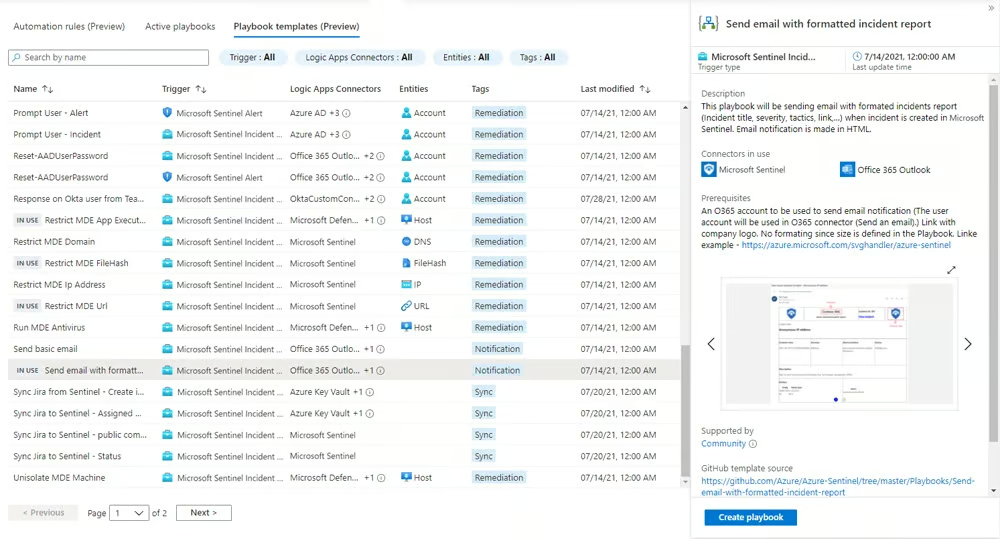
Microsoft Sentinel ist eine SIEM- und SOAR-Lösung, die sich ideal für Unternehmen mit einem bestehenden Microsoft- oder Azure-Cloud-Ökosystem eignet. Die Automatisierungsregeln ermöglichen es Teams, Sicherheitsvorfälle zu markieren und zu schließen sowie Aufgabenlisten für Sicherheitsanalysten zu erstellen, die diese bei der Untersuchung und Behebung von Bedrohungen verwenden können. Playbooks sind Sammlungen von Aktionen auf Basis von Workflows, die Sie in Azure Logic Apps erstellen. Sie können Playbooks so konfigurieren, dass sie automatisch ausgeführt werden, wenn eine bestimmte Warnmeldung oder ein bestimmter Vorfall sie auslöst.
Die Preise für Sentinel sind entweder festgelegt oder nutzungsabhängig. Bei der nutzungsabhängigen Preisoption kostet die zur Analyse aufgenommene Datenmenge 5,22 US-Dollar pro GB; für feste Gigabyte-Mengen sind ebenfalls Vertragspreise verfügbar. Microsoft bietet eine kostenlose 31-tägige Testversion von Sentinel an.
Wenn Sie potenzielle SOAR-Anbieter bewerten, bitten Sie sie um Beispiele für Kunden, die ihre Produkte erfolgreich zur Absicherung von Netzwerken, Computersystemen oder Endpunkten eingesetzt haben. Stellen Sie sicher, dass Sie konkrete Belege für die Funktionsfähigkeit der Lösung sehen können, bevor Sie sich für eine entscheiden. Prüfen Sie außerdem die Kompatibilität: Lässt sich das Produkt gut in die vorhandene Hardware und Software Ihres Unternehmens integrieren?
Berücksichtigen Sie auch die durchschnittliche Zeit der Anbieter, um Bedrohungen zu erkennen und auf sie zu reagieren. Dieser Zeitraum bestimmt, wie schnell der SOAR-Anbieter ein Sicherheitsproblem in Ihrem Netzwerk oder System finden und beseitigen kann. Vergleichen Sie diese Zeiten auch mit Ihren Compliance-Anforderungen – also damit, ob eine Lösung Bedrohungen innerhalb eines von Ihrer Branche vorgegebenen Zeitraums bewältigt.
Wenn Ihr Unternehmen die Implementierung von SOAR erwägt, Sie aber auch andere Optionen prüfen möchten, sehen Sie sich unseren Einkaufsratgeber an, der weitere Produkte umfasst.
Häufig gestellte Fragen (FAQs)
Was ist der Unterschied zwischen EDR und SOAR?
Endpoint Detection and Response (EDR) ähnelt SOAR hinsichtlich seiner Erkennungs- und Reaktionsfunktionen und kann automatisierte Prozesse nutzen, doch SOAR ist eine umfassendere Kategorie als EDR. SOAR umfasst immer Automatisierung und kann je nach Produktkonfiguration und -unterstützung möglicherweise Sicherheitsvorfälle in anderen Teilen des Netzwerks erkennen, nicht nur an Endpunkten. EDR konzentriert sich dagegen insgesamt weniger stark auf Automatisierung als SOAR.
Ist SOAR Teil von XDR?
SOAR-Technologie ist nicht unbedingt Teil einer Extended Detection and Response (XDR)-Lösung, aber sie kann einer solchen ähneln. SOAR und XDR haben ähnliche Funktionen, etwa die Verbesserung der Bedrohungserkennung und der Reaktion auf Sicherheitsvorfälle in geschäftlichen IT-Infrastrukturen. XDR deckt außerdem einen größeren Bereich ab als ergänzende Technologien wie EDR und umfasst mehr als nur Endpunktgeräte. Trotz dieser Ähnlichkeiten gehört SOAR jedoch nicht automatisch zu einer XDR-Plattform und fällt auch nicht unter deren Dach.
Können Sie SOAR ohne SIEM nutzen?
SOAR-Lösungen können mit oder ohne integrierte SIEM-Lösung eingesetzt werden. Je nach Infrastruktur Ihres Unternehmens und den konkreten Produkten kann es hilfreich oder nicht sinnvoll sein, ein SIEM mit Ihrem SOAR zu verbinden, um Daten aufzunehmen und Ereignisse zu verwalten. Für den Betrieb Ihres SOAR benötigen Sie jedoch nicht automatisch ein SIEM. SOAR-Plattformen sind darauf ausgelegt, als eigenständige zentrale Lösung für Erkennung und Reaktion zu arbeiten.
Lesen Sie mehr über die Unterschiede zwischen SIEM, SOAR und XDR als Nächstes.
Fazit: SOAR verbessert die Fähigkeiten von Sicherheitsteams, auf Bedrohungen zu reagieren
Mit einer SOAR-Plattform basieren die Erkennung von Bedrohungen und die Reaktion darauf in Ihrem Unternehmen auf logischen Regeln. Ihr Team kann diese Workflows und Playbooks im Laufe der Zeit anpassen, wenn es mehr Daten über die Bedrohungen sammelt, denen Ihr Unternehmen ausgesetzt ist, und ermittelt, wie es ihnen besser begegnen kann. Bei korrekter Implementierung und Anpassung an Ihre IT-Umgebung kann eine SOAR-Lösung ein leistungsstarkes Tool sein, das nicht nur Ihren manuellen Arbeitsaufwand reduziert, sondern auch Ihre allgemeine Cybersicherheitsstrategie verbessert.
Die Implementierung einer leistungsstarken Sicherheitsplattform ist ein guter Schritt, aber nicht die einzige Maßnahme, die Sie zum Schutz Ihres Unternehmensnetzwerks ergreifen sollten. Erfahren Sie mehr darüber, wie Sie Ihre Netzwerke sichern.