

















Les entreprises subissent une pression à la fois sur le front de la cybersécurité et sur celui des effectifs. Elles peinent souvent à pourvoir des postes essentiels dans la sécurité, comme celui d’analyste de sécurité, laissant leurs données et leurs infrastructures vulnérables aux attaques alors que les cybermenaces se multiplient.
Pour alléger la charge des centres des opérations de sécurité (SOC), il est possible de renforcer la posture de sécurité au moyen d’une plateforme d’orchestration, d’automatisation et de réponse de sécurité (SOAR).
Qu’est-ce que le SOAR ?
Le SOAR est une stratégie de gestion des menaces qui consiste à développer des activités automatisées de réponse aux incidents face aux cybermenaces. Cette stratégie associe les processus d’exploitation, d’automatisation et de réponse afin de réduire les cybermenaces grâce à des tâches de sécurité automatisées, à une réponse plus rapide aux menaces et à une meilleure collaboration entre les services et les équipes.
Le SOAR s’appuie sur la capacité des systèmes SIEM (gestion des informations et des événements de sécurité) à ingérer les journaux du matériel et des logiciels pour rechercher les menaces, ainsi qu’à fournir une interface centralisée de gestion et de réponse pour les outils de sécurité tels que les EDR et les pare-feu.
À mesure que les cyberattaquants gagnent en sophistication, les technologies et les outils que les entreprises doivent acheter pour faire face à la montée des menaces se perfectionnent eux aussi, notamment les solutions d’IDPS, UEBA, renseignement sur les menaces, la gestion des correctifs, le chiffrement, la DLP, la protection contre les attaques DDoS, la gestion des vulnérabilités et même la gestion de la sécurité mobile.
La sécurisation d’une entreprise distribuée serait impossible sans une couche centrale accélérant la détection et la réponse. Le problème est que les innombrables alertes de sécurité générées par toutes ces sources de journaux et de sécurité sont difficiles à gérer, même après un réglage approfondi. La solution évidente consiste à automatiser autant que possible la génération d’alertes et la réponse, d’où l’essor des outils SOAR. La réduction de l’intervention humaine diminue également les coûts opérationnels, un bénéfice indirect de l’automatisation.
Gartner considère que les outils SOAR utilisent « les alertes du système SIEM et d’autres technologies de sécurité — qui permettent d’effectuer l’analyse et le triage des incidents en combinant les capacités humaines et machine — [pour] contribuer à définir, hiérarchiser et piloter des activités standardisées de réponse aux incidents ».
Il existe également des approches plus récentes et similaires de la gestion centralisée de la sécurité, comme XDR (détection et réponse étendues), ainsi que désormais le maillage de cybersécurité, mais le SOAR constitue un marché plus mature et mieux défini, et donc un outil de choix pour entamer une démarche d’automatisation de la sécurité.
À lire aussi : SIEM, SOAR et XDR : quelles différences ?
Pourquoi mettre en œuvre le SOAR ?
Le SOAR regroupe des logiciels de sécurité destinés à accélérer l’investigation et la réponse aux incidents. Il contribue à améliorer la visibilité sur les données de sécurité, à rationaliser les processus informatiques, à réduire le travail redondant et répétitif, à renforcer la collaboration entre les outils de sécurité et à automatiser une multitude de tâches manuelles liées à la sécurité.
Le SOAR apporte donc coordination, exécution et automatisation aux nombreuses tâches de sécurité présentes sur une plateforme de sécurité plus vaste. Il accélère ainsi la réponse aux incidents de cybersécurité, ce qui est particulièrement utile face aux cyberattaques et au déluge d’alertes de sécurité qu’il peut être impossible de hiérarchiser.
Les meilleurs fournisseurs de solutions SOAR
Nous avons étudié le marché du SOAR afin d’identifier les meilleurs outils, en analysant leurs fonctionnalités, la maturité des produits, les avis d’analystes et d’utilisateurs, leur croissance et bien d’autres critères. Nous avons retenu une sélection de huit fournisseurs SOAR de premier plan.
Rapid7
InsightConnect est la solution d’orchestration, d’automatisation et de réponse de sécurité de Rapid7. Elle permet aux équipes de sécurité d’accélérer les processus chronophages et manuels de réponse aux incidents et de gestion des vulnérabilités. Elle fournit également la couche d’automatisation de la sécurité de la plateforme globale Rapid7 Insight.
Principaux atouts
- Plus de 300 intégrations avec des systèmes informatiques et de sécurité pour automatiser la réponse aux incidents, la gestion des vulnérabilités et l’application des correctifs
- Importation, création et déploiement faciles de workflows automatisés sans codage
- Des centaines de workflows disponibles dans la bibliothèque d’extensions Rapid7
- Intégration avec Rapid7 XDR et les outils de gestion des vulnérabilités Rapid7 pour déclencher automatiquement la gestion et les communications relatives aux incidents et aux vulnérabilités
- Automatisations pilotées par le chat
- Les clients peuvent contribuer des workflows à la communauté
- Suivi du retour sur investissement des workflows déployés
À lire aussi : Tester et évaluer les systèmes SIEM : analyse de Rapid7 InsightIDR
Splunk
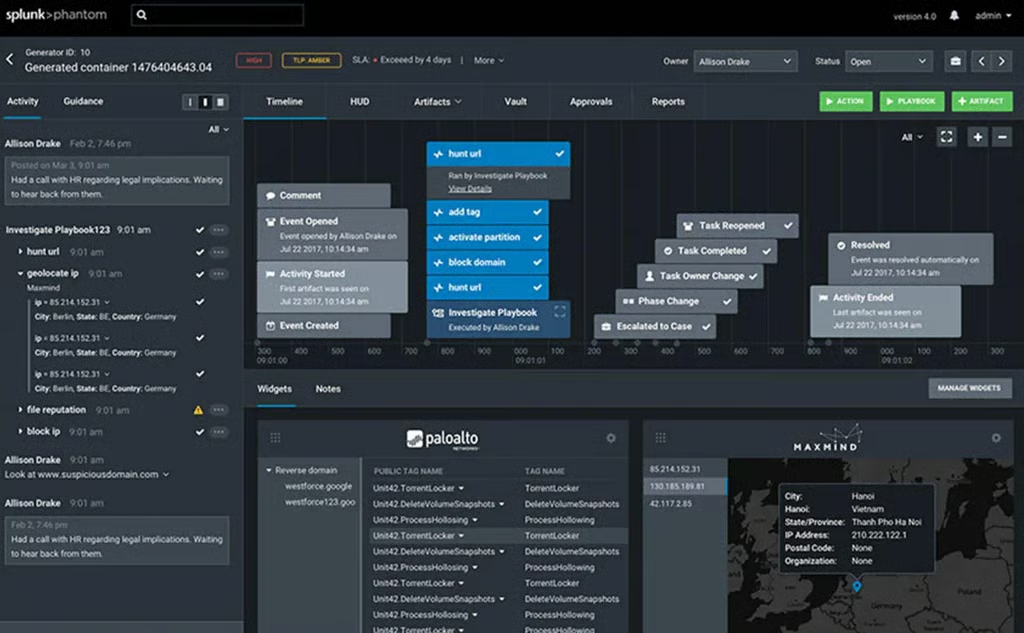
Splunk SOAR (anciennement Splunk Phantom) permet aux analystes d’améliorer leur efficacité et de réduire les délais de réponse aux incidents. Il renforce l’évolutivité, les performances et la rapidité de l’automatisation de la sécurité, avec la capacité de traiter 50 000 événements de sécurité par heure. Il contribue également à relier les équipes, les processus et les outils de sécurité.
Principaux atouts
- Les équipes de sécurité peuvent automatiser les tâches, orchestrer les workflows et prendre en charge diverses fonctions du SOC, notamment la gestion des événements et des dossiers, la collaboration et le reporting
- Exécute en quelques secondes des actions automatisées dans l’ensemble de l’infrastructure de sécurité
- Les équipes peuvent transformer les workflows en playbooks automatisés à l’aide de l’éditeur visuel (sans codage) ou de l’environnement de développement Python intégré
- Fait office de tissu conjonctif permettant aux outils de sécurité existants de mieux fonctionner ensemble
- Veille à ce que chaque élément de la défense en profondeur du SOC participe activement à une stratégie de défense unifiée
- L’abstraction permet aux équipes de se concentrer sur leurs objectifs, tandis que la plateforme les traduit en actions propres à chaque outil
- Aide les équipes de sécurité à enquêter sur les menaces et à y répondre à la vitesse des machines, à réduire le temps de présence des malwares et à diminuer le délai moyen de résolution (MTTR)
Siemplify
Désormais intégrée à Google Cloud, la plateforme d’opérations de sécurité Siemplify associe simplicité et expérience utilisateur de qualité pour aider un SOC à dépasser la routine quotidienne de la cybersécurité et à se concentrer sur l’essentiel : renforcer sa résilience, enquêter rapidement sur les menaces réelles et y remédier.
Principaux atouts
- Siemplify et Google Chronicle fournissent le poste de travail cloud natif dont les équipes d’opérations de sécurité ont besoin pour répondre à grande échelle
- Crée des playbooks qui orchestrent des centaines d’outils grâce à une fonctionnalité de glisser-déposer
- Automatise les tâches répétitives
- Favorise l’amélioration continue grâce à des recommandations fondées sur l’apprentissage automatique et à des analyses offrant une visibilité sur l’activité du SOC
- Fournit une expérience intuitive aux analystes, qui améliore leur productivité grâce à des capacités de
personnalisation
ManageEngine
ManageEngine Log360 recueille des données de sécurité auprès de différentes sources du réseau, notamment les utilisateurs, groupes et unités organisationnelles d’Active Directory (AD), les appareils réseau tels que les pare-feu, serveurs et terminaux, ainsi que les applications telles que les scanners de vulnérabilités, les logiciels de prévention des pertes de données, les applications de renseignement sur les menaces et bien plus encore.
Principaux atouts
- Log360 fournit un contexte de sécurité aux données afin d’identifier rapidement et précisément les événements de sécurité
- Rationalise la gestion des incidents grâce à l’intégration d’outils ITIL
- Assure la responsabilité de la résolution des incidents en utilisant l’intégration d’un outil de gestion des tickets pour attribuer les incidents détectés aux administrateurs de sécurité
- Configuration de solutions externes de centre d’assistance, telles que ServiceNow, ManageEngine ServiceDesk Plus, Jira Service Desk, Zendesk, Kayako et BMC Remedy Service Desk
- Workflows prédéfinis pour les cas d’usage courants
- Veille à ce qu’aucun incident de sécurité critique ne passe entre les mailles du filet
- Exécute automatiquement une série de mesures correctives courantes en fonction du type d’incident de sécurité détecté
- Lorsque des alertes sont déclenchées, les workflows de réponse automatisés atténuent les incidents de sécurité réseau avant qu’ils ne causent des dommages ou n’entraînent une compromission
- Désactive ou supprime un utilisateur ou un ordinateur AD potentiellement compromis dans votre environnement AD
- Peut mettre fin à un processus sur un appareil Windows potentiellement compromis
Trellix
FireEye a fusionné avec McAfee Enterprise pour former Trellix. Il reste à voir comment cette évolution affectera le produit SOAR FireEye Helix, qui réduit les risques de sécurité grâce aux opérations de sécurité, à l’automatisation et au reporting, et qui fait automatiquement remonter les incidents prioritaires.
FireEye Helix est disponible seul ou avec l’achat des solutions par abonnement de FireEye. Il fonctionne avec toutes les technologies FireEye et contribue à intégrer les produits de sécurité qui ne sont pas signés FireEye.
Principaux atouts
- Applique l’automatisation des workflows, des tableaux de bord personnalisables et des playbooks prédéfinis qui permettent aux analystes de se concentrer sur les tâches prioritaires réduisant l’exposition aux risques
- Des centaines de plug-ins tiers pour les pare-feu, les antivirus et les systèmes de gestion des tickets
- Workflows personnalisables et automatisés pour réduire la charge de travail des analystes
- Plus de 400 plans d’action prédéfinis élaborés par les équipes de réponse aux incidents de FireEye
- Intègre plus de 150 outils et sources de données tiers pour gérer l’ensemble de la pile de sécurité depuis une interface unique
- Met en œuvre une automatisation personnalisée des workflows de réponse aux incidents entre les appliances de sécurité
- Permet la collaboration entre les équipes d’analystes et de réponse aux incidents en stockant les alertes et artefacts corrélés dans un système de gestion des dossiers
LogRhythm
LogRhythm RespondX, qui fait partie de la plateforme SIEM de LogRhythm, fournit les outils dont une équipe SOC a besoin pour simplifier les processus complexes, accélérer les workflows et rendre les opérations de sécurité plus efficaces. Il rationalise les workflows de sécurité en coordonnant et en automatisant plusieurs étapes du processus de réponse.
Principaux atouts
- Aide les équipes SOC à collaborer, qualifier et gérer les incidents
- Fournit des capacités d’investigation telles que l’exploration détaillée, la recherche avec pivot, l’enrichissement du contexte et bien d’autres
- Décompose les cas d’usage complexes en éléments gérables pouvant être automatisés avec l’automatisation LogRhythm SmartResponse
- Grâce à des processus standardisés avec les playbooks de dossiers, l’équipe de sécurité peut exécuter les tâches efficacement
- Réduit le temps nécessaire pour qualifier et enquêter sur les menaces
- Réduit les tâches de sécurité manuelles et les changements de plateforme
- Capture les étapes clés de la réponse aux incidents et les pistes d’audit complètes pour le reporting
IBM
IBM Security QRadar SOAR, anciennement Resilient, est conçu pour aider les équipes de sécurité à répondre aux cybermenaces en toute confiance, à automatiser intelligemment et à collaborer de manière cohérente. Il guide les équipes dans la résolution des incidents en codifiant les processus établis de réponse aux incidents dans des playbooks.
Principaux atouts
- La plateforme ouverte et agnostique contribue à accélérer et à orchestrer la réponse en automatisant les actions et en s’intégrant à d’autres outils de sécurité
- Visibilité sur l’avancement des incidents et notifications en temps utile
- Réduit la durée et l’impact des cyberattaques en automatisant les tâches manuelles, ce qui permet aux équipes de sécurité de se concentrer sur les investigations à forte valeur ajoutée
- Corrèle automatiquement les alertes de sécurité avec des flux de renseignement sur les menaces pour détecter les indicateurs malveillants et intègre l’analyse des logiciels malveillants aux incidents après détonation en sandbox
- Établit un pôle central qui aide à se préparer aux atteintes à la vie privée et à y répondre efficacement
Palo Alto Networks
Cortex XSOAR by Palo Alto Networks aide les équipes informatiques à orchestrer et à automatiser les workflows et processus de réponse aux incidents dans l’ensemble de l’environnement. Il détecte, exploite et partage, via la Marketplace, les intégrations d’orchestration et les innovations en matière d’automatisation proposées par des experts du plus vaste écosystème SOAR au monde.
Principaux atouts
- Plus de 750 intégrations et plus de 680 packs de contenu pour un large éventail de cas d’usage de sécurité
- Les packs d’automatisation peuvent être utilisés tels quels ou configurés selon vos besoins
- Évolue pour prendre en charge des centaines de clients ou d’équipes
- Gère tous les incidents de sécurité depuis un emplacement unique
- Mise en miroir complète des tickets avec des outils tels que ServiceNow, Jira et Slack afin d’automatiser les tâches de gestion des tickets et de gérer les tickets depuis XSOAR
- Associe en temps réel les renseignements externes sur les menaces aux incidents et automatise leur diffusion à grande échelle vers les points d’application. Selon certaines informations, cela réduirait de 90 % le temps consacré à la gestion du renseignement sur les menaces
- La plateforme alimentée par le machine learning fournit des recommandations fondées sur les incidents passés et les actions des analystes
- Orchestre et automatise les workflows de réponse aux incidents dans tous les domaines et produits de sécurité (SecOps, NetSecOps, CloudSecOps)
- Gestion des dossiers axée sur la sécurité, avec des mises en page spécifiques aux incidents, une collaboration en temps réel, des rapports personnalisables et une war room pour chaque incident
À lire ensuite : Les meilleurs outils et logiciels de réponse aux incidents