

















Der Videokonferenzanbieter Zoom konnte im Zuge des Booms der Remote-Arbeit in den vergangenen zwei Jahren seine Geschäftsentwicklung massiv steigern, und auch bei anderen Cloud-Kollaborationsplattformen wie Microsoft Teams und Cisco Webex schnellte die Nachfrage in die Höhe.
Der starke Nachfrageanstieg rückte Sicherheitsmängel in Zooms Architektur in den Fokus – „Zoombombing“ wurde zum Begriff –, die das Unternehmen rasch behob.
Aktuelle Berichte von Sicherheitsforschern weisen jedoch nicht nur auf weitere Schwachstellen in Zooms Angeboten hin, sondern auch auf die Bedrohung durch die Vernetzung cloudbasierter Kollaborationstechnologien. Und da eine hybride Belegschaft aller Wahrscheinlichkeit nach bleiben wird, werfen diese Probleme grundlegendere Fragen zu Sicherheitspraktiken in einer weit verteilten Belegschaft auf.
Zoom im Fokus
Anfang dieses Monats veröffentlichte Natalie Silvanovich, Forscherin bei Googles Initiative Project Zero zur Suche nach Sicherheitslücken, eine Analyse von zwei Zero-Click-Schwachstellen in der Videokonferenzplattform, die es Angreifern ermöglicht hätten, die Kontrolle über die Zoom-Clients und Multimedia-Router (MMRs) eines Opfers zu übernehmen.
Etwas mehr als eine Woche später beschrieb das Cybersicherheitsunternehmen Armorblox einen Angriff zur Kontoübernahme, bei dem bösartige Phishing-Angriffe und Social Engineering zum Einsatz kamen.
Im Fall von Armorblox wurde Zoom selbst nicht kompromittiert. Stattdessen veranlasste die weitverbreitete Nutzung des Dienstes durch Unternehmen die Angreifer dazu, E-Mails mit gefälschten Absenderadressen zu verwenden, um Opfer dazu zu verleiten, unwissentlich eine Schadlast herunterzuladen.
„Da Zoom zu einem der meistgenutzten Tools für die Videokommunikation von Unternehmen geworden ist, nutzten Angreifer die Gelegenheit, Anwender mit einem bösartigen Phishing-Betrug ins Visier zu nehmen … mit dem Ziel, die Microsoft-Teams-Zugangsdaten der Opfer zu stehlen“, schrieb Lauryn Cash, Product Marketing Managerin bei Armorblox, in einem Blogbeitrag.
Außerdem lesenswert:
- Sicherheit bei Remote-Arbeit: Prioritäten und Projekte
- Sicherer Zugriff für Remote-Mitarbeiter: RDP, VPN und VDI
- Die besten Zero-Trust-Sicherheitslösungen
Schwachstellen auf der Plattform gefunden
In ihrer Analyse stellte Silvanovich von Project Zero fest, dass bei vielen anderen Videokonferenzplattformen ein Nutzer einen Anruf startet, den andere sofort annehmen oder ablehnen. Zoom-Anrufe werden dagegen normalerweise im Voraus geplant, und Nutzer treten über eine E-Mail-Einladung bei.
„In der Vergangenheit hatte ich der Untersuchung von Zoom keine Priorität eingeräumt, weil ich davon ausging, dass jeder Angriff auf einen Zoom-Client mehrere Klicks des Nutzers erfordern würde“, schrieb sie. „Vor Kurzem wurde jedoch bei Pwn2Own ein Zero-Click-Angriff auf den Windows-Zoom-Client enthüllt, der zeigt, dass er tatsächlich eine vollständig aus der Ferne angreifbare Oberfläche besitzt.“
Ihre eigene Untersuchung ergab zwei Schwachstellen, darunter einen Pufferüberlauf, der sowohl die Clients als auch die MMR-Server betraf. Bei der anderen handelte es sich um ein Informationsleck, das Angreifer auf MMR-Servern ausnutzen können. Hacker, die die Schwachstelle ausnutzen, könnten Zoom-Konten über Verbindungen mit Zoom Contacts ins Visier nehmen.
Beide Schwachstellen wurden Zoom gemeldet; das Unternehmen behob sie am 24. November.
Schwachstellen auf MMR-Servern geben Anlass zur Sorge
Silvanovich schrieb, dass die Schwachstellen in Zooms MMR-Servern besonders besorgniserregend seien. Die Server verarbeiten Audio- und Videoinhalte von Meetings. Ein Angreifer, der das System kompromittiert, könnte daher alle Zoom-Meetings überwachen, die nicht über eine Ende-zu-Ende-Verschlüsselung verfügten. Den Servern fehlte außerdem die Address Space Layout Randomization (ASLR), was es Angreifern erleichtern würde, Schwachstellen durch Speicherkorruption auszunutzen.
Zoom habe ASLR kürzlich aktiviert, schrieb sie. Dennoch sei es bedenklich gewesen, dass ASLR nicht schon zuvor aktiviert worden war.
„ASLR ist wohl die wichtigste Schutzmaßnahme, um die Ausnutzung von Speicherkorruption zu verhindern, und die meisten anderen Schutzmaßnahmen sind in gewissem Maße darauf angewiesen, um wirksam zu sein“, schrieb Silvanovich. „Es gibt keinen guten Grund, sie in der überwiegenden Mehrheit der Software zu deaktivieren. … Jede Software, die für Plattformen mit ASLR-Unterstützung geschrieben wurde, sollte ASLR (und andere grundlegende Maßnahmen zum Speicherschutz) aktiviert haben.“
Weitverbreitete Nutzung von Zoom bei Phishing-Angriff ausgenutzt
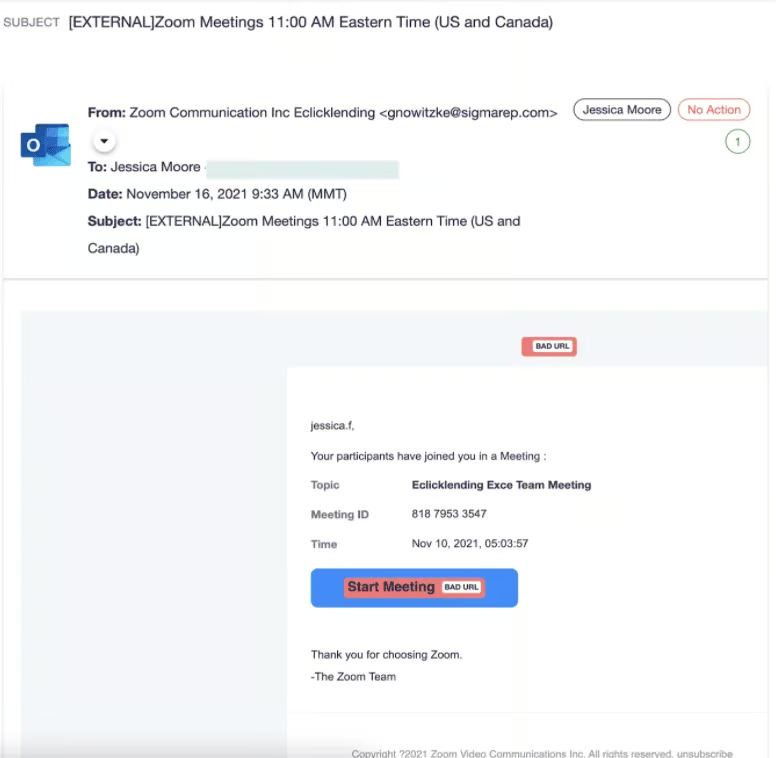
Für seine Untersuchung nutzte Armorblox eine E-Mail mit einer durch Social Engineering präparierten Schadlast. Die Angreifer versuchten, die E-Mail-Adresse zu fälschen und die Betreffzeile einer legitimen E-Mail von Zoom nachzuahmen.
„Die E-Mail nutzte den natürlichen Impuls der Endnutzer aus, ein Meeting zu starten (wie bei jedem Zoom-Anruf)“, schrieb Cash von Armorblox. „Als der Nutzer auf den Link zum Starten des Meetings klickte, tappte er in die Falle des bösartigen Angriffs und wurde auf eine Landingpage weitergeleitet, die einen Microsoft-Outlook-Anmeldebildschirm nachahmte.“
Die E-Mail konnte laut ihrer Aussage die Sicherheitskontrollen von Microsoft für E-Mails umgehen. Die E-Mails konnten die Spamfilter passieren, weil Microsofts Kontrollen ermittelten, dass sie von einem sicheren Absender an einen sicheren Empfänger gesendet worden waren oder von einem E-Mail-Quellserver auf der IP-Allowlist stammten.
Laut Armorblox wurden etwa 10.000 E-Mails an ein Online-Hypothekenvermittlungsunternehmen in Nordamerika versendet.
Die flächendeckende Nutzung ist das Problem
„Die flächendeckende Nutzung von Zoom als bevorzugtem Tool für die Zusammenarbeit aus der Ferne wurde vom Angreifer dazu verwendet, sich durch Social Engineering als vertrauenswürdiger Absender auszugeben und E-Mails zu versenden“, schrieb Cash. „Der konkrete Call-to-Action (CTA) ‚Meeting starten‘ wurde strategisch gewählt, weil es sich um einen gängigen Geschäftsablauf handelt, der täglich ausgeführt wird.“
Diese allgegenwärtige Nutzung und die große Reichweite innerhalb von Unternehmen dürfen laut Cybersicherheitsexperten nicht als Teil der Angriffsfläche übersehen werden.
„Zoom-Konten und -Nutzer existieren nicht isoliert“, sagte Erkang Zheng, Gründer und CEO des Anbieters der Asset-Management-Plattform JupiterOne, gegenüber eSecurity Planet. „Stattdessen sind sie Cyber-Assets und sollten im Kontext direkter und indirekter Beziehungen betrachtet werden. Ein einzelnes Zoom-Konto wird möglicherweise nur von einem Mitarbeiter genutzt; dieser Mitarbeiter ist jedoch mit unzähligen anderen Cyber-Assets verbunden, etwa Microsoft Teams, Geräten, Cloud-Ressourcen und Repositorys mit sensiblen Daten.“
Zoom und Kunden müssen Risiken angehen
Oliver Tavakoli, CTO beim Cybersicherheitsanbieter Vectra, sagte, viele Kollaborationsplattformen seien in vielerlei Hinsicht noch relativ neu, weshalb sie Sicherheitsfachleuten in Unternehmen weniger vertraut seien.
„Tools, die Unternehmen für ihre normalen Geschäftsabläufe einsetzen, waren schon immer Ziele für Angreifer, da sich jede schädliche Aktivität innerhalb solcher Kommunikationskanäle leicht mit normalen Verkehrsmustern vermischt“, sagte Tavakoli gegenüber eSecurity Planet. „Kollaborationsplattformen wie Zoom, die während der Pandemie für die Arbeitsweise von Unternehmen zentraler geworden sind, werden von Sicherheitsteams hinsichtlich der Angriffsfläche, die sie bieten, nur unzureichend verstanden. Auch hinsichtlich der von Drittanbietern bereitgestellten Sicherheitsvorkehrungen sind diese Tools noch relativ unausgereift.“
Er sagte, Anbieter wie Zoom seien gefordert, mehr in die Bereitstellung umfassenderer Sicherheitskontrollen zu investieren, um ihre Umgebungen abzusichern, und mehr Telemetriedaten zur Überwachung und Abwehr von Angriffen zu erfassen.
Social Engineering wird nicht verschwinden
Auch Hank Schless, Senior Manager für Sicherheitslösungen beim Cybersicherheitsanbieter Lookout, warnte, dass Social Engineering für IT- und Sicherheitsteams eine große Herausforderung bleiben werde, da es nicht nur für die Angreifer funktioniere, sondern diese darin auch immer besser würden.
„Angreifer wissen, dass Social Engineering auf persönlichen Kanälen wie sozialen Medien, Messaging-Apps von Drittanbietern und sogar Dating-Apps am wirksamsten ist“, sagte Schless gegenüber eSecurity Planet. „Unternehmen, die ihren Mitarbeitern erlauben, ihre eigenen Smartphones und Tablets in einem Bring-your-own-Device-Szenario [BYOD] für die Arbeit zu verwenden, sind einem noch größeren Risiko ausgesetzt, da die Mitarbeiter auf diesen Geräten sowohl private als auch geschäftliche Apps nutzen.“
Anwendungen wie Zoom werden ebenfalls weiterhin ein Problem darstellen, da Hacker zunehmend gefälschte Links zu häufig genutzten Plattformen als Grundlage für Phishing-Kampagnen einsetzen.
„Im Zeitalter der hybriden Arbeit sind wir darauf konditioniert, automatisch auf jeden Link von Zoom, Google Docs, Microsoft Office und anderen zu klicken“, sagte er. „Angreifer wissen das und nutzen das grundsätzliche Vertrauen, das wir beim Anblick dieser Namen haben, gegen uns.“
Weiterlesen: Die besten Wi-Fi-6-Router – sicher und schnell genug für Unternehmen