

















Zehntausende Anwendungen, die für den Betrieb von Rechenzentren rund um den Globus kritisch sind, sind dem Internet ausgesetzt; viele davon werden mit werkseitig voreingestellten Passwörtern geschützt, was für Unternehmen weltweit ein erhebliches Cyberrisiko darstellt.
Forscher des Cybersicherheitsunternehmens Cyble erklärten diese Woche, dass sie neben den öffentlich zugänglichen DCIM-Systemen (Data Center Infrastructure Management) auch intelligente Überwachungsgeräte, Systeme zur thermischen Kühlung und Stromüberwachungsgeräte für Racks gefunden hätten, die für Cyberangriffe anfällig sind.
Die Entdeckung von mehr als 20.000 dem Internet ausgesetzten DCIM-Softwareinstanzen und -Produkten macht es sehr wahrscheinlich, dass es „weltweit zu zunehmenden Cyberbedrohungen gegen Rechenzentren“ kommen wird, schrieben die Ermittler der Cyble Research Labs in einem Blogbeitrag.
„Weltweit werden Rechenzentren schneller, intelligenter und hochgradig skalierbar, doch diese Entwicklung hat ihren Preis: Mit großer Leistungsfähigkeit gehen auch erhebliche Verantwortlichkeiten und größere Risiken durch Cyberangriffe einher“, schrieben sie. „Da Rechenzentren mit dem Zusammenspiel zahlreicher Technologien und Software arbeiten, können böswillige Hacker leicht Schwachstellen und Sicherheitslücken finden. Außerdem modernisieren sich Rechenzentren rapide. Daher suchen Hacker nach neuen Vektoren, um Sicherheitsvorkehrungen zu umgehen.“
Siehe auch: Die wichtigsten Tools für das Schwachstellenmanagement
Zunehmende Verbreitung von DCIM-Software
DCIM entwickelt sich zu einem immer wichtigeren Bestandteil des Rechenzentrumsmanagements. Die Softwaretools decken sowohl den IT- als auch den Gebäudebetrieb ab und verwalten und steuern Komponenten von Rechenzentren wie Server, Speicher, Router und Switches sowie Heizungs-, Lüftungs- und Klimaanlagen (HVAC), unterbrechungsfreie Stromversorgungen (USV), Sensoren, Transferschalter – zur Umleitung einer Stromlast auf eine alternative Quelle – und Lösungen zur Überwachung von Server-Racks.
Laut dem Marktforschungsunternehmen KVB Research soll der weltweite DCIM-Markt bis 2026, wenn er 4,4 Milliarden US-Dollar erreicht. Die Analysten schrieben, dass die steigende Nachfrage nach Virtualisierung von Rechenzentren, die fortlaufende Verlagerung von Unternehmen in private Clouds und das Bestreben, die Kosteneffizienz innerhalb des Rechenzentrums zu verbessern, das Marktwachstum ankurbeln.
Aufgrund der Reichweite von DCIM-Software in Rechenzentren zieht sie laut den Cyble-Forschern die Aufmerksamkeit von Bedrohungsakteuren auf sich. Hacktivisten könnten beispielsweise als Vergeltung für bestimmte Handlungen einer mit der Einrichtung verbundenen Person oder Gruppe das HVAC-System eines bestimmten Rechenzentrums angreifen. Ransomware-Gruppen könnten IT- und Facility-Manager aus DCIM-Anwendungen aussperren und Geld für die Wiederherstellung des Zugriffs verlangen; außerdem könnten Hacker Zugriff auf hochsensible Daten erlangen.
Staatlich unterstützte Gruppen könnten die Stromversorgung kritischer Komponenten eines Rechenzentrums unterbrechen und dadurch einen Stillstand des Standorts verursachen, schrieben sie.
„Rechenzentren sind die wichtigste kritische Infrastruktur für den Staat und die Organisation, die die Einrichtungen des Rechenzentrums nutzt“, schrieben die Forscher. „Ein erfolgreicher Angriff auf diesen wichtigen Sektor kann zum Verlust beträchtlicher Geldsummen führen. Die in den Rechenzentren gespeicherten und verarbeiteten Daten können beschädigt und zerstört werden, was die Markenreputation der Organisation schwer beeinträchtigen kann. Hacker können sogar die Spuren ihres Angriffs verwischen, indem sie die Protokolle aus … Webkonsolen löschen.“
Lesen Sie auch: Schutz kritischer Infrastrukturen: Physische und Cybersicherheit sind gleichermaßen wichtig
Öffentlich zugängliche Software als Bedrohung
Rechenzentren nutzen außerdem zahlreiche Produkte verschiedener Anbieter, was den Angriffsbereich für Cyberkriminelle vergrößert. Sicherheitsexperten erklärten gegenüber eSecurity Planet, dass es ein gefährlicher Schritt von Betreibern und Anbietern von Rechenzentren gleichermaßen sei, diese Anwendungen dem Internet zugänglich zu machen.
„Es kann keine echte Sicherheit geben, wenn die physische Sicherheit eines Systems beeinträchtigt ist“, sagte John Bambenek, Principal Threat Hunter beim Cybersicherheitsunternehmen Netenrich. „Diese Systeme geben Angreifern weitreichende Einblicke in die physische Ebene des Rechenzentrumsbetriebs und ermöglichen es ihnen in manchen Fällen, Änderungen vorzunehmen, die die zugrunde liegenden Systeme gefährden können. Seit den 1990er-Jahren gilt es als bewährte Praxis, Dinge nicht ins Internet zu stellen, wo sie weltweit zugänglich und durch Standardzugangsdaten geschützt sind. Das ist die schlimmste Form von Nachlässigkeit.“
‚Das dem öffentlichen Internet auszusetzen ist, als würde man Terroristen die Flugsicherung überlassen‘
Sounil Yu, CISO des Cybersicherheitsanbieters JupiterOne, sagte: „Ohne ein gutes Asset-Management-Programm verliert man diese Anwendungen leicht aus den Augen. Bei DCIM-Tools ist es noch schlimmer, da sie Teil der Steuerungsebene sind. Das dem öffentlichen Internet auszusetzen ist, als würde man Terroristen die Flugsicherung überlassen.“
Siehe auch: Die wichtigsten IT-Asset-Management-Tools für die Sicherheit
APC by Schneider, Sunbird und Liebert auf der Liste
Die Forscher von Cyble erklärten, sie hätten Instanzen von Software von Sunbird, Liebert, APC by Schneider, Vertiv und Device42 entdeckt, auf die Bedrohungsakteure von außen zugreifen konnten. APC by Schneider machte mehr als die Hälfte der von den Forschern gefundenen öffentlich zugänglichen Instanzen aus.
Sie fanden außerdem öffentlich zugängliche Software von Device42, Lieberts Kühllösung CRV-iCOM und Smart-UPS-Systeme, die noch immer werkseitige Standardpasswörter verwendeten. Sie seien „bei der Untersuchung des Ausmaßes der Angriffe auf Rechenzentren rund um den Globus in der Lage gewesen, mehrere über das Internet zugängliche Instanzen zu finden. Diese Rechenzentren waren durch Standardpasswörter geschützt. Einige der gefundenen Produkte waren veraltet, sodass Hacker oder böswillige Gruppen die Systeme der Rechenzentren weiter ausnutzen konnten.“
Neben der Gebäude- und Raumsicherheit ist auch die Überwachung der Server-Racks kritisch, da Datenspeicher und Verarbeitungssysteme in Racks installiert sind, merkten die Forscher an. „Eine Veränderung externer Parameter könnte schwere Schäden verursachen“, erklärten sie. „So könnte beispielsweise ein Temperaturanstieg dazu führen, dass die Chips im Inneren schmelzen und das gesamte System zum Stillstand bringen. Außerdem verlangsamt sich die Rechenleistung der Chips und ihre Effizienz sinkt, wenn sie zu kalt betrieben werden.“
Sie fanden mehrere offengelegte Webschnittstellen zur Rack-Überwachung, die Standardpasswörter verwendeten, „wodurch ein Hacker leicht Erkenntnisse über ein Rechenzentrum gewinnen kann. Da mehrere Sensoren, Stromversorgungseinheiten, Netzwerkgeräte und CCTV-Kameras mit diesen Portalen verbunden sind, gibt es für einen Hacker zahlreiche Möglichkeiten, sensible Informationen über die Komponenten innerhalb des Rechenzentrums und deren Funktionsweise zu erlangen.“
Offenlegung im Web neu bewerten
Die Cyble-Forscher merkten an, dass selbst Organisationen, die bereits Millionenbeträge für den Schutz ihrer Rechenzentren ausgeben und sicherstellen, dass es weder Ausfälle noch Sicherheitsverletzungen gibt, ihre Einrichtungen ganzheitlich betrachten und nach Ansatzpunkten suchen müssten, die Bedrohungsakteure ausnutzen könnten.
Unternehmen müssen ein Risikomanagement-Framework, etwa das RMF-Framework des NIST, einführen sowie Programme zur Sicherheitsaufklärung, Schwachstellen beheben, Zugriffskontrollen auf verbundenen Systemen implementieren, Maßnahmen zur Netzwerksegmentierung einleiten und regelmäßige Audits durchführen. Die Forscher forderten außerdem strenge Passwort-richtlinien, Programme zur Schwachstellenbewertung und den Einsatz von Threat Intelligence.
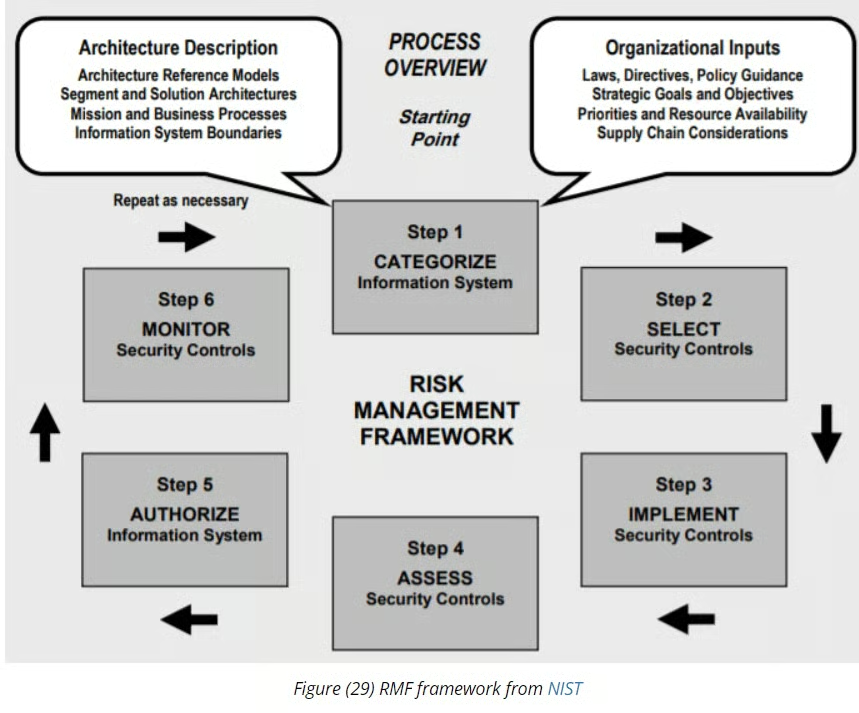
Außerdem sollten sie die Nutzung von Anwendungen und Instanzen, die dem Internet ausgesetzt sind, überdenken.
„Öffentlich zugängliche Webinstanzen stellen eine erhebliche Bedrohung für kritische Sektoren dar, die von den Sicherheitsteams nicht angegangen wird“, schrieben sie. „Dadurch wird die gesamte Umgebung dem Risiko eines Cyberangriffs ausgesetzt. Die Überprüfung der Offenlegung von Assets ist in diesen Sektoren äußerst wichtig.“
Lesen Sie als Nächstes: Wie sich MITRE ATT&CK zum Verständnis des Angreiferverhaltens nutzen lässt