

















Microsoft schließt einige Sicherheitslücken, darunter eine, die seit Jahren ein bevorzugtes Ziel von Angreifern ist, und eine weitere, von der der Softwareriese für Unternehmen erst kürzlich erfahren hat, dass sie zur Installation eines Schadpakets ausgenutzt werden könnte.
Gleichzeitig nimmt die Bundesregierung nun eine weitere Microsoft-Schwachstelle in ihre Liste der bekannten Schwachstellen auf, gibt Bundesbehörden bis zum 18. Februar Zeit, eine Schwachstelle in allen ungepatchten Versionen von Windows 10 zu schließen, und fordert private sowie kommerzielle Organisationen auf, alle in ihrem Katalog der bekannten ausgenutzten Schwachstellen aufgeführten Lücken zu beheben.
In ihrer Warnmeldung erklärte die Cybersecurity and Infrastructure Security Agency (CISA), die Entscheidung, die als CVE-2022-21882 erfasste Schwachstelle aufzunehmen, beruhe „auf Beweisen dafür, dass Bedrohungsakteure die in der nachstehenden Tabelle aufgeführten Schwachstellen aktiv ausnutzen. Diese Arten von Schwachstellen sind ein häufig genutzter Angriffsvektor für böswillige Cyberakteure aller Art und stellen ein erhebliches Risiko für die Bundesverwaltung dar.“
„Es scheint, als habe die CISA die Schwachstelle aus Sorgfaltspflicht aufgenommen und nicht, weil der Angriff eine hohe Bedrohung darstellt“, sagte Mike Parkin, Ingenieur beim Cybersicherheitsanbieter Vulcan Cyber, gegenüber eSecurity Planet. „Die Erklärung von Microsoft deutet darauf hin, dass der Angriff lokalen Zugriff erfordert und sehr komplex ist – beides verringert die Wahrscheinlichkeit, dass er in freier Wildbahn weit verbreitet eingesetzt wird. Patches sind verfügbar und sollten im Rahmen des regulären Wartungsverfahrens jeder Organisation eingespielt werden.“
Lesen Sie auch: Die beste Patch-Management-Software
Deaktivieren von VBA-Makros
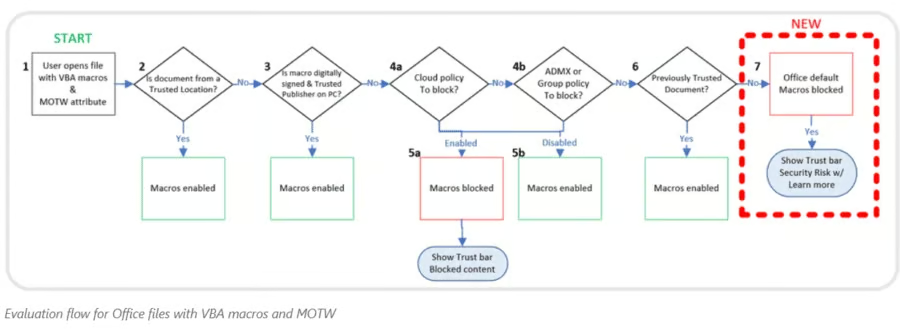
Eine der Maßnahmen, die Microsoft-Vertreter diese Woche angekündigt haben, ist der Plan, Visual-Basic-for-Applications-(VBA-)Makros standardmäßig in einer Reihe von Office-Anwendungen zu blockieren. Die Änderung richtet sich gegen VBA-Makros, die aus dem Internet stammen. Nutzer können bestimmte Inhalte nicht mehr einfach per Mausklick aktivieren. Wenn sie es versuchen, erscheint eine Nachrichtenleiste, die sie auffordert, mehr über die Situation zu erfahren.
„Die Standardeinstellung ist sicherer und wird voraussichtlich mehr Nutzer schützen, darunter Heimanwender und Mitarbeiter in verwalteten Organisationen“, schrieb Kellie Eickmeyer, Principal Program Manager bei Microsoft, in einem Blogbeitrag. „Microsoft Office wird seit Jahren mit leistungsstarken Automatisierungsfunktionen ausgeliefert, die als aktive Inhalte bezeichnet werden; die häufigste Art davon sind Makros. Zwar haben wir eine Benachrichtigungsleiste bereitgestellt, um Nutzer vor diesen Makros zu warnen, doch konnten Nutzer die Makros weiterhin durch einen Klick auf eine Schaltfläche aktivieren.“
Bedrohungsakteure können Makros in Office-Dateien an Nutzer senden, die sie leicht aktivieren können, wodurch Schadsoftware ausgeliefert wird.
„Die Auswirkungen können schwerwiegend sein, darunter Malware, kompromittierte Identitäten, Datenverlust und Fernzugriff“, schrieb Eickmeyer.
Die Änderung ist Teil eines jüngsten Trends bei Microsoft, das die Sicherheit zunehmend selbst in die Hand nimmt, da Nutzer wichtige Patches nur zögerlich installieren (siehe Microsoft macht Patches für Exchange Server weniger optional).
Sicherheit standardmäßig
Die Änderung wird mit Version 2203 schrittweise eingeführt, beginnend mit der Vorschau des Current Channel Anfang April und später in weiteren Updatekanälen wie Current Channel, Monthly Enterprise Channel und Semi-Annual Enterprise Channel. Sie betrifft Office auf Geräten mit Windows und wirkt sich auf Access, Excel, PowerPoint, Word und Visio aus.
Sicherheitsexperten begrüßten Microsofts Entscheidung.
„Ein wichtiger, aber unterschätzter Aspekt der Cybersicherheit ist, dass Standardeinstellungen eine Rolle spielen – und manchmal eine sehr große“, sagte Oliver Tavakoli, CTO des Cybersicherheitsunternehmens Vectra, gegenüber eSecurity Planet. „Scheinbar gleichgewichtige Entscheidungen von Produktmanagern bei Anwendungs- und Plattformanbietern können ihre Kunden einem außerordentlichen Risiko aussetzen. Wie das Beispiel der VBA-Makros zeigt, ist es nach einer solchen Entscheidung ein schwieriger und langwieriger Prozess, die Standardeinstellung auf etwas Sichereres zu ändern, da die Angst, Dinge kaputtzumachen, zu einer Art institutioneller Lähmung führt.“
Die Gleichung sei einfach, sagte Tavakoli: „Deaktivieren Sie Funktionen, die Sicherheitsauswirkungen haben könnten, standardmäßig, und lassen Sie die Kunden entscheiden, ob der Nutzen der Funktion das Sicherheitsrisiko ihrer Aktivierung überwiegt.“
Überfällige Sicherheitsänderung
Ray Kelly, Fellow bei NTT Application Security, sagte gegenüber eSecurity Planet, dass „VBA-Makros seit über zwei Jahrzehnten ein Ziel von Hackern sind, da sie sich leicht programmieren und mit den Berechtigungen des aktuellen Nutzers ausführen lassen. Makros standardmäßig zu blockieren, ist trotz der damit verbundenen Unannehmlichkeiten ein guter Schritt und kann einen Nutzer potenziell vor Ransomware oder Datenverlust schützen.“
Jon Gaines, Senior Application Security Consultant bei nVisium, merkte an, dass Makros für Red Teams in vielen Organisationen ein nützliches Werkzeug in der Sicherheitsschulung gewesen seien. Außerdem kritisierte er Microsoft dafür, dass das Unternehmen zu lange gebraucht habe, um VBA-Makros zu deaktivieren.
„Makros stellen seit vielen Jahren eine Bedrohung für Office-Nutzer dar“, sagte Gaines gegenüber eSecurity Planet. „Gut, dass [Microsoft] dies endlich umgesetzt hat, aber ich glaube nicht, dass Endnutzer damit vollständig aus der Gefahrenzone sind. Wichtig ist, dass dies nur aus dem Internet heruntergeladene Office-Dateien betrifft, die bereits gewarnt haben, wenn sie zu diesem Zeitpunkt ein Makro enthalten. Dennoch ist es ein großer Schritt, für die Ausführung der Makros mehr als einen Klick zu verlangen.“
Lesen Sie auch: Die besten Lösungen für sichere E-Mail-Gateways
Vorübergehende Deaktivierung von MSIX
Ende vergangener Woche kündigte Microsoft außerdem an, den MSIX-ms-appinstaller-Protokollhandler in seinem Windows AppX Installer vorübergehend zu deaktivieren, nachdem das Unternehmen erfahren hatte, dass eine Sicherheitslücke von Cyberkriminellen ausgenutzt wurde, um Schadsoftware wie Emotet (ein per E-Mail verbreiteter Trojaner), TrickBot (ein Banking-Trojaner) und Bazaloader (der zu Datendiebstahl oder Ransomware führen kann) auszuliefern.
In einem Blogbeitrag schrieb Dian Hartono, Program Manager bei Microsoft, dass der Anbieter erfahren habe, ein Angreifer könne den App Installer fälschen, um ein Paket zu installieren, das ein Nutzer nicht installieren wollte. Die Schwachstelle wird als CVE-2021-43890 erfasst.
„Wir arbeiten aktiv daran, diese Schwachstelle zu beheben“, schrieb Hartono. „Vorerst haben wir das ms-appinstaller-Schema (Protokoll) deaktiviert. Das bedeutet, dass der App Installer keine App mehr direkt von einem Webserver installieren kann. Stattdessen müssen Nutzer die App zunächst auf ihr Gerät herunterladen und das Paket anschließend mit dem App Installer installieren. Dadurch kann sich die Downloadgröße einiger Pakete erhöhen.“
Mit dem MSIX-App-Paket können einige ältere Windows-Anwendungen „moderne Funktionen für Paketierung und Bereitstellung“ erhalten. Unternehmen bekommen dadurch die Möglichkeit, sicherzustellen, dass ihre Anwendungen auf dem neuesten Stand sind, und einen einfachen Installationsprozess zu gewährleisten.
„Der ms-appinstaller-Protokollhandler wurde eingeführt, damit Nutzer eine Anwendung nahtlos installieren können, indem sie einfach auf einen Link auf einer Website klicken“, schrieb Hartono. „Dieser Protokollhandler ermöglicht es Nutzern, eine App zu installieren, ohne das gesamte MSIX-Paket herunterladen zu müssen. Diese Erfahrung ist beliebt, und wir freuen uns sehr, dass sie heute von so vielen Menschen genutzt wird.“
Das Protokoll wird wieder aktiviert, sobald seine Sicherheit gewährleistet ist. Microsoft erwägt die Einführung einer Gruppenrichtlinie, mit der IT-Administratoren das Protokoll wieder aktivieren und seine Nutzung innerhalb ihrer Organisationen steuern können.
Lesen Sie als Nächstes: Die besten Tools für das Schwachstellenmanagement