

















Microsoft wehrte im November einen massiven Distributed-Denial-of-Service-Angriff (DDoS) in seiner Azure-Cloud ab, der laut Behörden der größte jemals aufgezeichnete war. Er ist der jüngste in einer Welle von Rekordangriffen, die in der zweiten Hälfte des Jahres 2021 über die IT-Branche hinwegfegten.
Der Anbieter von Unternehmenssoftware und Cloud-Diensten erklärte in einem Blogbeitrag diese Woche, dass die Zahl der DDoS-Angriffe weltweit in den letzten sechs Monaten des Jahres gegenüber der ersten Hälfte von 2021 um 40 Prozent gestiegen sei. Im Durchschnitt gab es 1.955 Angriffe pro Tag, am 10. August maximal 4.296. Microsoft selbst entschärfte zwischen Juli und Dezember 359.713 einzigartige Angriffe auf seine Infrastruktur – ein Anstieg von 43 Prozent gegenüber der ersten Hälfte des Jahres 2021.
Darüber hinaus waren die DDoS-Aktivitäten auch hinsichtlich ihrer Komplexität und Häufigkeit beispiellos, schrieben Anupam Vij, Principal PM Manager, und Syed Pasha, Principal Network Engineer, beide bei Azure Networking, in dem Blogbeitrag.
Sie stellten fest, dass die „Verfügbarkeit von DDoS-Diensten auf Bestellung sowie die niedrigen Kosten – nur etwa 300 US-Dollar pro Monat – es extrem einfach machen, gezielte DDoS-Angriffe durchzuführen.“
Neuer Rekordangriff
Azure-Vertreter meldeten im Oktober, dass sie einen DDoS-Angriff mit 2,4 Terabit pro Sekunde auf einen europäischen Cloud-Kunden abwehren konnten, der aus der Asien-Pazifik-Region stammte. Dieser Angriff war 140 Prozent größer als ein Angriff mit 1 Tbps im Jahr 2020 und größer als jedes ähnliche Ereignis, das jemals in der öffentlichen Azure-Cloud erkannt worden war, erklärten sie.
Seitdem konnte Azure drei noch größere Angriffe abwehren, darunter einen im November, der einen Durchsatz von 3,47 Tbps und eine Paketanzahl von 240 Millionen Paketen pro Sekunde (pps) erreichte. Ziel war ein Azure-Kunde in Asien.
„Dies war ein verteilter Angriff, der von etwa 10.000 Quellen und aus mehreren Ländern rund um den Globus ausging, darunter die USA, China, Südkorea, Russland, Thailand, Indien, Vietnam, Iran, Indonesien und Taiwan“, schrieben Vii und Pasha.
Der DDoS-Angriff nutzte mehrere Angriffsvektoren für die UDP-Reflexion (User Datagram Protocol), darunter das Simple Service Discovery Protocol (SSDP), das Connection-less Lightweight Directory Access Protocol (CLDAP), das Domain Name System (DNS) und das Network Time Protocol (NTP). Der Angriff hatte eine Spitze, die etwa 15 Minuten lang anhielt.
Lesen Sie auch: So stoppen Sie DDoS-Angriffe: 6 Tipps zur Abwehr von DDoS-Angriffen
Zwei weitere große DDoS-Angriffe
Im Dezember gab es außerdem zwei weitere große Angriffe, darunter einen UDP-Angriff in Asien, der 3,25 Tbps erreichte, mehr als 15 Minuten dauerte und vier Hauptspitzen aufwies. Die höchste erreichte die Marke von 3,25 Tbps, eine zweite Spitze 2,54 Tbps. Bei dem anderen Angriff handelte es sich um eine 2,55-Tbps-UDP-Flut, die etwas mehr als fünf Minuten dauerte.
Die Angriffe waren Teil einer größeren und sich wandelnden DDoS-Landschaft, in der nicht nur die Zahl der Vorfälle rasch zunimmt, sondern auch die Raffinesse steigt und sich die typischen Zeitpunkte solcher Vorfälle verschieben.
„Interessanterweise konzentrierten sich im Vergleich zu den Vorjahren nicht mehr so viele Angriffe auf die Feiertage zum Jahresende“, schrieben sie. „Wir sahen im dritten Quartal mehr Angriffe als im vierten, die meisten davon im August. Das könnte auf eine Verschiebung dahingehend hindeuten, dass Angreifer das ganze Jahr über aktiv sind – die Feiertagssaison ist nicht länger die sprichwörtliche DDoS-Saison! Das unterstreicht, wie wichtig ein ganzjähriger DDoS-Schutz ist, nicht nur während der Zeiten mit hohem Datenverkehr.“
Sehen Sie sich die Top-Anbieter von DDoS-Schutzdiensten für 2022
Zunahme von Dauer und Intensität
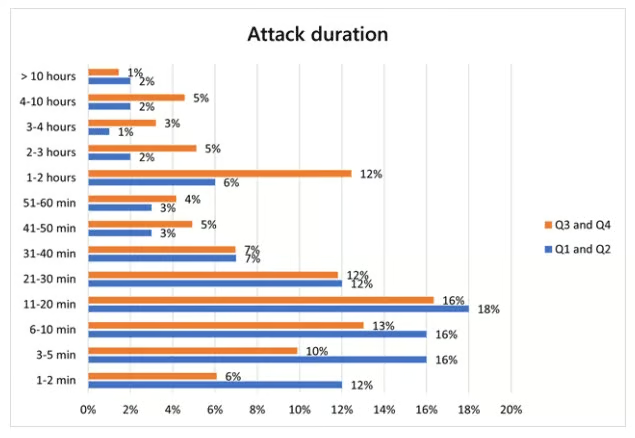
In der zweiten Jahreshälfte stieg außerdem die Zahl der Angriffe, die länger als eine Stunde dauerten. Wie in den ersten sechs Monaten waren die meisten Angriffe nur von kurzer Dauer. Die Zahl der Angriffe in der zweiten Hälfte des Jahres 2021, die 30 Minuten oder weniger dauerten, machte jedoch 57 Prozent aller Vorfälle aus – gegenüber 74 Prozent zuvor. Angriffe mit einer Dauer von mehr als einer Stunde machten inzwischen 27 % aller Angriffe aus, mehr als doppelt so viele wie die 13 Prozent in der ersten Jahreshälfte.
„Wichtig ist, dass längere Angriffe von Kunden typischerweise als Abfolge mehrerer kurzer, wiederholter Angriffswellen wahrgenommen werden“, schrieben Vii und Pasha. „Ein Beispiel ist der abgewehrte Angriff mit 3,25 Tbps, der aus vier aufeinanderfolgenden, kurzlebigen Wellen bestand, die jeweils innerhalb von Sekunden auf Terabit-Volumen anwuchsen.“
Gaming-Branche besonders häufiges DDoS-Ziel
Die Gaming-Branche ist am häufigsten Ziel von DDoS-Angriffen. Microsoft stellt jedoch fest, dass auch andere Branchen – darunter Finanzinstitute, Medien, Internetdienstanbieter (ISPs), Einzelhändler und Unternehmen der Lieferkette – eine Zunahme solcher Vorfälle verzeichnen.
UDP-Angriffe machten 55 Prozent aller DDoS-Kampagnen aus – ein Anstieg von 16 Prozent gegenüber der ersten Hälfte des Jahres 2021. UDP wird häufig in Gaming- und Streaming-Anwendungen eingesetzt.
„UDP wird häufig in Gaming- und Streaming-Anwendungen eingesetzt“, schrieben sie. „Die Mehrheit der Angriffe auf die Gaming-Branche waren Mutationen des Mirai-Botnetzes und UDP-Protokollangriffe mit geringem Volumen. Bei der überwältigenden Mehrheit handelte es sich um UDP-Spoofing-Floods, während ein kleiner Teil UDP-Reflexions- und Verstärkungsangriffe waren, hauptsächlich über SSDP, Memcached und NTP.“
Während die USA mit 54 Prozent der Angriffe weiterhin das Hauptziel sind, gab es außerdem einen Anstieg der Angriffe in Indien – von 2 Prozent auf 23 Prozent – sowie einen Rückgang in Europa von 19 Prozent in der ersten Hälfte auf 6 Prozent in der zweiten.
IoT-Geräte lassen Angriffszahlen steigen
Für den Anstieg und die zunehmende Raffinesse von DDoS-Angriffen gibt es mehrere Gründe. Wie Vii und Pasha feststellten, sind die zunehmenden kostengünstigen DDoS-Dienste ein Faktor – sie bieten selbst den unerfahrensten Angreifern eine günstige Möglichkeit, solche Angriffe zu starten. Darüber hinaus verschafft die Verbreitung von Geräten des Internets der Dinge (IoT) Hackern eine große Zahl von Zielen, die sie kapern und in ein Botnetz integrieren können, das anschließend für immer größere DDoS-Angriffe eingesetzt wird.
„DDoS-Angriffe nehmen sowohl hinsichtlich ihres Umfangs als auch ihrer Wucht zu, weil Cyberkriminelle die enorme Zahl anfälliger IoT-Geräte nutzen, um Botnetze aufzubauen“, erklärte Bud Broomhead, CEO des Cybersicherheitsunternehmens Viakoo, gegenüber eSecurity Planet. „IoT-Schwachstellen müssen schnell behoben werden, um das Risiko ihrer Verwendung bei Cyberangriffen zu beseitigen.“
Das Cybersicherheitsunternehmen CrowdStrike veröffentlichte in diesem Monat einen Bericht, der für 2021 einen Anstieg um 35 Prozent gegenüber dem Vorjahr bei Malware feststellte, die Linux-basierte IoT-Geräte ins Visier nimmt. Hauptziel ist es, die Geräte zu kompromittieren und sie für den Einsatz bei DDoS-Angriffen in ein Botnetz zu integrieren. Auch andere Unternehmen wie Kaspersky und NetScout meldeten im vergangenen Jahr eine Zunahme von DDoS-Angriffen.
Sehen Sie sich die besten IoT-Sicherheitslösungen
Erfahrene Angreifer erhöhen den Einsatz
„DDoS-Angriffe bleiben eine hartnäckige, böswillige Technik, die regelmäßig von unzähligen Angreifern eingesetzt wird“, erklärte Stefano De Blasi, Cyber-Threat-Intelligence-Analyst bei Digital Shadows, gegenüber eSecurity Planet. „Obwohl DDoS-Angriffe häufig mit technisch wenig versierten Angreifern in Verbindung gebracht werden, erinnern uns diese Ereignisse daran, dass hochqualifizierte Angreifer Operationen mit hoher Intensität durchführen können, die für ihre Ziele schwerwiegende Folgen haben können.“
De Blasi erklärte, dass hinter solchen Angriffen eine Reihe von Motiven stehe. Typischerweise zielen sie darauf ab, die Infrastruktur eines Ziels vorübergehend zu stören oder als Ablenkung für gefährlichere Aktivitäten zu dienen.
„Angriffe wie die von Microsoft gemeldeten sind jedoch eine eindringliche Erinnerung daran, dass manche DDoS-Angriffe für sich genommen erhebliche Auswirkungen haben können“, sagte er. „Unternehmen, die von DDoS-Angriffen mit hoher Intensität betroffen sind, können tatsächlich eine langfristige Unterbrechung ihres Geschäftsbetriebs erleben, die finanzielle Verluste, Schäden an Marke oder Ruf sowie einen Vertrauensverlust bei Kunden verursachen kann.“
Yehuda Rosen, Senior Software Engineer beim Cybersicherheitsunternehmen nVisium, erklärte gegenüber eSecurity Planet, dass DDoS für die meisten Unternehmen „ein Ärgernis“ sei, aber gefährlicher werden könne, wenn kritische Dienste betroffen seien, darunter Ampeln, medizinische Daten und Wasserpumpen.
“Ransomware-Angriffe lassen sich vermeiden, indem man einfach bewährte Verfahren der Informationssicherheit befolgt, Backups und Updates anlegt beziehungsweise durchführt. DDoS-Angriffe können jedoch trotz korrekten Vorgehens auftreten“, sagte Rosen. „Selbst die besten Anbieter von DDoS-Schutz sind gegen solche Angriffe nicht immun.“
Lesen Sie weiter: Cybersicherheitsausblick 2022: Angriffe über Drittanbieter, Ransomware- und KI-Angriffe werden schlimmer