

















SAML ist ein offener Standard, der die Kommunikation und Überprüfung von Anmeldedaten zwischen Identitäts- und Dienstanbietern für Nutzer weltweit ermöglicht.
2005 veröffentlichte das Konsortium für offene Standards OASIS SAML 2.0, das auf breite Zustimmung stieß. Mit dem Boom intelligenter Mobilgeräte nahm auch die Zahl der Webanwendungen und der Bedarf zu, die nie endenden Anmeldevorgänge zu bewältigen. SAML war für die Bewältigung dieser Herausforderung unerlässlich und führte das Single Sign-on (SSO) als zuverlässiges Werkzeug für Einzelpersonen bis hin zu Unternehmen ein. Die zweithäufigste Nutzung von SAML betrifft Verbundnetzwerke zwischen Infrastrukturen, die nicht unbedingt mit Webdiensten verknüpft sind.
Dieser Artikel befasst sich mit dem SAML-Protokoll, seiner Funktionsweise, den beteiligten Parteien und seiner Einordnung in die Entwicklung des Identitäts- und Zugriffsmanagements (IAM).
Inhaltsverzeichnis
- Was ist SAML?
- Dienstanbieter und Identitätsmanager
- Wie funktioniert SAML?
- Warum ist SAML wichtig?
- OAuth vs. SAML
- IAM-Geschichte: SAML im Kontext
Was ist SAML?
Die Security Assertion Markup Language (SAML) verwaltet Transaktionen zwischen Webdienstanbietern und Identitätsanbietern mithilfe der Extensible Markup Language (XML). Diese Kommunikation im Backend von Anmeldevorgängen mit Benutzername und Passwort stellt sicher, dass Nutzer vom übergeordneten Identitätsmanager authentifiziert und zur Nutzung des jeweiligen Webdienstes bzw. der jeweiligen Webdienste autorisiert werden.
Kontext: Authentifizierung vs. Autorisierung
Ein grundlegender Bestandteil des digitalen Zugriffs ist der Unterschied zwischen Authentifizierung und Autorisierung. Die Authentifizierung bestätigt die Identität des Nutzers, und die Autorisierung gewährt spezifische Rechte für eine Webanwendung, einen Nutzer oder ein Gerät.
Mehr erfahren: Die beste PAM-Software für den privilegierten Zugriff
Dienstanbieter und Identitätsmanager
Dienstanbieter und Identitätsmanager spielen eine entscheidende Rolle im Verbundprozess und ermöglichen Nutzern den Zugriff auf bestimmte Daten.
Dienstanbieter
Das exponentielle Wachstum von Anwendungen für die Anforderungen und Bedürfnisse von Privatnutzern bis hin zur Unternehmens-IT führt zu einem Universum von Dienstanbietern. Dienstanbieter sind die Organisationen und Webdienste, die Nutzern nach einer gültigen Anfrage angeboten werden. Anwendungs- und Softwareentwickler sind für die Einrichtung der erforderlichen Backend-Datenbank und des Protokolls zur Speicherung und Annahme von Benutzerkonto-Anmeldedaten verantwortlich.
Zu den beliebten Dienstanbietern zählen führende Anbieter von Geschäftsanwendungen wie SAP, Microsoft, Oracle, Adobe, Google, und Salesforce.
Identitätsmanager
Identitätsmanager bieten Organisationen ein System, in dem sich mehrere Anmeldedaten zu einer Verbundidentität für einen bestimmten Nutzer zusammenführen lassen, damit dieser plattformübergreifend auf Anwendungen zugreifen kann. Wie bei Verzeichnisdiensten können Organisationsadministratoren mithilfe der Identitätsverwaltung von Netzwerkbenutzern den Zugriff auf bestimmte Daten steuern.
Beispiele für beliebte Identitätsanbietersysteme für Unternehmen sind Microsoft und Azure Active Directory (AD), Lightweight Directory Protocol (LDAP) und Google Suite; weitere Anbieter sind Oracle, Okta, OneLogin und Auth0.
Lesen Sie auch: Die besten Zero-Trust-Sicherheitslösungen
Wie funktioniert SAML?
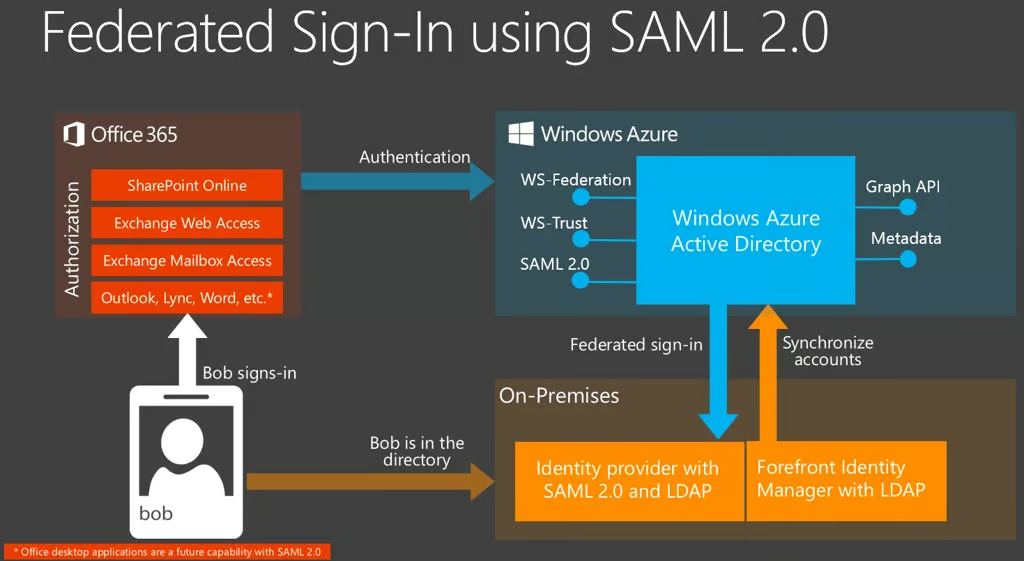
- Ein Nutzer meldet sich beim SSO des Identitätsanbieters an.
- Der Nutzer stellt eine Anfrage für eine geschützte Webseite.
- Der Dienstanbieter bestätigt die Anmeldedaten des Nutzers beim Identitätsanbieter.
- Der Identitätsanbieter antwortet, indem er den Nutzer validiert.
- Der Nutzer greift auf die angeforderte Webseite zu.
Warum ist SAML wichtig?
Während Webdienstanbieter lange die Rolle von Identitätsmanagern übernommen haben, bietet das Aufkommen von Identitätsanbietern den Nutzern einen komfortablen Ort zur Speicherung von Anmeldedaten und damit Zugriff auf eine Liste von Konten. SAML ist der föderierte Authentifizierungs- und Autorisierungsprozess in dieser Aufteilung der Verantwortlichkeiten und vereinfacht die Kommunikation zwischen den Parteien.
Mehr erfahren: Wie Maschinenidentitäten die Unternehmenssicherheit gefährden können
OAuth vs. SAML
OAuth ist ebenfalls ein Beispiel für eine Sprache, die Webdienstanbieter zur Kommunikation im Namen von Nutzern und Anwendungen verwenden, doch beide Protokolle behandeln unterschiedliche Seiten der Autorisierungs- und Authentifizierungsmedaille.
SAML ist ein Standard für Identitätsmanagement und Verbundstrukturen, einschließlich Systemen wie SSO. OAuth ist ein reines Autorisierungsprotokoll, das mit OpenID Connect (OIDC) kombiniert wird, das die Authentifizierung übernimmt.
SAML ist möglicherweise das vertrauenswürdigere und ausgereiftere der beiden Protokolle; OIDC ist jedoch ein neueres Authentifizierungsprotokoll, das für Mobil- und Webanwendungen entwickelt wurde. Ein weiterer bemerkenswerter Unterschied zwischen den beiden Sprachen ist die Verwendung des JSON Web Token (JWT) durch OAuth. Während SAML XML verwendet, sind JWTs leichter, eigenständig und enthalten eine digitale Signatur zur unabhängigen Überprüfung ohne den Autorisierungsserver.
SAML 2.0 wird zwar weiterhin häufig eingesetzt, doch das Wachstum von OAuth 2.0 in Kombination mit OIDC bedeutet, dass es längst nicht mehr so oft bereitgestellt wird.
Erfahren Sie mehr über OAuth 2.0 mit OAuth: Unser Leitfaden zur Autorisierung in der Branche.
IAM-Geschichte: SAML im Kontext
2001 begann die Organization for the Advanced for Structured Information Standards (OASIS) mit der Arbeit an einem XML-Framework zum Austausch von Authentifizierungs- und Autorisierungsdaten, dem ersten seiner Art in der Branche. Ein Jahr später wurde SAML 1.0 zu einem offiziellen OASIS-Standard. 2005 veröffentlichte OASIS Version 2.0, die bis zum Ende des Jahrzehnts bei Webentwicklern und Dienstanbietern breite Zustimmung gefunden hatte.
Während SAML 2.0 den Weg vorgab, wurden die ersten beiden Versionen von OIDC, OpenID, 2006 und 2007 als alternative Authentifizierungsprotokolle veröffentlicht. Die Einführung von OAuth 1.0 im Jahr 2010 und OAuth 2.0 zwei Jahre später bedeutete, dass Drittanbieter über ein gezielt entwickeltes Protokoll für die Autorisierung eines sicheren, benutzeragentenbasierten, delegierten Zugriffs verfügten. Anstatt für Authentifizierungsanforderungen ein separates Protokoll zu verwenden, bot die Veröffentlichung von OpenID Connect im Jahr 2014 Entwicklern eine zusätzliche Ebene, die den initialen Zugriff über Konten hinweg ermöglichte.
Trotz der jüngsten Verbreitung von OAuth und OIDC für Authentifizierung und Autorisierung bleibt SAML 2.0 ein in Unternehmen weit verbreitet angebotenes und genutztes Protokoll.
Lesen Sie auch: Die besten Anbieter von Firewalls der nächsten Generation (NGFW)