

















SAML est un standard ouvert qui facilite la communication et la vérification des identifiants entre les fournisseurs d’identité et les fournisseurs de services pour les utilisateurs du monde entier.
En 2005, le consortium de standards ouverts OASIS a publié SAML 2.0, qui a rencontré un large succès. Avec l’essor des appareils mobiles intelligents, le nombre d’applications web a lui aussi augmenté, tout comme la nécessité de gérer des connexions incessantes. SAML était essentiel pour relever ce défi et a introduit l’authentification unique (SSO), un outil fiable pour les particuliers comme pour les grandes entreprises. L’autre usage le plus courant de SAML concerne les réseaux fédérés entre des infrastructures qui ne sont pas nécessairement liées à des services web.
Cet article examine le protocole SAML, son fonctionnement, les parties concernées et sa place dans l’évolution de la gestion des identités et des accès (IAM).
Sommaire
- Qu’est-ce que SAML ?
- Fournisseurs de services et gestionnaires d’identités
- Comment fonctionne SAML ?
- Pourquoi SAML est-il important ?
- OAuth ou SAML
- Historique de l’IAM : SAML dans son contexte
Qu’est-ce que SAML ?
Le Security Assertion Markup Language (SAML) gère les transactions entre les fournisseurs de services web et les fournisseurs d’identité à l’aide de l’Extensible Markup Language (XML). Ces communications en arrière-plan des processus de connexion par mot de passe garantissent que les utilisateurs sont authentifiés par le gestionnaire d’identités central et autorisés à utiliser le ou les services web concernés.
Contexte : authentification ou autorisation
Un élément fondamental de l’accès numérique consiste à distinguer l’authentification de l’autorisation. L’authentification confirme l’identité de l’utilisateur et l’autorisation accorde des droits spécifiques à une application web, à un utilisateur ou à un appareil.
En savoir plus : Meilleurs logiciels de gestion des accès à privilèges (PAM)
Fournisseurs de services et gestionnaires d’identités
Les fournisseurs de services et les gestionnaires d’identités jouent un rôle essentiel dans le processus de fédération, en permettant aux utilisateurs d’accéder à des données spécifiques.
Fournisseurs de services
La croissance exponentielle des applications répondant aux besoins et aux attentes des particuliers comme de l’informatique d’entreprise se traduit par un univers de fournisseurs de services. Les fournisseurs de services sont les organisations et les services web proposés aux utilisateurs après une demande valide. Les développeurs d’applications et de logiciels sont responsables de mettre en place la base de données et le protocole nécessaires au stockage et à l’acceptation des identifiants de compte des utilisateurs.
Parmi les fournisseurs de services populaires figurent les principaux éditeurs d’applications professionnelles comme SAP, Microsoft, Oracle, Adobe, Google et Salesforce.
Gestionnaires d’identités
Les gestionnaires d’identités proposent aux organisations un système permettant de regrouper un ensemble d’identifiants pour créer une identité fédérée associée à un utilisateur donné, afin qu’il puisse accéder à des applications sur différentes plateformes. À l’instar des services d’annuaire, les administrateurs peuvent contrôler l’accès à certaines données grâce à la gestion des identités des utilisateurs du réseau.
Parmi les systèmes de fournisseurs d’identité d’entreprise populaires figurent Microsoft et Azure Active Directory (AD), Lightweight Directory Protocol (LDAP) et Google Suite, tandis que d’autres éditeurs comprennent Oracle, Okta, OneLogin et Auth0.
À lire également : Meilleures solutions de sécurité Zero Trust
Comment fonctionne SAML ?
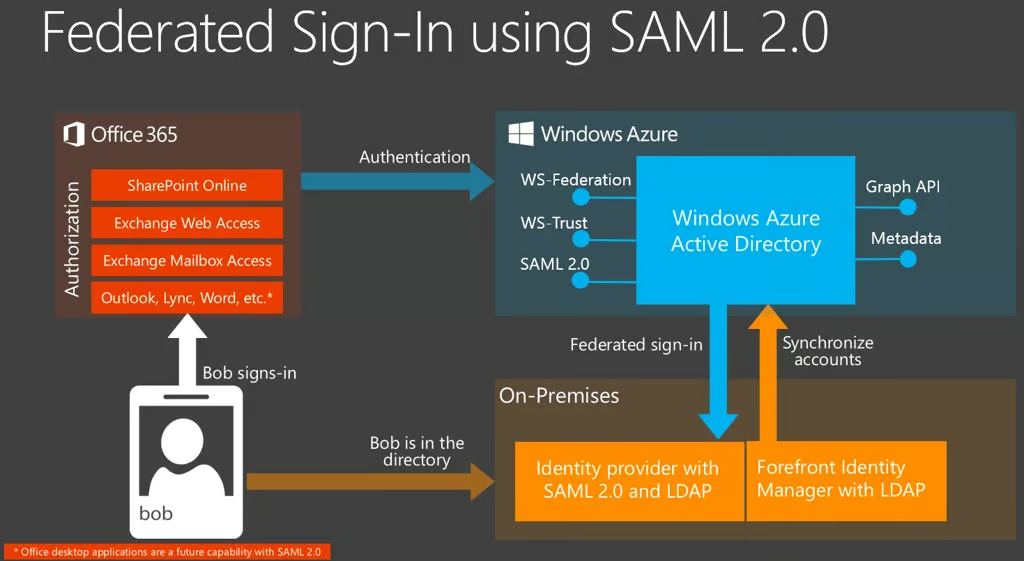
- Un utilisateur se connecte au SSO du fournisseur d’identité.
- L’utilisateur envoie une demande pour accéder à une page web protégée.
- Le fournisseur de services confirme les identifiants de l’utilisateur auprès du fournisseur d’identité.
- Le fournisseur d’identité répond en validant l’utilisateur.
- L’utilisateur accède à la page web demandée.
Pourquoi SAML est-il important ?
Alors que les fournisseurs de services web ont longtemps joué le rôle de gestionnaires d’identités, l’émergence des fournisseurs d’identité offre aux utilisateurs un moyen pratique de stocker leurs identifiants et, par conséquent, d’accéder à une liste de comptes. SAML est le processus d’authentification et d’autorisation fédérées qui correspond à cette séparation des responsabilités et simplifie la communication entre les différentes parties.
En savoir plus : Comment les identités machine peuvent mettre en péril la sécurité des entreprises
OAuth ou SAML
OAuth est également un exemple de langage utilisé par les fournisseurs de services web pour communiquer au nom des utilisateurs et des applications, mais ces deux technologies abordent des aspects différents du couple autorisation-authentification.
SAML est un standard qui gère la gestion des identités et la fédération, notamment avec des systèmes comme le SSO. OAuth est un protocole d’autorisation pur qui s’associe à OpenID Connect (OIDC), lequel prend en charge l’authentification.
SAML est peut-être le protocole le plus fiable et le plus mature des deux ; toutefois, OIDC est un protocole d’authentification plus récent, conçu pour les applications mobiles et web. Une autre différence notable entre ces deux langages réside dans l’utilisation par OAuth du JSON Web Token (JWT). Alors que SAML utilise XML, les JWT sont plus légers, autonomes et intègrent une signature numérique permettant une vérification indépendante, sans le serveur d’autorisation.
Bien que SAML 2.0 reste largement utilisé, l’essor d’OAuth 2.0 associé à OIDC signifie qu’il est désormais beaucoup moins déployé.
En savoir plus sur OAuth 2.0 avec OAuth : notre guide de l’autorisation dans le secteur.
Historique de l’IAM : SAML dans son contexte
En 2001, l’Organization for the Advanced for Structured Information Standards (OASIS) a commencé à travailler sur ce qui allait devenir le premier framework XML du secteur destiné à l’échange de données d’authentification et d’autorisation. Un an plus tard, SAML 1.0 devenait un standard officiel d’OASIS. En 2005, OASIS a publié la version 2.0, qui a rencontré un large succès auprès des développeurs web et des fournisseurs de services à la fin de la décennie.
Alors que SAML 2.0 ouvrait la voie, les deux premières versions d’OIDC, OpenID, ont été publiées en 2006 et 2007 comme protocoles d’authentification alternatifs. Le lancement d’OAuth 1.0 en 2010, puis d’OAuth 2.0 deux ans plus tard, signifiait que les tiers disposaient d’un protocole dédié à l’autorisation d’un accès sécurisé, délégué et contrôlé par l’agent utilisateur. Plutôt que de gérer un protocole distinct pour les besoins d’authentification, la publication d’OpenID Connect en 2014 a fourni aux développeurs une couche supplémentaire permettant de gérer l’accès initial à différents comptes.
Malgré la prévalence récente d’OAuth et d’OIDC pour l’authentification et l’autorisation, SAML 2.0 reste un protocole largement proposé et utilisé par les entreprises.
À lire également : Meilleurs fournisseurs de pare-feu de nouvelle génération (NGFW)