

















„Single Sign-On“ (SSO) ist eine Authentifizierungsmethode, mit der Nutzer einen einzigen Satz an Authentifizierungsdaten eingeben können, um auf mehrere Websites, Anwendungen und Dienste zuzugreifen. Ziel von SSO ist es, den Authentifizierungsprozess zu vereinfachen, indem die Eingabe unterschiedlicher Benutzernamen und Passwörter für jede Ressource entfällt.
Obwohl mehrere SSO-Optionen existieren, verfolgen sie alle das Ziel, sowohl Nutzern als auch Unternehmen Vorteile zu bieten.
- So funktioniert Single Sign-On
- Arten von SSO-Lösungen
- Die wichtigsten Vorteile von SSO für Organisationen
- SSO und Multi-Faktor-Authentifizierung integrieren
- Die 3 besten SSO-Anbieter
- Häufige Herausforderungen bei der Implementierung von SSO
- 4 Best Practices für die Nutzung von SSO
- Fazit: SSO bietet einen strategischen Sicherheitsansatz
So funktioniert Single Sign-On
Single Sign-On umfasst die Authentifizierung der Identität eines Nutzers und anschließend die Autorisierung für den Zugriff auf den Dienst oder die Anwendung, die der Nutzer anfordert. Dazu wird das Nutzerprofil abgerufen, das sicher im SSO-System, im HR-System oder in einem Verzeichnis wie Microsofts Active Directory gespeichert ist.
SSO validiert die Zugangsdaten des Nutzers, beispielsweise den korrekten Benutzernamen und das Passwort. Darüber hinaus können zusätzliche Sicherheitsebenen eingerichtet und weitere Informationen wie die IP-Adresse, der Standort, die Tageszeit, Geräteinformationen und physische Merkmale überprüft werden, um über herkömmliche Anmeldemethoden hinaus zusätzliche Sicherheitsebenen zu schaffen.
- IP-Adresse: Einige SSO-Lösungen bieten eine Sicherheitsfunktion, die die IP-Adresse des Nutzers überprüft, wenn dieser versucht, sich anzumelden.
- Datum und Zeitstempel: Überprüft das aktuelle Datum und die aktuelle Uhrzeit auf dem Gerät anhand eines Authentifizierungsservers, um zu validieren, dass das Gerät mit dem Server synchronisiert ist.
- Geolokalisierung: Überprüft den Standort des Nutzers, bevor der Zugriff auf Ressourcen gewährt wird, um unbefugten Zugriff von verdächtigen Standorten zu verhindern.
- Geräteinformationen: Überprüft den Status des Geräts. Dazu kann die Version des Betriebssystems gehören, ob das Gerät über die aktuellsten Sicherheitspatches und Updates verfügt oder ob die Organisation das Gerät genehmigt und verwaltet.
- Biometrie: Scannt physische Merkmale eines Nutzers, etwa Gesichtszüge oder Fingerabdrücke, um die Identität des Antragstellers zu validieren.
Wie bereits erwähnt, besteht das Ziel darin, zusätzliche Sicherheitsebenen zur Validierung der Benutzerauthentifizierung hinzuzufügen. SSO ähnelt einer anderen Authentifizierungsmethode, die als Multi-Faktor-Authentifizierung bekannt ist.
Arten von SSO-Lösungen
Alle SSO-Dienste zielen darauf ab, den Authentifizierungsprozess zu vereinfachen. Es gibt jedoch mehrere Arten von Single-Sign-On-Lösungen (SSO), die infrage kommen. Dazu gehören Passwortsynchronisierung, Enterprise-SSO, föderiertes SSO, Web-SSO und mobiles SSO:
- Passwortsynchronisierung: Dies ist die einfachste und häufigste Form von SSO. Dabei werden ein einzelner Benutzername und ein einzelnes Passwort automatisch aktualisiert und system- oder plattformübergreifend verwendet.
- Enterprise-SSO: Dieser Dienst erfasst die Zugangsdaten des Nutzers über eine Browsererweiterung oder einen Software-Agenten. Anschließend gibt der Dienst die Zugangsdaten an verschiedene Anwendungen oder Websites weiter.
- Föderiertes SSO: Föderierte SSO-Lösungen verwenden ein Standardprotokoll wie OAuth oder OpenID Connect, um Benutzerdaten und -informationen zwischen verschiedenen Systemen oder Domänen auszutauschen. Der Nutzer meldet sich bei einem Identitätsanbieter (IdP) wie Google oder Microsoft an. Anschließend sendet der IdP ein Token an den angeforderten Dienstanbieter (SP) wie Spotify. Der Dienst überprüft die Identität des Nutzers beim Identitätsanbieter und gewährt Zugriff.
- Web-SSO: Dieser Dienst verwendet Cookies, um Benutzersitzungen über verschiedene Webanwendungen oder Ressourcen innerhalb desselben Netzwerks hinweg aufrechtzuerhalten. Der Nutzer meldet sich an einem zentralen Server an und erhält ein Sitzungscookie, um auf alle Ressourcen desselben Servers zuzugreifen. Obwohl Web-SSO das Surferlebnis verbessern kann, kann es auch zu Sicherheitsproblemen führen, wenn das Cookie gestohlen oder manipuliert wird.
- Mobiles SSO: Mobile SSO-Lösungen nutzen die nativen Funktionen eines Mobilgeräts, etwa die biometrische Authentifizierung per Gesichtsscan oder Fingerabdruck, um Nutzer bei mobilen Anwendungen oder Websites zu authentifizieren, ohne dass sie ihre Zugangsdaten eingeben müssen.
Bei der Auswahl des SSO-Dienstes müssen Organisationen ihre Netzwerke und Infrastruktur prüfen, um festzustellen, welcher Dienst am besten zu ihnen passt. Die Implementierung des richtigen SSO-Dienstes bietet jedoch ebenfalls mehrere Vorteile.
Die wichtigsten Vorteile von SSO für Organisationen
Nutzer und Organisationen können von SSO-Lösungen profitieren. Zu den Vorteilen gehören eine verbesserte Sicherheit, eine bessere Zugriffskontrolle und eine insgesamt höhere Produktivität:
- Verbesserte Sicherheit: SSO kann die Sicherheit verbessern, indem Sicherheitsfunktionen wie starke Passwörter, Multi-Faktor-Authentifizierung und Geräteprüfungen vor der Zugriffsgewährung aktiviert werden.
- Zentrale Zugriffskontrolle: Administratoren und IT-Mitarbeiter können Berechtigungen und Zugriffsebenen zentral verwalten. SSO-Lösungen können außerdem bei der Protokollierung und Überwachung von Benutzerkonten und Aktivitäten helfen.
- Höhere Benutzerproduktivität: SSO steigert die Produktivität, da Nutzer nicht mehrere Passwörter verwenden und sich merken müssen, um auf jede Ressource zuzugreifen. Für den Zugriff auf mehrere Anwendungen benötigen Nutzer nur einen Satz an Zugangsdaten. Durch die Verringerung der Passwortmüdigkeit können Nutzer mehr Ressourcen nutzen und ihre Produktivität und Effizienz steigern.
Die Vorteile von SSO-Lösungen hängen von der Art des SSO-Dienstes und dem Anbieter ab. Enterprise-Passwortmanager bieten beispielsweise einen zentralen Ort, an dem sich Nutzer authentifizieren und ihre Zugangsdaten verwalten können. Dies ermöglicht die Verwaltung der Zugangsdaten für jede integrierte Ressource und bietet dem Nutzer ein SSO-Erlebnis.
Zu den zusätzlichen Verwaltungsfunktionen von Enterprise-Passwortmanagern gehören die Vergabe und der Entzug des Zugriffs auf bestimmte Apps, die Anzeige des Passwortzustands innerhalb der Benutzerbasis, das Auslösen zusätzlicher Authentifizierungsmaßnahmen und die Verbindung mit Diensten wie Microsoft Active Directory.
SSO und Multi-Faktor-Authentifizierung integrieren
Bei SSO geht es darum, dass Nutzer mit einer einzigen Authentifizierung auf all ihre Ressourcen zugreifen können. Im Gegensatz dazu konzentriert sich die Multi-Faktor-Authentifizierung (MFA) auf die stärkere Überprüfung der Nutzeridentität, die häufig für eine einzelne Anwendung eingesetzt wird. Bei MFA müssen sich Nutzer authentifizieren, indem sie zusätzliche Informationen über ihre Anmeldedaten hinaus angeben. Beispiele für solche zusätzlichen Informationen sind Dinge, die man weiß, derzeit besitzt oder die biologischer Natur sind:
- Etwas, das man weiß: Dazu gehören Dinge, die sich Nutzer merken müssen, etwa PIN-Codes oder Antworten auf persönliche Fragen.
- Etwas, das man besitzt: Bei dieser Form der Authentifizierung wird ein physischer Gegenstand verwendet, etwa ein physischer Token, eine App auf dem Gerät, die einen Code erzeugt, oder ein Authentifizierungsschlüssel wie ein YubiKey oder USB-Gerät.
- Etwas, das man ist: Nutzer authentifizieren sich bei der Ressource anhand ihrer physischen Merkmale. Dazu gehören biometrische Scans wie Fingerabdruck- und Netzhautscanner.
Während SSO für die meisten Systeme und Anwendungen eingesetzt werden kann, lässt sich MFA hinzufügen, um auf sensiblere Informationen zuzugreifen. SSO-Zugangsdaten können Nutzern beispielsweise Zugriff auf mehrere alltägliche Systeme wie E-Mail gewähren. Wenn Sie jedoch versuchen, das Unternehmens-VPN zu nutzen oder über ein Smartphone auf Systeme zuzugreifen, ist ein MFA-Code als zusätzliche Authentifizierungsmethode erforderlich. Nach der Validierung des Nutzers gewährt das Single-Sign-On-System Zugriff auf die angeforderte Ressource.
Da sich Cloud-Netzwerke, Heimarbeit und Bring Your Own Device (BYOD) weiterentwickelt haben, ist der abgestufte Zugriff immer verbreiteter geworden. Da die meisten Netzwerkverletzungen durch gestohlene oder gehackte Passwörter erfolgen, ergänzen die Multi-Faktor-Authentifizierung und Netzwerkzugriffskontrollen zunehmend Single Sign-On. Schließlich ist MFA bei regulierten Daten häufig erforderlich, um staatliche Vorgaben zu erfüllen.
Die 3 besten SSO-Anbieter
SSO-Produkte helfen Teams bei der Verwaltung von Benutzeridentitäten und der Vergabe des Zugriffs auf Unternehmensanwendungen. Sie spielen eine entscheidende Rolle beim Schutz sensibler Daten und Anwendungen, da SSO das Risiko verringert, dass ein Angreifer eine Anwendung hackt. Es gibt viele Anbieter zur Auswahl, doch drei stechen hervor: Okta, OneLogin und Microsoft Entra ID.
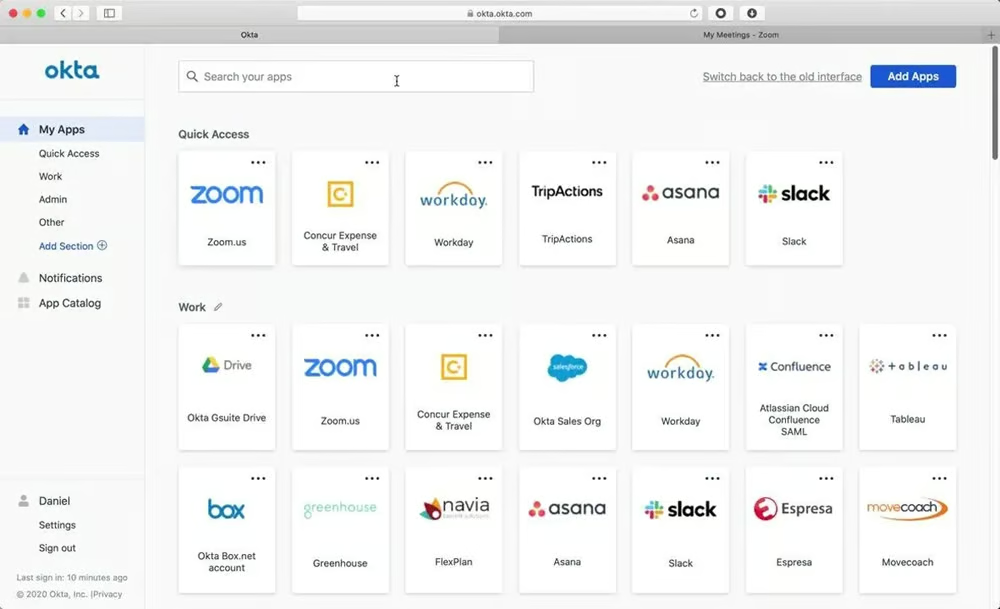
Okta
Okta ist ein beliebter IAM- und SSO-Anbieter mit zahlreichen Funktionen zur Identitätsverwaltung, darunter Richtlinien für temporären Zugriff und Gerätesicherheit. Dank der Tausenden vorgefertigten App-Konnektoren von Okta gehört der Anbieter zu den besten SSO-Lösungen.
Okta bietet eine 30-tägige kostenlose Testversion seines SSO-Dienstes, der bei 2 US-Dollar pro Nutzer und Monat beginnt. Darüber hinaus werden mehrere weitere Funktionen gegen einen zusätzlichen Aufpreis pro Funktion angeboten.
OneLogin
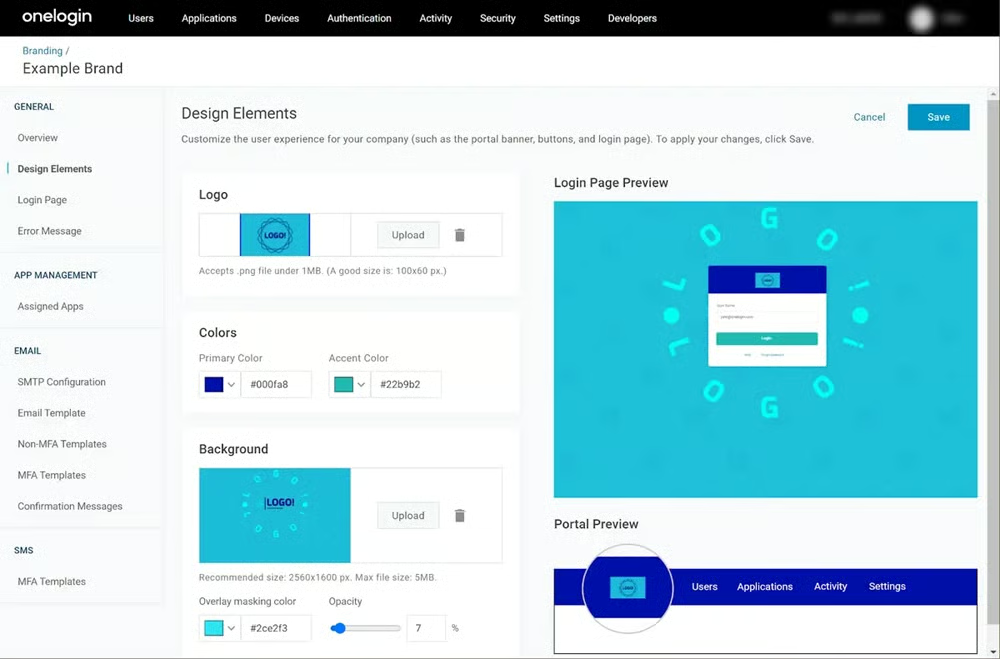
OneLogin ist eine IAM-Plattform auf Enterprise-Niveau für Mitarbeiter und Kunden. Sie bietet MFA, erweiterte Verzeichnisfunktionen, mobile Identitätsverwaltung, Kommandozeilentools und API-Zugriff für Entwickler.
OneLogin bietet eine kostenlose Testversion. Der erweiterte Tarif beginnt bei 4 US-Dollar pro Nutzer und Monat, professionelle Tarife beginnen bei 8 US-Dollar pro Nutzer und Monat, wenn sie mit anderen Diensten gebündelt werden. Außerdem gibt es Preisoptionen für KMU mit weniger als 50 Mitarbeitern.
Microsoft Entra ID
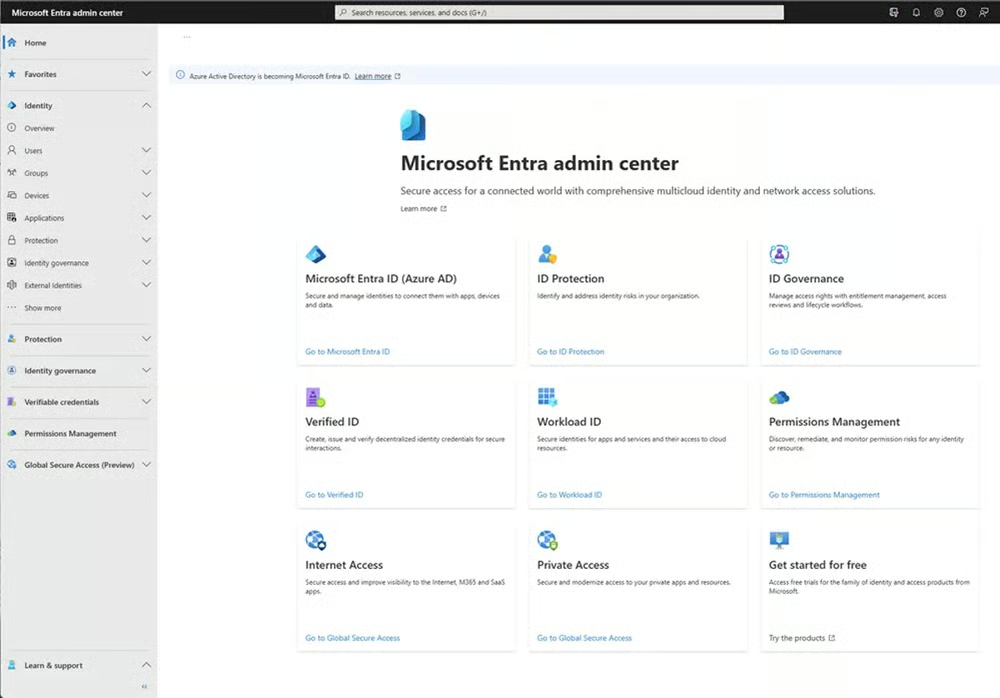
Microsoft Entra ID ist eine Plattform für Identitätsgovernance und -verwaltung für Windows-Organisationen. Entra ID lässt sich in andere Microsoft-Produkte wie Defender for Cloud und Sentinel integrieren. Außerdem bietet die Plattform passwortlose Authentifizierung, Lifecycle-Management und Funktionen für benutzerdefinierte Sitzungslängen.
Microsoft bietet einen kostenlosen Tarif mit einigen eingeschränkten IAM-Funktionen. Der P1-Tarif beginnt bei 6 US-Dollar pro Nutzer, der P2-Tarif nach einer 30-tägigen kostenlosen Testversion bei 9 US-Dollar pro Nutzer und Monat.
Eine vollständige Liste der Lösungen mit ihren Funktionen, Vor- und Nachteilen sowie Preisen finden Sie in unserem Artikel zu den besten Single-Sign-On-Lösungen.
SSO-Lösungen können Ihrer Organisation viele Vorteile bieten. IT- und Sicherheitsteams müssen sie jedoch ordnungsgemäß implementieren, um mögliche Komplikationen zu vermeiden.
Häufige Herausforderungen bei der Implementierung von SSO
Wie bereits erwähnt, bietet SSO viele Vorteile. Eine unsachgemäße Implementierung bringt jedoch auch Einschränkungen und potenzielle Risiken mit sich. Wenn vor der Installation neuer Technologien nicht bekannt ist, welche Anwendungen und Ressourcen vorhanden sind, kann dies zu Kompatibilitätsproblemen, Engpässen und Sicherheitsrisiken führen:
- Kompatibilitätsprobleme: Obwohl SSO-Lösungen in zahlreiche Anwendungen und Programme integriert werden können, sind viele davon inkompatibel. Organisationen sollten bei der Auswahl eines SSO-Anbieters vorsichtig sein. Andernfalls kann es zu Herausforderungen bei der Integration in das Netzwerk kommen.
- Single Point of Failure: SSO-Lösungen bieten zwar die Einfachheit, mit nur einem Satz an Zugangsdaten auf mehrere Ressourcen zuzugreifen, doch es ist auch ein erheblicher Grund zur Sorge, dass sie einen Single Point of Failure schaffen können. Wenn das SSO-System beispielsweise ausfällt, können Nutzer möglicherweise auf keine der verbundenen Anwendungen oder Dienste zugreifen.
- Phishing: Werden die SSO-Zugangsdaten eines Nutzers bei einem Phishing- oder Social-Engineering-Angriff kompromittiert, könnte der Angreifer auf alle mit diesem Nutzer verbundenen Systeme zugreifen.
Wie bei jeder Technologie ist es wichtig, sich vor der Implementierung ein vollständiges und klares Bild der Umgebung zu verschaffen. Regelmäßige Prüfungen des Netzwerks und der Systeme tragen nicht nur dazu bei, die Infrastruktur sicher und aktuell zu halten, sondern helfen auch bei der Vorbereitung auf Upgrades wie die Implementierung von SSO-Diensten.
4 Best Practices für die Nutzung von SSO
SSO-Systeme sind nicht effektiv, wenn Organisationen keine Best Practices befolgen. Sie müssen ihre Infrastruktur genau kennen, starke Authentifizierungsrichtlinien einsetzen, sensible Informationen durch Verschlüsselung schützen und ihr Netzwerk genau überwachen. Die folgenden wichtigen Maßnahmen unterstützen Sie bei der Implementierung:
- SSO-Strategie klar definieren: Organisationen müssen sicherstellen, dass die von ihnen geprüften SSO-Lösungen mit ihren bestehenden Netzwerken und ihrer Infrastruktur kompatibel sind. Außerdem sollten sie das Wachstum und die Skalierbarkeit der Organisation, ihre besonderen Anforderungen, die Einhaltung von Standards und Vorschriften sowie weitere Bedürfnisse berücksichtigen.
- Starke Authentifizierung verwenden: Wenn Ihr Passwort kompromittiert wird, haben Angreifer Zugriff auf alle Ihre Anwendungen. Daher sollten Sie starke Passwörter oder Passkeys verwenden und eine Multi-Faktor-Authentifizierung hinzufügen, um eine zusätzliche Sicherheitsebene zu schaffen.
- Starke Verschlüsselung verwenden: Stellen Sie sicher, dass alle über Ihr Netzwerk übertragenen Zugangsdaten und Daten verschlüsselt sind. Dies verhindert, dass Angreifer während der Sitzung eines Nutzers Token abfangen. Die Verschlüsselung schützt sensible Daten und stellt sicher, dass die Informationen vertraulich bleiben.
- Protokollierung und Überwachung implementieren: Die Echtzeitüberwachung ermöglicht es IT- und Sicherheitsteams, in Echtzeit zu sehen, wer wann und von wo aus auf welche Ressource zugreift. So können sie Probleme oder verdächtige Aktivitäten effizienter erkennen und darauf reagieren und die Sicherheitslage der Organisation verbessern.
Ein robustes SSO-System sicherzustellen bedeutet mehr, als nur die beste Technologie oder den besten Anbieter zu finden. Unternehmen sollten ihre Netzwerksicherheitsarchitektur gründlich prüfen und verschiedene Anbieter und Lösungen recherchieren, bevor sie ein SSO-System einsetzen.
Fazit: SSO bietet einen strategischen Sicherheitsansatz
Single Sign-On vereinfacht den Zugriff und stärkt die Sicherheit. Obwohl die Vorteile von SSO erheblich sind, müssen Organisationen auch potenzielle Herausforderungen sorgfältig berücksichtigen. Durch die Befolgung von Best Practices können Unternehmen SSO nutzen, um eine sichere und effiziente Umgebung zu schaffen. Daher ist eine gut geplante Strategie für jede Organisation unerlässlich, um ihre Sicherheitslage zu verbessern und die Produktivität sowie das Gesamterlebnis der Nutzer zu steigern.
Weitere Informationen zu Best Practices für Sicherheit und ihren Vorteilen finden Sie in diesem Artikel.