

















Toute organisation a besoin d'une visibilité sur les menaces potentielles auxquelles elle est confrontée au quotidien. Les logiciels de gestion des « entreprise » ? risques peuvent assurer la surveillance, l'identification, l'analyse, l'évaluation et l'atténuation des risques au sein d'une seule solution.
Alors que plusieurs solutions se concentrent sur les risques opérationnels et financiers auxquels les entreprises sont exposées, cet article porte sur les éditeurs de logiciels spécialisés dans la gestion des risques de cybersécurité. Voici notre sélection des meilleurs éditeurs et solutions de gestion des risques, suivie de tout ce que les acheteurs doivent savoir et prendre en compte avant d'effectuer leur achat.
- Qu'est-ce que la gestion des risques ?
- Points à prendre en compte pour les logiciels de gestion des risques
- Types de gestion des risques informatiques
- Avantages des logiciels de gestion des risques
- Fonctionnalités des logiciels de gestion des risques
- Comment choisir une solution de gestion des risques
- Analyse des principaux fournisseurs de solutions de gestion des risques
- L'avenir de la gestion des risques
Qu'est-ce que la gestion des risques ?
La gestion des risques est le processus qui consiste à identifier les menaces, à surveiller leur niveau d'exploitabilité, à réaliser des audits internes et à gérer les risques afin d'atténuer les dommages causés à une entreprise ou une organisation.
Avant la révolution informatique, les magasins physiques et les bureaux d'entreprise protégeaient leurs actifs matériels contre les acteurs malveillants au moyen d'agents de sécurité, d'alarmes et de caméras de vidéosurveillance. Derrière des portes closes, une serrure protégeait l'argent liquide, les brevets et bien plus encore.
Aujourd'hui, les données sensibles des utilisateurs et les technologies propriétaires sont accessibles aux hackers sans accès physique, ce qui signifie que la gestion des risques doit évoluer pour répondre aux menaces croissantes qui pèsent sur les environnements informatiques. Avec l'adoption généralisée des outils informatiques par les collaborateurs, l'évaluation des risques et leur atténuation sont plus essentielles que jamais.
À lire aussi : Les meilleurs outils et logiciels de gouvernance, de gestion des risques et de conformité (GRC)
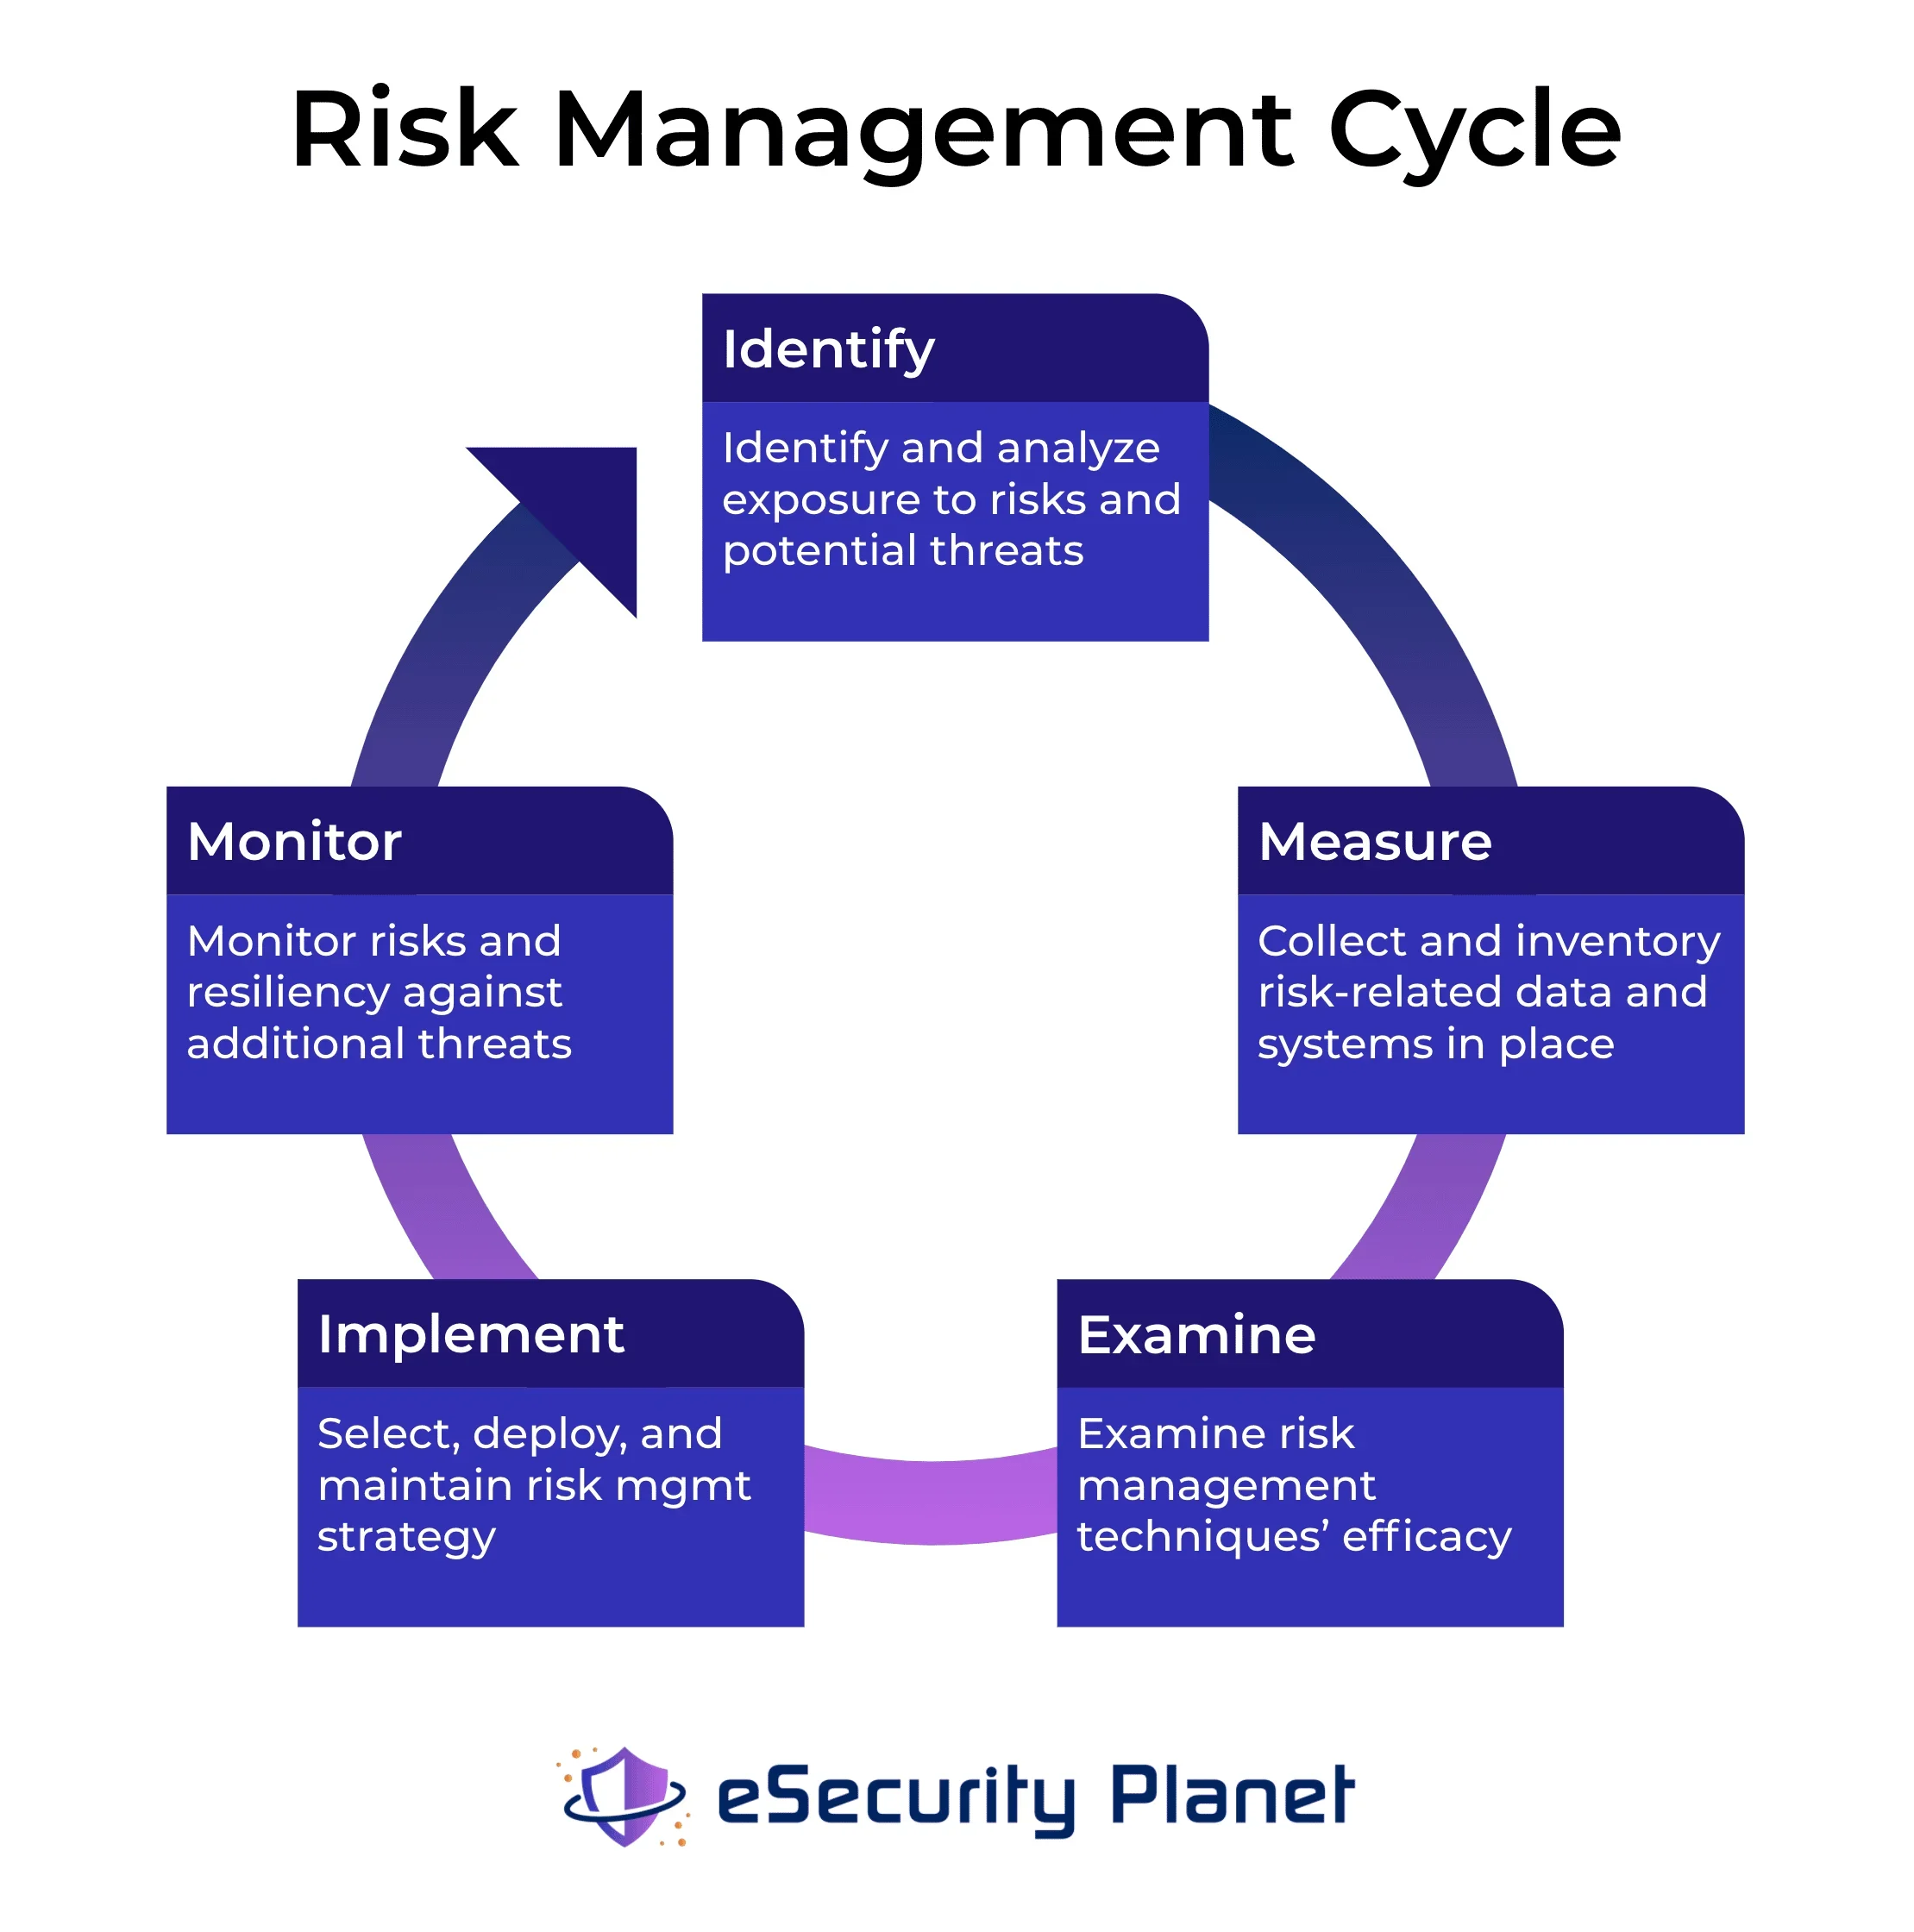
Qu'est-ce que la gestion des risques d'entreprise ?
La gestion des risques d'entreprise (ERM) est une méthodologie de gestion des risques destinée aux organisations comptant des milliers de collaborateurs, des réseaux mondiaux et un environnement informatique de plus en plus complexe. Alors que les cadres traditionnels de gestion des risques donnent aux responsables de division les moyens de définir une stratégie de gestion des risques, l'ERM offre une vue macro et un processus de gestion des risques correspondant à la posture de risque collective d'une organisation.
Les organisations en phase de croissance auraient intérêt à recruter un directeur des risques (CRO) ainsi que l'équipe nécessaire à la mise en place d'une stratégie ERM. En tant que responsable centralisé des risques, un CRO dispose d'une visibilité et d'une influence transversales sur les environnements, ce qui lui permet de préserver la continuité d'activité. Pour répondre à cette demande, les éditeurs proposent également des logiciels ERM destinés aux grandes organisations qui ont besoin d'un processus de gestion des risques robuste et granulaire.
À lire aussi : Les appareils IoT représentent un risque majeur pour les entreprises
Points à prendre en compte pour les logiciels de gestion des risques
- Quels risques ce logiciel cherche-t-il à traiter, et comment ?
- La solution s'intègre-t-elle à l'infrastructure et aux systèmes existants ?
- Combien de temps dure le déploiement et sous quelle forme (installé ou hébergé) ?
- De quels accès au support et aux ressources les clients disposent-ils ?
- Comment ce logiciel de gestion des risques se compare-t-il aux solutions concurrentes ?
- L'éditeur répond-il aux défis actuels de la gestion des risques ?
Types de gestion des risques informatiques
Les objectifs de la sécurité de l'information — confidentialité, intégrité et disponibilité — donnent une idée des types de menaces qui mettent en danger les environnements informatiques.
Les organisations doivent préserver la confidentialité d'une partie des données clients ou propriétaires, et garantir que ces données sont fiables et accessibles aux utilisateurs concernés, comme les collaborateurs et les clients. La plupart des risques informatiques relèvent de l'un de ces objectifs, voire de plusieurs, compte tenu de la nature de plus en plus interconnectée et complexe de la gestion des risques à l'échelle de l'entreprise.
Exemples de risques courants
| Type de menace informatique | Concerne | Exemples |
|---|---|---|
| Physique | Accès aux systèmes physiques | Catastrophe naturelle, incendie, espionnage visuel |
| Technique | Défaillance du système | Bug logiciel, plantage, perte de données |
| Numérique | Compromission du système | Hameçonnage, logiciel malveillant, rançongiciel |
| Erreur humaine | Personnel disposant d'un accès utilisateur | Mauvaise configuration accidentelle |
| Tiers | Parties externes | Fournisseurs, partenaires et parties prenantes |
Les entreprises s'appuient aujourd'hui sur la gestion des risques informatiques
Bien que les menaces informatiques susmentionnées aient un impact direct sur l'infrastructure numérique actuelle, l'absence de gestion de ces risques peut avoir de lourdes conséquences pour les entreprises et les organisations.
Pour les organisations qui traitent des informations permettant d'identifier une personne (PII) et qui sont tenues de respecter la conformité réglementaire, une violation peut compromettre les informations protégées d'un utilisateur ou d'un patient. Outre la remédiation de l'incident, la violation peut entraîner une responsabilité juridique, des difficultés financières et de l'incertitude. Les temps d'arrêt excessifs n'ont pas de conséquences juridiques, mais le personnel, les utilisateurs et les clients qui dépendent d'une haute disponibilité se tournent rapidement vers une autre solution si le service ne fonctionne pas correctement.
Pour éviter ces menaces qui pèsent sur la continuité d'activité, les organisations d'entreprise d'aujourd'hui ont besoin de plans et d'outils de gestion des risques informatiques.
À lire aussi : Les meilleurs outils de gestion des vulnérabilités
Avantages des logiciels de gestion des risques
Maintenir une infrastructure de sécurité efficace exige de pouvoir agir rapidement pour arrêter les attaquants dans leur élan. Les logiciels de gestion des risques permettent notamment d'identifier rapidement les menaces, d'évaluer leur dangerosité et d'améliorer les efforts d'atténuation des risques.
La capacité à hiérarchiser les risques prioritaires garantit une allocation appropriée des ressources. Les organisations peuvent ainsi éviter complètement les risques financiers et opérationnels liés aux violations ou aux temps d'arrêt. Avec l'adoption rapide de l'informatique et la dépendance de l'économie à son fonctionnement continu, la gestion de ces risques devient chaque jour plus coûteuse, notamment en raison des conséquences juridiques et réglementaires.
Fonctionnalités des logiciels de gestion des risques
- Identification des risques : analyse les réseaux et identifie les risques et les vulnérabilités dès leur apparition
- Système d'alerte : Identifie et alerte certains membres de l'équipe en cas de menaces potentielles
- Évaluation des risques : analyse des risques et des vulnérabilités afin de déterminer la gravité de la menace et les ressources qu'elle affecterait
- Hiérarchisation des risques : hiérarchise les risques susceptibles de causer le plus de dommages et alerte les opérateurs de la tâche appropriée
- Tableau de bord centralisé : tous les journaux des menaces et des vulnérabilités sont visibles dans un tableau de bord unique doté de fonctions automatiques d'application des correctifs et d'atténuation
- Rapports et audits : génère des rapports sur les risques et conserve les données historiques relatives aux incidents passés afin d'éclairer les réponses futures
- Conformité réglementaire : les logiciels de gestion des risques doivent contribuer au respect des normes GRC et des normes internes
À lire aussi : Gestion des vulnérabilités des buckets cloud
Comment choisir une solution de gestion des risques
Besoins de l'organisation
Commencez par identifier vos exigences essentielles. Certains logiciels de gestion des risques ciblent des types de risques précis. Par exemple, certains outils sont spécialisés dans la gestion des risques liés aux projets, tandis que d'autres se consacrent à la gestion des risques financiers. Plusieurs des meilleurs logiciels de gestion des risques offrent une protection spécifique contre les risques liés à la conformité, tels que le RGPD, la GLBA et la HIPAA.
De même, une PME desservant une région donnée n'aura pas besoin du même éventail de fonctionnalités que les systèmes d'entreprise d'un réseau mondial de bureaux.
Intégration aux systèmes existants
Le facteur suivant à prendre en compte est la manière dont une solution s'intégrera à votre environnement technologique actuel. Vous devez vous assurer que les produits envisagés peuvent s'intégrer à d'autres solutions de sécurité déjà en place, notamment :
- gestionnaire des événements de sécurité (SIEM)
- pare-feu de nouvelle génération (NGFW)
- analyse comportementale des utilisateurs et des entités (UEBA)
- détection et réponse sur les terminaux (EDR)
Choisir un programme qui ne s'intègre pas à votre architecture de sécurité actuelle peut créer des failles de sécurité ou nécessiter une refonte coûteuse des outils pour les adapter à la solution de gestion des risques.
Budget et contrat
Enfin, identifiez vos exigences budgétaires et contractuelles. Les outils avancés de gestion des risques, tels que ceux qui utilisent l'intelligence artificielle (IA) ou ceux conçus pour les très grandes organisations, sont souvent nettement plus coûteux que les autres options. Si vous n'avez pas besoin de ces fonctionnalités avancées, veillez à ne pas payer plus que nécessaire.
À lire aussi : Les meilleurs logiciels de gestion des correctifs
Analyse des principaux fournisseurs de solutions de gestion des risques
- Diligent et Galvanize
- LogicManager
- MetricStream
- NAVEX Global
- OneTrust
- OnSpring
- Reciprocity
- Resolver
- Riskonnect
- RSA Archer
- SAI360
- ServiceNow
Diligent et Galvanize
Diligent — après avoir racheté Galvanize pour 1 milliard de dollars US en février 2021 — est un leader du secteur de la gestion des risques informatiques. Bien que Galvanize soit la plateforme la plus populaire, la suite de solutions de Diligent couvre l'ensemble des catégories de gestion des risques. Galvanize ThirdPartyBond a récemment intégré notre sélection des meilleures solutions de gestion des risques liés aux tiers, mais sa gamme de produits comprend également des solutions d'audit, de conformité, de gestion des risques et de la fraude, ainsi que de contrôle interne.
En matière de reconnaissance sectorielle en 2021, Diligent était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Strong Performer dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, Diligent obtient une note moyenne de 4,5 étoiles sur 5, basée sur 328 avis couvrant quatre catégories de solutions de gestion des risques.
- Modèles et workflows standardisés pour les audits dans les environnements informatiques hybrides
- Workflows automatisés pour les responsables de processus chargés de tester les contrôles et de gérer les problèmes
- Gestion d'une bibliothèque d'audits historiques, de matrices de risques et de contrôles, ainsi que de workflows
- Hiérarchisation des risques selon la gravité de leur impact sur l'activité et l'appétence au risque
- Rapports en un clic pour obtenir rapidement une visibilité et partager des données avec les parties prenantes
LogicManager
LogicManager est un spécialiste de la gestion des risques d'entreprise qui propose des solutions de gouvernance informatique et de cybersécurité, de continuité d'activité, de gestion des incidents, d'audits internes, de gestion des risques liés aux fournisseurs, et bien plus encore. La gamme de solutions de cybersécurité de ce fournisseur basé à Boston comprend la gestion des actifs informatiques, la gestion des vulnérabilités et des produits spécifiques à la conformité pour les normes ISO, HIPAA, PCI, ORSA, RGPD, GLBA, BSA et CCPA. Les rapports et tableaux de bord configurables de LogicManager fournissent aux clients les données nécessaires pour remplir facilement leurs documents de conformité réglementaire.
En matière de reconnaissance sectorielle en 2021, LogicManager était un Challenger dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Strong Performer dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, LogicManager obtient une note de 4,6 étoiles sur 5, basée sur 111 avis couvrant trois catégories de solutions.
- Créer un référentiel d'activités, de contrôles et de procédures courants d'atténuation des risques
- Cartes thermiques et matrices de risques offrant aux administrateurs une visibilité sur les risques
- Technologie de taxonomie robuste reliant les risques aux contrôles, aux processus et aux personnes
- Évaluations des risques préconfigurées et configurables reposant sur des critères standardisés
- Accès à des bibliothèques de risques potentiels propres à chaque secteur pour éclairer la cybersécurité
MetricStream
MetricStream est un leader incontesté du secteur des solutions de gestion des risques pour la GRC intégrée, la performance et la résilience de l'entreprise, ainsi que la gestion des cyberrisques. BusinessGRC couvre les risques opérationnels, la conformité réglementaire, les audits internes et les risques liés aux tiers pour les besoins généraux des entreprises. CyberGRC propose quant à lui la quantification des cyberrisques, la gestion des menaces et des vulnérabilités, ainsi que l'administration des politiques de cybersécurité. CyberGRC aide les clients à rationaliser la gestion des cyberrisques en documentant et en tenant à jour les cyberrisques, les actifs, les contrôles et les processus.
En matière de reconnaissance sectorielle en 2021, MetricStream était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Strong Performer dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, MetricStream obtient une note de 4,6 étoiles sur 5, basée sur 74 avis couvrant quatre catégories de solutions de gestion des risques.
- Tableaux de bord intégrés proposant des cartes thermiques des risques et des informations en fonction des rôles
- Référentiel central des risques, menaces, vulnérabilités, processus et actifs
- Gestion des problèmes assistée par l'IA, avec analyse des causes profondes et remédiation
- Quantification des cyberrisques fondée sur le modèle FAIR pour visualiser l'impact financier des risques
- Évaluer les risques et les contrôles informatiques afin de respecter des référentiels de sécurité tels qu'ISO 27001 et NIST
NAVEX Global
NAVEX Global est un leader du secteur des solutions de gestion GRC et propose, avec NAVEX One, une plateforme intégrée de gestion des risques et de la conformité. Cette plateforme trois-en-un regroupe l'ensemble des solutions de l'entreprise en matière d'éthique et de conformité (E&C), de gestion intégrée des risques (IRM) et de gouvernance environnementale, sociale et d'entreprise (ESG). NAVEX IRM propose des fonctionnalités de gestion des risques liés aux tiers, de continuité d'activité, de santé et de sécurité, ainsi que des risques opérationnels. NAVEX Global peut également aider ses clients à créer et à automatiser des systèmes durables de gestion de la sécurité de l'information.
En matière de reconnaissance sectorielle en 2021, NAVEX Global était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Contender dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, NAVEX Global obtient une note de 4,7 étoiles sur 5, basée sur 101 avis couvrant quatre catégories de solutions de gestion des risques.
Fonctionnalités de NAVEX Global
- Console centralisée en temps réel pour consulter et comprendre les données relatives aux risques environnementaux
- Hiérarchisation des actions de remédiation selon la gravité et d'autres indicateurs de risque
- Évaluer le flux de données spécifiques et l'impact des violations ou des fuites de données
- Surveillance continue lançant des enquêtes et mettant à jour les bibliothèques d'actifs
- Accès à des services professionnels pour concevoir une solution personnalisée, des processus et des workflows
À lire aussi: Comment utiliser MITRE ATT&CK pour comprendre le comportement des attaquants
OneTrust
OneTrust est le plus jeune fournisseur de notre sélection et se spécialise dans la confidentialité, la sécurité et la gouvernance des données. Comptant déjà 75 % des entreprises du Fortune 100 parmi ses clients, OneTrust a connu une croissance rapide depuis son lancement en 2016. Le portefeuille de produits de l'entreprise comprend la découverte, la gestion des risques liés aux fournisseurs, la GRC, l'éthique et l'ESG, le tout soutenu par 200 brevets ainsi que par les capacités d'IA Athena et d'automatisation robotique de OneTrust. La gamme d'outils de gestion des risques de OneTrust aide notamment les clients à respecter des référentiels de normes sectorielles tels qu'ISO, NIST, SOC 2 et des centaines d'autres.
En matière de reconnaissance sectorielle en 2021, OneTrust a rejoint pour la première fois le cercle des Leaders du Magic Quadrant de Gartner consacré à la gestion des risques informatiques et était un Leader dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, OneTrust obtient une note de 4,5 étoiles sur 5, basée sur 207 avis couvrant trois catégories de solutions de gestion des risques.
Fonctionnalités de OneTrust
- Plus de 500 connecteurs préconfigurés pour rationaliser l'intégration entre les applications
- Établir des politiques et renforcer les bonnes pratiques, les programmes de test et les procédures d'audit
- Gestion de la configuration sans code avec modèles et workflows par glisser-déposer
- Identifier, surveiller et traiter les risques internes et externes
- Accès à la base de données de OneTrust consacrée à la recherche sur la confidentialité et la conformité en matière de sécurité
OnSpring
Les outils de gestion des processus métier d'OnSpring comprennent des solutions de GRC, d'ITSM, d'opérations commerciales et de référentiels réglementaires. La plateforme GRC de cette entreprise basée au Kansas couvre l'ensemble des fonctionnalités de gestion des risques, avec la gestion des contrôles et des politiques, les audits internes, la gestion des incidents et la continuité d'activité. Les clients qui construisent une infrastructure répondant à des exigences réglementaires spécifiques peuvent choisir parmi les solutions de référentiels d'OnSpring pour CMMC, RGPD, HIPAA, HITRUST, ISO, NERC, NIST et PCI.
Sur Gartner Peer Insights, OnSpring affiche pour le moment une note parfaite de 5 sur 5, basée sur neuf avis couvrant deux catégories de solutions de gestion des risques.
Fonctionnalités d'OnSpring
- Registre central des risques contenant les risques, les contrôles, les politiques et les procédures d'audit
- Contrôle des accès par rôle, groupe et utilisateur pour gérer les données relatives aux risques
- Attribution automatique des données relatives aux risques selon la gravité et les étapes d'action nécessaires à la remédiation
- Évaluer les risques résiduels et inhérents à l'aide de cartes thermiques ou de tendances historiques
- Exécuter des évaluations des risques, des tests de contrôles, des mises à jour de politiques et des projets d'audit
Reciprocity
Depuis 2009, Reciprocity est un spécialiste de la GRC connu pour sa plateforme ZenGRC, qui couvre des solutions de conformité, d'audit, de confidentialité et de gestion des risques liés aux tiers. La plateforme de gestion des risques de Reciprocity comprend des fonctionnalités essentielles pour répondre aux exigences de confidentialité, gérer les incidents et assurer la reprise après sinistre, afin de garantir la continuité d'activité. Le nouvel outil de Reciprocity, Risk Intellect, complète efficacement ZenGRC en aidant les clients à déterminer leur posture de risque et à hiérarchiser les actions de remédiation grâce aux conseils d'experts.
Reciprocity était un Challenger dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Contender dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, Reciprocity compte 23 avis dans la catégorie des solutions de gestion des risques informatiques.
Fonctionnalités de Reciprocity
- Évaluer les risques liés à l'activité, aux contrôles, aux systèmes et aux connexions grâce à une notation multivariable
- Registre des risques intégré utilisant des référentiels sectoriels (SOC 2, CCPA, RGPD, ISO, PCI)
- Rapports sur les vulnérabilités, la gravité des risques, les workflows et l'analyse comparative
- Surveillance continue des risques avec alertes automatisées et playbooks pour agir en temps réel
- Accès à des services de planification, à des responsables des risques professionnels et à des experts GRC
Resolver
Resolver est un fournisseur de solutions de gestion des risques d'entreprise destinées aux équipes chargées de la sécurité d'entreprise, des risques et de la conformité, ainsi que de la sécurité de l'information. Grâce à 100 intégrations avec des applications de premier plan, Resolver Information Security inclut la gestion des risques et de la conformité informatiques afin de protéger les données contre les cyberattaques et les violations de données. Resolver propose des rapports détaillés et des visualisations pour aider les administrateurs à exploiter des workflows configurables. Les organisations peuvent automatiser et reproduire en toute simplicité les processus de conformité grâce à un registre des risques et à des référentiels de politiques et de documents.
Resolver était un Niche Player dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques en 2021. Sur Gartner Peer Insights, Resolver compte 35 avis couvrant trois catégories de solutions de gestion des risques.
- Recommandations fondées sur les données pour exploiter les processus et workflows de gestion des risques existants
- Fonctionnalités sans code par glisser-déposer pour la gestion de la configuration
- Analyse des tendances des données historiques intégrée à l'application et connecteurs de veille stratégique
- Moteur de reporting flexible et interface facile à utiliser pour favoriser l'adoption par le personnel
- Identifier, traiter et corriger les menaces ou les interruptions d'activité
À lire aussi: Cybersécurité de l'IA et du ML : le dernier champ de bataille entre attaquants et défenseurs
Riskonnect
Lancé en 2007, Riskonnect est un leader de la gestion intégrée des risques, proposant des solutions GRC pour les risques liés aux projets, les audits internes, la conformité, les tiers et la gestion des risques d'entreprise. Riskonnect propose également des services gérés de conformité réglementaire, comme l'automatisation des fonctions réglementaires prioritaires ou la résolution de problèmes réglementaires complexes nécessitant l'intervention d'experts. Riskonnect est certifié selon des normes sectorielles (SOC 2 Type 2 et ISAE 3401) et protège les données grâce au chiffrement, aux journaux d'audit et aux pare-feu répartis sur un réseau mondial de centres de données sécurisés.
En matière de reconnaissance sectorielle en 2021, Riskonnect était un Niche Player dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Contender dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, Riskonnect compte 17 avis couvrant deux catégories de solutions de gestion des risques.
- Consolider les données de risques provenant de plusieurs sources et les analyser grâce à des informations exploitables
- Regrouper toutes les politiques, procédures et exigences de l'entreprise dans un emplacement centralisé
- Gérer des procédures d'audit complexes dans différents référentiels de risques
- Évaluer et atténuer les risques assurés et non assurés ainsi que les menaces dans l'environnement informatique
- Intégrer les données relatives au personnel, aux systèmes et aux sinistres à des processus courants automatisés
RSA Archer
Archer de RSA est sans doute le nom le plus reconnu dans le domaine de la gestion des risques. Il propose une suite robuste comprenant des solutions de résilience d'entreprise, d'audit, de gouvernance des tiers, de conformité et de gestion des risques liés à la cybersécurité. Archer IT & Security Risk Management dispose de fonctionnalités de gestion des problèmes et des politiques, de quantification des cyberrisques, d'assurance des contrôles, de réponse aux incidents et aux violations, ainsi que de gestion des vulnérabilités. Archer peut également aider les clients à améliorer leur cybersécurité grâce aux pratiques CMMS et à la gestion des processus.
En matière de reconnaissance sectorielle en 2021, RSA Archer était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Challenger dans le Forrester Wave consacré aux plateformes GRC et à la gestion de la continuité d'activité. Sur Gartner Peer Insights, RSA Archer compte 293 avis couvrant quatre catégories de solutions de gestion des risques.
- Surveiller et gérer en continu les risques liés à la sécurité informatique grâce à des informations exploitables sur les menaces
- Gestion du cycle de vie des audits avec contrôle qualité et planification de la gestion des problèmes liés aux risques
- Obtenir le contexte métier après une violation afin de hiérarchiser les actions et de les transmettre au niveau approprié
- Assurance des contrôles pour documenter, évaluer et présenter des rapports sur les contrôles d'entreprise
- Surveiller et évaluer les relations avec les tiers, les risques liés aux fournisseurs et leurs performances
SAI360
Récemment rebaptisé, SAI360 est un fournisseur de logiciels cloud pour les entreprises, spécialisé dans les solutions de développement durable, de GRC et d'environnement, de santé et de sécurité (EHS). Pour les risques informatiques et la cybersécurité, la plateforme SAI360 comprend des évaluations des vulnérabilités et des risques, la gestion des politiques ainsi que des référentiels et des contrôles préconfigurés. Grâce à un référentiel centralisé pour les outils d'analyse des vulnérabilités, les incidents et les flux de données, SAI360 peut aider les clients à automatiser les processus de gestion des risques informatiques.
En matière de reconnaissance sectorielle en 2021, SAI360 était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Challenger dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, SAI360 obtient une note de 4,8 étoiles sur 5, avec 82 avis couvrant trois catégories de solutions de gestion des risques.
- Bibliothèque de politiques flexible et centralisée pour migrer les politiques et automatiser les workflows
- Identifier et analyser les risques à l'aide de référentiels reconnus à l'échelle mondiale
- Un registre des risques pour surveiller les indicateurs associés à des risques spécifiques et les exploiter
- Options de rapports personnalisés et récurrents, avec des informations destinées aux dirigeants
- Analyse continue des vulnérabilités et des virus, et prévention des intrusions
ServiceNow
ServiceNow Risk Management est un logiciel centré sur la gouvernance, les risques et la conformité, conçu pour identifier les risques en temps réel, alerter les parties prenantes et améliorer la prise de décision. Fournisseur de solutions d'entreprise pour les workflows numériques et la gestion des services informatiques, ServiceNow propose une solution de gestion des risques de premier plan. Sa solution comprend des fonctionnalités administratives essentielles pour les politiques de conformité, les audits, les tiers, la continuité d'activité et la surveillance continue.
En matière de reconnaissance sectorielle en 2021, ServiceNow était un Leader dans le Magic Quadrant de Gartner consacré à la gestion des risques informatiques et un Leader dans le Forrester Wave consacré aux plateformes GRC. Sur Gartner Peer Insights, ServiceNow compte 223 avis couvrant trois catégories de solutions de gestion des risques.
Fonctionnalités de ServiceNow
- S'orienter vers un référentiel de gestion des risques certifié et des modèles dupliqués
- Définir les responsables, les risques et les contrôles dans un référentiel des risques pour une visibilité claire
- Créer une taxonomie et un registre des risques standard pour l'activité, la conformité et l'audit
- Un moteur automatisé d'évaluation des risques peut prendre en charge plusieurs référentiels de risques
- Intégration avec les nombreux produits et services informatiques de ServiceNow
Workiva
Lancée en 2008, Workiva est un fournisseur de plateformes cloud proposant des solutions pour la comptabilité, l'audit, la conformité, la finance et les risques. Les fonctionnalités de planification des ressources d'entreprise de cette société basée dans l'Iowa comprennent la gestion des audits internes, la conformité Sarbanes-Oxley (SOX) ainsi que des solutions pour les rapports ESG, destinés à la SEC, réglementaires et de gestion. Les solutions de Workiva incluent le chiffrement des données au repos et en transit, l'authentification unique avec SAML et l'authentification à deux facteurs, le provisionnement SCIM et la gestion des accès et des identités pour les fonctionnalités de cybersécurité.
En matière de reconnaissance sectorielle, Workiva était un Leader dans le Forrester Wave consacré aux plateformes GRC pour 2021. Sur Gartner Peer Insights, Workiva obtient une note de 4,4 étoiles sur 5, avec 70 avis dans la catégorie des solutions de gestion des risques informatiques.
Fonctionnalités de Workiva
- Accéder à toutes les politiques, normes et procédures dans un référentiel centralisé et les gérer
- Cartographier le niveau de conformité SOX avec des mises à jour de statut en temps réel pour la remédiation
- Collecte automatisée des éléments probants et rapports de mission pour la gestion des audits
- Personnaliser les certifications en fonction des exigences du client, du calendrier et de bien d'autres critères
- Workiva Marketplace propose des modèles, des connecteurs et des services pour la mise en œuvre
L'avenir de la gestion des risques
Comme pour la plupart des logiciels, l'avenir des outils de gestion des risques passera par de nouvelles avancées, ainsi que par l'adoption de l'apprentissage automatique et de l'IA. Ces nouvelles technologies aident les logiciels de gestion des risques à mieux identifier et prévenir les failles de cybersécurité, à repérer les signatures d'attaques connues et à prédire des menaces plus sophistiquées grâce à la détection des anomalies. À mesure que les menaces potentielles gagnent en sophistication, les solutions de sécurité ne manqueront pas de suivre cette évolution pour gérer les risques de demain.
Mis à jour par Sam Ingalls le 16 février 2022.