

















Jede Organisation benötigt Transparenz über die potenziellen Bedrohungen, denen sie täglich ausgesetzt ist. Software für Enterprise-Risikomanagement kann Risikoüberwachung, Identifizierung, Analyse, Bewertung und Eindämmung in einer einzigen Lösung bieten.
Während sich eine Reihe von Lösungen auf die betrieblichen und finanziellen Risiken konzentriert, denen Unternehmen ausgesetzt sind, befasst sich dieser Artikel mit Softwareanbietern, die auf das Risikomanagement im Bereich Cybersicherheit spezialisiert sind. Hier sind die besten Anbieter und Lösungen für Risikomanagement-Software – gefolgt von allem, was Käufer vor dem Kauf wissen und berücksichtigen müssen.
- Was ist Risikomanagement?
- Kriterien für Software zum Risikomanagement
- Arten des IT-Risikomanagements
- Vorteile von Risikomanagement-Software
- Funktionen von Risikomanagement-Software
- So wählen Sie eine Risikomanagementlösung aus
- Analyse der führenden Anbieter von Risikomanagementlösungen
- Die Zukunft des Risikomanagements
Was ist Risikomanagement?
Risikomanagement ist der Prozess der Identifizierung von Bedrohungen, der Überwachung ihrer Ausnutzbarkeit, der Durchführung interner Audits und des Managements von Risiken, um Schäden für ein Unternehmen oder eine Organisation einzudämmen.
Vor der IT-Revolution schützten Ladengeschäfte und Unternehmensbüros physische Vermögenswerte mit Sicherheitsdiensten, Alarmanlagen und CCTV vor Bedrohungsakteuren. Hinter verschlossenen Türen bewahrte ein Schloss Bargeld, Patente und vieles mehr.
Heute sind sensible Nutzerdaten und proprietäre Technologien für Hacker ohne physischen Zugriff erreichbar. Das bedeutet, dass sich das Risikomanagement weiterentwickeln muss, um den zunehmenden Bedrohungen von IT-Umgebungen gerecht zu werden. Mit der breiten Einführung von IT-Tools in der Belegschaft sind Risikobewertung und -eindämmung wichtiger denn je.
Weiterlesen: Die wichtigsten Governance-, Risiko- und Compliance-Tools (GRC) und -Software
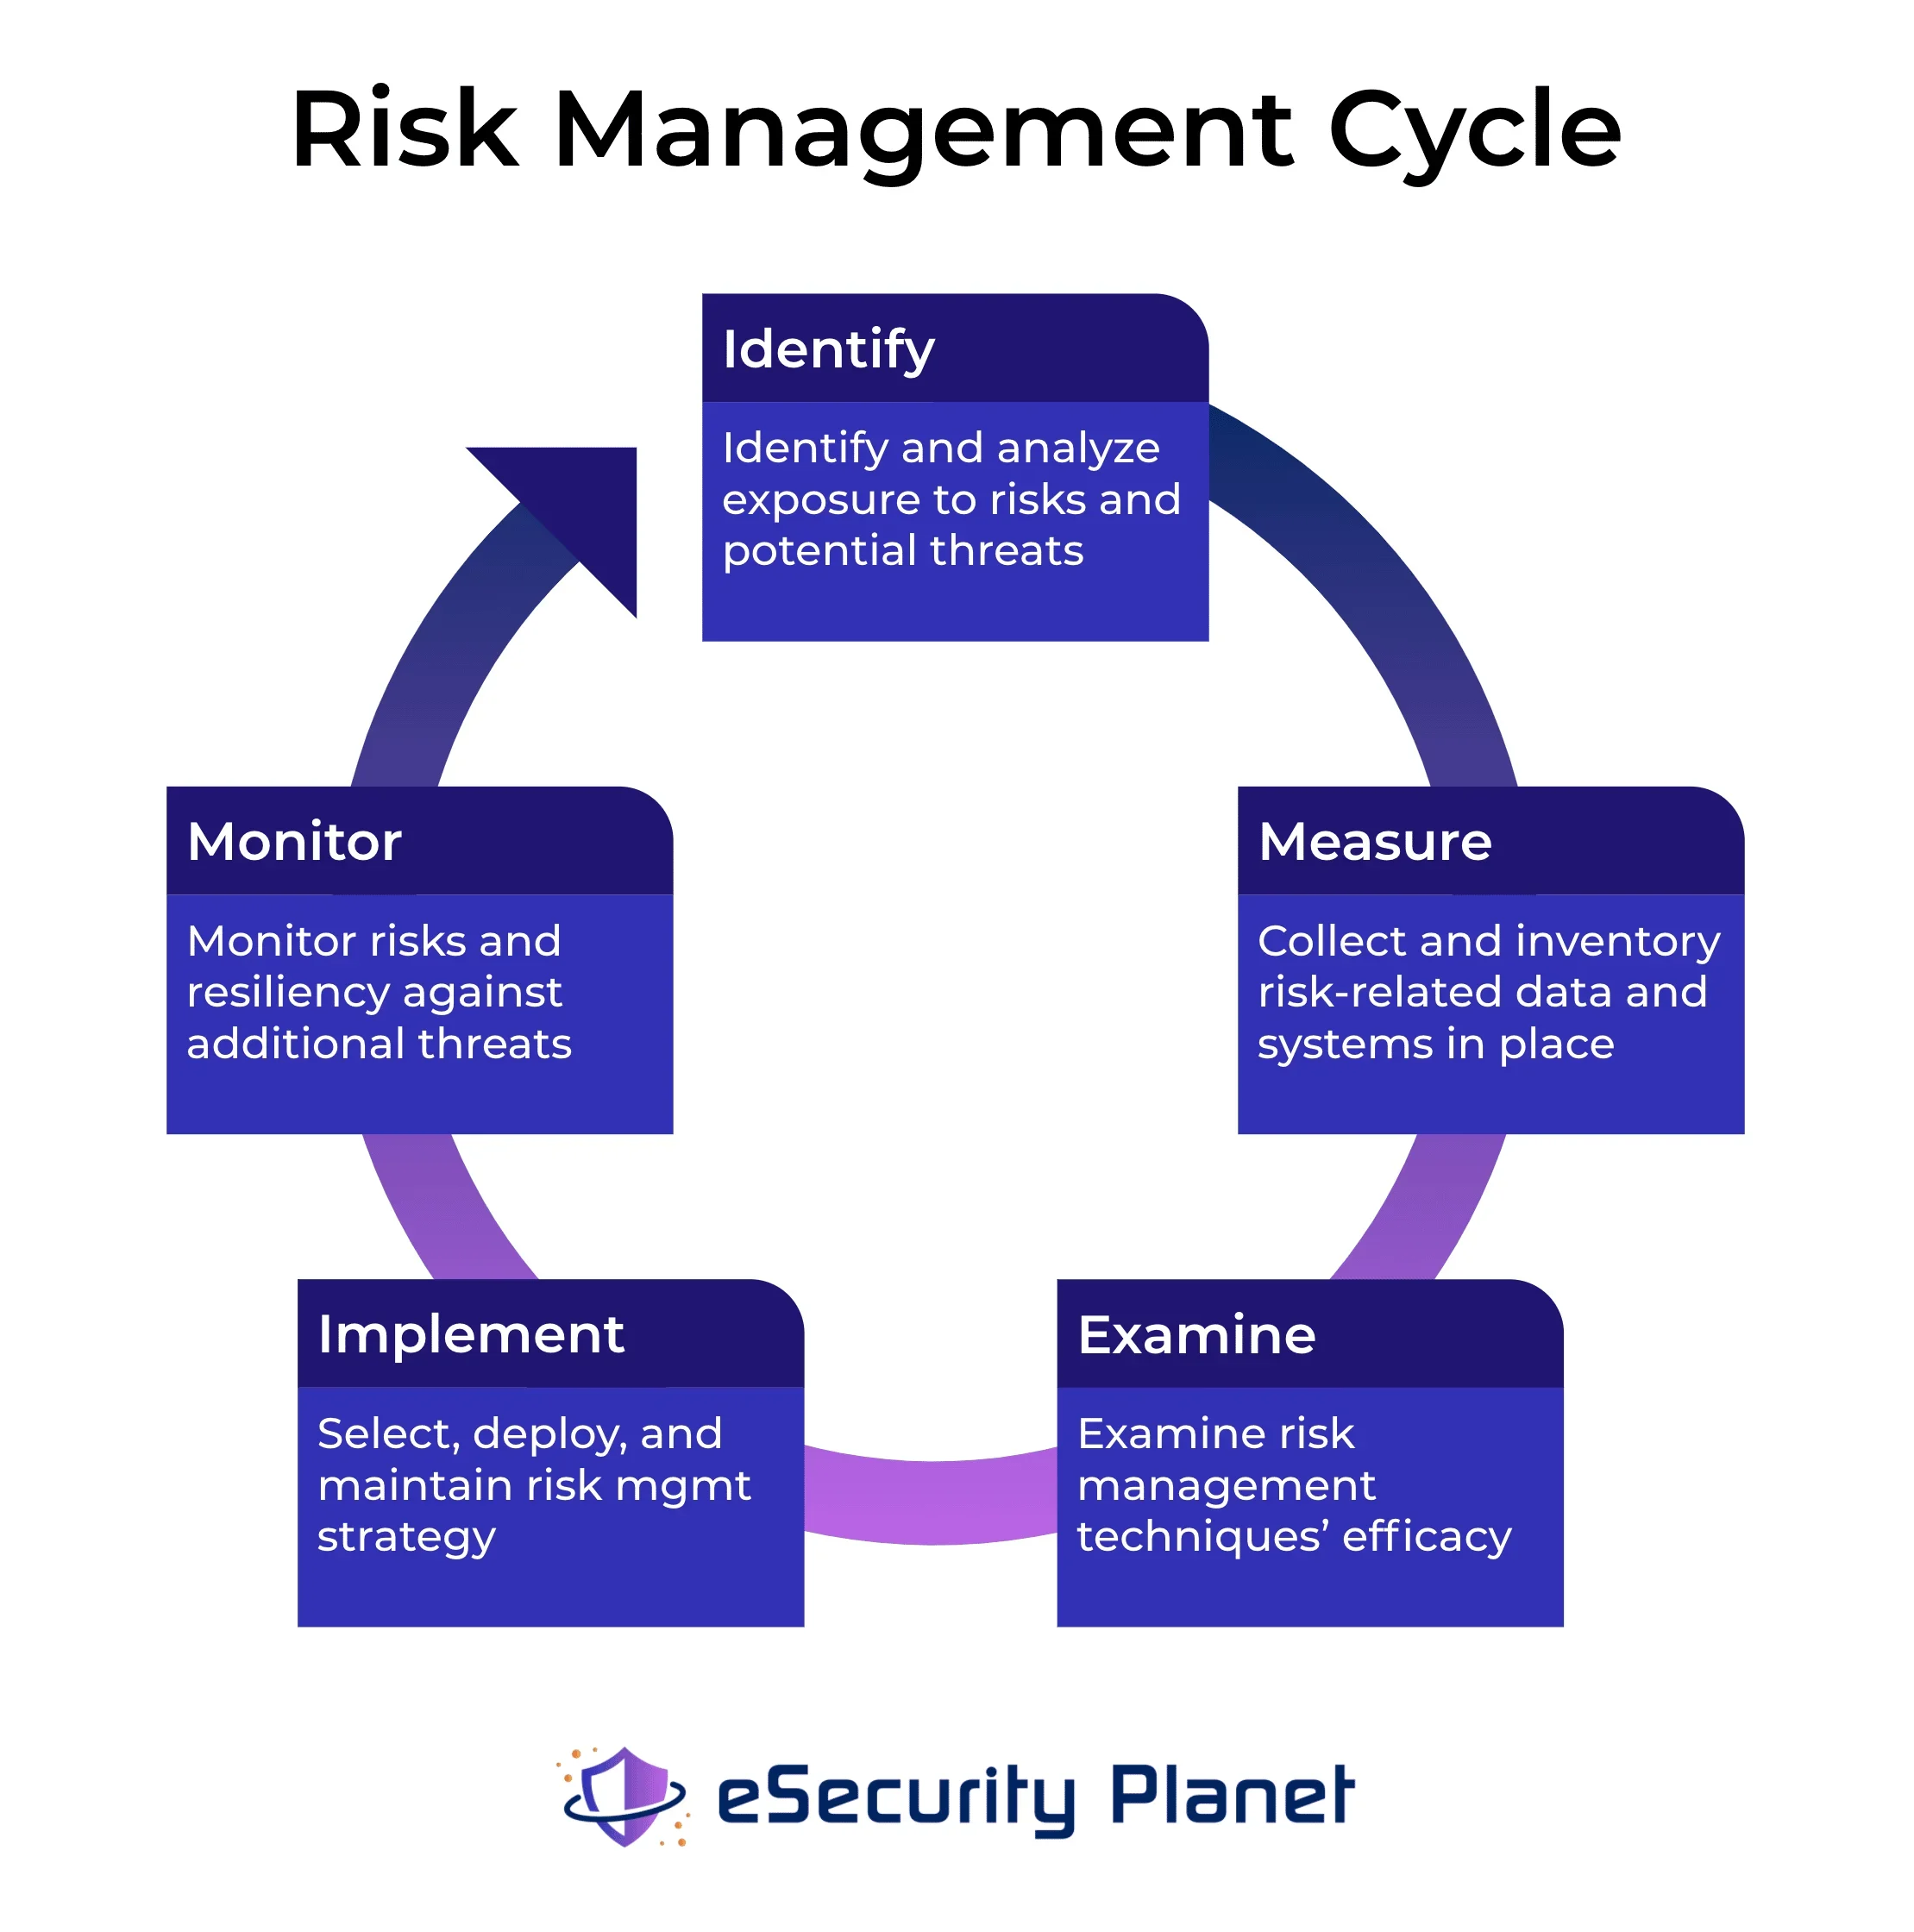
Was ist Enterprise-Risikomanagement?
Enterprise-Risikomanagement (ERM) ist eine Methode zur Steuerung von Risiken in Organisationen mit Tausenden von Mitarbeitern, globalen Netzwerken und einer zunehmend komplexen IT-Umgebung. Während herkömmliche Risikomanagement-Frameworks Bereichsleitern eine Risikostrategie an die Hand geben, bietet ERM den übergreifenden Blick und Prozess für die kollektive Risikoposition einer Organisation.
Wachsende Organisationen sind gut beraten, einen Chief Risk Officer (CRO) und entsprechendes Personal einzustellen, um eine ERM-Strategie zu entwickeln. Als zentraler Risikoverantwortlicher verfügt ein CRO über die umgebungsübergreifende Transparenz und den Einfluss, um die Geschäftskontinuität zu sichern. Um dieser Nachfrage gerecht zu werden, bieten Anbieter auch ERM-Software für größere Organisationen an, die einen robusten und granularen Risikomanagementprozess benötigen.
Ebenfalls lesenswert: IoT-Geräte – ein enormes Risiko für Unternehmen
Kriterien für Software zum Risikomanagement
- Welche Risiken soll diese Software adressieren – und wie?
- Lässt sich die Lösung in die vorhandene Infrastruktur und bestehende Systeme integrieren?
- Wie lange dauert die Implementierung, und in welcher Form erfolgt sie (installiert oder gehostet)?
- Auf welchen Support und welche Ressourcen können Kunden zugreifen?
- Wie schneidet diese Risikomanagement-Software im Vergleich zu Alternativen ab?
- Adressiert der Anbieter aktuelle Herausforderungen des Risikomanagements?
Arten des IT-Risikomanagements
Die Ziele der Informationssicherheit – Vertraulichkeit, Integrität und Verfügbarkeit – geben einen Hinweis auf die Arten von Bedrohungen, die IT-Umgebungen gefährden.
Organisationen müssen bestimmte Kunden- oder proprietäre Daten vertraulich behandeln und sicherstellen, dass die Daten für die jeweiligen Nutzer wie Mitarbeiter und Kunden zuverlässig und verfügbar sind. Die meisten IT-Risiken fallen unter eines dieser Ziele oder überschneiden sich zumindest teilweise – angesichts der zunehmend vernetzten und komplexen Natur des Risikomanagements im gesamten Unternehmen.
Beispiele für häufige Risiken
| Art der IT-Bedrohung | Bezieht sich auf | Beispiele |
|---|---|---|
| Physisch | Zugriff auf physische Systeme | Naturkatastrophe, Feuer, Schulter-Surfen |
| Technisch | Systemausfall | Softwarefehler, Absturz, Datenverlust |
| Digital | Kompromittierung des Systems | Phishing, Malware, Ransomware |
| Menschlicher Fehler | Mitarbeiter mit Benutzerzugriff | Fehlkonfiguration durch ein Versehen |
| Dritte | Externe Parteien | Lieferanten, Partner und Stakeholder |
Unternehmen sind heute auf IT-Risikomanagement angewiesen
Obwohl die oben genannten IT-Bedrohungen die heutige digitale Infrastruktur unmittelbar beeinträchtigen, kann ein mangelndes Management dieser Risiken weitreichende Folgen für Unternehmen und Organisationen haben.
Für Organisationen, die mit personenbezogenen Daten (PII) arbeiten und zur Einhaltung gesetzlicher Vorschriften verpflichtet sind, kann ein Sicherheitsverstoß geschützte Benutzer- oder Patienteninformationen gefährden. Neben der Behebung des Vorfalls kann der Verstoß rechtliche Haftung, finanzielle Probleme und Unsicherheit nach sich ziehen. Übermäßige Ausfallzeiten haben keine rechtlichen Konsequenzen, doch Mitarbeiter, Nutzer und Kunden, die auf hohe Verfügbarkeit angewiesen sind, wenden sich schnell ab, wenn der Dienst nicht ordnungsgemäß funktioniert.
Um diese Bedrohungen für die Geschäftskontinuität zu vermeiden, sind Planung und Tools für das IT-Risikomanagement in den heutigen Unternehmen erforderlich.
Ebenfalls lesenswert: Die wichtigsten Tools für das Schwachstellenmanagement
Vorteile von Risikomanagement-Software
Eine effiziente Sicherheitsinfrastruktur aufrechtzuerhalten, erfordert die Fähigkeit, schnell zu handeln und Angreifer auf ihrem Weg zu stoppen. Zu den Vorteilen von Risikomanagement-Software gehören die schnelle Identifizierung von Bedrohungen, die Bewertung ihrer Gefährlichkeit und die Verbesserung der Maßnahmen zur Risikoeindämmung.
Die Möglichkeit, Risiken nach ihrer Dringlichkeit zu priorisieren, stellt eine angemessene Ressourcenverteilung sicher. Organisationen können dadurch die finanziellen und betrieblichen Risiken durch Sicherheitsverletzungen oder Ausfallzeiten vollständig vermeiden. Angesichts der raschen Einführung von IT und der Abhängigkeit der Wirtschaft von deren fortgesetzter Funktionsfähigkeit wird das Management dieser Risiken durch rechtliche und Compliance-Folgen täglich kostspieliger.
Funktionen von Risikomanagement-Software
- Risikoidentifizierung: Netzwerke scannen und Risiken sowie Schwachstellen erkennen, sobald sie auftreten
- Warnsystem: Identifiziert und benachrichtigt bestimmte Teammitglieder über potenzielle Bedrohungen
- Risikobewertung: Analyse von Risiken und Schwachstellen, um den Schweregrad der Bedrohung und die betroffenen Ressourcen zu bestimmen
- Risikopriorisierung: Priorisierung der Risiken, die den größten Schaden verursachen, sowie Benachrichtigung der zuständigen Mitarbeiter über die entsprechende Aufgabe
- Zentralisiertes Dashboard: Alle Protokolle zu Bedrohungen und Schwachstellen in einem einzigen Dashboard sichtbar, mit Funktionen für automatisches Patchen und zur Risikoeindämmung
- Berichte und Audits: Berichte über Risiken erstellen und historische Daten zu vergangenen Vorfällen speichern, um künftige Reaktionen zu unterstützen
- Einhaltung gesetzlicher Vorschriften: Risikomanagement-Software sollte die Einhaltung von GRC- und internen Standards unterstützen
Weiterlesen: Schwachstellenmanagement für Cloud-Buckets
So wählen Sie eine Risikomanagementlösung aus
Anforderungen der Organisation
Zunächst sollten Sie Ihre wesentlichen Anforderungen ermitteln. Einige Risikomanagement-Softwarelösungen zielen auf bestimmte Risikoarten ab. Manche Tools sind beispielsweise auf das Projektrisikomanagement spezialisiert, während andere sich auf das Finanzrisikomanagement konzentrieren. Mehrere führende Risikomanagement-Produkte bieten speziellen Schutz für Compliance-bezogene Risiken wie DSGVO, GLBA und HIPAA.
Ebenso benötigt eine kleine oder mittlere Organisation, die eine bestimmte Region bedient, nicht den gesamten Umfang an Funktionen auf Unternehmensebene, den ein globales Netzwerk von Büros erfordert.
Integration in bestehende Systeme
Der nächste zu berücksichtigende Faktor ist, wie sich eine Lösung in Ihren aktuellen Technologie-Stack einfügt. Sie sollten sicherstellen, dass sich die von Ihnen in Betracht gezogenen Produkte in andere bereits vorhandene Sicherheitslösungen integrieren lassen, darunter:
- Security Incident Event Manager (SIEM)
- Firewalls der nächsten Generation (NGFW)
- Analyse des Benutzer- und Entitätsverhaltens (UEBA)
- Erkennung und Reaktion an Endpunkten (EDR)
Die Wahl eines Programms, das sich nicht in Ihre aktuelle Sicherheitsarchitektur integrieren lässt, kann zu Sicherheitslücken oder kostspieligen Überarbeitungen der Tools führen, damit diese zur Risikomanagementlösung passen.
Budget und Vertrag
Ermitteln Sie schließlich Ihre Budget- und Vertragsanforderungen. Fortschrittliche RM-Tools, etwa solche, die künstliche Intelligenz (KI) nutzen oder für Großunternehmen entwickelt wurden, sind oft erheblich teurer als andere Optionen. Wenn Sie diese fortgeschritteneren Funktionen nicht benötigen, achten Sie darauf, nicht mehr zu bezahlen als nötig.
Ebenfalls lesenswert: Die beste Patch-Management-Software
Analyse der führenden Anbieter von Risikomanagementlösungen
- Diligent und Galvanize
- LogicManager
- MetricStream
- NAVEX Global
- OneTrust
- OnSpring
- Reciprocity
- Resolver
- Riskonnect
- RSA Archer
- SAI360
- ServiceNow
Diligent und Galvanize
Diligent ist – zusammen mit der Übernahme von Galvanize für 1 Milliarde US-Dollar im Februar 2021 – ein Branchenführer im IT-Risikomanagement. Obwohl Galvanize die beliebtere Plattform ist, deckt die Lösungssuite von Diligent das gesamte Spektrum der Risikomanagementkategorien ab. Galvanize ThirdPartyBond wurde kürzlich in unsere Liste der führenden Lösungen für das Risikomanagement von Drittanbietern aufgenommen, doch die Produktpalette umfasst auch Lösungen für Audits, Compliance, Risiken, Betrug und interne Kontrollen.
Im Hinblick auf die Anerkennung in der Branche war Diligent 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Strong Performer in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht Diligent durchschnittlich 4,5 von 5 Sternen, basierend auf 328 Bewertungen in vier Kategorien von Risikomanagementlösungen.
- Standardisierte Vorlagen und Workflows für Audits in der hybriden IT-Umgebung
- Automatisierte Workflows für Prozessverantwortliche, die das Testen von Kontrollen und Problemen verwalten
- Pflege einer Bibliothek mit vergangenen Audits, Risiko- und Kontrollmatrizen sowie Workflows
- Priorisierung von Risiken anhand der Schwere ihrer Geschäftsauswirkungen und der Risikobereitschaft
- Berichte mit nur einem Klick für schnelle Transparenz und den Datenaustausch mit Stakeholdern
LogicManager
LogicManager ist ein Spezialist für Enterprise-Risikomanagement mit Lösungen für IT-Governance und Cybersicherheit, Geschäftskontinuität, Vorfallmanagement, interne Audits, Anbieterrisiken und mehr. Die Cybersicherheitssuite des in Boston ansässigen Anbieters umfasst IT-Asset-Management, Schwachstellenmanagement und Compliance-spezifische Produkte für ISO, HIPAA, PCI, ORSA, DSGVO, GLBA, BSA und CCPA. Die konfigurierbaren Berichte und Dashboards von LogicManager liefern Kunden die erforderlichen Daten, um die Dokumentation zur Einhaltung gesetzlicher Vorschriften problemlos zu erstellen.
Im Hinblick auf die Anerkennung in der Branche war LogicManager 2021 ein Challenger im Gartner Magic Quadrant für IT-Risikomanagement und ein Strong Performer in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht LogicManager 4,6 von 5 Sternen, basierend auf 111 Bewertungen in drei Lösungskategorien.
- Erstellen eines Repositorys für routinemäßige Maßnahmen zur Risikominderung, Kontrollen und Verfahren
- Heatmaps und Risikomatrizen für die Übersicht der Administratoren über Risiken
- Leistungsstarke Taxonomietechnologie zur Verknüpfung von Risiken über Kontrollen, Prozesse und Personen hinweg
- Vorgefertigte, konfigurierbare Risikobewertungen mit standardisierten Kriterien
- Zugriff auf Bibliotheken mit branchenspezifischen potenziellen Risiken als Grundlage für die Cybersicherheit
MetricStream
MetricStream ist ein unbestrittener Branchenführer bei Risikomanagementlösungen für integrierte GRC, Geschäftsleistung und Resilienz sowie Cyberrisikomanagement. BusinessGRC deckt operative Risiken, die Einhaltung gesetzlicher Vorschriften, interne Audits und Drittanbieterrisiken für allgemeine Anforderungen von Unternehmen ab. Alternativ bietet CyberGRC die Quantifizierung von Cyberrisiken, Bedrohungs- und Schwachstellenmanagement sowie die Verwaltung von Cyberrichtlinien. CyberGRC unterstützt Kunden dabei, das Cyberrisikomanagement zu optimieren, indem Cyberrisiken, Assets, Kontrollen und Prozesse dokumentiert und gepflegt werden.
Im Hinblick auf die Anerkennung in der Branche war MetricStream 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Strong Performer in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht MetricStream 4,6 von 5 Sternen, basierend auf 74 Bewertungen in vier Kategorien von Risikomanagementlösungen.
- Integrierte Dashboards mit Risiko-Heatmaps und rollenbasierten Einblicken
- Zentrales Repository für Risiken, Bedrohungen, Schwachstellen, Prozesse und Assets
- KI-gestütztes Problemmanagement mit Ursachenanalyse und Behebung
- Quantifizierung von Cyberrisiken auf Grundlage des FAIR-Modells zur Visualisierung der finanziellen Auswirkungen von Risiken
- Bewertung von IT-Risiken und Kontrollen zur Erfüllung von Sicherheits-Frameworks wie ISO 27001 und NIST
NAVEX Global
NAVEX Global ist ein Branchenführer bei GRC-Managementlösungen und bietet mit NAVEX One eine integrierte Plattform für Risiko- und Compliance-Management. Diese Drei-in-eins-Plattform umfasst die zahlreichen Lösungen des Unternehmens für Ethik und Compliance (E&C), integriertes Risikomanagement (IRM) sowie Umwelt, Soziales und Unternehmensführung (ESG). NAVEX IRM bietet Funktionen für Drittanbieterrisiken, Geschäftskontinuität, Gesundheit und Sicherheit sowie operative Risiken. NAVEX Global unterstützt Kunden außerdem beim Aufbau und bei der Automatisierung nachhaltiger Informationssicherheits-Managementsysteme.
Im Hinblick auf die Anerkennung in der Branche war NAVEX Global 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Contender in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht NAVEX Global 4,7 von 5 Sternen, basierend auf 101 Bewertungen in vier Kategorien von Risikomanagementlösungen.
Funktionen von NAVEX Global
- Echtzeitfähige, zentrale Konsole zum Anzeigen und Verstehen von Daten zu Umweltrisiken
- Priorisierung von Maßnahmen zur Behebung anhand des Schweregrads und anderer Risikoindikatoren
- Bewertung des Flusses bestimmter Daten und der Auswirkungen von Datenschutzverletzungen oder Datenlecks
- Kontinuierliche Überwachung, die Untersuchungen startet und Asset-Bibliotheken aktualisiert
- Zugriff auf professionelle Dienstleistungen für eine individuelle Lösung sowie die Planung von Prozessen und Workflows
Weiterlesen: So nutzen Sie MITRE ATT&CK, um Angriffsverhalten zu verstehen
OneTrust
OneTrust ist der jüngste Anbieter auf unserer Liste und auf Datenschutz, Sicherheit und Data Governance spezialisiert. OneTrust kann bereits 75 % der Fortune 100 als Kunden vorweisen und ist seit seiner Gründung im Jahr 2016 rasant gewachsen. Das Produktportfolio des Unternehmens umfasst Discovery, Anbieterrisiken, GRC, Ethik und ESG, unterstützt durch 200 Patente sowie die Athena-KI- und Robotic-Automation-Funktionen von OneTrust. Das Angebot an Risikomanagement-Tools von OneTrust umfasst auch die Unterstützung von Kunden bei der Einhaltung von Branchenstandards und -Frameworks wie ISO, NIST, SOC 2 und Hunderten weiteren.
Im Hinblick auf die Anerkennung in der Branche wurde OneTrust 2021 neu in den Kreis der Leader im Gartner Magic Quadrant für IT-Risikomanagement aufgenommen und war ein Leader in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht OneTrust 4,5 von 5 Sternen, basierend auf 207 Bewertungen in drei Kategorien von Risikomanagementlösungen.
Funktionen von OneTrust
- Mehr als 500 vorgefertigte Konnektoren zur Optimierung der Integration zwischen Anwendungen
- Festlegen von Richtlinien sowie Durchsetzen bewährter Verfahren, Testprogrammen und Auditverfahren
- No-Code-Konfigurationsmanagement mit Drag-and-drop-Vorlagen und -Workflows
- Identifizieren, Überwachen und Reagieren auf interne und externe Risiken
- Zugriff auf die Datenbank von OneTrust mit Forschungsarbeiten zu Datenschutz und Sicherheits-Compliance
OnSpring
Die Tools von OnSpring für Geschäftsprozessmanagement umfassen Lösungen für GRC, ITSM, Geschäftsabläufe und regulatorische Frameworks. Die GRC-Plattform des in Kansas ansässigen Unternehmens deckt das gesamte Spektrum der Risikomanagementfunktionen ab, darunter Kontrollen- und Richtlinienmanagement, interne Audits, Vorfallmanagement und Geschäftskontinuität. Kunden, die eine Infrastruktur für bestimmte regulatorische Anforderungen aufbauen, können aus den Framework-Lösungen von OnSpring für CMMC, DSGVO, HIPAA, HITRUST, ISO, NERC, NIST und PCI wählen.
Auf Gartner Peer Insights erreicht OnSpring derzeit perfekte 5 von 5 Sternen, basierend auf neun Bewertungen in zwei Kategorien von Risikomanagementlösungen.
Funktionen von OnSpring
- Zentrales Risikoregister mit Risiken, Kontrollen, Richtlinien und Auditverfahren
- Zugriffskontrolle nach Rolle, Gruppe und Benutzer zur Verwaltung von Risikodaten
- Automatische Zuweisung von Risikodaten nach Schweregrad und zur Behebung erforderlichen Maßnahmen
- Bewertung verbleibender und inhärenter Risiken anhand von Heatmaps oder historischen Trends
- Durchführung von Risikobewertungen, Kontrolltests, Richtlinienaktualisierungen und Auditprojekten
Reciprocity
Reciprocity ist seit 2009 ein GRC-Spezialist, der für seine ZenGRC-Plattform mit Lösungen für Compliance, Audits, Datenschutz und das Risikomanagement von Drittanbietern bekannt ist. Die Risikomanagementplattform von Reciprocity umfasst wichtige Funktionen für Datenschutzanforderungen, Vorfallmanagement und Disaster Recovery, um die Geschäftskontinuität sicherzustellen. Das neueste Tool von Reciprocity, Risk Intellect, ergänzt ZenGRC optimal, da es Kunden dabei unterstützt, ihre Risikoposition zu bestimmen und Maßnahmen zur Behebung mit fachkundiger Anleitung zu priorisieren.
Reciprocity war im Hinblick auf die Anerkennung in der Branche ein Challenger im Gartner Magic Quadrant für IT-Risikomanagement und ein Contender in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights verfügt Reciprocity über 23 Bewertungen in der Lösungskategorie IT-Risikomanagement.
Funktionen von Reciprocity
- Bewertung von Geschäfts-, Kontroll-, System- und Verbindungsrisiken mit multivariabler Bewertung
- Integriertes Risikoregister unter Verwendung von Branchen-Frameworks (SOC 2, CCPA, DSGVO, ISO, PCI)
- Berichte zu Schwachstellen, dem Schweregrad von Risiken, Workflows und Benchmarking
- Kontinuierliche Risikoüberwachung mit automatisierten Warnungen und Playbooks für Maßnahmen in Echtzeit
- Zugriff auf Planungsdienste, professionelle Risikobeauftragte und GRC-Experten
Resolver
Resolver ist ein Anbieter von Enterprise-Risikomanagementlösungen für Teams in den Bereichen Unternehmenssicherheit, Risiko und Compliance sowie Informationssicherheit. Mit 100 Integrationen in führende Anwendungen umfasst Resolver Information Security IT-Risiko- und Compliance-Management zum Schutz von Daten vor Cyberangriffen und Datenschutzverletzungen. Resolver bietet detaillierte Berichte und Visualisierungen, mit denen Administratoren konfigurierbare Workflows nutzen können. Organisationen können Compliance-Prozesse mit einem Risikoregister sowie Richtlinien- und Dokumenten-Repositories nahtlos automatisieren und duplizieren.
Resolver war 2021 im Hinblick auf die Anerkennung in der Branche ein Niche Player im Gartner Magic Quadrant für IT-Risikomanagement. Auf Gartner Peer Insights verfügt Resolver über 35 Bewertungen in drei Kategorien von Risikomanagementlösungen.
- Datenbasierte Empfehlungen zur Nutzung bestehender Risikoprozesse und Workflows
- No-Code-Funktionen mit Drag-and-drop für das Konfigurationsmanagement
- Trenddarstellung historischer Daten in der Anwendung und Konnektoren für Business Intelligence
- Flexibles Berichtstool und benutzerfreundliche Oberfläche zur Akzeptanz durch die Belegschaft
- Identifizieren, Reagieren auf und Beheben von Bedrohungen oder Betriebsunterbrechungen
Ebenfalls lesenswert: KI und ML in der Cybersicherheit: Das neueste Schlachtfeld für Angreifer und Verteidiger
Riskonnect
Riskonnect wurde 2007 gegründet und ist ein führender Anbieter integrierter Risikomanagementlösungen mit GRC-Lösungen für Projektrisiken, interne Audits, die Einhaltung von Vorschriften, Risiken durch Dritte und Enterprise-Risikomanagement. Riskonnect bietet außerdem verwaltete Services zur Einhaltung gesetzlicher Vorschriften an, etwa zur Automatisierung vorrangiger regulatorischer Funktionen oder zur Klärung komplexer regulatorischer Fragen, die fachkundige Unterstützung erfordern. Riskonnect ist branchenzertifiziert (SOC 2 Type 2 und ISAE 3401) und schützt Daten durch Verschlüsselung, Auditprotokolle und Firewalls in einem weltweit sicheren Netzwerk von Rechenzentren.
Im Hinblick auf die Anerkennung in der Branche war Riskonnect 2021 ein Niche Player im Gartner Magic Quadrant für IT-Risikomanagement und ein Contender in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights verfügt Riskonnect über 17 Bewertungen in zwei Kategorien von Risikomanagementlösungen.
- Risikodaten aus mehreren Quellen konsolidieren und mit umsetzbaren Erkenntnissen analysieren
- Alle Unternehmensrichtlinien, -verfahren und -anforderungen an einem zentralen Ort zusammenführen
- Komplexe Auditverfahren über verschiedene Risiko-Frameworks hinweg verwalten
- Versicherte und nicht versicherte Risiken und Bedrohungen in der IT-Umgebung bewerten und mindern
- Personal-, System- und Schadendaten mit automatisierten Routineprozessen integrieren
RSA Archer
RSA Archer ist wohl der bekannteste Name im Risikomanagement und bietet ein umfangreiches Portfolio mit Lösungen für Geschäftswiderstandsfähigkeit, Audits, Governance für Dritte, Compliance und Cybersicherheitsrisiken. Archer IT & Security Risk Management bietet Funktionen für das Management von Problemen und Richtlinien, die Quantifizierung von Cyberrisiken, die Kontrolle und Absicherung von Maßnahmen, die Reaktion auf Vorfälle und Datenschutzverletzungen sowie das Schwachstellenmanagement. Archer kann Kunden außerdem dabei unterstützen, ihre Cybersicherheit durch CMMS-Praktiken und Prozessmanagement zu verbessern.
Im Hinblick auf die Anerkennung in der Branche war RSA Archer 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Challenger in der Forrester Wave für GRC-Plattformen und Business-Continuity-Management. Auf Gartner Peer Insights verfügt RSA Archer über 293 Bewertungen in vier Kategorien von Risikomanagementlösungen.
- IT-Sicherheitsrisiken mit umsetzbaren Bedrohungsinformationen kontinuierlich überwachen und verwalten
- Management des Audit-Lebenszyklus mit Qualitätskontrolle und Planung für das Management von Risikoproblemen
- Nach einer Datenschutzverletzung geschäftliche Zusammenhänge erfassen, um Maßnahmen zu priorisieren und zu eskalieren
- Kontrollabsicherung zur Dokumentation, Bewertung und Berichterstattung über Unternehmenskontrollen
- Beziehungen zu Dritten, Anbieterrisiken und Leistung überwachen und bewerten
SAI360
Das kürzlich umbenannte SAI360 ist ein Anbieter cloudbasierter Unternehmenssoftware, der auf Lösungen für Nachhaltigkeit, GRC sowie Umwelt, Gesundheit und Sicherheit (EHS) spezialisiert ist. Für IT-Risiken und Cybersicherheit umfasst die SAI 360-Plattform Schwachstellen- und Risikobewertungen, Richtlinienmanagement sowie vorab zugeordnete Frameworks und Kontrollen. Mit einem zentralen Repository für Tools zum Schwachstellenscanning, Vorfälle und Datenfeeds kann SAI360 Kunden dabei unterstützen, IT-Risikomanagementprozesse zu automatisieren.
Im Hinblick auf die Anerkennung in der Branche war SAI360 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Challenger in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht SAI360 bei 82 Bewertungen in drei Kategorien von Risikomanagementlösungen eine Bewertung von 4,8 von 5 Sternen.
- Flexible, zentrale Richtlinienbibliothek zur Migration von Richtlinien und Automatisierung von Workflows
- Risiken anhand weltweit anerkannter Frameworks identifizieren und analysieren
- Ein Risikoregister zur Überwachung und Nutzung von Indikatoren für bestimmte Risiken
- Anpassbare und wiederkehrende Berichtsoptionen mit Erkenntnissen für die Führungsebene
- Kontinuierliches Scannen auf Schwachstellen und Viren sowie Intrusion Prevention
ServiceNow
ServiceNow Risk Management ist eine auf Governance, Risiko und Compliance ausgerichtete Software, die Risiken in Echtzeit identifiziert, Stakeholder warnt und die Entscheidungsfindung verbessert. Der Anbieter von Unternehmenslösungen für digitale Workflows und IT-Servicemanagement ServiceNow bietet eine branchenführende Risikomanagementlösung. Die Lösung von ServiceNow verfügt über zentrale Verwaltungsfunktionen für Compliance-Richtlinien, Audits, Dritte, Geschäftskontinuität und kontinuierliche Überwachung.
Im Hinblick auf die Anerkennung in der Branche war ServiceNow 2021 ein Leader im Gartner Magic Quadrant für IT-Risikomanagement und ein Leader in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights verfügt ServiceNow über 223 Bewertungen in drei Kategorien von Risikomanagementlösungen.
Funktionen von ServiceNow
- Übergang zu einem zertifizierten Risikomanagement-Framework und Duplizierung von Modellen
- Verantwortlichkeiten, Risiken und Kontrollen in einem Risikorepository definieren, um für klare Transparenz zu sorgen
- Eine standardisierte Taxonomie und ein Risikoregister für Geschäfts-, Compliance- und Auditbelange erstellen
- Eine automatisierte Risikobewertungs-Engine kann mehrere Risiko-Frameworks unterstützen
- Integration in die umfangreichen IT-Produkte und -Services von ServiceNow
Workiva
Workiva wurde 2008 gegründet und ist ein Anbieter einer Cloud-Plattform mit Lösungen für Buchhaltung, Audit, Compliance, Finanzen und Risikomanagement. Zu den Enterprise-Resource-Planning-Funktionen des in Iowa ansässigen Unternehmens für Kunden gehören internes Auditmanagement, die Einhaltung des Sarbanes-Oxley-Gesetzes (SOX) sowie Lösungen für ESG-, SEC-, gesetzliche und Managementberichte. Die Lösungen von Workiva umfassen die Verschlüsselung ruhender und übertragener Daten, SSO mit SAML und 2FA, SCIM-Bereitstellung sowie Identitäts- und Zugriffsmanagement für Cybersicherheitsfunktionen.
Im Hinblick auf die Anerkennung in der Branche war Workiva 2021 ein Leader in der Forrester Wave für GRC-Plattformen. Auf Gartner Peer Insights erreicht Workiva bei 70 Bewertungen in der Lösungskategorie IT-Risikomanagement eine Bewertung von 4,4 von 5 Sternen.
Funktionen von Workiva
- Auf alle Richtlinien, Standards und Verfahren in einem zentralen Repository zugreifen und diese verwalten
- Den SOX-Compliance-Status mit Statusaktualisierungen in Echtzeit für die Behebung von Problemen abbilden
- Automatisierte Beweiserfassung und Engagementberichte für das Auditmanagement
- Zertifizierungen anhand von Kundenanforderungen, Kalender und weiteren Kriterien anpassen
- Workiva Marketplace bietet Vorlagen, Konnektoren und Services für die Implementierung
Die Zukunft des Risikomanagements
Wie bei den meisten Softwarelösungen wird die Zukunft von Risikomanagementtools von weiteren Fortschritten sowie der Einführung von Machine Learning und künstlicher Intelligenz geprägt sein. Diese neuen Technologien helfen RM-Software dabei, Lücken in der Cybersicherheit besser zu erkennen und zu verhindern, Signaturen bekannter Angriffe zu identifizieren und durch Anomalieerkennung fortschrittlichere Bedrohungen vorherzusagen. Da potenzielle Bedrohungen immer ausgefeilter werden, werden Sicherheitslösungen zweifellos nachziehen, um die Risiken von morgen zu bewältigen.
Aktualisiert von Sam Ingalls am 16. Februar 2022.