

















あらゆる組織にとって、日々直面する可能性のある脅威を可視化することは不可欠です。エンタープライズ向けリスク管理ソフトウェアなら、リスクの監視、特定、分析、評価、軽減を1つのソリューションで実現できます。
企業が抱える運用上および財務上のリスクに焦点を当てたソリューションも数多くありますが、この記事ではサイバーセキュリティのリスク管理を専門とするソフトウェアベンダーを取り上げます。以下では、リスク管理ソフトウェアのベンダーとソリューションのおすすめを紹介し、その後に、購入前にすべての購入者が知っておくべきこと、検討すべきことを解説します。
リスク管理とは?
リスク管理とは、脅威を特定し、その悪用可能性の状況を監視し、内部監査を実施するとともに、企業や組織への被害を軽減するためにリスクを管理するプロセスです。
以前は、IT革命以前、実店舗や企業オフィスは、警備員や警報装置、CCTVを使って脅威アクターから物理的な資産を守っていました。閉ざされた扉の向こうでは、錠が現金や特許などを保護していました。
現在では、機密性の高いユーザーデータや独自技術に、物理的なアクセスなしでハッカーがアクセスできます。つまり、IT環境で進化する脅威に対応するには、RMも進化しなければなりません。ITツールが幅広い従業員に導入されるなか、リスク評価と軽減策は、これまで以上に重要になっています。
詳しく読む:ガバナンス、リスク、コンプライアンス(GRC)の主要ツールおよびソフトウェア
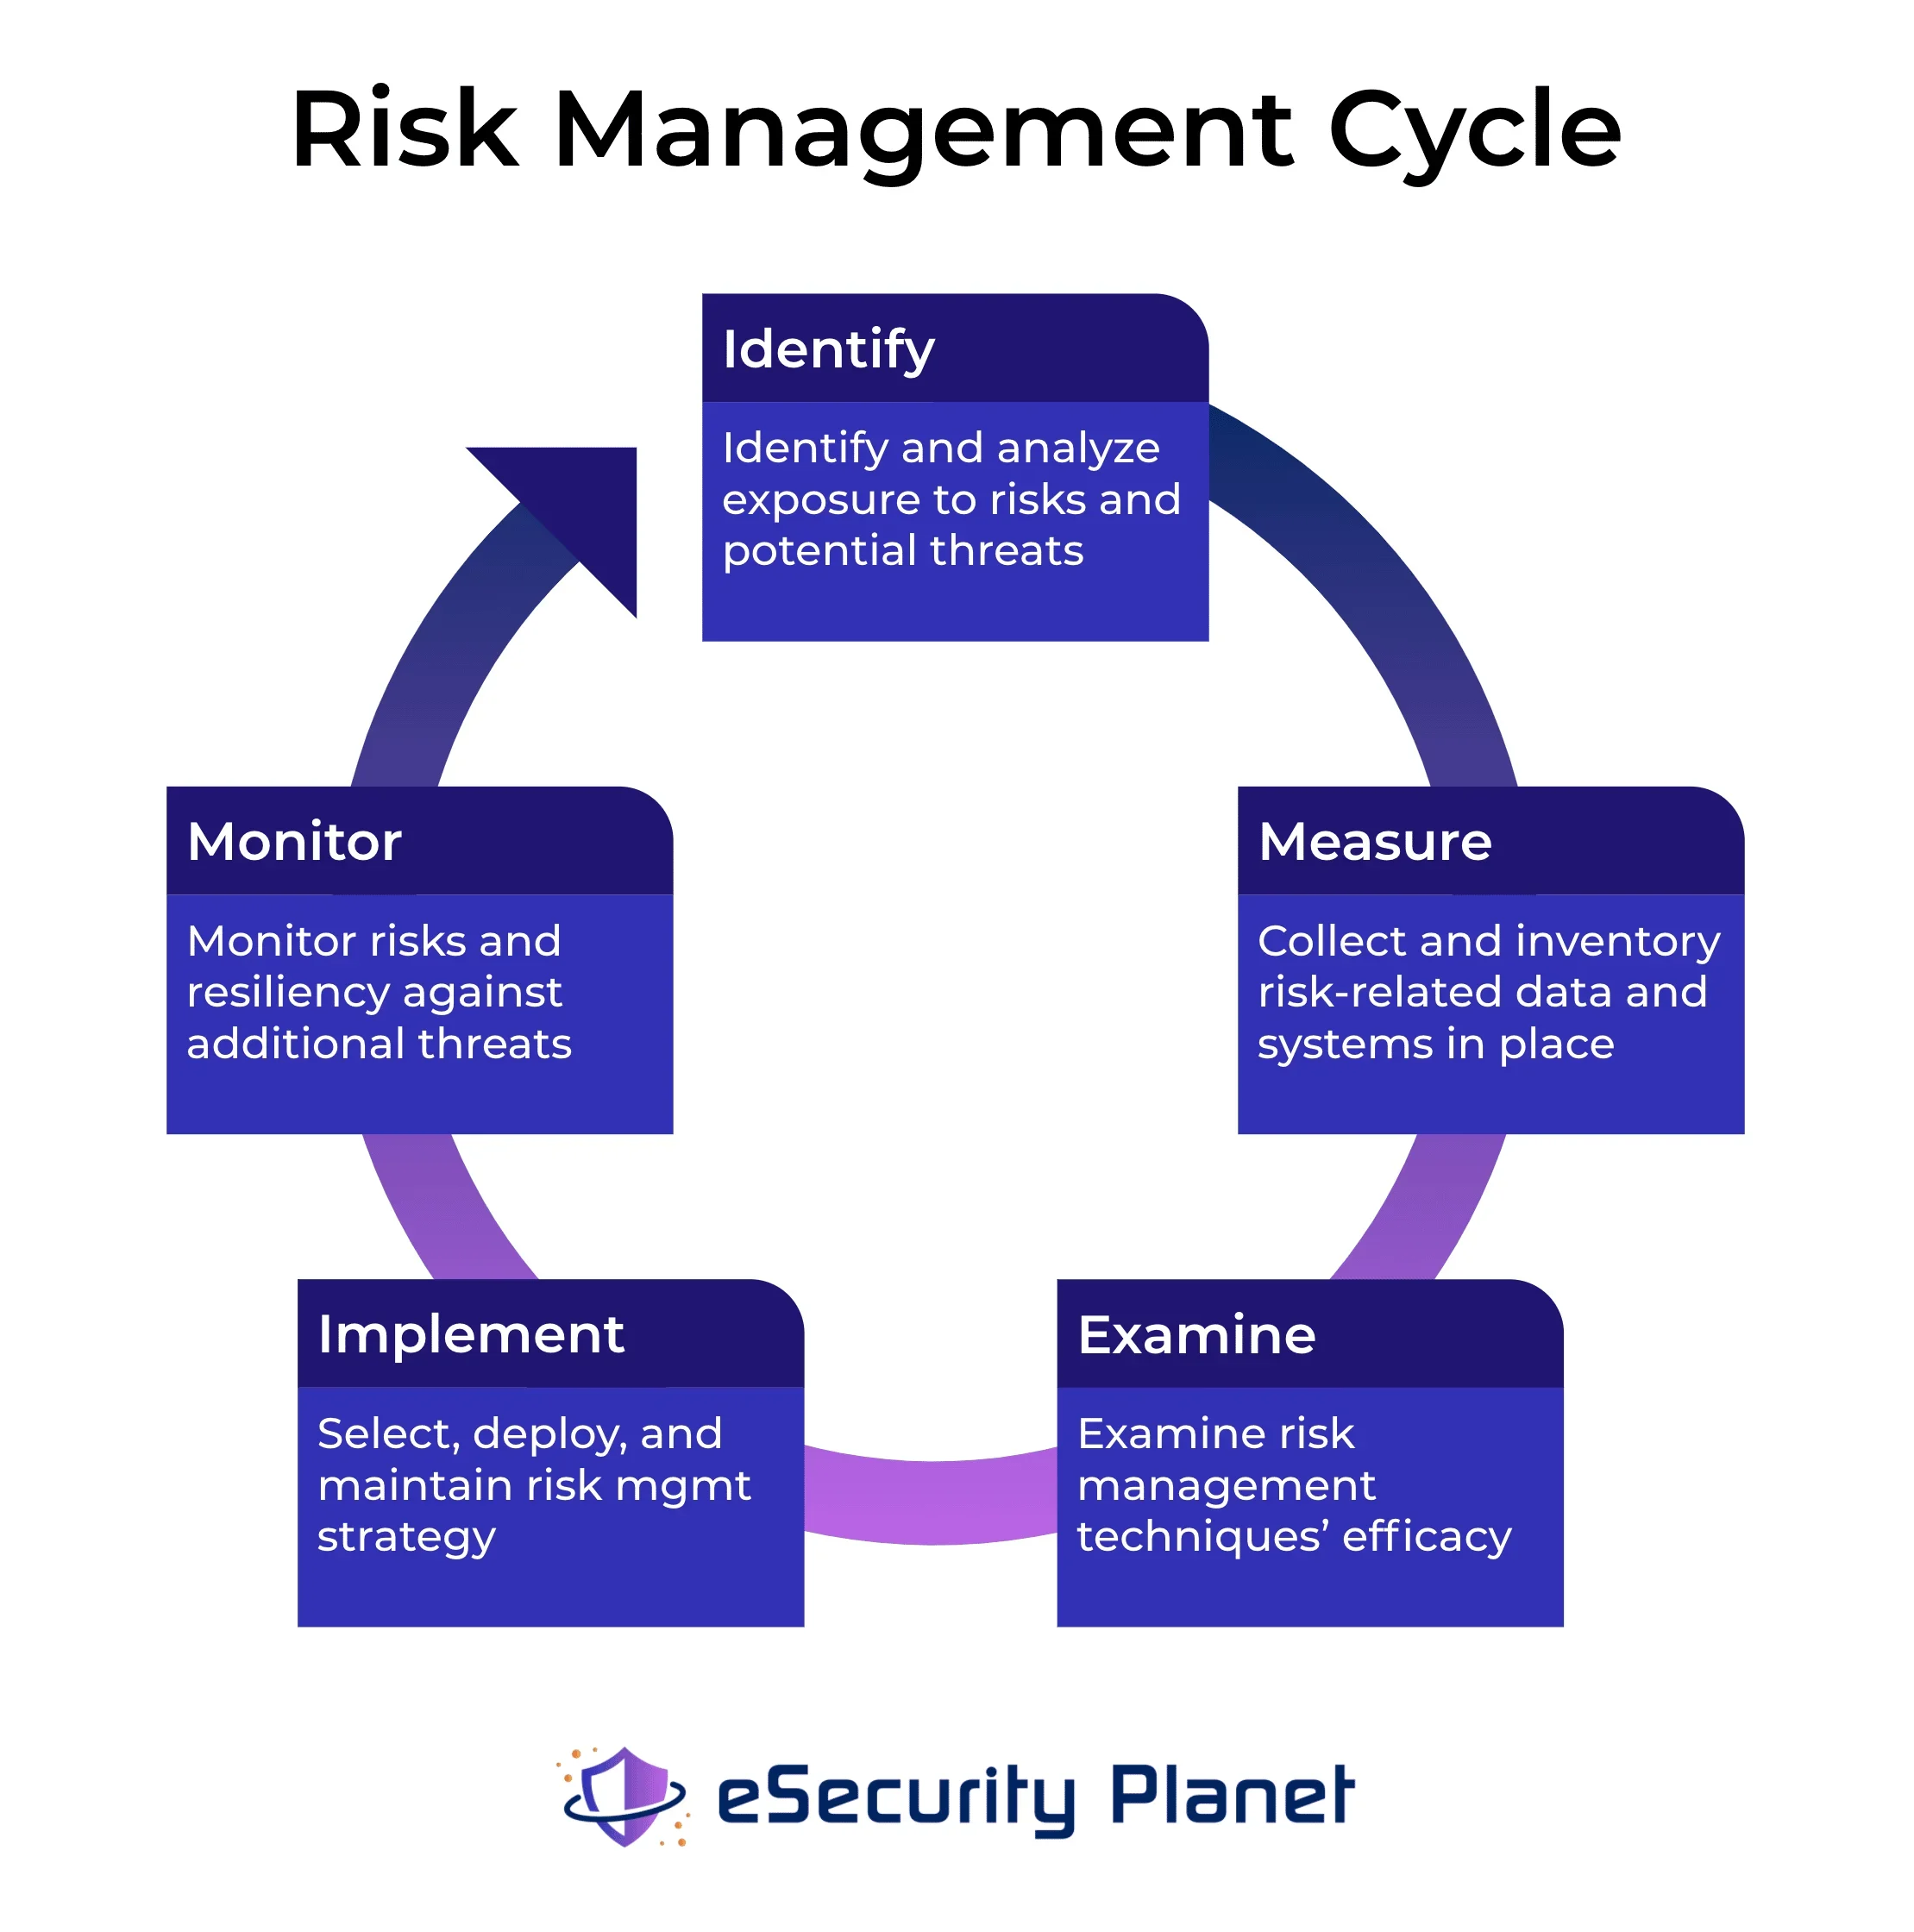
エンタープライズリスク管理とは?
エンタープライズリスク管理(ERM)とは、数千人の従業員、グローバルネットワーク、そして複雑化が進むIT環境を抱える組織のリスクを管理するための方法論です。従来のリスク管理フレームワークが部門マネージャーにリスク戦略を委ねるのに対し、ERMは組織全体のリスク体制を俯瞰し、管理するためのプロセスです。
規模を拡大する組織は、ERM戦略を策定するために、最高リスク責任者(CRO)とそのスタッフを置くのが賢明です。リスクを一元的に管理する責任者として、CROは環境を横断して可視化し、事業継続性を維持するための影響力を持ちます。この需要に応えるため、ベンダーは、堅牢で粒度の高いリスク管理プロセスを必要とする大規模組織向けにERMソフトウェアも提供しています。
こちらもお読みください:IoTデバイスは企業にとって大きなリスク
リスク管理ソフトウェアの検討事項
- このソフトウェアはどのようなリスクに、どのように対処するものか?
- ソリューションは既存のインフラやシステムと統合できるか?
- 導入にはどのくらい時間がかかり、どのような形態(インストール型またはホスティング型)になるか?
- 顧客はどのようなサポートやリソースを利用できるか?
- このリスク管理ソフトウェアは、他の選択肢と比べてどうか?
- ベンダーは現在のRMの課題に対応しているか?
ITリスク管理の種類
情報セキュリティの目標である機密性、完全性、可用性は、IT環境を脅かす脅威の種類を知る手がかりになります。
組織は、顧客データや独自データの一定範囲を機密に保ち、従業員や顧客など、それぞれの利用者がデータを信頼でき、利用できるようにしなければなりません。企業全体でリスク管理がますます相互接続的かつ複雑になるなか、ITリスクの大半は、重複する部分があるとしても、これらの目標のいずれかに該当します。
一般的なリスクの例
| IT脅威の種類 | 関連する対象 | 例 |
|---|---|---|
| 物理的 | 物理システムへのアクセス | 自然災害、火災、ショルダーサーフィン |
| 技術的 | システム障害 | ソフトウェアのバグ、クラッシュ、データ消失 |
| デジタル | システムの侵害 | フィッシング、マルウェア、ランサムウェア |
| ヒューマンエラー | ユーザーアクセスを持つスタッフ | 設定ミス |
| 第三者 | 外部関係者 | サプライヤー、パートナー、ステークホルダー |
企業はいま、ITリスク管理に依存している
上記のIT脅威は今日のデジタルインフラに直接影響を及ぼしますが、これらのリスクを管理できなければ、企業や組織に広範な影響が及ぶ可能性があります。
個人を特定できる情報(PII)を扱い、規制上のコンプライアンスが義務付けられている組織では、侵害によって保護対象のユーザー情報や患者情報が危険にさらされる可能性があります。インシデントの修復に加え、侵害は法的責任、財務上の問題、不確実性をもたらす可能性があります。過度のダウンタイムに法的な影響はありませんが、高可用性に依存するスタッフ、ユーザー、顧客は、サービスが正常に機能しなければすぐに離れてしまいます。
事業継続性に対するこうした脅威を回避するには、今日のエンタープライズ組織にとって、ITリスク管理の計画とツールが不可欠です。
こちらもお読みください:主要な脆弱性管理ツール
リスク管理ソフトウェアのメリット
効率的なセキュリティインフラを維持するには、攻撃者の動きを止めるために迅速に行動できなければなりません。リスク管理ソフトウェアには、脅威を素早く特定し、その危険度を評価し、リスク軽減の取り組みを改善できるというメリットがあります。
どのリスクを最優先すべきかを判断できれば、リソースを適切に配分できます。その結果、組織は侵害やダウンタイムによって生じる財務上および運用上のリスクを完全に回避できます。IT導入のペースが速く、経済がITの継続的な機能に依存するなか、法的影響やコンプライアンス上の影響も考慮すると、こうしたリスクの管理コストは日々増大しています。
リスク管理ソフトウェアの機能
- リスクの特定:ネットワークをスキャンし、発生したリスクや脆弱性を特定
- アラートシステム:特定のチームメンバーに通知し、潜在的な脅威を知らせる
- リスク評価:リスクや脆弱性を分析し、脅威の深刻度と影響を受けるリソースを判断
- リスクの優先順位付け:最も大きな被害を引き起こすリスクを優先し、適切なタスクを担当者に通知
- 一元管理ダッシュボード:脅威や脆弱性のすべてのログを1つのダッシュボードで確認でき、自動パッチ適用および軽減機能を備える
- レポートと監査:リスクに関するレポートを作成し、過去のインシデントの履歴データを保存して、将来の対応に役立てる
- 規制コンプライアンス:リスク管理ソフトウェアは、GRCと社内基準の維持を支援する必要がある
詳しく読む:クラウドバケットの脆弱性管理
リスク管理ソリューションの選び方
組織のニーズ
まず、不可欠な要件を特定する必要があります。特定の種類のリスクを対象とするリスク管理ソフトウェアもあります。たとえば、プロジェクトリスク管理を専門とするツールがある一方、財務リスク管理を専門とするツールもあります。主要なリスク管理ソフトウェア製品の中には、GDPR、GLBA、HIPAAなど、コンプライアンス関連のリスクに特化した保護を提供するものもあります。
同様に、特定の地域で事業を展開するSMB組織には、世界各地にオフィスを構えるグローバルネットワークに必要なエンタープライズレベルの機能をすべて備える必要はありません。
既存システムとの統合
次に検討すべき要素は、ソリューションが現在のテクノロジースタックにどのように適合するかです。検討中の製品が、すでに導入している以下のような他のセキュリティソリューションと統合できることを確認してください。
- セキュリティインシデント・イベントマネージャー(SIEM)
- 次世代ファイアウォール(NGFW)
- ユーザーおよびエンティティの行動分析(UEBA)
- エンドポイントの検出と対応(EDR)
現在のセキュリティアーキテクチャと統合できないプログラムを選ぶと、セキュリティ上の抜けが生じたり、リスク管理ソリューションに合わせるためにツールを高額な費用で全面的に刷新したりすることになりかねません。
予算と契約
最後に、予算と契約に関する要件を明確にします。人工知能(AI)を利用するものや、大規模組織向けに構築された高度なRMツールは、他の選択肢より大幅に高額になることが少なくありません。より高度な機能が必要ない場合は、不要な機能に余計な費用を支払っていないか確認してください。
こちらもお読みください:主要なパッチ管理ソフトウェア
主要なリスク管理ベンダーの分析
- Diligent and Galvanize
- LogicManager
- MetricStream
- NAVEX Global
- OneTrust
- OnSpring
- Reciprocity
- Resolver
- Riskonnect
- RSA Archer
- SAI360
- ServiceNow
Diligent and Galvanize
Diligentは、2021年2月にGalvanizeを10億米ドルで買収したことと相まって、ITリスク管理分野の業界リーダーです。Galvanizeのほうが人気の高いプラットフォームですが、Diligentのソリューションスイートは、リスク管理の各カテゴリーを幅広くカバーしています。Galvanize ThirdPartyBondは最近、当社の主要な第三者リスク管理ソリューションに選出されましたが、同社の製品群には、監査、コンプライアンス、リスク、詐欺、内部統制のソリューションも含まれています。
2021年の業界評価では、DiligentはGartnerのITリスク管理マジック・クアドラントでリーダー、Forrester WaveのGRCプラットフォーム部門でストロング・パフォーマーに選ばれました。Gartner Peer Insightsでは、Diligentは4つのリスク管理ソリューションカテゴリーにわたる328件のレビューで、5つ星中平均4.5の評価を得ています。
- ハイブリッドIT環境全体の監査に対応する標準化テンプレートとワークフロー
- 統制と課題のテストを管理するプロセスオーナー向けの自動化ワークフロー
- 過去の監査、リスク・統制マトリクス、ワークフローのライブラリを維持
- ビジネスへの影響の深刻度とリスク選好度に基づいてリスクを優先順位付け
- 迅速な可視化とステークホルダーとのデータ共有を実現するワンクリックレポート
LogicManager
LogicManagerは、ITガバナンスとサイバーセキュリティ、事業継続性、インシデント管理、内部監査、ベンダーリスクなどのソリューションを提供するエンタープライズリスク管理の専門ベンダーです。ボストンを拠点とする同社のサイバーセキュリティ製品群には、IT資産管理、脆弱性管理、ISO、HIPAA、PCI、ORSA、GDPR、GLBA、BSA、CCPAに対応したコンプライアンス特化型製品が含まれます。LogicManagerの設定可能なレポートとダッシュボードにより、顧客は規制コンプライアンス文書の作成に必要なデータを容易に取得できます。
2021年の業界評価では、LogicManagerはGartnerのITリスク管理マジック・クアドラントでチャレンジャー、Forrester WaveのGRCプラットフォーム部門でストロング・パフォーマーに選ばれました。Gartner Peer Insightsでは、LogicManagerは3つのソリューションカテゴリーにわたる111件のレビューで、5つ星中4.6の評価を得ています。
- 日常的なリスク軽減活動、統制、手順のリポジトリを作成
- 管理者がリスクを可視化できるヒートマップとリスクマトリクス
- 統制、プロセス、人を横断してリスクを関連付ける堅牢な分類技術
- 標準化された基準による、事前構築済みで設定可能なリスク評価
- サイバーセキュリティの判断材料となる、業界固有の潜在リスクライブラリへのアクセス
MetricStream
MetricStreamは、統合GRC、ビジネスパフォーマンスとレジリエンス、サイバーリスク管理向けのリスク管理ソリューションで、業界を代表するリーダーです。BusinessGRCは、一般的な企業ニーズに向けて、オペレーショナルリスク、規制コンプライアンス、内部監査、第三者リスクをカバーします。一方、CyberGRCは、サイバーリスクの定量化、脅威と脆弱性の管理、サイバーポリシーの管理を提供します。CyberGRCは、サイバーリスク、資産、統制、プロセスを文書化して維持することで、顧客のサイバーリスク管理の効率化を支援します。
2021年の業界評価では、MetricStreamはGartnerのITリスク管理マジック・クアドラントでリーダー、Forrester WaveのGRCプラットフォーム部門でストロング・パフォーマーに選ばれました。Gartner Peer Insightsでは、MetricStreamは4つのリスク管理ソリューションカテゴリーにわたる74件のレビューで、5つ星中4.6の評価を得ています。
- リスクヒートマップと役割ベースのインサイトを提供する組み込みダッシュボード
- リスク、脅威、脆弱性、プロセス、資産の一元リポジトリ
- 根本原因分析と修復を備えたAI搭載の課題管理
- リスクによる財務的影響を可視化するFAIRモデルに基づくサイバーリスクの定量化
- ISO 27001やNISTなどのセキュリティフレームワークに対応するためのITリスクと統制の評価
NAVEX Global
NAVEX GlobalはGRC管理ソリューションの業界リーダーであり、NAVEX Oneでリスクとコンプライアンスを管理する統合プラットフォームを提供しています。この3-in-1プラットフォームには、同社の幅広い倫理・コンプライアンス(E&C)、統合リスク管理(IRM)、環境・社会・ガバナンス(ESG)ソリューションが含まれます。NAVEX IRMは、第三者リスク、事業継続性、健康と安全、オペレーショナルリスクの機能を備えています。NAVEX Globalは、持続可能な情報セキュリティ管理システムの構築と自動化も支援できます。
2021年の業界評価では、NAVEX GlobalはGartnerのITリスク管理マジック・クアドラントでリーダー、Forrester WaveのGRCプラットフォーム部門でコンテンダーに選ばれました。Gartner Peer Insightsでは、NAVEX Globalは4つのリスク管理ソリューションカテゴリーにわたる101件のレビューで、5つ星中4.7の評価を得ています。
NAVEX Globalの機能
- 環境リスクデータをリアルタイムで確認・把握できる一元管理コンソール
- 深刻度やその他のリスク指標に基づく修復アクションの優先順位付け
- 特定のデータの流れと、データ侵害や漏えいの影響を評価
- 調査を開始し、資産ライブラリを更新する継続的なモニタリング
- カスタムソリューション、プロセス、ワークフロー計画に対応するプロフェッショナルサービスへのアクセス
詳しく読む:MITRE ATT&CKを使って攻撃者の行動を理解する方法
OneTrust
OneTrustは当社のリストに加わった最も新しいベンダーで、プライバシー、セキュリティ、データガバナンスを専門としています。すでにFortune 100企業の75%を顧客に持つOneTrustは、2016年の創業以来、急速な成長を遂げています。同社の製品ポートフォリオには、ディスカバリー、ベンダーリスク、GRC、倫理、ESGが含まれ、200件の特許とOneTrustのAthena AIおよびロボティックオートメーション機能に支えられています。OneTrustのリスク管理ツール群には、ISO、NIST、SOC 2など数百以上の業界標準フレームワークへの対応を支援する機能も含まれます。
2021年の業界評価では、OneTrustはGartnerのITリスク管理マジック・クアドラントで新たにリーダーの一員となり、Forrester WaveのGRCプラットフォーム部門でもリーダーに選ばれました。Gartner Peer Insightsでは、OneTrustは3つのリスク管理ソリューションカテゴリーにわたる207件のレビューで、5つ星中4.5の評価を得ています。
OneTrustの機能
- アプリケーション間の統合を効率化する500以上の事前構築済みコネクター
- ポリシーを策定し、ベストプラクティス、テストプログラム、監査手順を徹底
- ドラッグ&ドロップのテンプレートとワークフローによるノーコードの構成管理
- 内外のリスクを特定、監視し、対応
- OneTrustのプライバシーおよびセキュリティコンプライアンス調査データベースへのアクセス
OnSpring
OnSpringのビジネスプロセス管理ツールには、GRC、ITSM、ビジネスオペレーション、規制フレームワークのソリューションが含まれます。カンザス州を拠点とする同社のGRCプラットフォームは、統制とポリシーの管理、内部監査、インシデント管理、事業継続性など、リスク管理機能を幅広くカバーしています。特定の規制要件に基づいてインフラを構築する顧客は、CMMC、GDPR、HIPAA、HITRUST、ISO、NERC、NIST、PCI向けのOnSpringのフレームワークソリューションから選択できます。
Gartner Peer Insightsでは、OnSpringは現時点で、2つのリスク管理ソリューションカテゴリーにおける9件のレビューで、5点満点の5点という完璧な評価を得ています。
OnSpringの機能
- リスク、統制、ポリシー、監査手順を含む一元的なリスク登録簿
- 役割、グループ、ユーザーによるアクセス制御でリスクデータを管理
- 深刻度と修復のアクションステップに基づくリスクデータの自動割り当て
- ヒートマップまたは過去の傾向による残存リスクと固有リスクの評価
- リスク評価、統制テスト、ポリシー更新、監査プロジェクトの実行
Reciprocity
2009年に創業したReciprocityは、コンプライアンス、監査、プライバシー、第三者リスク管理にわたるソリューションを提供するZenGRC Platformで知られるGRC専門ベンダーです。Reciprocityのリスク管理プラットフォームには、プライバシー要件、インシデント管理、災害復旧に対応する重要な機能が含まれており、事業継続性を確保できます。Reciprocityの最新ツールであるRisk Intellectは、顧客がリスク状況を把握し、専門家のガイダンスによって修復アクションの優先順位を付けられるよう支援するため、ZenGRCとの相性も良好です。
業界評価では、ReciprocityはGartnerのITリスク管理マジック・クアドラントでチャレンジャー、Forrester WaveのGRCプラットフォーム部門でコンテンダーに選ばれました。Gartner Peer Insightsでは、ReciprocityはITリスク管理ソリューションカテゴリーで23件のレビューを獲得しています。
Reciprocityの機能
- 多変数スコアリングによる、ビジネス、統制、システム、接続のリスク評価
- 業界フレームワーク(SOC 2、CCPA、GDPR、ISO、PCI)を利用した組み込みリスクレジストリ
- 脆弱性、リスクの深刻度、ワークフロー、ベンチマークに関するレポート
- リアルタイムの対応に向けた自動アラートとプレイブックを備えた継続的なリスク監視
- 計画サービス、専門のリスク担当者、GRC専門家へのアクセス
Resolver
Resolverは、企業セキュリティ、リスクとコンプライアンス、情報セキュリティの各チーム向けソリューションを提供するエンタープライズリスク管理ベンダーです。主要アプリケーションとの100件の統合に対応するResolver Information Securityには、サイバー攻撃やデータ侵害からデータを保護するITリスクおよびコンプライアンス管理機能が含まれます。Resolverは、管理者が設定可能なワークフローを活用できるよう、きめ細かなレポートと可視化機能を提供します。組織は、リスク登録簿とポリシー・文書リポジトリを使って、コンプライアンスプロセスをシームレスに自動化し、複製できます。
Resolverは、2021年の業界評価でGartnerのITリスク管理マジック・クアドラントにおけるニッチプレーヤーでした。Gartner Peer Insightsでは、Resolverは3つのリスク管理ソリューションカテゴリーにわたる35件のレビューを獲得しています。
- 既存のリスクプロセスとワークフローを活用するデータに基づく推奨
- 構成管理に対応するノーコードのドラッグ&ドロップ機能
- 過去データのアプリ内トレンド分析とビジネスインテリジェンスコネクター
- 柔軟なレポートエンジンと、担当者が導入しやすい使いやすいインターフェース
- 脅威や事業の中断を特定し、対応して修復
こちらもお読みください:AIとMLのサイバーセキュリティ:攻撃者と防御者の新たな戦場
Riskonnect
2007年に設立されたRiskonnectは、プロジェクトリスク、内部監査、コンプライアンス、第三者リスク、エンタープライズリスク管理向けのGRCソリューションを提供する、統合リスク管理のリーディングベンダーです。Riskonnectは、優先度の高い規制機能の自動化や、専門家の支援を必要とする複雑な規制上の問題の解決など、規制コンプライアンスのマネージドサービスも提供しています。Riskonnectは業界認証(SOC 2 Type 2およびISAE 3401)を取得しており、グローバルに安全なデータセンターネットワーク全体で、暗号化、監査ログ、ファイアウォールによってデータを保護しています。
2021年の業界評価では、RiskonnectはGartnerのITリスク管理マジック・クアドラントでニッチプレーヤー、Forrester WaveのGRCプラットフォーム部門でコンテンダーに選ばれました。Gartner Peer Insightsでは、Riskonnectは2つのリスク管理ソリューションカテゴリーにわたる17件のレビューを獲得しています。
- 複数のソースからリスクデータを統合し、実行可能なインテリジェンスで分析
- すべての企業ポリシー、手順、要件を一元管理
- リスクフレームワーク全体にわたる複雑な監査手順を管理
- IT環境全体の保険対象および保険対象外のリスクと脅威を評価・軽減
- 人員、システム、請求データを統合し、定型プロセスを自動化
RSA Archer
RSAのArcherは、おそらくリスク管理分野で最も広く知られた製品であり、事業レジリエンス、監査、第三者ガバナンス、コンプライアンス、サイバーセキュリティリスク管理向けのソリューションを含む堅牢な製品群を提供しています。Archer IT & Security Risk Managementには、課題とポリシーの管理、サイバーリスクの定量化、統制の保証、インシデントおよび侵害への対応、脆弱性管理の機能があります。Archerは、CMMSの実践とプロセス管理を通じて、顧客のサイバーセキュリティ向上も支援できます。
2021年の業界評価では、RSA ArcherはGartnerのITリスク管理マジック・クアドラントでリーダー、Forrester WaveのGRCプラットフォームおよび事業継続性管理部門でチャレンジャーに選ばれました。Gartner Peer Insightsでは、RSA Archerは4つのリスク管理ソリューションカテゴリーにわたる293件のレビューを獲得しています。
- 実行可能な脅威インテリジェンスによってITセキュリティリスクを継続的に監視・管理
- リスク課題管理のための品質管理と計画機能を備えた監査ライフサイクル管理
- 侵害後のビジネスコンテキストを把握し、アクションの優先順位付けとエスカレーションを実施
- 企業統制を文書化、評価、報告するための統制保証
- 第三者との関係、ベンダーリスク、パフォーマンスを監視・評価
SAI360
最近ブランドを刷新したSAI360は、サステナビリティ、GRC、環境・衛生・安全(EHS)ソリューションを専門とするエンタープライズ向けクラウドソフトウェアベンダーです。ITリスクとサイバーセキュリティに関して、SAI 360プラットフォームには、脆弱性およびリスク評価、ポリシー管理、事前マッピング済みのフレームワークと統制が含まれます。脆弱性スキャンツール、インシデント、データフィードの一元リポジトリを備え、SAI360は顧客によるITリスク管理プロセスの自動化を支援できます。
2021年の業界評価では、SAI360はGartnerのITリスク管理マジック・クアドラントでリーダー、Forrester WaveのGRCプラットフォーム部門でチャレンジャーに選ばれました。Gartner Peer Insightsでは、SAI360は3つのリスク管理ソリューションカテゴリーにわたる82件のレビューで、5つ星中4.8の評価を得ています。
- ポリシーの移行とワークフローの自動化に対応する、柔軟な一元型ポリシーライブラリ
- 世界的に認知されたフレームワークによるリスクの特定と分析
- 特定のリスクに関する指標を監視・活用するリスク登録簿
- 経営層向けのインサイトを含む、カスタマイズ可能な定期レポート
- 継続的な脆弱性・ウイルススキャンと侵入防止
ServiceNow
ServiceNow Risk Managementは、リアルタイムのリスクを特定し、関係者に警告を発し、意思決定を改善するために設計された、ガバナンス、リスク、コンプライアンスを中心とするソフトウェアです。デジタルワークフローおよびITサービス管理ソリューションを提供するエンタープライズベンダーServiceNowは、業界をリードするリスク管理ソリューションを提供しています。ServiceNowのソリューションには、コンプライアンスポリシー、監査、第三者、事業継続性、継続的な監視に対応する中核的な管理機能があります。
2021年の業界評価では、ServiceNowはGartnerのITリスク管理マジック・クアドラントおよびForrester WaveのGRCプラットフォーム部門でリーダーに選ばれました。Gartner Peer Insightsでは、ServiceNowは3つのリスク管理ソリューションカテゴリーにわたる223件のレビューを獲得しています。
ServiceNowの機能
- 認定済みのリスク管理フレームワークと重複モデルへの移行
- リスクレポジトリで所有者、リスク、統制を定義し、明確に可視化
- ビジネス、コンプライアンス、監査向けの標準タクソノミーとリスク登録簿を作成
- 自動化されたリスク評価エンジンで複数のリスクフレームワークに対応
- ServiceNowの幅広いIT製品およびサービスとの統合
Workiva
2008年に設立されたWorkivaは、会計、監査、コンプライアンス、財務、リスク向けのソリューションを提供するクラウドプラットフォームベンダーです。アイオワ州を拠点とする同社のエンタープライズリソースプランニング機能には、内部監査管理、サーベンス・オクスリー法(SOX)コンプライアンス、ESG、SEC、法定、経営報告向けのソリューションが含まれます。Workivaのソリューションには、保存時および転送時の暗号化、SAMLと2FAによるSSO、SCIMプロビジョニング、サイバーセキュリティ機能向けのID・アクセス管理が含まれます。
業界評価では、Workivaは2021年のForrester WaveのGRCプラットフォーム部門でリーダーに選ばれました。Gartner Peer Insightsでは、WorkivaはITリスク管理ソリューションカテゴリーにおける70件のレビューで、5つ星中4.4の評価を得ています。
Workivaの機能
- すべてのポリシー、標準、手順に一元リポジトリからアクセスして管理
- 修復に向けたリアルタイムのステータス更新でSOXコンプライアンス態勢をマッピング
- 監査管理のための証拠収集とエンゲージメントレポートを自動化
- 顧客の要件、カレンダーなどに基づいて認証をカスタマイズ
- Workiva Marketplaceが実装向けのテンプレート、コネクター、サービスを提供
リスク管理の未来
ほとんどのソフトウェアと同様に、将来のリスク管理ツールにはさらなる進化と機械学習・AIの導入が含まれるでしょう。これらの新技術によって、RMソフトウェアはサイバーセキュリティのギャップをより適切に特定・防止し、既知の攻撃の特徴を識別し、異常検知によってさらに高度な脅威を予測できるようになります。潜在的な脅威が高度化するにつれ、セキュリティソリューションもそれに対応し、将来のリスクを管理していくことは間違いありません。
更新:Sam Ingalls(2022年2月16日)。