













Verschlüsselung verwendet mathematische Algorithmen, um Daten umzuwandeln und zu codieren, sodass nur autorisierte Parteien darauf zugreifen können.
Ein solides Verständnis von Verschlüsselung ist wichtig, da sie alles von Finanztransaktionen bis hin zu privater Kommunikation schützt. Da Cyberangriffe immer ausgefeilter werden, bleibt Verschlüsselung eine der wirksamsten Methoden, um sensible Daten vor Sicherheitsverletzungen und unbefugtem Zugriff zu schützen.
Dieser Leitfaden erläutert die Grundprinzipien der Verschlüsselung, ihre wichtigsten Arten und häufig verwendete Algorithmen, damit Sie besser verstehen, wie Daten geschützt werden und warum Verschlüsselung in modernen Technologien unverzichtbar ist.
Was ist Verschlüsselung?
Verschlüsselung schützt Daten, indem sie sie in ein unlesbares Format umwandelt, das nur mit dem richtigen Schlüssel entschlüsselt werden kann. Sie stellt sicher, dass sensible Daten geschützt bleiben, unabhängig davon, ob sie auf einem Gerät gespeichert oder über ein Netzwerk übertragen werden, und verhindert unbefugten Zugriff. Verschlüsselung ist ein grundlegender Bestandteil des Datenschutzes und wird für alles verwendet – vom Onlinebanking bis hin zu sicherem Messaging.
Wie funktioniert Verschlüsselung?
Bei der Verschlüsselung werden Daten in Chiffretext umgewandelt, um sensible Informationen vor unbefugtem Zugriff zu schützen. Dieser Chiffretext kann nur mithilfe eines bestimmten Entschlüsselungsschlüssels in sein ursprüngliches, lesbares Klartextformat zurückverwandelt werden.
Verschlüsselung wandelt Daten durch die Anwendung eines Algorithmus in ein unlesbares Format um, der bestimmt, wie die Daten verändert werden. Ohne den zugehörigen Entschlüsselungsschlüssel bleiben die verschlüsselten Daten gesperrt, selbst wenn sie von einem unbefugten Benutzer abgefangen werden.
Arten der Verschlüsselung
Es gibt zwei Hauptarten der Verschlüsselung, die jeweils auf unterschiedliche Sicherheitsanforderungen zugeschnitten sind. Der wesentliche Unterschied liegt in der Verwendung der Verschlüsselungs- und Entschlüsselungsschlüssel, was sich auf Geschwindigkeit, Sicherheit und praktische Einsatzbereiche auswirkt.
Verschlüsselungsalgorithmen
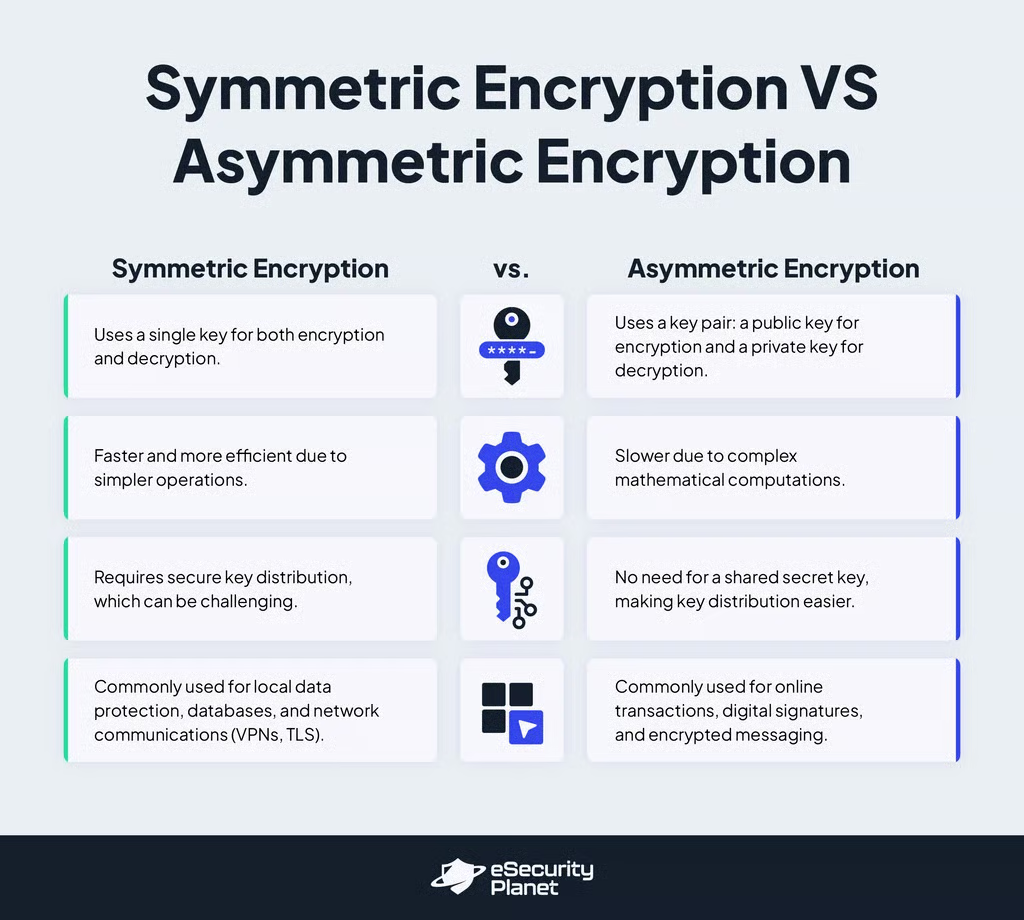
- Symmetrische Verschlüsselung: Sie verwendet denselben Schlüssel für die Ver- und Entschlüsselung. Da sie einfachere Operationen nutzt, ist sie effizienter und schneller als andere Methoden. Die sichere Schlüsselverteilung stellt jedoch eine erhebliche Herausforderung dar. Symmetrische Verschlüsselung wird häufig zum Schutz lokal gespeicherter Daten, von Datenbanken und der Netzwerkkommunikation eingesetzt, etwa bei virtuellen privaten Netzwerken (VPNs) und der Transportschichtsicherheit (TLS).
- Asymmetrische Verschlüsselung: Diese Art verwendet ein Schlüsselpaar – einen öffentlichen Schlüssel für die Verschlüsselung und einen privaten Schlüssel für die Entschlüsselung. Der öffentliche Schlüssel kann frei weitergegeben werden, sodass jeder Nachrichten verschlüsseln kann, während nur der Besitzer des privaten Schlüssels sie entschlüsseln kann. Dadurch entfällt die Notwendigkeit eines gemeinsamen geheimen Schlüssels, allerdings arbeitet das Verfahren aufgrund komplexer mathematischer Berechnungen langsamer. Asymmetrische Verschlüsselung wird üblicherweise zur Absicherung von Online-Transaktionen, digitalen Signaturen und verschlüsselten Nachrichten verwendet.
Verschlüsselungsalgorithmen nutzen mathematische und computerbasierte Prozesse, um Daten in ein unlesbares Format umzuwandeln. Diese Algorithmen werden fortlaufend auf Schwachstellen geprüft; als anfällig erkannte Algorithmen werden ersetzt.
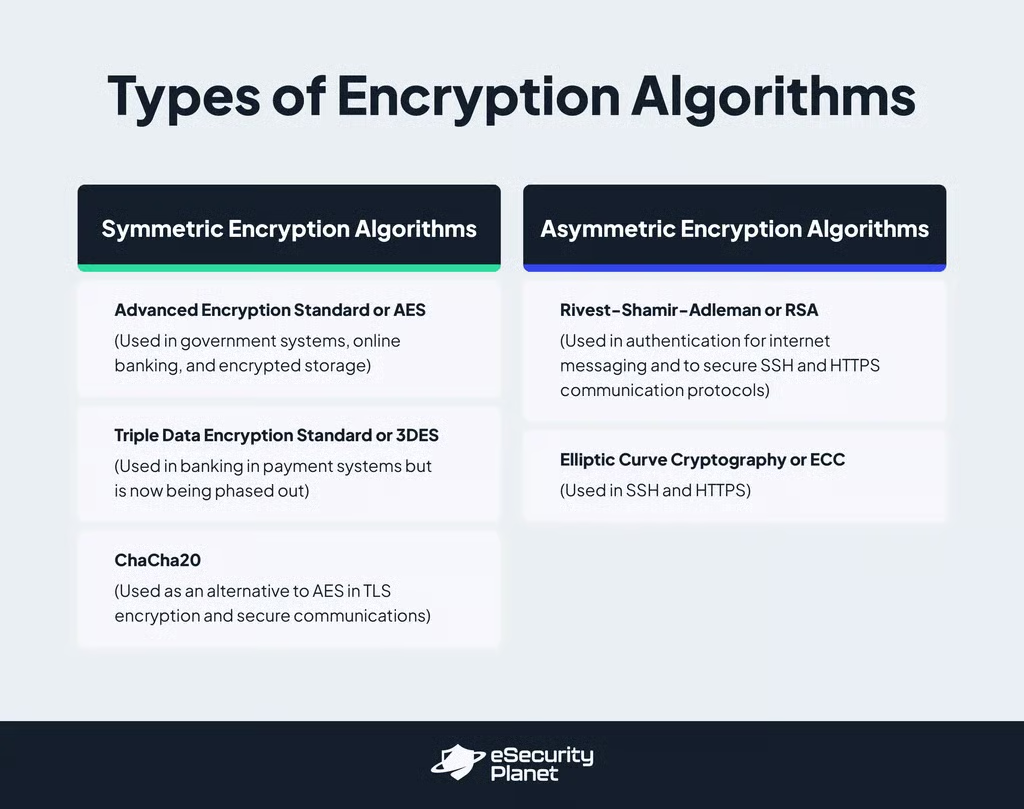
Algorithmen für symmetrische Verschlüsselung
- Advanced Encryption Standard oder AES-Verschlüsselung: Ein sicherer und schneller Verschlüsselungsalgorithmus, der Daten schützt, indem er sie mithilfe von Schlüsseln mit 128, 192 oder 256 Bit in Blöcke fester Größe (128 Bit) zerlegt und verschlüsselt. AES wird häufig in Regierungssystemen, beim Onlinebanking und für verschlüsselten Speicher eingesetzt, da der Algorithmus robuste Sicherheit mit hoher Geschwindigkeit bietet.
- Triple Data Encryption oder 3DES-Verschlüsselung: Eine ältere Verschlüsselungsmethode, die den DES-Algorithmus dreimal anwendet, um die Sicherheit zu erhöhen. Sie wurde häufig in Bank- und Zahlungssystemen eingesetzt, wird inzwischen aber schrittweise abgelöst, da sie langsamer und weniger sicher ist als neuere Optionen wie AES.
- ChaCha20: Ein moderner Verschlüsselungsalgorithmus, der auf Geschwindigkeit ausgelegt ist, auch auf Mobilgeräten und Hardware mit geringem Energieverbrauch. Er bietet zuverlässigen Schutz und Widerstandsfähigkeit gegen kryptografische Angriffe und ist daher eine weitverbreitete Alternative zu AES bei der TLS-Verschlüsselung und in der sicheren Kommunikation.
Algorithmen für asymmetrische Verschlüsselung
- Rivest-Shamir-Adleman oder RSA-Verschlüsselung: Eine weitverbreitete Methode, die auf der Schwierigkeit beruht, große Zahlen in ihre Primfaktoren zu zerlegen, und dadurch sehr widerstandsfähig gegen Angriffe ist. RSA benötigt extrem lange Schlüssel, um sicher zu bleiben, und ist daher langsamer als neuere Alternativen. Es wird häufig zur Authentifizierung von Internetnachrichten und zur Absicherung von Kommunikationsprotokollen wie SSH und HTTPS verwendet.
- Elliptic Curve Cryptography oder ECC-Verschlüsselung: Ein neuerer Verschlüsselungsalgorithmus, der mit kürzeren Schlüsseln als RSA eine höhere Sicherheit bietet. Da ECC weniger Rechenleistung benötigt, eignet es sich ideal für mobile Apps, Kryptowährungstransaktionen und Internetnachrichten.
Vorteile der Verschlüsselung
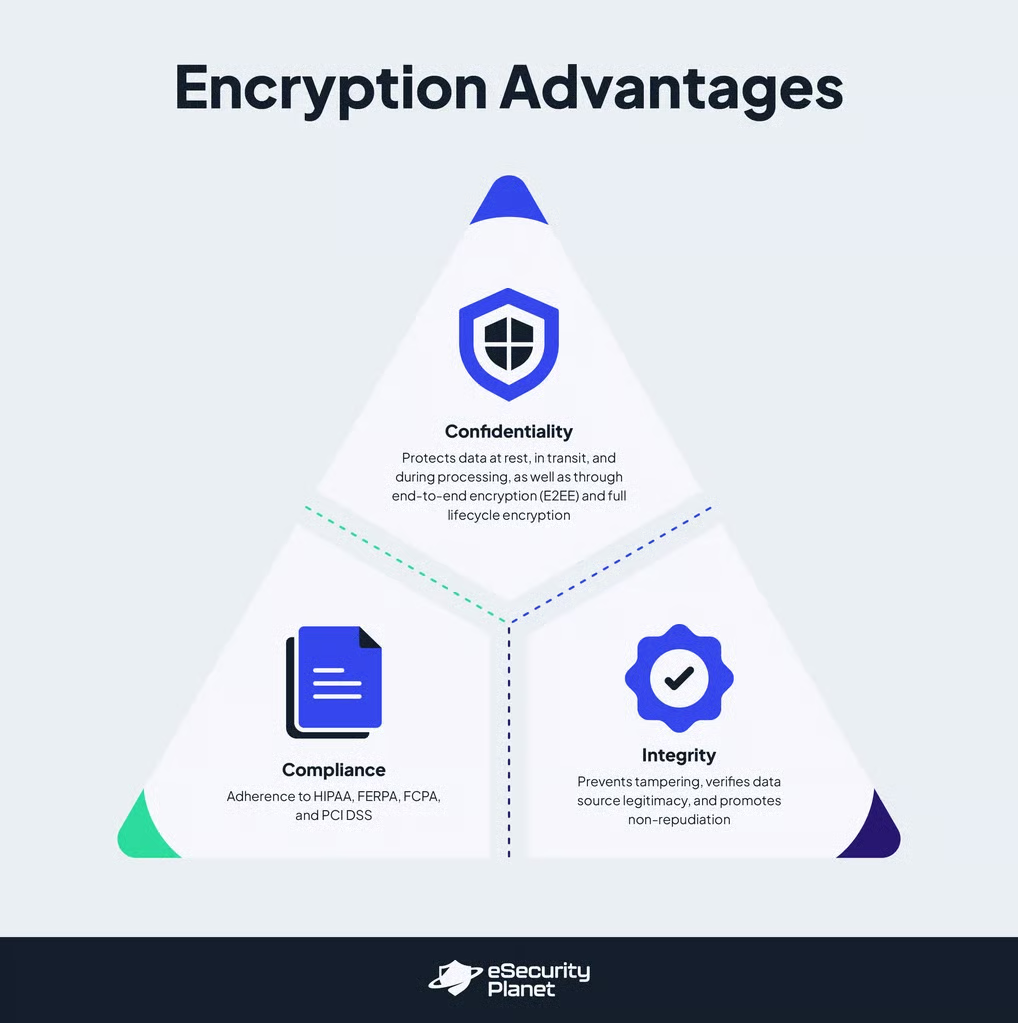
Verschlüsselung schützt Daten in IT-Umgebungen und bietet drei wesentliche Vorteile: Compliance, Vertraulichkeit und Integrität.
Compliance
Viele regulatorische Standards schreiben Verschlüsselung vor, um sensible Daten im Ruhezustand und während der Übertragung zu schützen. Unternehmen müssen geeignete Verschlüsselungslösungen implementieren, um diese Vorschriften einzuhalten und den jederzeitigen Schutz der Daten sicherzustellen. Zu diesen Standards gehören:
- Health Insurance Portability and Accountability Act (HIPAA): Schreibt die Verschlüsselung zum Schutz von Gesundheitsinformationen von Patienten vor.
- Family Educational Rights and Privacy Act (FERPA): Schreibt Verschlüsselung oder gleichwertige Sicherheitsmaßnahmen für private Schüler- und Studierendendaten vor.
- Fair Credit Practices Act (FCPA) und Payment Card Industry Data Security Standard (PCI DSS): Beide schreiben die sichere Speicherung und Übertragung von Finanz- und personenbezogenen Daten vor.
Vertraulichkeit
Verschlüsselung hilft, Datenschutzverletzungen zu verhindern – selbst bei Cyberangriffen, verlorenen Geräten oder abgefangener Kommunikation –, indem sie Daten für Cyberkriminelle und unbefugte Benutzer unlesbar macht. Sie wahrt die Vertraulichkeit in verschiedenen Phasen der Datenspeicherung, -übertragung und -nutzung:
- Verschlüsselung über alle Datenzustände hinweg: Schützt Daten, die auf lokalen Geräten oder in Cloud-Repositories gespeichert, zwischen Systemen übertragen oder verarbeitet werden, und verhindert so in jeder Phase unbefugten Zugriff.
- Ende-zu-Ende-Verschlüsselung (E2EE): Hält Daten vom Absender bis zum Empfänger verschlüsselt. Dadurch kann nur der vorgesehene Empfänger die Daten entschlüsseln, sodass Abfangen und unbefugter Zugriff verhindert werden.
- Verschlüsselung über den gesamten Lebenszyklus: Sichert Daten in allen Phasen ihrer Existenz – von der Erstellung bis zur Löschung – und minimiert so das Risiko einer Offenlegung.
Integrität
Verschlüsselung schützt nicht nur Daten, sondern auch deren Authentizität und Genauigkeit. Durch die Wahrung der Datenintegrität stärkt Verschlüsselung das Vertrauen in digitale Kommunikation und Transaktionen. Sichere Übertragungsprotokolle nutzen Verschlüsselung, um:
- Manipulationen und nicht genehmigte Änderungen während der Übertragung zu verhindern: Beispielsweise schützt die TLS-Verschlüsselung übertragene Daten davor, von Angreifern verändert zu werden.
- Die Legitimität von Datenquellen zu überprüfen: Die HTTPS-Verschlüsselung stellt beispielsweise sicher, dass die Identität einer Website authentifiziert wird, um eine Täuschung zu verhindern.
- Sicherzustellen, dass Absender ihre Rolle bei der Übertragung nicht abstreiten können, und so die Nichtabstreitbarkeit zu fördern: Verschlüsselte Kommunikationsprotokolle liefern überprüfbare Belege für Ursprung und Zustellung einer Nachricht.
Herausforderungen der Verschlüsselung
Verschlüsselung ist für den Datenschutz unverzichtbar, der ein zentraler Bestandteil der Cybersicherheit ist. Sie bringt jedoch potenzielle Herausforderungen mit sich, die Unternehmen bewältigen müssen, um ihre allgemeine Sicherheitslage zu verbessern.
Kapazitätsbeschränkungen
Der Schutz von Daten durch Verschlüsselung benötigt Rechenleistung, was für ressourcenbeschränkte Geräte wie IoT- und Mobilgeräte eine Herausforderung darstellen kann. Diese Geräte sind auf Effizienz ausgelegt, sodass eine vollständige Verschlüsselung möglicherweise nicht praktikabel ist.
Mobiltelefone und Tablets müssen außerdem Geschwindigkeit und Akkulaufzeit miteinander in Einklang bringen, was die Verschlüsselungsoptionen begrenzt. Ebenso können Server mit begrenzten Ressourcen langsamer arbeiten, wenn sie mit umfangreicher Verschlüsselung ausgestattet sind.
Unternehmen können diese Probleme abmildern, indem sie den Zugriff auf sensible Daten bei diesen Gerätetypen beschränken und leichtgewichtige Kryptografie einsetzen, um den Rechenaufwand zu reduzieren. Zero-Trust-Architekturen tragen ebenfalls dazu bei, dass selbst ressourcenbeschränkte Geräte vor der Verarbeitung sensibler Daten strengen Zugriffskontrollen unterliegen.
Fehlerhafte Verschlüsselung
Verschlüsselung kann aufgrund veralteter Algorithmen, Brute-Force-Angriffen und von Regierungen vorgeschriebener Hintertüren versagen.
- Veraltete Algorithmen: Die Stärke von Verschlüsselung nimmt mit der Zeit ab. Unternehmen sollten anfällige Algorithmen ersetzen, etwa durch ein Upgrade von 3DES auf AES.
- Brute-Force-Angriffe: Schwache Passwörter und kurze Schlüssellängen erhöhen das Risiko. Moderne Verschlüsselung ist zwar sicher, doch Quantencomputer könnten die Entschlüsselung beschleunigen. Die Implementierung von Multi-Faktor-Authentifizierung (MFA) und quantenresistenter Kryptografie kann diese Bedrohung eindämmen.
- Staatliche Hintertüren: Einige Regierungen schreiben Hintertüren für die Verschlüsselung vor, die Angreifer ausnutzen könnten. Mehrschichtige Verschlüsselungsmethoden tragen dazu bei, die Gefährdung zu verringern.
Menschliche Fehler
Die Wirksamkeit von Verschlüsselung hängt von der korrekten Implementierung ab. Schwache Passwörter, verlorene Schlüssel und fehlerhafte Verwaltung können zu Sicherheitsverletzungen führen. Einige Benutzer wählen leicht zu erratende Passwörter; verlorene Schlüssel können Daten unwiederbringlich unzugänglich machen.
Unternehmen müssen strenge Passwortrichtlinien durchsetzen, Mitarbeiter im sicheren Schlüsselmanagement schulen und zentralisierte Verschlüsselungskontrollen einsetzen, um diese Risiken zu verringern. Tools für Identitäts- und Zugriffsmanagement (IAM) tragen dazu bei, den rollenbasierten Zugriff zu stärken, während Software zur Verhinderung von Datenverlust (DLP) die unbefugte Offenlegung von Schlüsseln verhindert.
Seitenkanalangriffe
Selbst wenn Verschlüsselungsalgorithmen zuverlässig sind, können Angreifer sensible Informationen extrahieren, indem sie während der Verschlüsselung physische oder verhaltensbezogene Muster analysieren. Energieverbrauch, elektromagnetische Abstrahlungen und zeitliche Abweichungen können kryptografische Schlüssel oder Daten offenlegen.
Zur Abwehr dieser Angriffe sind hardwarebasierte Sicherheitsmaßnahmen erforderlich, etwa eine Abschirmung gegen elektromagnetische Lecks und Gegenmaßnahmen gegen Energieanalysen in kryptografischer Hardware. Unternehmen können außerdem Firewalls der nächsten Generation (NGFWs) und sichere Web-Gateways (SWGs) einsetzen, um verschlüsselten Datenverkehr zu überprüfen und schädliche Kommunikation zu blockieren.
Schädliche Verschlüsselung
Bedrohungsakteure verwenden Verschlüsselung, um Bedrohungen zu verbergen und Betriebsabläufe zu stören. Sie können Ransomware-Angriffe starten, die Daten sperren, bis ein Lösegeld gezahlt wird, oder verschlüsselten Command-and-Control-Datenverkehr (C2) nutzen, um einer Erkennung zu entgehen.
Lösungen zur Netzwerküberwachung,Tools zur Erkennung und Reaktion an Endpunkten (EDR), sowie Richtlinien, die nicht autorisierte Verschlüsselungssoftware beschränken, können helfen, schädliche Verschlüsselung zu bekämpfen. Antivirensoftware kann Ransomware erkennen und eindämmen, bevor sie sich ausbreitet. Darüber hinaus ermöglichen Notfallwiederherstellungsstrategien Unternehmen, verschlüsselte Daten wiederherzustellen, ohne Lösegeld zu zahlen.
Häufig gestellte Fragen (FAQs) zur Verschlüsselung
Was bewirkt die Verschlüsselung einer Datei oder E-Mail?
Beim Verschlüsseln einer Datei oder E-Mail wird die Nachricht unleserlich gemacht und kann nur mit einem Entschlüsselungsschlüssel entziffert werden. Wird die Datei oder E-Mail daher abgefangen, bleiben die Inhalte vertraulich und geschützt und sind nur für Personen mit dem richtigen Schlüssel zugänglich.
Warum ist Verschlüsselung wichtig?
Verschlüsselung ist wichtig, weil sie sensible Informationen vor unbefugtem Zugriff schützt, sie für jeden ohne den richtigen Schlüssel unlesbar macht und Datenschutzverletzungen verhindert. Ohne sie wären vertrauliche Informationen Cyberkriminellen ausgesetzt, was zu Identitätsdiebstahl, Finanzbetrug und Wirtschaftsspionage führen könnte.
Welche Arten von Daten sollten verschlüsselt werden?
Sensible Daten sollten verschlüsselt werden, darunter personenbezogene Daten (PII) wie Finanzdaten, Gesundheitsakten und biometrische Daten. Verschlüsselung ist außerdem unerlässlich, um Daten im Ruhezustand zu sichern, etwa in Datenbanken und auf Speichergeräten, ebenso wie Daten während der Übertragung, beispielsweise E-Mails und über Netzwerke gesendete Kommunikation. Auch der Schutz geistigen Eigentums und vertraulicher Geschäftsinformationen wird empfohlen.
Fazit: Hören Sie auf, Verschlüsselung zu ignorieren, und setzen Sie sie ein
Verschlüsselung ist nicht nur etwas für Großunternehmen. Sie ist eine praktische Möglichkeit für jede Organisation, sensible Daten aus den falschen Händen fernzuhalten. Ohne sie könnten gestohlene Daten finanzielle Verluste, einen Reputationsschaden und rechtliche Probleme verursachen.
Verschlüsselung bringt zwar Herausforderungen mit sich, doch Sicherheitstools können dabei helfen, die Verwaltung der Verschlüsselung zu vereinfachen und den Datenschutz zu verbessern. Wer versteht, wie Verschlüsselung funktioniert, wo sie in der Praxis eingesetzt wird und welche Herausforderungen sie mit sich bringt, kann seine Abwehr gegen wachsende Cyberbedrohungen stärken.
Verbessern Sie Ihre Datensicherheitsstrategie, indem Sie Verschlüsselung mit den besten XDR-Lösungen und PAM-Lösungen kombinieren. Lesen Sie unsere Leitfäden, um die passende Lösung für Ihr Unternehmen zu finden.
Liz Ticong hat diesen Artikel im Februar 2025 aktualisiert.