













Ein virtuelles privates Netzwerk (VPN) maskiert nicht nur Ihre Identität – es verändert grundlegend, wie sich Ihre Daten im Internet bewegen. Doch was geschieht wirklich im Hintergrund, wenn Sie mit einem VPN im Web surfen? Dieses Verständnis kann für IT-Manager und Fachleute entscheidend sein, die auf robuste Cybersicherheitspraktiken Wert legen.
In diesem Artikel erklären wir, wie ein VPN funktioniert, untersuchen seine Verschlüsselungsmechanismen, stellen gängige VPN-Protokolle vor und erläutern seine verschiedenen geschäftlichen Einsatzmöglichkeiten.
So funktioniert ein VPN
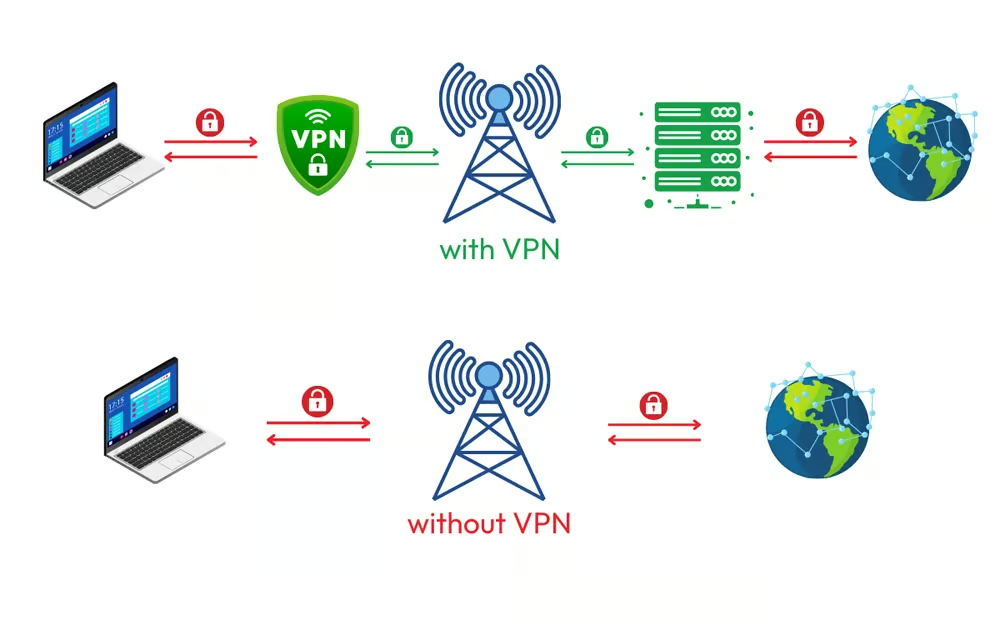
Ein VPN stellt eine sichere, verschlüsselte Verbindung zwischen Ihrem Gerät und dem Internet her. Dieser Prozess umfasst mehrere Schritte und Technologien, die zusammenwirken, damit Ihre Daten privat und sicher bleiben. Die VPN-Funktion lässt sich in folgende Schritte unterteilen:
Schritt 1: Verbindung des Geräts mit einem VPN-Server
Wenn Sie ein VPN auf Ihrem Gerät aktivieren, verbindet es sich zunächst mit einem VPN-Server. Dieser Server befindet sich in der Regel an einem anderen geografischen Standort, den Sie auswählen können oder der vom VPN-Dienst automatisch bestimmt wird.
Schritt 2: Datenverschlüsselung
Bevor Ihre Daten das Gerät verlassen, verschlüsselt die VPN-Clientsoftware sie mithilfe moderner Verschlüsselungsprotokolle. Ohne den passenden Entschlüsselungsschlüssel können diese verschlüsselten Daten praktisch nicht abgefangen und gelesen werden.
Schritt 3: Übertragung der Daten an den VPN-Server
Anschließend werden die verschlüsselten Daten an den VPN-Server übertragen. Dieser Server fungiert als Vermittler zwischen Ihrem Gerät und dem übrigen Internet.
Schritt 4: Maskierung der IP-Adresse
Der VPN-Server ersetzt Ihre ursprüngliche IP-Adresse durch seine eigene. Das bedeutet: Wenn Ihre Daten den Zielserver (etwa eine Website) erreichen, sieht es so aus, als käme die Anfrage vom Standort des VPN-Servers und nicht von Ihrem tatsächlichen Standort.
Schritt 5: Entschlüsselung der Daten
Wenn der VPN-Server Daten aus dem Internet empfängt, etwa eine von Ihnen angeforderte Webseite, verschlüsselt er die Daten, bevor er sie an Ihr Gerät zurücksendet.
Schritt 6: Abschließende Entschlüsselung
Ihr VPN-Client entschlüsselt die vom VPN-Server empfangenen Daten. Dadurch können Sie auf die Inhalte zugreifen, als wären Sie direkt mit dem Internet verbunden.
Dieser Prozess stellt sicher, dass Ihr Internetdienstanbieter (ISP), die von Ihnen besuchten Websites und potenzielle Lauscher weder Ihre echte IP-Adresse noch die von Ihnen aufgerufenen Websites oder die von Ihnen gesendeten und empfangenen Daten sehen können. Stattdessen sehen sie nur die IP-Adresse des VPN-Servers und verschlüsselten Datenverkehr.
Die folgende Abbildung veranschaulicht einfacher, wie ein VPN funktioniert:
Weitere Informationen dazu, wie Sie ein VPN erhalten, finden Sie in diesem Leitfaden.
VPN-Verschlüsselung erklärt
Bei der VPN-Verschlüsselung werden Ihre Daten in ein für jeden, der sie möglicherweise abfängt, unlesbares Format umgewandelt. So wird sichergestellt, dass jemand, der Ihre Daten abfängt, sie ohne den passenden Entschlüsselungsschlüssel nicht verstehen kann. Im Folgenden sehen wir uns genauer an, was VPN-Verschlüsselung umfasst:
Der Prozess der Datenverschlüsselung
- Verschlüsselungsalgorithmus: Bei der VPN-Verschlüsselung werden Algorithmen eingesetzt, um lesbare Daten in ein verschlüsseltes Format umzuwandeln. Diese Algorithmen sind mathematische Formeln, die die Daten so verändern, dass sie nur von jemandem mit dem richtigen Entschlüsselungsschlüssel wiederhergestellt werden können.
- Verschlüsselungsschlüssel: Der Verschlüsselungsschlüssel ist eine Datenfolge, die der Algorithmus zum Ver- und Entschlüsseln Ihrer Daten verwendet. Wird beispielsweise eine Nachricht mit einem Schlüssel verschlüsselt, kann sie nur von jemandem mit diesem Schlüssel entschlüsselt und gelesen werden.
Arten der Verschlüsselung
Wenn Sie die verschiedenen Verschlüsselungsarten kennen, können Sie den richtigen Ansatz für Ihre Datenschutzstrategie wählen. Im Folgenden betrachten wir symmetrische und asymmetrische Verschlüsselung sowie deren jeweilige Rolle beim Schutz von Informationen genauer.
| Symmetrische Verschlüsselung | Asymmetrische Verschlüsselung |
|---|---|
| Bei dieser Methode wird für die Ver- und Entschlüsselung derselbe Schlüssel verwendet. Sender und Empfänger müssen beide über denselben Schlüssel verfügen, was ein Sicherheitsrisiko darstellen kann, wenn der Schlüssel abgefangen wird. Zu den gängigen symmetrischen Verschlüsselungsalgorithmen gehört AES (Advanced Encryption Standard). | Diese auch als Public-Key-Verschlüsselung bezeichnete Methode verwendet ein Schlüsselpaar: einen öffentlichen Schlüssel zur Verschlüsselung und einen privaten Schlüssel zur Entschlüsselung. Der öffentliche Schlüssel kann frei weitergegeben werden, während der private Schlüssel geheim bleibt. RSA (Rivest-Shamir-Adleman) ist ein bekanntes Beispiel für asymmetrische Verschlüsselung. |
Verschlüsselungsprotokolle
- AES (Advanced Encryption Standard): AES ist ein symmetrischer Verschlüsselungsalgorithmus, der in VPNs weit verbreitet ist. Er ist für seine Stärke und Effizienz bekannt, wobei AES-256 das höchste Sicherheitsniveau bietet.
- RSA (Rivest-Shamir-Adleman): RSA wird häufig zur Verschlüsselung des Datenaustauschs und nicht der Daten selbst verwendet. Es schützt die Übertragung von Verschlüsselungsschlüsseln zwischen den Parteien.
- SHA (Secure Hash Algorithm): SHA ist zwar kein Verschlüsselungsverfahren, erstellt aber einen eindeutigen Hash der Daten. Dadurch lässt sich ihre Integrität überprüfen und sicherstellen, dass sie nicht verändert wurden.
Verschlüsselung in der Praxis
- Wenn Sie eine Verbindung zu einem VPN herstellen: Sobald Sie eine Verbindung zu einem VPN-Server hergestellt haben, verschlüsselt Ihr Gerät die Daten, bevor es sie über das Internet sendet. Diese verschlüsselten Daten werden an den VPN-Server übertragen und bleiben dort geschützt.
- Vom VPN-Server: Der VPN-Server entschlüsselt die eingehenden Daten aus dem Internet und verschlüsselt sie anschließend erneut, bevor er sie an Ihr Gerät zurücksendet. Ihr Gerät entschlüsselt diese Daten, sodass Sie die Inhalte wie vorgesehen anzeigen können.
Zentrale Bestandteile eines VPN-Protokolls
Ein VPN-Protokoll gewährleistet eine sichere und effiziente Datenübertragung. Seine zentralen Bestandteile – darunter Verschlüsselung, Authentifizierung, Tunneling und Datenintegrität – wirken zusammen, um Ihre Online-Aktivitäten zu schützen. Hier ein kurzer Überblick darüber, wie diese Elemente zu einer sicheren VPN-Verbindung beitragen.
- Verschlüsselung: Das Protokoll legt fest, welche Verschlüsselung zum Schutz der Daten verwendet wird. Eine stärkere Verschlüsselung bietet mehr Sicherheit, kann aber die Verbindungsgeschwindigkeit beeinträchtigen. Zu den gängigen Verschlüsselungsverfahren gehören AES (Advanced Encryption Standard) und RSA (Rivest-Shamir-Adleman).
- Authentifizierung: VPN-Protokolle regeln außerdem, wie Ihr Gerät seine Identität gegenüber dem VPN-Server authentifiziert. Die Authentifizierung stellt sicher, dass Daten an die richtige Quelle gesendet und von der richtigen Quelle empfangen werden.
- Tunneling: VPN-Protokolle richten einen sicheren „Tunnel“ ein, durch den Ihre Daten übertragen werden. Dieser Tunnel ist ein verschlüsselter Pfad zwischen Ihrem Gerät und dem VPN-Server und schützt Ihre Daten vor dem Abfangen.
- Datenintegrität: Protokolle enthalten Verfahren, mit denen überprüft wird, ob die übertragenen Daten während des Transports manipuliert wurden. So werden Integrität und Authentizität der empfangenen Daten sichergestellt.
6 gängige Arten von VPN-Protokollen
VPN-Protokolle legen fest, wie Ihre Daten über die VPN-Verbindung übertragen werden. Die verschiedenen Protokolle bieten unterschiedliche Sicherheits-, Geschwindigkeits- und Kompatibilitätsniveaus. Hier sind einige der gängigsten Varianten und ihre jeweiligen Vorteile:
1. OpenVPN
OpenVPN ist eines der beliebtesten und am weitesten verbreiteten VPN-Protokolle und für seine ausgewogene Kombination aus Geschwindigkeit, Sicherheit und Zuverlässigkeit bekannt. Es handelt sich um ein Open-Source-Protokoll, das von der weltweiten Sicherheitsgemeinschaft kontinuierlich überprüft und aktualisiert wird.
Stärken:
- Sicherheit: OpenVPN verwendet starke Verschlüsselungsstandards, darunter AES-256, und unterstützt eine Vielzahl kryptografischer Algorithmen. Außerdem bietet es robuste Authentifizierungsoptionen und lässt sich umfassend konfigurieren.
- Flexibilität: Es funktioniert auf mehreren Plattformen, darunter Windows, macOS, Linux, Android und iOS, und ist dadurch äußerst vielseitig.
- Leistung: OpenVPN ist zwar sicher, benötigt aber möglicherweise mehr Rechenleistung, wodurch Verbindungen auf leistungsschwächeren Geräten langsamer werden können.
Einsatzbereiche:
OpenVPN eignet sich ideal für Nutzer, denen Sicherheit und Datenschutz besonders wichtig sind, etwa beim Zugriff auf vertrauliche Informationen oder beim Umgehen strenger Zensur.
2. L2TP/IPsec (Layer 2 Tunneling Protocol)
L2TP (Layer 2 Tunneling Protocol) wird häufig mit IPsec (Internet Protocol Security) kombiniert, um Verschlüsselung und eine sichere Datenübertragung zu ermöglichen. Diese Kombination ist ein verbreitetes VPN-Protokoll, das Sicherheit und Leistung gut miteinander verbindet.
Stärken:
- Sicherheit: L2TP selbst bietet keine Verschlüsselung. In Kombination mit IPsec gewährleistet es jedoch dank der doppelten Datenkapselung ein hohes Maß an Sicherheit.
- Kompatibilität: Es ist in die meisten modernen Betriebssysteme integriert und lässt sich daher ohne zusätzliche Software einfach einrichten.
- Stabilität: L2TP/IPsec bietet stabile Verbindungen und ist dadurch für die meisten Internetaktivitäten zuverlässig.
Einsatzbereiche:
Dieses Protokoll eignet sich für alle, die ein ausgewogenes Verhältnis zwischen Sicherheit und Benutzerfreundlichkeit benötigen, etwa beim allgemeinen Surfen im Internet oder beim Fernzugriff auf Unternehmensnetzwerke.
3. IKEv2/IPsec (Internet Key Exchange Version 2)
IKEv2 ist ein von Microsoft und Cisco entwickeltes VPN-Protokoll, das zur Verschlüsselung häufig mit IPsec kombiniert wird. Es ist für seine Geschwindigkeit und die Fähigkeit bekannt, Verbindungen schnell wiederherzustellen, und daher bei mobilen Nutzern besonders beliebt.
Stärken:
- Sicherheit: IKEv2/IPsec bietet starke Verschlüsselung und unterstützt zahlreiche kryptografische Algorithmen, wodurch es vor den meisten Sicherheitsbedrohungen geschützt ist.
- Geschwindigkeit: Es arbeitet äußerst effizient und bietet selbst über mobile Netzwerke hohe Verbindungsgeschwindigkeiten bei geringer Latenz.
- Stabilität: IKEv2 sorgt hervorragend für eine stabile Verbindung, insbesondere beim Wechsel zwischen Netzwerken, etwa von WLAN zu mobilen Daten.
Einsatzbereiche:
Ideal für mobile Nutzer, die eine schnelle, sichere und zuverlässige VPN-Verbindung benötigen, insbesondere unterwegs.
4. PPTP (Point-to-Point Tunneling Protocol)
PPTP ist eines der ältesten VPN-Protokolle und wurde in den 1990er-Jahren von Microsoft entwickelt. Obwohl es für seine hohen Geschwindigkeiten bekannt ist, gilt seine Sicherheit nach modernen Maßstäben als schwach.
Stärken:
- Geschwindigkeit: PPTP benötigt weniger Ressourcen und bietet hohe Verbindungsgeschwindigkeiten, wodurch es sich für Aktivitäten wie Streaming eignet.
- Kompatibilität: Es wird von den meisten Geräten und Betriebssystemen unterstützt und lässt sich daher einfach einrichten.
Schwächen:
- Sicherheit: PPTP verwendet veraltete Verschlüsselungsstandards und ist dadurch anfällig für moderne Hacking-Techniken.
- Zuverlässigkeit: Es wird häufiger von Firewalls blockiert als andere Protokolle.
Einsatzbereiche:
Geeignet für Nutzer, die Geschwindigkeit gegenüber Sicherheit priorisieren, etwa beim Streaming von Inhalten in Regionen mit weniger strengen Datenschutzanforderungen.
5. WireGuard
WireGuard ist ein neueres VPN-Protokoll, das aufgrund seiner Einfachheit, Geschwindigkeit und starken Sicherheitsfunktionen immer beliebter wird. Es wurde entwickelt, um effizienter und einfacher zu implementieren zu sein als ältere Protokolle.
Stärken:
- Sicherheit: WireGuard verwendet modernste Kryptografie und bietet mit weniger Schwachstellen ein sehr hohes Maß an Sicherheit.
- Leistung: Es ist äußerst schnell und verfügt über eine schlanke Codebasis für schnelle Verbindungen und geringe Latenz.
- Einfachheit: WireGuard lässt sich einfacher konfigurieren und bereitstellen und ist dadurch benutzerfreundlicher als einige ältere Protokolle.
Einsatzbereiche:
Ideal für Nutzer, die ein modernes, schnelles und sicheres VPN-Erlebnis wünschen, insbesondere in Szenarien, in denen die Leistung entscheidend ist.
6. SSTP (Secure Socket Tunneling Protocol)
SSTP wurde von Microsoft entwickelt und ist in das Betriebssystem Windows integriert. Es ist dafür bekannt, Firewalls zu umgehen, da es den HTTPS-Port 443 verwendet, der nur selten blockiert wird.
Stärken:
- Sicherheit: SSTP bietet robuste Sicherheit und unterstützt die SSL/TLS-Verschlüsselung, wodurch das Abfangen von Daten erschwert wird.
- Firewall-Umgehung: Durch die Verwendung des HTTPS-Ports kann es Firewalls, die andere Protokolle blockieren, hervorragend umgehen.
- Integration: SSTP ist tief in Windows integriert und lässt sich daher auf Microsoft-Plattformen einfach einrichten und verwenden.
Einsatzbereiche:
Am besten geeignet für Windows-Nutzer, die ein zuverlässiges und sicheres VPN benötigen, das restriktive Firewalls umgehen kann, insbesondere in Unternehmens- oder öffentlichen Umgebungen.
Jedes VPN-Protokoll bietet spezifische Vor- und Nachteile und eignet sich daher für unterschiedliche Einsatzbereiche. Unabhängig davon, ob Sie Geschwindigkeit, Sicherheit oder Kompatibilität priorisieren: Wenn Sie diese sechs gängigen VPN-Protokolle verstehen, können Sie das richtige für Ihre Anforderungen auswählen. Ob Sie Inhalte streamen, auf vertrauliche Informationen zugreifen oder eine sichere Verbindung aufrechterhalten – die Auswahl des passenden VPN-Protokolls ist entscheidend für die Optimierung Ihres Online-Erlebnisses.
Wie Unternehmen VPNs für mehr Sicherheit einsetzen
Unternehmen nutzen VPNs für verschiedene Zwecke, die über den Schutz der Privatsphäre Einzelner hinausgehen. Hier sind einige gängige Einsatzbereiche:
Sicherer Fernzugriff
VPNs ermöglichen es Mitarbeitern, sich aus der Ferne sicher mit dem internen Netzwerk des Unternehmens zu verbinden. Dies ist entscheidend für den Schutz vertraulicher Unternehmensdaten, insbesondere wenn Mitarbeiter von zu Hause aus arbeiten oder unterwegs sind.
Umgehung von Geobeschränkungen
Für Unternehmen mit Niederlassungen in mehreren Ländern können VPNs genutzt werden, um Geobeschränkungen für Websites oder Dienste zu umgehen. So wird sichergestellt, dass Mitarbeiter unabhängig von ihrem Standort auf die benötigten Ressourcen zugreifen können.
Mehr Sicherheit bei der Arbeit aus der Ferne
In der heutigen Arbeitswelt, in der von überall aus gearbeitet wird, bieten VPNs zusätzlichen Schutz für Mitarbeiter im Homeoffice oder unterwegs. Sie sichern vertrauliche Kommunikation und verringern das Risiko von Datenschutzverletzungen.
Kostengünstige Netzwerksicherheit
Für kleine und mittlere Unternehmen kann die Bereitstellung eines VPNs eine kostengünstige Alternative zu teuren Arten der Netzwerksicherheit-Lösungen sein. Es ermöglicht eine sichere Kommunikation, ohne dass dedizierte Hardware erforderlich ist.
Anonyme Marktforschung
Unternehmen nutzen VPNs häufig, um anonym Marktforschung zu betreiben. Durch die Verschleierung ihrer IP-Adressen können sie Informationen über Wettbewerber sammeln, ohne ihre Identität oder ihren Standort preiszugeben.
Häufig gestellte Fragen (FAQs)
Verbirgt ein VPN Ihren Standort?
Ja, ein VPN ersetzt Ihre echte IP-Adresse durch die IP-Adresse des VPN-Servers, mit dem Sie verbunden sind. Dadurch wird Ihr Standort vor Websites, Diensten und potenziell böswilligen Akteuren verborgen.
Kann jemand herausfinden, dass Sie ein VPN verwenden?
Ihre Aktivitäten bleiben zwar verborgen, aber jemand – etwa Ihr Internetanbieter oder Netzwerkadministrator – kann erkennen, dass Sie ein VPN verwenden. VPN-Datenverkehr weist charakteristische Merkmale auf, beispielsweise verschlüsselte Daten und Verbindungen zu bekannten VPN-Servern.
Ist die Nutzung eines VPNs legal?
Ja, die Verwendung eines VPNs ist in den meisten Ländern legal. In einigen Ländern mit strengen Internetvorschriften kann die VPN-Nutzung jedoch eingeschränkt oder vollständig verboten sein. Informieren Sie sich daher vor der Nutzung eines VPNs stets über die örtlichen Gesetze.
Fazit: Sichern Sie Ihr Unternehmen mit VPNs
Ein VPN ist ein leistungsstarkes Werkzeug, das Ihre Internetverbindung durch die Verschlüsselung Ihrer Daten und die Verschleierung Ihrer IP-Adresse schützt. Für IT-Experten ist es wichtig zu verstehen, wie es funktioniert, denn so können sie die passenden VPN-Lösungen für geschäftliche Anforderungen und die private Nutzung auswählen.
Weitere Informationen finden Sie in unserem Leitfaden zu VPN-Lösungen für Unternehmen. Wenn Sie mehr über VPN-Sicherheit erfahren möchten, besuchen Sie unsere ausführliche Übersicht. Bleiben Sie mit unserem umfassenden Leitfaden zu Bedrohungen der Netzwerksicherheit über die neuesten Bedrohungen und Best Practices informiert.