













Le chiffrement utilise des algorithmes mathématiques pour transformer et encoder les données, afin que seules les parties autorisées puissent y accéder.
Il est important de bien comprendre le chiffrement, car il protège aussi bien les transactions financières que les communications privées. À mesure que les cyberattaques gagnent en sophistication, le chiffrement reste l’un des moyens les plus efficaces de protéger les données sensibles contre les fuites et les accès non autorisés.
Ce guide présente les principes fondamentaux du chiffrement, ses principaux types et les algorithmes couramment utilisés, afin de vous aider à mieux comprendre comment les données sont sécurisées et pourquoi le chiffrement est essentiel aux technologies modernes.
Qu’est-ce que le chiffrement ?
Le chiffrement protège les données en les convertissant dans un format illisible qui ne peut être décodé qu’avec la clé appropriée. Il garantit la sécurité des données sensibles, qu’elles soient stockées sur un appareil ou transmises sur un réseau, en empêchant les accès non autorisés. Le chiffrement est un élément fondamental de la protection des données et il est utilisé dans tous les domaines, des services bancaires en ligne à la messagerie sécurisée.
Comment fonctionne le chiffrement ?
Lors du chiffrement, les données sont transformées en texte chiffré afin de protéger les informations sensibles contre les accès non autorisés. Ce texte chiffré ne peut être reconverti dans son format d’origine, lisible en clair, qu’à l’aide d’une clé de déchiffrement spécifique.
Le chiffrement transforme les données dans un format illisible en appliquant un algorithme qui détermine la manière dont elles sont modifiées. Sans la clé de déchiffrement correspondante, les données chiffrées restent verrouillées, même si elles sont interceptées par un utilisateur non autorisé.
Types de chiffrement
Il existe deux grands types de chiffrement, chacun répondant à des besoins de sécurité différents. La principale différence réside dans l’utilisation des clés de chiffrement et de déchiffrement, ce qui influe sur leur rapidité, leur sécurité et leurs applications pratiques.
Algorithmes de chiffrement
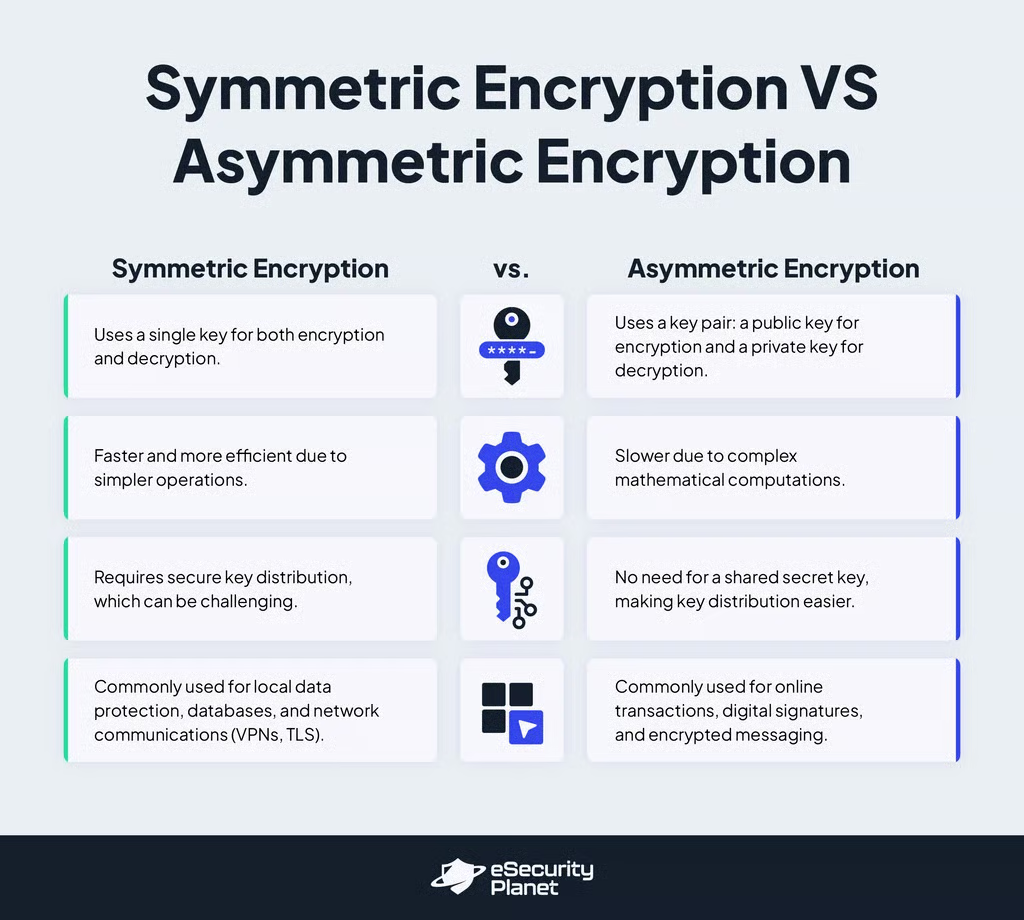
- Chiffrement symétrique : Il utilise une seule clé pour le chiffrement et le déchiffrement. Comme il repose sur des opérations plus simples, il est plus efficace et plus rapide que les autres méthodes. En revanche, la distribution sécurisée des clés constitue un défi majeur. Le chiffrement symétrique est couramment utilisé pour protéger les données stockées localement, les bases de données et les communications réseau, notamment les réseaux privés virtuels (VPN) et la sécurité de la couche transport (TLS).
- Chiffrement asymétrique : Ce type de chiffrement repose sur une paire de clés : une clé publique pour le chiffrement et une clé privée pour le déchiffrement. La clé publique peut être librement communiquée, ce qui permet à n’importe qui de chiffrer des messages, tandis que seul le détenteur de la clé privée peut les déchiffrer. Il élimine ainsi le besoin d’une clé secrète partagée, mais fonctionne plus lentement en raison de calculs mathématiques complexes. Le chiffrement asymétrique est généralement utilisé pour sécuriser les transactions en ligne, les signatures numériques et les messages chiffrés.
Les algorithmes de chiffrement utilisent des processus mathématiques et informatiques pour transformer les données dans un format illisible. Ces algorithmes sont constamment testés afin de détecter leurs faiblesses ; ceux qui se révèlent vulnérables sont remplacés.
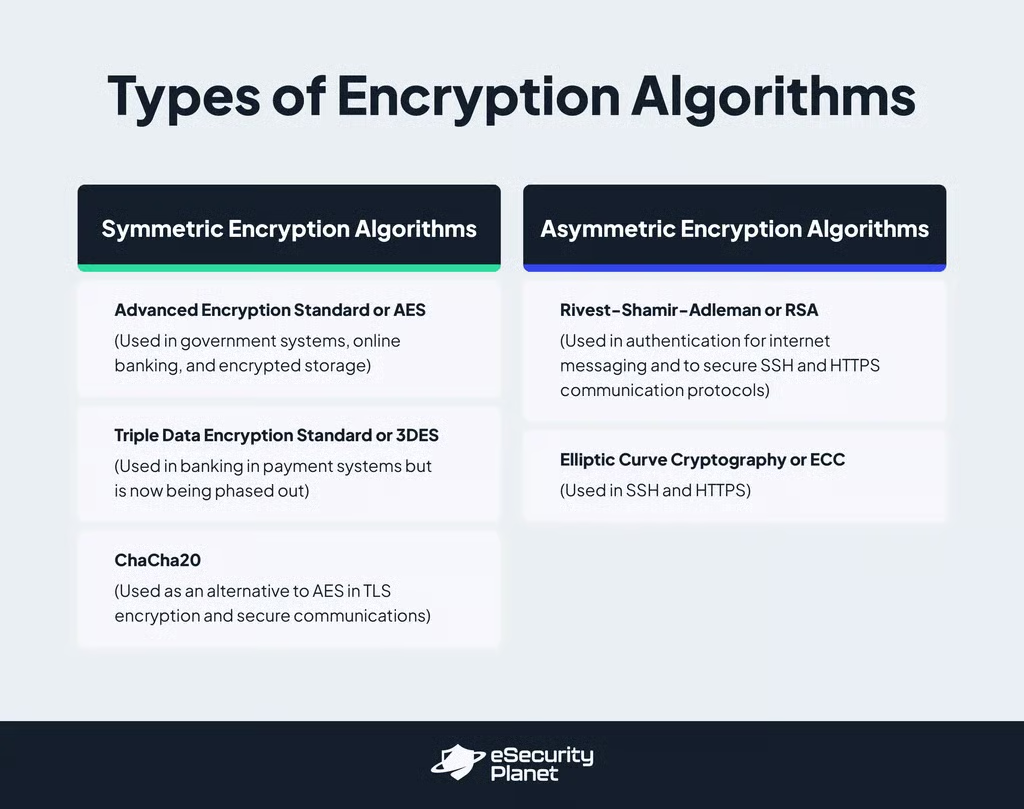
Algorithmes de chiffrement symétrique
- Advanced Encryption Standard, ou chiffrement AES : Algorithme de chiffrement sécurisé et rapide, il protège les données en les répartissant en blocs de taille fixe (128 bits) à l’aide de clés de 128, 192 ou 256 bits. AES est largement utilisé dans les systèmes gouvernementaux, les services bancaires en ligne et le stockage chiffré, car il offre une sécurité robuste et de hautes performances.
- Triple Data Encryption, ou chiffrement 3DES : Ancienne méthode de chiffrement qui applique trois fois l’algorithme DES afin d’améliorer la sécurité. Elle était couramment utilisée dans les systèmes bancaires et de paiement, mais est désormais progressivement abandonnée, car elle est plus lente et moins sécurisée que les options plus récentes comme AES.
- ChaCha20 : Algorithme de chiffrement moderne conçu pour sa rapidité, y compris sur les appareils mobiles et les équipements peu puissants. Il offre une protection fiable et une résistance aux attaques cryptographiques, ce qui en fait une alternative largement utilisée à AES pour le chiffrement TLS et les communications sécurisées.
Algorithmes de chiffrement asymétrique
- Rivest-Shamir-Adleman, ou chiffrement RSA : Méthode largement utilisée qui repose sur la difficulté de factoriser de grands nombres en facteurs premiers, ce qui la rend très résistante aux attaques. RSA nécessite des clés extrêmement longues pour rester sécurisé et est donc plus lent que les alternatives plus récentes. Il est souvent utilisé pour authentifier la messagerie Internet et sécuriser les protocoles de communication, comme SSH et HTTPS.
- Cryptographie sur les courbes elliptiques, ou chiffrement ECC : Algorithme de chiffrement plus récent qui offre une sécurité renforcée avec des clés plus courtes que celles de RSA. Comme il nécessite moins de puissance de calcul, ECC est idéal pour les applications mobiles, les transactions en cryptomonnaies et la messagerie Internet.
Avantages du chiffrement
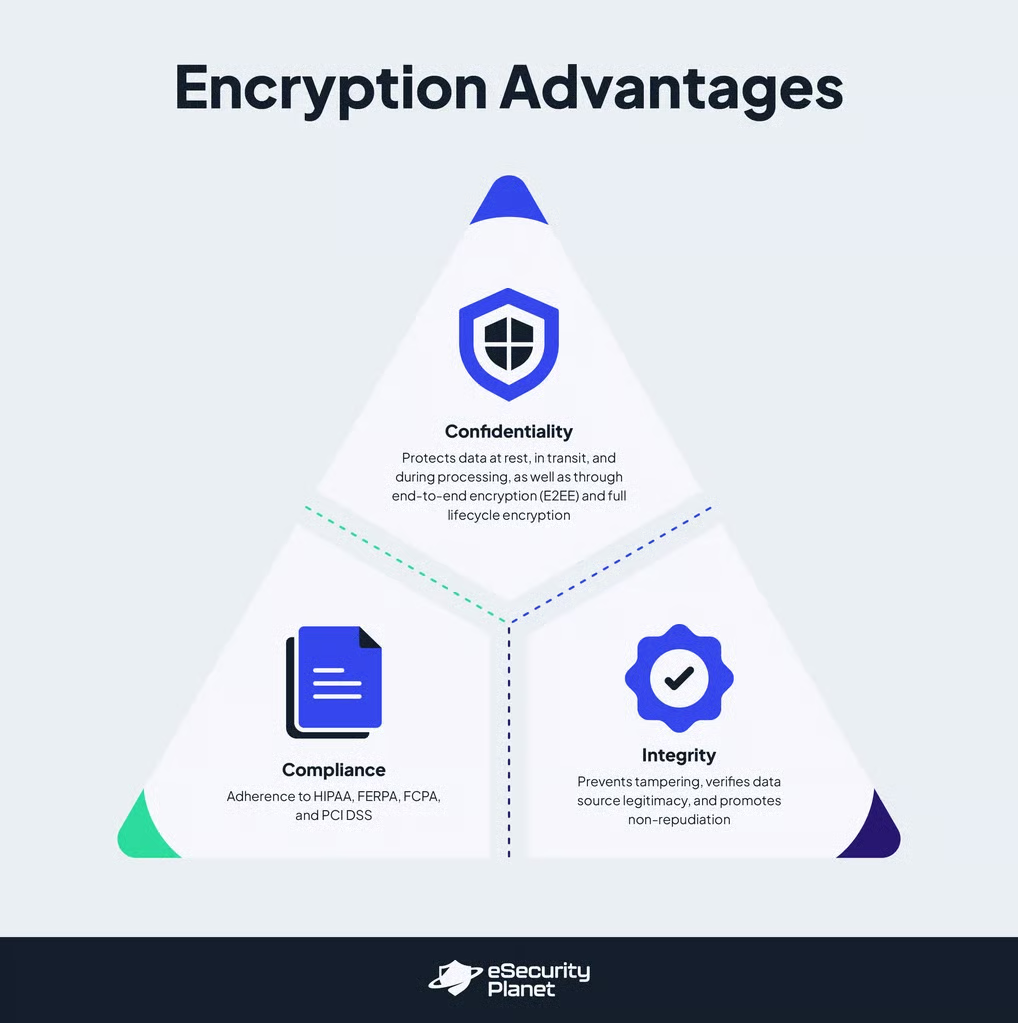
Le chiffrement protège les données dans les environnements informatiques et offre trois avantages clés : la conformité, la confidentialité et l’intégrité.
Conformité
De nombreuses normes réglementaires imposent le chiffrement afin de protéger les données sensibles au repos et en transit. Les organisations doivent mettre en œuvre des solutions de chiffrement adaptées pour respecter ces réglementations et garantir la protection des données à tout moment. Ces normes comprennent notamment :
- Health Insurance Portability and Accountability Act (HIPAA) : impose le chiffrement pour protéger les informations de santé des patients.
- Family Educational Rights and Privacy Act (FERPA) : impose le chiffrement ou des mesures de sécurité équivalentes pour les dossiers privés des étudiants.
- Fair Credit Practices Act (FCPA) et Payment Card Industry Data Security Standard (PCI DSS) : imposent tous deux le stockage et la transmission sécurisés des données financières et personnelles.
Confidentialité
Le chiffrement contribue à prévenir les fuites de données, y compris en cas de cyberattaque, de perte d’appareil ou d’interception de communications, en rendant les données illisibles pour les cybercriminels et les utilisateurs non autorisés. Il préserve la confidentialité à différentes étapes du stockage, du transfert et de l’utilisation des données :
- Chiffrement à tous les états des données : protège les données stockées sur des appareils locaux ou dans des référentiels cloud, transmises entre des systèmes ou en cours de traitement, afin d’empêcher tout accès non autorisé à quelque étape que ce soit.
- Chiffrement de bout en bout (E2EE) : maintient les données chiffrées de l’expéditeur au destinataire. Ainsi, seul le destinataire prévu peut les déchiffrer, ce qui évite leur interception ou tout accès non autorisé.
- Chiffrement sur l’ensemble du cycle de vie : sécurise les données à toutes les étapes de leur existence, de leur création à leur suppression, en réduisant les risques d’exposition.
Intégrité
Le chiffrement protège non seulement les données, mais aussi leur authenticité et leur exactitude. En préservant l’intégrité des données, il renforce la confiance dans les communications et les transactions numériques. Les protocoles de transmission sécurisés utilisent le chiffrement pour :
- Empêcher toute altération ou modification non approuvée pendant le transit : par exemple, le chiffrement TLS protège les données transmises contre les modifications effectuées par des attaquants.
- Vérifier la légitimité des sources de données : le chiffrement HTTPS garantit notamment que l’identité d’un site web est authentifiée afin d’éviter toute usurpation.
- Garantir que les expéditeurs ne peuvent pas nier leur rôle dans la transmission, favorisant ainsi la non-répudiation : les journaux de communication chiffrés constituent une preuve vérifiable de l’origine et de la remise des messages.
Défis du chiffrement
Le chiffrement est indispensable à la protection des données, qui constitue un élément essentiel de la cybersécurité. Cependant, il introduit des difficultés potentielles que les organisations doivent surmonter pour améliorer leur niveau global de sécurité.
Contraintes de capacité
La sécurisation des données par chiffrement mobilise de la puissance de calcul, ce qui peut poser problème aux appareils disposant de ressources limitées, comme les appareils IoT et mobiles. Ces appareils sont conçus pour être efficaces, si bien qu’un chiffrement intégral peut s’avérer peu pratique.
Les téléphones mobiles et les tablettes doivent également trouver un équilibre entre rapidité et autonomie, ce qui limite les options de chiffrement. De même, des serveurs disposant de ressources limitées peuvent fonctionner plus lentement s’ils sont équipés d’un chiffrement étendu.
Les organisations peuvent atténuer ces difficultés en limitant l’accès aux données sensibles depuis ces types d’appareils et en adoptant une cryptographie légère afin de réduire les besoins de calcul. architecture Zero Trust contribue également à garantir que même les appareils disposant de ressources limitées sont soumis à des contrôles d’accès stricts avant de traiter des données sensibles.
Chiffrement compromis
Le chiffrement peut échouer en raison d’algorithmes obsolètes, d’attaques par force brute et de portes dérobées imposées par les gouvernements.
- Algorithmes obsolètes : Le chiffrement perd de son efficacité avec le temps. Les organisations doivent remplacer les algorithmes vulnérables, par exemple en passant de 3DES à AES.
- Attaques par force brute : Les mots de passe faibles et les clés courtes augmentent les risques. Si le chiffrement moderne est sécurisé, l’informatique quantique pourrait accélérer le déchiffrement. La mise en œuvre de l’authentification multifacteur (MFA) et d’une cryptographie résistante à l’informatique quantique peut atténuer cette menace.
- Portes dérobées gouvernementales : Certains gouvernements imposent des portes dérobées dans les systèmes de chiffrement, que des attaquants pourraient exploiter. Des méthodes de chiffrement en couches contribuent à réduire l’exposition.
Erreur humaine
L’efficacité du chiffrement dépend de sa mise en œuvre correcte. Des mots de passe faibles, des clés perdues et une mauvaise gestion peuvent entraîner des fuites de données. Certains utilisateurs choisissent des mots de passe faciles à deviner ; la perte de clés peut rendre les données irrécupérables.
Les organisations doivent imposer des politiques de mots de passe robustes, former leurs employés à la gestion sécurisée des clés et utiliser des contrôles de chiffrement centralisés afin de réduire ces risques. Les outils de gestion des identités et des accès (IAM) contribuent à renforcer les accès fondés sur les rôles, tandis que les logiciels de prévention des pertes de données (DLP) empêchent l’exposition non autorisée des clés.
Attaques par canal auxiliaire
Même lorsque les algorithmes de chiffrement sont fiables, les attaquants peuvent extraire des informations sensibles en analysant des schémas physiques ou comportementaux pendant le chiffrement. La consommation électrique, les émissions électromagnétiques et les variations temporelles peuvent révéler des clés cryptographiques ou des données.
Pour atténuer ces attaques, il faut mettre en place des mesures de sécurité matérielles, comme une protection contre les fuites électromagnétiques et des contre-mesures contre l’analyse de la consommation dans le matériel cryptographique. Les organisations peuvent également utiliser des pare-feu nouvelle génération (NGFW) et des passerelles web sécurisées (SWG) pour inspecter le trafic chiffré et bloquer les communications malveillantes.
Chiffrement malveillant
Les acteurs malveillants utilisent le chiffrement pour dissimuler des menaces et perturber les opérations. Ils peuvent lancer des attaques par rançongiciel, qui verrouillent les données jusqu’au paiement d’une rançon, ou chiffrer le trafic de commande et de contrôle (C2) pour échapper à la détection.
solutions de surveillance réseau,outils de détection et de réponse sur les terminaux (EDR), ainsi que des politiques limitant les logiciels de chiffrement non autorisés peuvent contribuer à lutter contre le chiffrement malveillant. Les logiciels antivirus peuvent aider à identifier et à contenir les rançongiciels avant leur propagation. En outre, les stratégies de reprise après sinistre permettent aux organisations de restaurer les données chiffrées sans payer de rançon.
Foire aux questions (FAQ) sur le chiffrement
Que fait le chiffrement d’un fichier ou d’un e-mail ?
Le chiffrement d’un fichier ou d’un e-mail brouille le message, qui ne peut être déchiffré qu’à l’aide d’une clé de déchiffrement. Ainsi, si le fichier ou l’e-mail est intercepté, son contenu reste privé et sécurisé, et n’est accessible qu’aux personnes possédant la clé appropriée.
Pourquoi le chiffrement est-il important ?
Le chiffrement est important, car il protège les informations sensibles contre les accès non autorisés, les rendant illisibles pour quiconque ne possède pas la clé appropriée et empêchant les fuites de données. Sans lui, les informations confidentielles seraient exposées aux cybercriminels, ce qui pourrait entraîner une usurpation d’identité, une fraude financière et de l’espionnage industriel.
Quels types de données doivent être chiffrés ?
Les données sensibles doivent être chiffrées, notamment les informations personnelles identifiables (PII), comme les données financières, les dossiers médicaux et les données biométriques. Le chiffrement est également indispensable pour sécuriser les données au repos, par exemple dans les bases de données et sur les supports de stockage, ainsi que les données en transit, comme les e-mails et les communications envoyés sur les réseaux. Il est également recommandé de protéger la propriété intellectuelle et toute information professionnelle confidentielle.
En conclusion : cessez d’ignorer le chiffrement et adoptez-le
Le chiffrement ne s’adresse pas uniquement aux grandes entreprises. C’est un moyen concret pour toute organisation de garder les données sensibles hors de portée des mauvaises personnes. Sans lui, des données volées pourraient entraîner des pertes financières, une atteinte à la réputation et des problèmes juridiques.
Même si le chiffrement présente des difficultés, les outils de sécurité peuvent contribuer à simplifier sa gestion et à renforcer la protection des données. Comprendre le chiffrement — son fonctionnement, ses utilisations concrètes et ses défis — aide les organisations à renforcer leur défense contre l’essor des cybermenaces.
Renforcez votre stratégie de sécurité des données en associant le chiffrement à des outils de détection et de réponse étendues (XDR) et de gestion des accès à privilèges (PAM). Consultez nos guides sur les meilleures solutions XDR et les solutions PAM pour trouver celle qui convient le mieux à votre organisation.
Liz Ticong a mis à jour cet article en février 2025.