













ネットワークファイアウォールは、ポリシーに基づいてトラフィックを許可または拒否し、不正アクセスを防止するセキュリティツールです。最初の防御線として機能し、トラフィックを検査してセキュリティ基準への準拠を確認します。ファイアウォールは、ネットワークに存在する複数の脆弱性に対処します。信頼性の高いネットワークファイアウォールソリューションや追加のツールを利用し、ベストプラクティスに従うことで、デメリットを最小限に抑えながらメリットを最大化し、より強固なネットワーク防御を実現できます。
ネットワークファイアウォールが必要な理由
ネットワークファイアウォールは、インターネットトラフィックを監視・フィルタリングするだけでなく、自動化、統合、サンドボックスなどの高度な機能を組み込むことでセキュリティを提供します。最新のファイアウォールは、クラウドデータやリモート拠点を保護するために仮想環境へ配置できるほか、脅威インテリジェンスを取り入れて高度なサイバー攻撃から防御することもできます。
ネットワークファイアウォールを利用すると、次のことが可能になります。
- 支店を保護する小規模オフィスやホームオフィスに不可欠なセキュリティを提供し、安定したインターネット接続と機密データの保護を実現します。
- 低リスク環境を保護する最小限のテクノロジーを利用する企業に対し、不正アクセスを防ぎ、一般的な危険を軽減する低コストな方法を提供します。
- 防御層を追加する保護層をもう1つ追加することで、サーバー、エンドポイント、ネットワークセグメント全体のセキュリティを強化します。
- 内部ネットワークのセグメンテーションを制御する異なるネットワークセグメントを分離し、アクセスや帯域幅を制御できるようにするとともに、マルウェアの拡散を防止します。
- 早期に大容量トラフィックをフィルタリングする次世代ファイアウォール(NGFW)やWebアプリケーションファイアウォール(WAF)など、より高度なセキュリティソリューションの負荷を軽減します。
ネットワークファイアウォールの仕組み
ネットワークファイアウォールを適切に運用できるかどうかは、ITチーム、管理者、エンドポイントユーザーによる正確な設定にかかっています。主な作業には、カスタマイズされたファイアウォールソリューションの選択が含まれます。ファイアウォールのセットアップ後、ITチームと管理者はファイアウォールルールとポリシーを設定します。その後、ユーザーはデバイスの保護、ファイアウォールゾーンの設定、アクセス制御の実装、評価とテストの実施、デバイス設定のアップグレードを行います。
ネットワークファイアウォールを効果的に機能させる方法は次のとおりです。
- ファイアウォールソリューションを選択するクライアントのニーズや、過去に遭遇したセキュリティ上の問題・脅威を考慮して、最適なファイアウォールの種類を選択します。リモートアクセスのセキュリティには、VPN対応ファイアウォールを選びます。
- デバイスを保護する一意の管理者認証情報を設定し、簡易ネットワーク管理プロトコル(SNMP)の設定を変更して、ファイアウォールのセキュリティとネットワーク全体の効率を高めます。
- ファイアウォールゾーンを作成する特定のアクセスルールを持つゾーンにネットワークを分割し、ネットワークセキュリティの境界を設定します。機密性の極めて高いデータは内部ゾーンに配置し、不正アクセスに対する保護層を追加します。
- ファイアウォールポリシーを策定して実装する各ゾーンに固有のパラメーターを設定したアクセス制御リスト(ACL)を構成します。クライアントや管理者が簡単に参照できるよう、ポリシーを文書化します。
- ファイアウォールをテストする脆弱性をスキャンし、ハッキングを模した侵入テストを実施して、セキュリティ対策とファイアウォールが不正アクセスを効果的に防止できることを確認します。
- デバイスを更新するファイアウォールのログを定期的に確認し、ソフトウェアコンポーネントを更新して、サイバーセキュリティ防御を最新の状態に保ちます。6か月ごとにACLを再評価し、現在も有効かつ適切であることを確認します。
ネットワークファイアウォールには、ハードウェアファイアウォールとソフトウェアファイアウォールの2種類があります。ハードウェアファイアウォールは、モデムなどのネットワークハードウェアに接続する物理コンポーネントで、大規模ネットワークを深刻なハッキング攻撃から保護します。ソフトウェアファイアウォールはコンピューターに直接インストールされ、アプリケーションレベルのトラフィックを監視・フィルタリングすることで、低レベルの攻撃から保護します。特に不正なログイン試行への対策に重点を置きます。
管理者がトラフィックを適切に管理し、権限を設定すると、ネットワークファイアウォールはパケットレベルでトラフィックを分析し、ヘッダーを検査してデータの完全性を確認します。これにより、厳格なアクセス制御と構成管理を通じて、企業やデバイスを望ましくないアクセスから保護し、ネットワークセキュリティを向上させるための不可欠なツールとなります。
ネットワークファイアウォールはどのような脆弱性から保護するのか
ネットワークファイアウォールは、バックドア、サービス拒否攻撃、メール爆弾などの脆弱性に対するセキュリティ防御です。また、マクロ、ウイルス、ヘッダー操作、ゼロデイ脆弱性からも保護します。効果的なネットワーク保護には、強固な設定だけでなく、プロアクティブなセキュリティ対策も必要です。以下では、ネットワークファイアウォールが防御する、特に一般的な脆弱性を紹介します。
- バックドアファイアウォールコードに隠されたアクセスポイントを悪用して、セキュリティを回避します。定期的な検証と変更管理によって、悪用を防止できます。
- サービス拒否(DoS):応答不能なリクエストでサーバーを過負荷状態にし、クラッシュやサービス停止を引き起こします。
- メール爆弾大量のメッセージをメールシステムに送りつけ、正規のメールを処理できない状態にします。
- ヘッダー操作パケットヘッダーを改変してファイアウォールを欺き、不正なトラフィックを許可させます。HTTPヘッダーの脆弱性を検証し、露出を制限することで軽減できます。
- マクロドキュメントやアプリケーション内の悪意あるスクリプトによって有害な処理を実行し、コンピューターをクラッシュさせたり、データを侵害したりする可能性があります。
- リモートログイン機密データを侵害します。ハッカーは不正なログインを通じて、デバイス上のファイルにアクセスできます。
- ウイルス自己複製し、迷惑メッセージの表示からシステム全体の侵害まで、広範な被害を引き起こします。
- ゼロデイ脆弱性:ベンダーが把握していない脆弱性を悪用することで、攻撃者はパッチが提供される前にシステムへ侵入できます。
ネットワークファイアウォールの種類
ファイアウォールの種類ごとに、基本的なネットワークファイアウォールから、広範なアプリケーションレベルの保護や高度な脅威識別まで、特定のセキュリティ要件に合わせた独自の機能があります。適切な種類は、ネットワーク環境の複雑さと具体的な要件によって決まります。
- 従来型ファイアウォールヘッダー検査を中心とします。パケットフィルタリング、ステートフルインスペクション、セッションフィルタリング、プロキシサービス、ディープパケットインスペクションを含み、エンドポイントとネットワークセグメントを保護します。
- 統合脅威管理(UTM)従来型のネットワークファイアウォールより多くの機能を追加します。パケットヘッダーの高度なスキャンを行い、基本的なアプリケーション層フィルタリングを実施します。
- 次世代ファイアウォール(NGFW):標準的な機能にディープパケットインスペクションと侵入防止を組み合わせます。これらは、大企業やトラフィック量の多いネットワークで高度な脅威を防御するために不可欠です。
- アプリケーション層ファイアウォール(WAF):アプリケーション層でトラフィックをフィルタリングして個々のプログラムを保護します。Webアプリケーションや機密情報を扱う企業にとって不可欠です。
- データベースファイアウォールHTTP/HTTPSを専門的に検査して、データベースへの脅威を防止します。データスループットを向上させ、大量のデータフローや高トラフィックによる速度低下を軽減します。
- クラウドベースのファイアウォールプライベートネットワークへの望ましくないアクセスを軽減し、クラウドベースの脅威に対する専門的な防御を提供します。マルチクラウド環境全体のネットワークとアプリケーションのトラフィックを可視化し、制御できます。
- コンテナファイアウォールコンテナベースのアプリケーション向けネットワークを保護します。ユーザーはKubernetes環境をレイヤー7(アプリケーション)レベルで可視化できます。DevOpsツールとともに導入でき、シームレスなCI/CDパイプラインのデプロイメントを構築できます。
- Firewall-as-a-Service(FWaaS):サービスのサブスクリプションを通じて提供される、ファイアウォールの集中管理機能です。クラウド経由でNGFWの機能を利用し、エンドポイントデバイスにエージェントを導入します。
ファイアウォールは、従来の静的なパケットフィルタリングから、動的なパケット検査やアプリケーション層検査へと進化してきました。現在では、より新しい種類のファイアウォールが統合脅威管理を取り入れ、コマンド&コントロール通信などの外向きの脅威に対するセキュリティを向上させています。ただし、すべての脆弱性に対処できるわけではないため、SASEやマイクロセグメンテーションなど、追加のセキュリティ対策を利用することが望まれます。
従来型ネットワークファイアウォールとその他の一般的なファイアウォールの種類を比較し、ガイドで最適な用途を確認してください。
ネットワークファイアウォールの7つのメリット
ファイアウォールは、ネットワークトラフィックをフィルタリングする主な機能に加えて、高速なデータスループット、費用対効果の高い導入、外部攻撃やマルウェアに対する包括的な保護機能を提供します。ネットワークパフォーマンスを管理し、クラウドストレージを保護できることから、現代のサイバーセキュリティ対策における重要性が分かります。
ネットワークファイアウォールの主なメリットは次のとおりです。
- 専門分野での有効性を高めるネットワークトラフィックのフィルタリング、アクセス制御の適用、確立されたルールや基準に基づく悪意ある活動の識別など、特定のセキュリティタスクに優れることで、専門的な効率を高めます。
- 高速性とデータスループットを確保するデータを迅速に処理し、高速データがネットワークパフォーマンスに与える影響を抑え、ネットワーク間のより効率的な通信を促進します。
- 迅速な導入とセットアップを可能にする迅速に導入・設定できるため、企業は業務継続性を維持しながら、より少ない負担で強固なセキュリティ対策を実装できます。
- 外部の脅威から保護する望ましくないアクセス試行を防ぎ、社外の悪意ある攻撃者によるログイン認証情報の傍受から保護することで、ネットワークの完全性とプライバシーを確保します。
- ウイルスやマルウェアから防御する送受信トラフィックを分析し、危険性のあるコンテンツをブロックすることで、インターネット経由の脅威に対する防御壁として機能します。
- ネットワークパフォーマンスを管理する不要または危険なトラフィックをフィルタリングし、データ処理をより効率化することで、ネットワーク全体のパフォーマンスと可用性を監視・維持します。
- 保護するクラウドストレージ:不正アクセスを阻止し、リモートに保存された機密データを保護することで、データセキュリティ全体と規制コンプライアンス管理手順を改善します。
ネットワークファイアウォールの6つのデメリット
ネットワークファイアウォールはネットワークセキュリティに大きなメリットをもたらしますが、企業が考慮すべき欠点もあります。これには、高度な攻撃のブロックにおける制限や、ユーザーアクセスの制限などが含まれます。こうした欠点を理解することで、リスクを効果的に軽減し、新たなサイバー脅威に対して堅牢な保護を提供する補完的なセキュリティソリューションの利用が促されます。
- 複雑な攻撃のブロックに失敗することがあるアプリケーションやHTMLベースの脅威を標的とする高度な攻撃に対する防御がなく、悪用される可能性があります。
- 改変されたヘッダーに欺かれる可能性があるパケットヘッダーを操作してファイアウォールの防御を回避する攻撃に対して脆弱であり、不正アクセスを許してしまう可能性があります。
- 容量に制約がある大量のトラフィックへの対応に苦慮するため、大規模または混雑したネットワークでは有用性が制限され、円滑な運用が妨げられます。
- 大規模な投資が必要になる専門家によるコンサルティングや導入に追加費用がかかるため、予算の配分が難しくなります。
- マルウェア攻撃に対して脆弱性が残るファイアウォールの防御を回避する高度なマルウェアに対して、追加のセキュリティ対策が必要です。
- ユーザーアクセスを制限するユーザーごとにネットワークアクセスを制限するため、プロセスが遅くなり、ネットワーク管理を複雑にする脆弱性につながる可能性があります。
ネットワークファイアウォールの8つのベストプラクティス
推奨されるベストプラクティスを採用することで、ファイアウォールのパフォーマンスとネットワーク全体のセキュリティを最適化できます。こうした対策を理解・実装し、頻繁に評価することで、防御をさらに強化できます。セキュリティ設定の構成、複数のファイアウォール層の導入、マイクロセグメンテーション、最小権限の原則の遵守、ログの監視、信頼性の高いバックアップの確保は、即時の保護だけでなく、長期的なレジリエンスも実現します。
ファイアウォールポリシーを理解する
まず現在の設定を確認し、ネットワークアーキテクチャをマッピングして、その履歴や規制をより深く理解します。過去のセキュリティ問題や改訂を含め、既存の規制が定められた経緯を分析します。ルールの妥当性を定期的に分析・更新できる包括的なロギングシステムを構築します。競合を避け、効率性を維持するため、監査用に設定、ネットワーク図、セキュリティポリシーを文書化します。
詳しくは、ファイアウォールポリシーの作成についてのガイドをご覧ください。手順と、自由に利用できるダウンロード可能なテンプレートを掲載しています。
セキュリティ設定を構成する
最大限のセキュリティを確保するには、事前に承認されたトラフィックのみを許可する厳格なルールを設定しますが、ワークフローが妨げられる可能性があります。あるいは、使いやすさとセキュリティのバランスを取るため、通常のアクションに沿った、指定範囲は狭くないものの厳格なパラメーターを使用します。どちらの手法も、制限の度合いを変えながら、運用要件を満たしつつネットワークを望ましくないアクセスから保護することを目指します。
Secure Access Service Edge(SASE)ツールと統合する
SASEを利用すると、ファイアウォール・アズ・ア・サービス(FWaaS)、クラウドアクセスセキュリティブローカー(CASB)、ゼロトラストネットワークアクセス(ZTNA)を組み合わせられます。プラットフォームを統合することで、リアルタイムのセキュリティイベントに関するコンテキストを改善し、管理負担を軽減します。Gartnerが2024年に広く導入されると予測しているSASEは、リモートワークのシナリオがより一般的になる中で、強固なセキュリティ規制を維持するための可視性と柔軟性を高めます。
複数のファイアウォール層を使用する
複数のファイアウォール層を導入し、境界、内部、アプリケーションレベルのファイアウォールを構成することで、異なるネットワーク脅威に対応し、セキュリティ体制を強化します。ファイアウォール管理ツールを使用して制御を一元化し、管理効率を高めます。ルールを定期的に更新して攻撃対象領域を縮小し、さまざまなサイバー脅威に対する防御を強化します。
マイクロセグメンテーションを実装する
マイクロセグメンテーションは、ユーザーアクセスを指定したネットワークセグメントに制限し、ネットワーク全体に対する不正な横断を防ぎます。重要な資産を分離して将来の侵入による影響を軽減することで、セキュリティを向上させます。外部の脅威に重点を置く従来型ファイアウォールとは異なり、マイクロセグメンテーションは内部を防御し、攻撃者がネットワーク内を横方向に移動するのを防ぐことで、外部と内部の脅威に対する包括的な保護を実現します。
最小権限の原則を遵守する
指定された役割に必要な最小限のアクセスに制限します。NGFWを使用してIDベースの制御を行い、厳格なアクセス規制を適用します。ファイアウォール監査を実施し、不要なアクセスを無効にするために権限を定期的に更新します。これにより、不正侵入のリスクを低減し、将来の侵害を防ぐため、ファイアウォールの設定をセキュリティのベストプラクティスに合わせられます。
ログを確認し、アクティビティを監視する
ネットワークトラフィックを取得・分析するには、ファイアウォールのロギングを有効にし、定期的に評価します。重要なイベントに対する自動アラートを設定し、ログを安全に保管して簡単に取得できるようにします。ログを分析して異常を発見し、脅威を特定し、ファイアウォールの設定を改善します。これにより、十分な情報に基づく判断とファイアウォール設定の最適化が可能になり、脅威の検出、トラブルシューティング、全体的なセキュリティが向上します。
信頼性の高いバックアップを確保する
最新のセットアップとファイアウォール設定を定期的に保存し、一貫したバックアップを維持します。システム障害やセキュリティ侵害が発生した際のデータ損失を減らすため、バックアップを頻繁にスケジュールします。バックアップは安全に保管し、復元手法をテストして有用性を確認する必要があります。この方法により、障害、ハードウェア故障、悪意ある攻撃から保護できます。信頼性の高いバックアップによって、深刻なインシデントやサイバー攻撃からの事業継続と迅速な復旧が可能になります。
ネットワークファイアウォールのセキュリティを向上させる方法については、ファイアウォール管理のベストプラクティスに関する包括的なガイドをご覧ください。
ネットワークファイアウォールソリューションの3つの例
ネットワークファイアウォールソリューションは、ネットワークの監視と管理の精度を高めます。Cisco Secure、FortiSASE solution、Palo Alto Networks NGFWなどの主要ソリューションは、高度なネットワークファイアウォール機能を他のセキュリティツールと組み合わせ、小規模企業から大企業まで強固なセキュリティと包括的な保護を提供します。
Cisco Secure Firewall
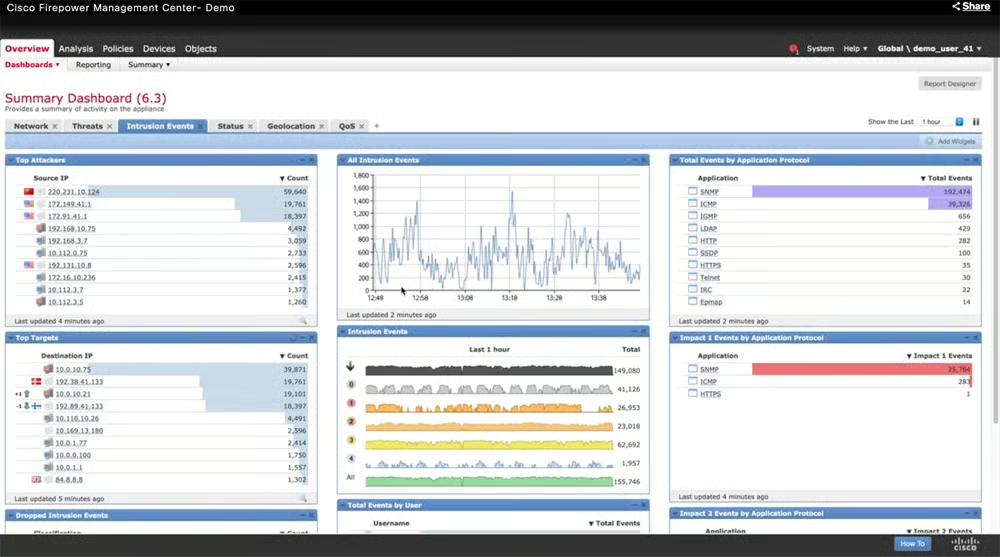
CiscoのSecure Firewallソリューションは、データセンター、支店、クラウド環境における新たなリスクに対して高度な保護を提供します。現在のネットワークインフラと接続し、特に暗号化通信の検査時にも、パフォーマンスを犠牲にすることなく強固なセキュリティを実現します。Ciscoのソリューションには30日間の無料トライアルが含まれ、AWS Marketplaceからカスタマイズ可能な料金計算ツールを利用できます。カスタム見積もりはCiscoの営業部門から取得できます。
FortiSASE Solution
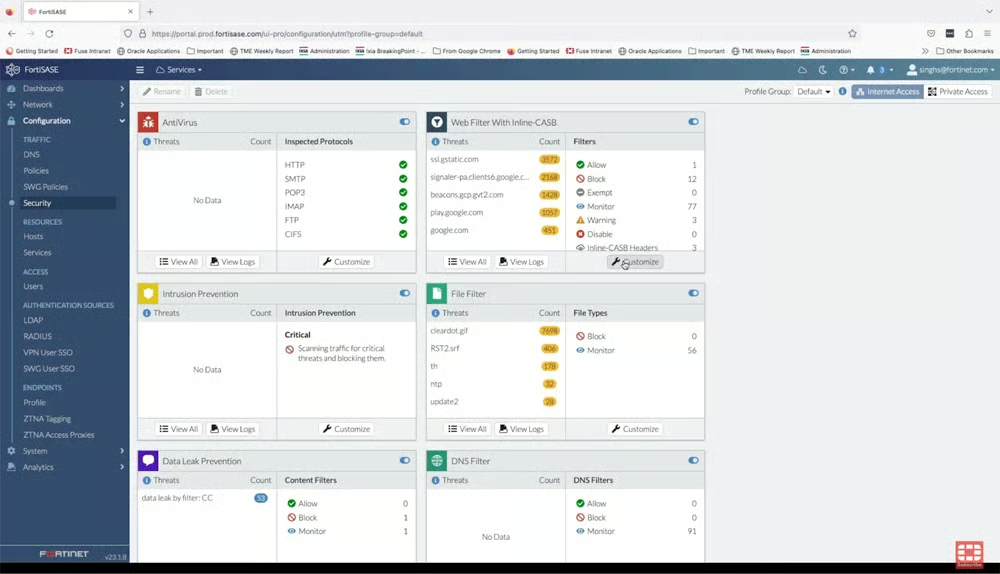
FortinetのFortiSASE solutionは、FWaaS、NGFW、セキュアSD-WANなど、複数のセキュリティ機能を単一の製品またはモジュール型ソリューションに統合します。ハイブリッドな働き方をする従業員が、Web、クラウド、アプリケーションに安全にアクセスできるようにします。Fortinet SASEは、SWG、ZTNA、CASBなどのセキュリティ機能を集中制御可能な単一のOSに統合し、ネットワーク全体を保護します。Ciscoは無料のライブデモを提供しており、カスタム料金はリクエストに応じて提示されます。
FortiSASEの包括的なレビューを詳しく確認し、メリット、デメリット、主な機能、料金の詳細などを見極めましょう。
Palo Alto Networks Next-Generation Firewall
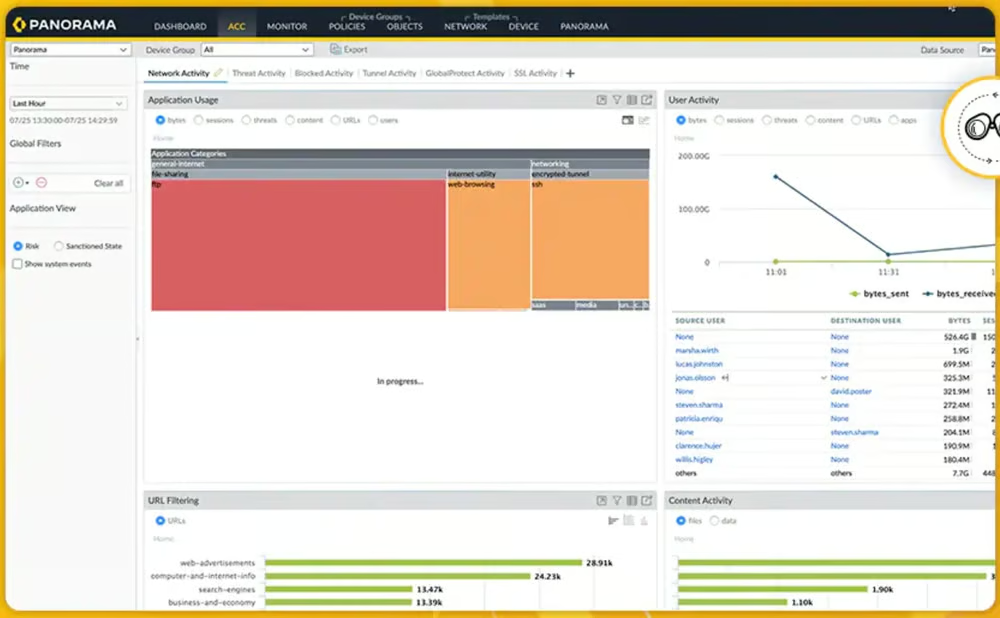
Palo Alto Networks NGFWは、統合セキュリティとリアルタイムのディープラーニングによって企業を保護します。暗号化されたトラフィックを含むすべてのデータを、アプリケーション、ユーザー、コンテンツに基づいて分類し、精密なセキュリティ制御を可能にします。管理ツールのPanoramaは、ファイアウォール全体、脅威防御などに動的な更新を提供し、管理を効率化します。このツールには30日間の無料トライアルが含まれています。料金はAzureとAWSの計算ツールで見積もることができます。
詳細なレビューで主要なNGFWソリューションを取り上げ、主な機能、メリット、デメリット、料金などを紹介しています。
結論:ネットワークファイアウォールでセキュリティを強化する
従来型のネットワークファイアウォールは有効でしたが、進化するデジタル脅威にはアップグレードが求められます。パブリッククラウドとプライベートクラウドの両方を含むネットワークエコシステムの拡大も、脅威の防止以外の課題をもたらしています。クラウド上の仮想ファイアウォールを含むネットワークファイアウォールは、境界セキュリティに不可欠です。エンドポイント、アプリケーション、データのセキュリティ、ポリシー管理、運用を含む、より広範なセキュリティアプローチを補完し、完全な保護を提供します。
ファイアウォール以外にも、セキュアWebゲートウェイ(SWG)はネットワークパラメーターのセキュリティに役立ちます。その相補的な役割と違いについては、SWGとファイアウォールに関するガイドをご覧ください。