













Eine Netzwerk-Firewall ist ein Sicherheitstool, das Richtlinien einsetzt, um Datenverkehr zuzulassen oder abzulehnen und unbefugten Zugriff zu verhindern. Sie fungiert als erste Verteidigungslinie und überprüft den Datenverkehr, um die Einhaltung von Sicherheitsstandards sicherzustellen. Firewalls verwalten zahlreiche Netzwerkschwachstellen. Der Einsatz zuverlässiger Netzwerk-Firewall-Lösungen und zusätzlicher Tools sowie die Befolgung von Best Practices maximieren die Vorteile und minimieren gleichzeitig die Nachteile – das Ergebnis ist eine stärkere Netzwerkabwehr.
- Warum benötigen Sie Netzwerk-Firewalls?
- So funktionieren Netzwerk-Firewalls
- Vor welchen Schwachstellen schützen Netzwerk-Firewalls?
- Welche verschiedenen Arten von Netzwerk-Firewalls gibt es?
- 7 Vorteile von Netzwerk-Firewalls
- 6 Nachteile von Netzwerk-Firewalls
- 8 Best Practices für Netzwerk-Firewalls
- 3 Lösungen für Netzwerk-Firewalls
- Fazit: Sicherheit mit Netzwerk-Firewalls verbessern
Warum benötigen Sie Netzwerk-Firewalls?
Netzwerk-Firewalls sorgen nicht nur durch die Überwachung und Filterung des Internetverkehrs für Sicherheit, sondern integrieren auch fortschrittliche Funktionen wie Automatisierung, Integrationen und Sandboxing. Moderne Firewalls können in virtuellen Umgebungen eingesetzt werden, um Cloud-Daten und entfernte Niederlassungen zu schützen, und gleichzeitig Bedrohungsinformationen einbinden, um sich gegen ausgeklügelte Cyberangriffe zu wappnen.
Mit Netzwerk-Firewalls können Sie:
- Niederlassungen absichern: Für kleine Büros und Heimbüros wichtige Sicherheit gewährleisten, um eine zuverlässige Internetverbindung und den Schutz sensibler Daten sicherzustellen.
- Umgebungen mit geringem Risiko schützen: Eine kostengünstige Möglichkeit bieten, unbefugten Zugriff zu verhindern und gängige Gefahren für Unternehmen mit minimaler Technologieausstattung zu mindern.
- Eine zusätzliche Verteidigungsebene hinzufügen: Die Gesamtsicherheit von Servern, Endpunkten und Netzwerksegmenten durch eine weitere Schutzschicht erhöhen.
- Die interne Netzwerksegmentierung kontrollieren: Unterschiedliche Netzwerksegmente isolieren, damit Sie Zugriff und Bandbreite regulieren und die Verbreitung von Malware verhindern können.
- Frühzeitig mit hohem Durchsatz filtern: Die Auslastung fortschrittlicherer Sicherheitslösungen wie Next-Generation-Firewalls (NGFW) und Web Application Firewalls (WAF) reduzieren.
So funktionieren Netzwerk-Firewalls
Der erfolgreiche Betrieb einer Netzwerk-Firewall hängt von der präzisen Konfiguration durch das IT-Team, Administratoren und Endbenutzer ab. Zu den wichtigsten Aufgaben gehört die Auswahl einer maßgeschneiderten Firewall-Lösung. Nach der Einrichtung der Firewall konfigurieren IT-Teams und Administratoren Firewall-Regeln und Richtlinien. Anschließend schützen Benutzer ihre Geräte, richten Firewall-Zonen ein, implementieren Zugriffskontrollen, führen Bewertungen und Tests durch und aktualisieren die Geräteeinstellungen.
So stellen Sie sicher, dass Ihre Netzwerk-Firewall effektiv funktioniert:
- Eine Firewall-Lösung auswählen: Wählen Sie unter Berücksichtigung der Anforderungen des Kunden sowie bisheriger Sicherheitsprobleme oder aufgetretener Bedrohungen den optimalen Firewall-Typ aus. Entscheiden Sie sich für VPN-fähige Firewalls, um den Fernzugriff abzusichern.
- Das Gerät absichern: Vergeben Sie eindeutige Administratoranmeldedaten und ändern Sie die Einstellungen des Simple Network Management Protocol (SNMP), um die Sicherheit Ihrer Firewall und die Effizienz des gesamten Netzwerks zu verbessern.
- Firewall-Zonen erstellen: Teilen Sie das Netzwerk in Zonen mit spezifischen Zugriffsregeln auf, um Sicherheitsgrenzen im Netzwerk zu schaffen. Platzieren Sie besonders vertrauliche Daten in internen Zonen, um eine zusätzliche Schutzschicht gegen unbefugten Zugriff einzurichten.
- Eine Firewall-Richtlinie entwickeln und implementieren: Konfigurieren Sie Zugriffssteuerungslisten (ACLs) mit spezifischen Parametern für jede Zone. Dokumentieren Sie die Richtlinien, damit Kunden und Administratoren leicht darauf zurückgreifen können.
- Die Firewall testen: Suchen Sie nach Schwachstellen und führen Sie Penetrationstests durch, indem Sie Hacking-Versuche simulieren, um zu bestätigen, dass Ihre Sicherheitsmaßnahmen und Ihre Firewall unbefugten Zugriff wirksam verhindern.
- Das Gerät aktualisieren: Überprüfen Sie regelmäßig die Firewall-Protokolle und aktualisieren Sie Softwarekomponenten, damit die Cybersicherheitsabwehr auf dem neuesten Stand bleibt. Bewerten Sie die ACLs alle sechs Monate neu, um zu überprüfen, ob sie noch wirksam und relevant sind.
Netzwerk-Firewalls werden in zwei Kategorien eingeteilt: Hardware- und Software-Firewalls. Hardware-Firewalls sind physische Komponenten, die an Netzwerkhardware wie Modems angeschlossen sind und große Netzwerke vor schweren Hackerangriffen schützen. Software-Firewalls werden direkt auf Computern installiert und schützen vor Angriffen auf niedriger Ebene, indem sie den Datenverkehr auf Anwendungsebene überwachen und filtern, mit einem Schwerpunkt auf unzulässigen Anmeldeversuchen.
Wenn Administratoren den Datenverkehr ordnungsgemäß verwalten und Berechtigungen festlegen, analysieren Netzwerk-Firewalls den Datenverkehr anschließend auf Paketebene und überprüfen Header, um die Datenintegrität sicherzustellen. Damit sind sie unverzichtbare Werkzeuge, um Unternehmen und Geräte vor unerwünschtem Zugriff zu schützen und die Netzwerksicherheit durch strenge Zugriffskontrollen und Konfigurationsmanagement zu verbessern.
Vor welchen Schwachstellen schützen Netzwerk-Firewalls?
Netzwerk-Firewalls schützen vor Schwachstellen wie Hintertüren, Denial-of-Service-Angriffen und E-Mail-Bomben. Sie wehren außerdem Makros, Viren, Header-Manipulationen und Zero-Day-Schwachstellen ab. Ein wirksamer Netzwerkschutz erfordert sowohl starke Einstellungen als auch proaktive Sicherheitsmaßnahmen. Im Folgenden finden Sie einige der häufigsten Schwachstellen, gegen die Netzwerk-Firewalls schützen.
- Hintertüren: Versteckte Zugriffspunkte im Firewall-Code ausnutzen, um die Sicherheit zu umgehen. Regelmäßige Überprüfungen und Änderungsmanagement verhindern eine Ausnutzung.
- Denial-of-Service (DoS): Überlastet Server mit nicht beantwortbaren Anfragen, was zu Abstürzen und zur Nichtverfügbarkeit von Diensten führt.
- E-Mail-Bombe: Überflutet E-Mail-Systeme mit Nachrichten und macht sie unfähig, legitime E-Mails zu verarbeiten.
- Header-Manipulation: Verändert Paket-Header, um Firewalls zu täuschen und unbefugten Datenverkehr zu ermöglichen. Mindern lässt sich das Risiko durch die Validierung und Begrenzung der Angriffsfläche von HTTP-Header-Schwachstellen.
- Makros: Führen mit schädlichen Skripten in Dokumenten oder Anwendungen gefährliche Aktionen aus, die möglicherweise Computer zum Absturz bringen oder Daten kompromittieren.
- Remote-Anmeldungen: Gefährden sensible Daten. Hacker können über unbefugte Anmeldungen auf Dateien auf Ihrem Gerät zugreifen.
- Viren: Vervielfältigen sich selbst und verursachen weitreichende Schäden – von lästigen Nachrichten bis zur vollständigen Kompromittierung des Systems.
- Zero-Day-Schwachstellen: Eine den Anbietern unbekannte Schwachstelle ermöglicht es Angreifern, in Systeme einzudringen, bevor Patches verfügbar sind.
Welche verschiedenen Arten von Netzwerk-Firewalls gibt es?
Jeder Firewall-Typ verfügt über spezifische Funktionen, die auf bestimmte Sicherheitsanforderungen zugeschnitten sind – von grundlegenden Netzwerk-Firewalls bis hin zu umfassendem Schutz auf Anwendungsebene und fortschrittlicher Bedrohungserkennung. Die Wahl des geeigneten Typs hängt von der Komplexität und den spezifischen Anforderungen der Netzwerkumgebung ab.
- Herkömmliche Firewalls: Konzentrieren sich auf die Überprüfung von Headern. Dazu gehören Paketfilterung, Stateful Inspection, Sitzungsfilterung, Proxy-Dienste und Deep Packet Inspection zum Schutz von Endpunkten und Netzwerksegmenten.
- Unified Threat Management (UTM): Bietet mehr Funktionen als herkömmliche Netzwerk-Firewalls. Ermöglicht eine fortschrittlichere Prüfung von Paket-Headern und führt eine grundlegende Filterung auf Anwendungsebene durch.
- Next-Generation-Firewalls (NGFW): Kombinieren Standardfunktionen mit Deep Packet Inspection und Intrusion Prevention, die für die Abwehr fortschrittlicher Bedrohungen in großen Unternehmen und Netzwerken mit hohem Datenverkehr entscheidend sind.
- Firewalls auf Anwendungsebene (WAF): Sichern einzelne Programme, indem sie den Datenverkehr auf der Anwendungsebene filtern – unverzichtbar für Webanwendungen und Unternehmen, die sensible Informationen verarbeiten.
- Datenbank-Firewalls: Führen eine spezialisierte HTTP-/HTTPS-Überprüfung durch, um Datenbankbedrohungen zu verhindern. Verbessern den Datendurchsatz und reduzieren die Verlangsamung durch große Datenmengen oder hohen Datenverkehr.
- Cloudbasierte Firewalls: Bieten spezialisierten Schutz vor cloudbasierten Bedrohungen, indem sie unerwünschten Zugriff auf private Netzwerke mindern. Sorgen in Multi-Cloud-Umgebungen für Transparenz und Kontrolle über Netzwerk- und App-Datenverkehr.
- Container-Firewalls: Sichern Netzwerke für containerbasierte Anwendungen. Ermöglichen Benutzern Einblick auf Layer 7 (Anwendungsebene) in Kubernetes-Umgebungen. Sie können mit DevOps-Tools bereitgestellt werden und eine nahtlose Bereitstellung über eine CI/CD-Pipeline ermöglichen.
- Firewall-as-a-Service (FWaaS): Bietet eine zentrale Verwaltung von Firewalls, die über ein Serviceabonnement bereitgestellt wird. Nutzt NGFW-Funktionen über die Cloud und stellt Agenten auf Endpunktgeräten bereit.
Firewalls haben sich von der herkömmlichen statischen Paketfilterung hin zur dynamischen Überprüfung von Paketen und der Anwendungsebene entwickelt. Modernere Firewall-Typen integrieren inzwischen Unified Threat Management, um die Sicherheit gegenüber ausgehenden Bedrohungen wie Command-and-Control-Datenverkehr zu verbessern. Sie können jedoch nicht alle Schwachstellen abdecken. Daher empfiehlt es sich, zusätzliche Sicherheitsmaßnahmen wie SASE, Mikrosegmentierung und weitere einzusetzen.
Vergleichen Sie die herkömmlichen Netzwerk-Firewalls mit den anderen gängigen Firewall-Typen und ermitteln Sie anhand unseres Leitfadens, wofür sie sich am besten eignen.
7 Vorteile von Netzwerk-Firewalls
Neben ihrer Hauptfunktion, den Netzwerkverkehr zu filtern, bieten Firewalls einen hohen Datendurchsatz, eine kostengünstige Bereitstellung und umfassende Schutzmechanismen gegen externe Angriffe und Malware. Ihre Fähigkeit, die Netzwerkleistung zu verwalten und Cloud-Speicher zu schützen, unterstreicht ihre Bedeutung für moderne Cybersicherheitskonzepte.
Dies sind die häufigsten Vorteile von Netzwerk-Firewalls:
- Spezialisierte Effektivität steigern: Die spezialisierte Effizienz verbessern, indem sie bestimmte Sicherheitsaufgaben wie die Filterung des Netzwerkverkehrs, die Durchsetzung von Zugriffskontrollen und die Erkennung bösartiger Aktivitäten anhand etablierter Regeln und Kriterien besonders effektiv erledigen.
- Hohe Geschwindigkeit und hohen Datendurchsatz gewährleisten: Daten schnell verarbeiten, die Auswirkungen hoher Datenraten auf die Netzwerkleistung reduzieren und eine effizientere Kommunikation über Netzwerke hinweg fördern.
- Schnelle Installation und Einrichtung ermöglichen: Eine schnelle Bereitstellung und Konfiguration ermöglichen, sodass Unternehmen starke Sicherheitsmaßnahmen umsetzen und gleichzeitig mit geringeren Beeinträchtigungen den Geschäftsbetrieb aufrechterhalten können.
- Vor externen Bedrohungen schützen: Unerwünschte Zugriffsversuche verhindern und Anmeldedaten davor schützen, von böswilligen Akteuren außerhalb des Unternehmens abgefangen zu werden, wodurch Netzwerkintegrität und Datenschutz gewährleistet werden.
- Vor Viren und Malware schützen: Als Schutzwall gegen internetbasierte Bedrohungen dienen, indem eingehender und ausgehender Datenverkehr analysiert und potenziell gefährliche Inhalte blockiert werden, bevor sie in das Netzwerk gelangen.
- Netzwerkleistung verwalten: Die Gesamtleistung und Verfügbarkeit des Netzwerks überwachen und aufrechterhalten, indem unnötiger oder gefährlicher Datenverkehr herausgefiltert wird, um eine effizientere Datenverarbeitung sicherzustellen.
- Cloud-Speicher absichern: Unbefugten Zugriff verhindern und sensible Daten schützen, die remote gespeichert sind, wodurch sich die allgemeine Datensicherheit und die Verfahren zum Management der Einhaltung gesetzlicher Vorgaben verbessern.
6 Nachteile von Netzwerk-Firewalls
Netzwerk-Firewalls bieten zwar erhebliche Vorteile für die Netzwerksicherheit, haben aber auch Nachteile, die Unternehmen berücksichtigen müssen. Dazu gehören Einschränkungen bei der Abwehr ausgeklügelter Angriffe sowie bei der Beschränkung des Benutzerzugriffs. Das Verständnis dieser Nachteile fördert den Einsatz ergänzender Sicherheitslösungen, die Risiken wirksam mindern und robusten Schutz vor neueren Cyberbedrohungen bieten.
- Komplexe Angriffe gelegentlich nicht abwehren: Keinen Schutz gegen fortschrittliche Angriffe bieten, die auf Anwendungen oder HTML-basierte Bedrohungen abzielen, sodass diese für eine Ausnutzung anfällig bleiben.
- Durch manipulierte Header getäuscht werden können: Anfällig für Angriffe sein, die Paket-Header manipulieren, um die Firewall-Abwehr zu umgehen und möglicherweise unbefugten Zugriff zu ermöglichen.
- Eine begrenzte Kapazität haben: Mit hohen Datenverkehrsmengen Schwierigkeiten haben, was ihre Nützlichkeit in größeren oder stärker ausgelasteten Netzwerken einschränkt und einen reibungslosen Betrieb beeinträchtigt.
- Große Investitionen erfordern: Zusätzliche Kosten für die Beratung durch Experten und die Bereitstellung verursachen, was die Budgetplanung erschwert.
- Für Malware-Angriffe anfällig bleiben: Zusätzliche Sicherheitsmaßnahmen gegen fortschrittliche Malware benötigen, die Firewall-Abwehrmaßnahmen umgeht.
- Den Benutzerzugriff beschränken: Den Netzwerkzugriff pro Benutzer begrenzen, was Prozesse verlangsamen und zu Exploits führen kann, die die Netzwerkverwaltung erschweren.
8 Best Practices für Netzwerk-Firewalls
Die Umsetzung empfohlener Best Practices optimiert die Firewall-Leistung und die allgemeine Netzwerksicherheit. Sie können Ihre Abwehr weiter stärken, indem Sie diese Maßnahmen verstehen, umsetzen und regelmäßig bewerten. Die Konfiguration von Sicherheitseinstellungen, der Einsatz mehrerer Firewall-Ebenen, Mikrosegmentierung, die Befolgung des Prinzips der geringsten Privilegien, die Überwachung von Protokollen und die Sicherstellung zuverlässiger Backups bieten sowohl sofortigen Schutz als auch langfristige Resilienz.
Firewall-Richtlinien verstehen
Beginnen Sie damit, die aktuellen Konfigurationen zu prüfen und die Netzwerkarchitektur abzubilden, um ein besseres Verständnis ihrer Historie und Vorschriften zu gewinnen. Analysieren Sie die Ursprünge bestehender Vorschriften, einschließlich historischer Sicherheitsprobleme und Überarbeitungen. Erstellen Sie ein umfassendes Protokollierungssystem, um Regeln regelmäßig auf ihre Relevanz zu analysieren und zu aktualisieren. Dokumentieren Sie Konfigurationen, Netzwerkdiagramme und Sicherheitsrichtlinien zu Prüfzwecken, um Konflikte zu vermeiden und die Effizienz aufrechtzuerhalten.
Mehr über das Erstellen einer Firewall-Richtlinie erfahren Sie in unserem Leitfaden, der die erforderlichen Schritte und eine herunterladbare Vorlage für Ihre eigene Nutzung enthält.
Sicherheitseinstellungen konfigurieren
Legen Sie strenge Regeln fest, die nur vorab genehmigten Datenverkehr zulassen. Das gewährleistet maximale Sicherheit, kann aber den Arbeitsablauf beeinträchtigen. Alternativ können Sie weniger spezifische, aber strenge Parameter verwenden, die auf reguläre Aktivitäten abgestimmt sind, um Benutzerfreundlichkeit und Sicherheit ins Gleichgewicht zu bringen. Beide Techniken zielen darauf ab, Netzwerke vor unerwünschtem Zugriff zu schützen und gleichzeitig betriebliche Anforderungen mit unterschiedlichem Maß an Einschränkung zu unterstützen.
In Secure Access Service Edge (SASE)-Tools integrieren
Mit SASE können Sie Firewall-as-a-Service (FWaaS), Cloud Access Security Broker (CASB) und Zero Trust Network Access (ZTNA) kombinieren. Dadurch wird der Kontext von Sicherheitsereignissen in Echtzeit verbessert und der Verwaltungsaufwand durch die Vereinheitlichung der Plattformen reduziert. SASE, dessen umfassende Einführung Gartner für 2024 erwartet, bietet mehr Transparenz und Flexibilität, um angesichts der zunehmenden Verbreitung von Szenarien für Remote-Arbeit strenge Sicherheitsrichtlinien aufrechtzuerhalten.
Mehrere Firewall-Ebenen einsetzen
Die Implementierung mehrerer Firewall-Ebenen verbessert Ihre Sicherheitslage, indem Perimeter-, interne und Anwendungsebenen so konfiguriert werden, dass sie verschiedene Netzwerkbedrohungen abdecken. Verwenden Sie ein Firewall-Verwaltungstool, um die Kontrolle zu zentralisieren und die Verwaltungseffizienz zu steigern. Aktualisieren Sie die Regeln regelmäßig, um die Angriffsfläche zu verkleinern und die Abwehr gegen verschiedene Cyberbedrohungen zu stärken.
Mikrosegmentierung implementieren
Mikrosegmentierung beschränkt den Benutzerzugriff auf bestimmte Netzwerksegmente und begrenzt dadurch die unbefugte Bewegung durch das gesamte Netzwerk. Dies verbessert die Sicherheit, indem wichtige Ressourcen voneinander getrennt und die Folgen künftiger Eindringversuche gemindert werden. Im Gegensatz zu herkömmlichen Firewalls, die sich auf externe Bedrohungen konzentrieren, bietet Mikrosegmentierung einen internen Schutz und verhindert, dass sich Angreifer lateral im Netzwerk bewegen. So entsteht ein umfassender Schutz vor externen und internen Bedrohungen.
Das Prinzip der geringsten Privilegien befolgen
Beschränken Sie den Zugriff auf das für bestimmte Rollen unbedingt erforderliche Minimum. Verwenden Sie NGFWs für identitätsbasierte Kontrollen, um strenge Zugriffsrichtlinien durchzusetzen. Führen Sie ein Firewall-Audit durch und aktualisieren Sie die Berechtigungen regelmäßig, um überflüssige Zugriffe zu widerrufen, das Risiko eines unrechtmäßigen Zugriffs zu senken und Firewall-Konfigurationen an Best Practices für die Sicherheit auszurichten und so künftige Sicherheitsverletzungen zu vermeiden.
Protokolle prüfen und Aktivitäten überwachen
Aktivieren Sie die Firewall-Protokollierung, um den Netzwerkverkehr zu erfassen und zu analysieren, und werten Sie die Protokolle regelmäßig aus. Richten Sie automatische Warnmeldungen für wichtige Ereignisse ein und schützen Sie die Protokolle, damit sie einfach abgerufen werden können. Analysieren Sie die Protokolle, um Anomalien zu erkennen, Bedrohungen zu identifizieren und Firewall-Konfigurationen zu verbessern. Diese Strategie verbessert die Bedrohungserkennung, die Fehlerbehebung und die allgemeine Sicherheit, da sie fundierte Entscheidungen ermöglicht und Firewall-Konfigurationen optimiert.
Zuverlässige Backups sicherstellen
Erstellen Sie regelmäßig Backups, indem Sie aktuelle Setups und Firewall-Einstellungen sichern. Planen Sie häufige Backups, um Datenverluste bei Systemausfällen oder Sicherheitsverletzungen zu reduzieren. Backups sollten sicher gespeichert und Wiederherstellungsverfahren getestet werden, um ihre Funktionstüchtigkeit zu überprüfen. Diese Methode schützt vor Fehlern, Hardwareausfällen und böswilligen Angriffen. Zuverlässige Backups gewährleisten die Kontinuität und ermöglichen eine schnelle Reaktion auf schwerwiegende Ereignisse oder Cyberangriffe.
Erfahren Sie in unserem umfassenden Leitfaden zu Best Practices für die Firewall-Verwaltung.
3 Lösungen für Netzwerk-Firewalls
Lösungen für Netzwerk-Firewalls verbessern die Genauigkeit der Netzwerküberwachung und -verwaltung. Führende Lösungen wie Cisco Secure, die FortiSASE-Lösung und Palo Alto Networks NGFW kombinieren fortschrittliche Firewall-Funktionen mit weiteren Sicherheitstools und bieten so kleinen wie großen Unternehmen starke Sicherheit und umfassenden Schutz.
Cisco Secure Firewall
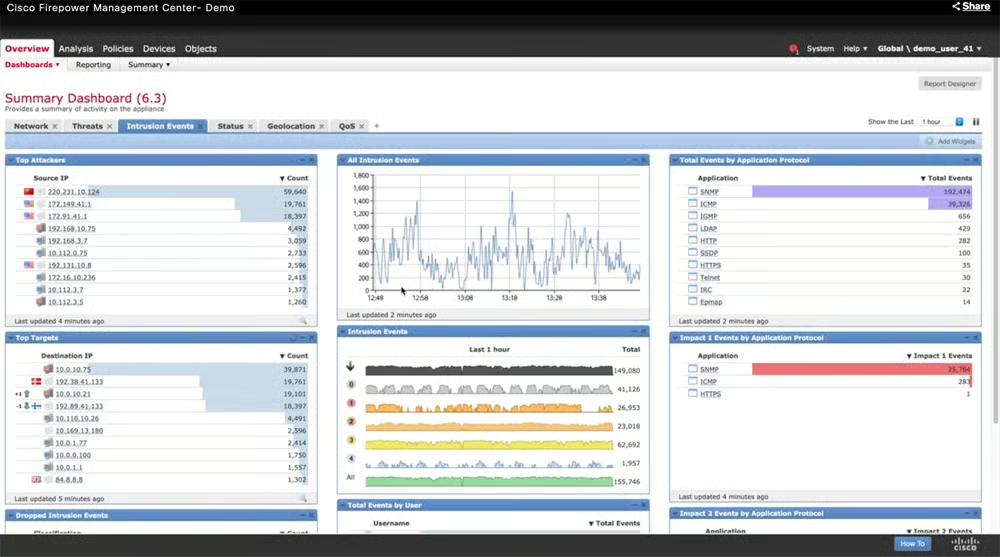
Die Secure-Firewall-Lösung von Cisco bietet fortschrittlichen Schutz vor neuen Risiken in Rechenzentren, Niederlassungen und Cloud-Umgebungen. Sie lässt sich in Ihre bestehende Netzwerkinfrastruktur integrieren und bietet starke Sicherheit ohne Leistungseinbußen, insbesondere bei der Prüfung verschlüsselter Kommunikation. Die Lösungen von Cisco umfassen eine 30-tägige kostenlose Testversion und einen anpassbaren Preisrechner über den AWS Marketplace. Individuelle Angebote sind über den Cisco-Vertrieb erhältlich.
FortiSASE-Lösung
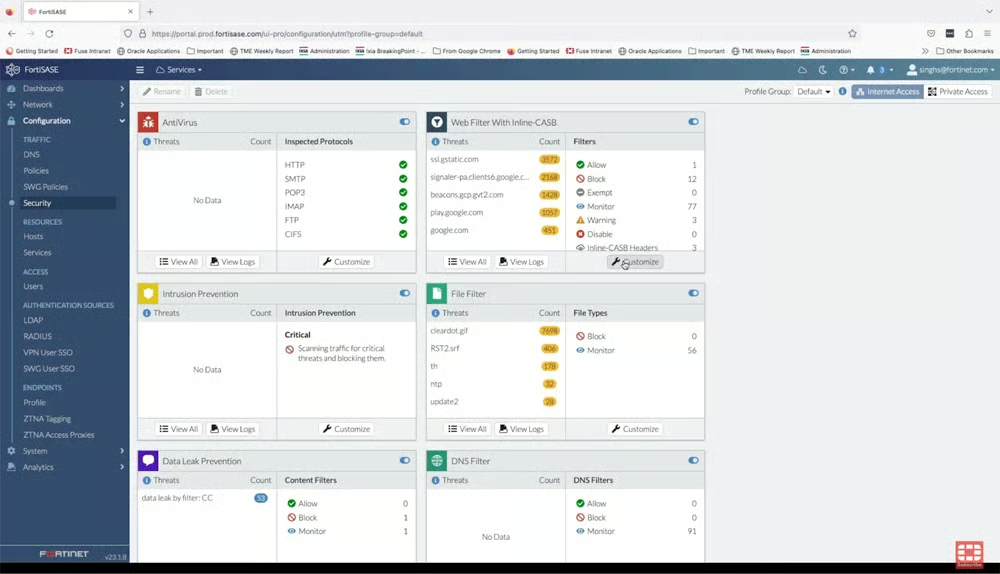
Die FortiSASE-Lösung von Fortinet vereint mehrere Sicherheitsfunktionen in einem einzigen Produkt oder einer modularen Lösung, darunter FWaaS, NGFW und sicheres SD-WAN. Sie ermöglicht Hybridarbeitskräften den sicheren Zugriff auf Web, Cloud und Apps. Fortinet SASE kombiniert Sicherheitsfunktionen wie SWG, ZTNA und CASB in einem einzigen Betriebssystem mit zentraler Steuerung und bietet so umfassenden Netzwerkschutz. Cisco bietet kostenlose Live-Demos an; individuelle Preise sind auf Anfrage erhältlich.
Vertiefen Sie sich in unsere umfassende Bewertung von FortiSASE, um die Vor- und Nachteile, die wichtigsten Funktionen, Preisdetails und mehr besser beurteilen zu können.
Next-Generation-Firewall von Palo Alto Networks
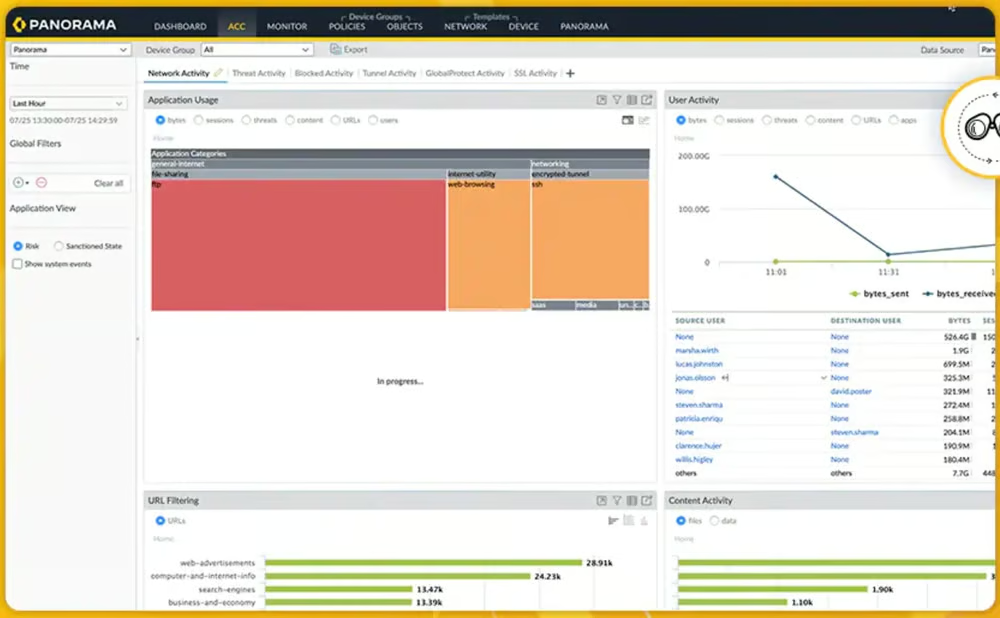
Die NGFW von Palo Alto Networks schützt Unternehmen durch einheitliche Sicherheit und Deep Learning in Echtzeit. Sie kategorisiert alle Daten, einschließlich verschlüsselten Datenverkehrs, nach Anwendung, Benutzer und Inhalt und ermöglicht so präzise Sicherheitskontrollen. Das Verwaltungstool Panorama vereinfacht die Administration durch dynamische Aktualisierungen für Firewalls, die Bedrohungsprävention und weitere Bereiche. Das Tool umfasst eine 30-tägige kostenlose Testversion. Über die Rechner von Azure und AWS können Sie die Preise schätzen.
Entdecken Sie in unserer ausführlichen Bewertung die führenden NGFW-Lösungen mit ihren wichtigsten Funktionen, Vor- und Nachteilen, Preisen und mehr.
Fazit: Sicherheit mit Netzwerk-Firewalls verbessern
Herkömmliche Netzwerk-Firewalls haben sich bewährt, doch die zunehmenden digitalen Bedrohungen erfordern Weiterentwicklungen. Neben der Bedrohungsprävention stellt das wachsende Netzwerkökosystem, das sowohl öffentliche als auch private Clouds umfasst, Unternehmen vor Herausforderungen. Netzwerk-Firewalls, einschließlich virtueller Firewalls in der Cloud, sind für die Perimetersicherheit von entscheidender Bedeutung. Sie ergänzen einen umfassenderen Sicherheitsansatz, der Endpunkt-, Anwendungs- und Datensicherheit, Richtlinienverwaltung und Betriebsabläufe umfasst, und ermöglichen so einen vollständigen Schutz.
Neben Firewalls können auch Secure Web Gateways (SWGs) zum Schutz von Netzwerkparametern beitragen. Entdecken Sie ihre ergänzenden Aufgaben und Unterschiede in unserem Leitfaden zu SWGs und Firewalls.