

















ニューヨーク州司法長官室が先週発表した報告書は、サイバー犯罪者が使う一般的な手法であり、拡大を続け、ユーザー名とパスワードを使わないセキュリティ対策の推進を後押ししているクレデンシャルスタッフィングに焦点を当てた。
レティシア・ジェームズ司法長官の事務所は数カ月にわたる調査を州内で実施し、オンライン小売業者、レストランチェーン、食品配送サービスなど17社の110万以上のオンラインアカウントの認証情報を発見したと、報告書は述べている。
この調査は、悪意ある攻撃者がクレデンシャルスタッフィングをいかに容易に利用できるか、また、このような攻撃がいかに頻繁に見逃されているかを浮き彫りにした。ジェームズ司法長官室によると、17社(いずれも社名は公表されていない)の調査で、攻撃の大半が検知されていなかったことが判明した。報告書によると、各社はクレデンシャルスタッフィングへの追加対策を実施済み、または導入を計画していた。
パスワードの使い回し
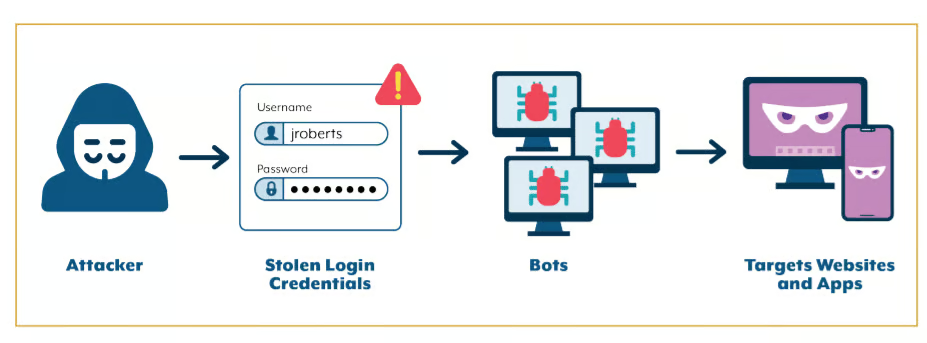
クレデンシャルスタッフィングとは、サイバー犯罪者があるWebサイトから盗み出したユーザー名とパスワードを使って、別のWebサイトへのログインを試みる手法だ。場合によっては、試行回数を増やすためにボットネットを利用し、攻撃を成功させた犯罪者は、認証情報を使って保存されたクレジットカード情報を悪用し、不正購入を行ったり、顧客のアカウントに保存されたギフトカードを盗んだり、情報を使って被害者に対するフィッシング攻撃を仕掛けたり、ログイン情報や個人データを他の悪意ある攻撃者に売却したりできる。
「事実上、あらゆるWebサイトやアプリが、ユーザー認証の手段としてパスワードを使用している」と、調査担当者は報告書に記している。「ユーザーは、管理しなければならないオンラインアカウントの数が増え続ける中で、複数のオンラインサービスで同じパスワードを使い回す傾向がある。残念ながら、パスワードの広範な利用と使い回しによって、パスワードはサイバー犯罪者にとって魅力的な標的となっている。ある企業から盗まれたパスワードが、別の企業にある多数のアカウントへの鍵になることを、犯罪者は知っているからだ」
調査担当者は、「他の多くの種類のサイバー攻撃とは異なり、クレデンシャルスタッフィング攻撃は仕掛けるのに高度な技術知識をほとんど必要としないことが多い。攻撃者は通常、無料で簡単に入手でき、人間の介入なしに数百件のログイン試行を同時に送信できるソフトウェアを使う。1人の攻撃者が、1つのWebサービスに数十万件、場合によっては数百万件ものログイン試行を簡単に送信できる」と指摘している。
関連記事:おすすめのパスワードマネージャーとツール
サイバー犯罪者の推測に頼る手間をなくす
ID管理企業OneLoginのテクノロジーエバンジェリスト、アリシア・タウンゼント氏によると、認証情報の悪用は近年、ますます容易になっている。
「サイバー犯罪者は、さまざまなシステムから収集されたユーザー名とパスワードの膨大なリストを簡単に購入できるため、もはやパスワードを無作為に推測する必要はない」と、タウンゼント氏はeSecurity Planetに語った。「犯罪者は、ユーザーが認証情報の入力を求められる数十、場合によっては数百ものアプリケーションにアクセスする際、同じユーザー名とパスワードの組み合わせを日常的に使っているという事実を利用できる。そして、同じ認証情報を使って他のシステムへの侵入も試みるのだ」
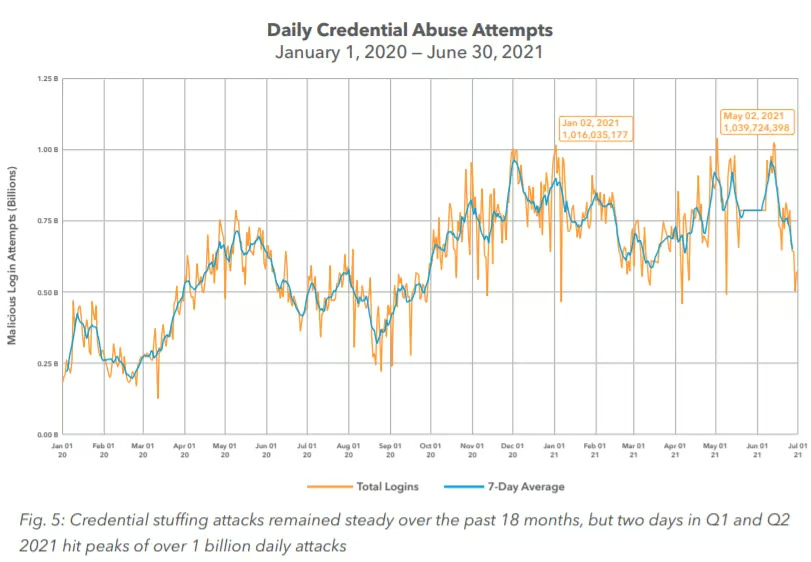
クレデンシャルスタッフィングは、悪意ある攻撃者にとって着実に人気を高めている攻撃手段だ。コンテンツ配信ネットワーク大手Akamaiの報告書によると、2020年には世界で1億9300万件の同種の攻撃が発生した。2021年1月と5月には特に注目すべき攻撃があり、クレデンシャルスタッフィング攻撃のトラフィックは、それぞれ1日当たり10億件を超えた。
ニューヨーク州司法長官の報告書は、Ponemon Instituteが2017年に発表した報告書を引用している。それによると企業は、アプリケーションの停止、顧客の喪失、ITコストの増加により、クレデンシャルスタッフィング攻撃で年間約600万ドルの損失を被っていた。
オンラインコミュニティーを監視
ニューヨーク州司法長官の調査では、クレデンシャルスタッフィングで知られるオンラインコミュニティーを数カ月にわたって監視した。調査担当者によると、攻撃に使われたログイン認証情報を含む投稿を数千件発見したという。報告書に記載された社名非公表の17社には、それぞれ攻撃について通知し、調査するよう求めた。
ジェームズ司法長官の報告書は、企業がクレデンシャルスタッフィングをより適切に検知し、防御し、対応するために取れる対策も示している。具体的には、ボット検知ソフトウェアや多要素認証の導入、過去に漏洩したパスワードの顧客による再利用の防止、顧客やアカウントのアクティビティーの監視、脅威インテリジェンスの活用などだ。
購入時に再認証を求めることや、第三者サービスを利用して不正を検知することなど、他にも対策はある。インシデントが発生した場合は、速やかに調査し、問題を修正して、顧客に通知する必要がある。
関連記事:おすすめのID・アクセス管理(IAM)ソリューション
ハッカーは複数のIPアドレスを使う
NTT Application Securityのフェロー、レイ・ケリー氏は、ハッカーが検知を回避する一般的な手口として、複数の異なるIPアドレスを使うことを挙げた。
「多くのサイトにはリクエストのスロットリングやブロック機能があるが、異なるIPアドレスを使えば検知を回避できる。そのためサイバー犯罪者は、可能な限り多くのユーザー名とパスワードを試せる」と、ケリー氏はeSecurity Planetに語った。
同氏は、Have I Been PwnedのWebサイトにも言及した。同サイトでは、既知の情報漏洩のデータベースを検索し、自分のメールアドレスや電話番号のパスワードが漏洩していないか確認できる。漏洩していれば、クレデンシャルスタッフィング攻撃につながる可能性がある。「第三者による情報漏洩が原因でパスワードを変更する必要があるかどうか確認するため、このサイトをチェックするのは良い習慣だ」と同氏は述べた。
PerimeterXの新興技術担当シニアディレクター、ウリエル・マイモン氏はeSecurity Planetに対し、ニューヨーク州司法長官室は、オンラインでの個人情報窃取がもたらす結果から消費者やインターネットユーザーを守る上で、良い仕事をしていると語った。
「同事務所は今回のように攻撃を調査しただけでなく、攻撃の影響に対処し、顧客に知らせる責任をWebサイト運営者に負わせることでも成果を上げている。最近の訴訟などがその例だ」とマイモン氏は述べ、2020年の事例に触れた。この事例では、継続する攻撃を調査しなかったとして訴えられたDunkin Donutsが、攻撃の被害を受けた顧客への通知、パスワードのリセット、保存されたプリペイドカードの不正利用分の支払いに同意した。さらに同社は、罰金と費用として65万ドルを支払うと述べた。
クラウドIDセキュリティ企業ThycoticCentrifyのチーフセキュリティサイエンティスト兼アドバイザリーCISO、ジョセフ・カーソン氏はeSecurity Planetに対し、司法長官の報告書はパスワード管理の状況が悪化していることを浮き彫りにしていると語った。
「古いパスワードや、それに似たバリエーションを決して使い回してはいけない」とカーソン氏は述べた。「古いパスワードを使い続けるのは、玄関のドアを開けたままにして、サイバー犯罪者を自宅に招き入れるようなものだ。……多くのパスワードマネージャーは無料だ。使い始めよう。パスフレーズのような、長くて固有のパスワードを使い、パスワードマネージャーで全てのパスワードを固有のものにしつつ、使いやすく管理するとよい」
同氏は企業について、「パスワードマネージャーの先に進み、特権アクセスの保護に取り組み始めることも重要だ」と述べた。
パスワードの先へ
この報告書は、ユーザー名とパスワードの先へ進むべき時が来たことを示す、さらなる証拠だと見る向きもある。
「この種の報告書が出るたびに、システムへのアクセスにユーザー名とパスワードを使うことはもはや安全ではないと、繰り返し証明されている」と、OneLoginのタウンゼント氏は述べた。「ユーザー名とパスワードに加えて、異なる種類の認証を必須にする必要がある」
MicrosoftやIBMからApple、Duo、Okta、Thalesに至るまで、ますます多くの企業が、認証におけるパスワードを過去の遺物にしようと取り組んでいる。顔、音声、指紋認証、FIDO-2準拠のキー、ソフトウェアトークンや証明書などが選択肢となる。Microsoftは3年以上にわたり、多くのアカウントでパスワードを段階的に廃止しており、2021年9月には全アカウントでパスワードレス認証を推進すると発表した。
「パスワードを好きな人はいない」と、Microsoftのセキュリティ、コンプライアンス、ID担当コーポレートバイスプレジデント、ヴァス・ジャッカル氏は当時、ブログ記事に記した。「パスワードは不便だ。攻撃の格好の標的でもある。それでも長年にわたり、メールから銀行口座、ショッピングカードからビデオゲームまで、デジタル生活のあらゆるものにとって最も重要なセキュリティ層であり続けてきた」
関連記事:パスワードレス認証入門