

















すべての組織がペネトレーションテストを実施すべきですが、投資に見合う価値を十分に得られないのではないかと懸念する組織も少なくありません。組織には、社内チームでペネトレーションテストを実施するか、外部ベンダーに依頼してコストを削減する方法を探すかという2つの選択肢があります。
いずれの場合も課題はありますが、ペネトレーションテストの価値を最大化するには、組織はコスト削減と品質のバランスを取らなければなりません。品質の低いペネトレーションテストは、悪用可能な脆弱性を組織が把握できないまま、多額の無駄な支出となる可能性があります。
関心のあるトピックに移動するには、以下のリンクを利用してください。
- ペネトレーションテストの価値と投資対効果。
- 自社実施テスト:課題と価値の最大化。
- 第三者ベンダーによるテスト:課題と価値の最大化。
- ペンテストの見積もりに必要な基準と要件。
- コスト削減に関する注意点。
- 結論:最大限の価値を得るためにペネトレーションテストを実施する。
ペネトレーションテストの価値と投資対効果
各組織におけるペネトレーションテストの価値は異なり、投資対効果(ROI)の算出に基づきます。ROIは、得られる利益のコストと投資のコストを比較するもので、ペネトレーションテストの場合は、悪用コストをテストコストで割って算出します。
ROI = Expected Cost of Exploitation / Cost of Penetration Testここでいう悪用の想定コストとは、テスト対象システムへの攻撃が成功した場合に生じるデータ侵害、業務の中断、ITシステムの損害にかかるコストです。この金額は、組織やシステムによって異なります。
以下の例における潜在的なコストの大きな違いを考えてみましょう。
- 休暇中の小学校でインターネットが1時間中断した場合
- ブラックマンデーにAmazonでインターネットが1時間中断した場合
- 製鉄所のタイムカードデータベースでデータ侵害が発生した場合(従業員情報は含まない)
- 薬品研究者の研究室のコンピューターからデータが侵害された場合
- クリーニング店の店舗にある唯一のコンピューターへのコマンド・アンド・コントロールアクセス
- Fortune 500企業の財務担当副社長が所有するノートPCへのコマンド・アンド・コントロールアクセス
企業のリソースの価値が高いほど、ペネトレーションテストへの投資を増やすべきです。テストで何も発見されなかった場合でも同様です。Red LionのCEOであるScott Lyons氏は、次のように指摘しています。「どのテストも、ペンテスターがシステムに侵入できるかどうかより、システムがレジリエンスやシステム保護能力、セキュリティチームへのアラート発信能力によって、ビジネスにとっての価値を証明できるかどうかの方がはるかに重要です」
「どのテストも、ペンテスターがシステムに侵入できるかどうかより、システムがその価値を証明できるかどうかの方がはるかに重要だ」
– Red Lion CEO、Scott Lyons氏
組織はコスト削減のため、社内のITチームを使ってペネトレーションテストを実施したくなるかもしれません。場合によっては合理的な選択であり、社内に専門知識があるなら、外部の専門家に依頼する前に脆弱性を減らすため、ぜひ実施すべきです。
しかし、外部チームは新たな視点や異なる経験、専門性をもたらし、見落とされていた脆弱性を発見できます。外部ベンダーには定期的に依頼すべきであり、PCI DSSなど一部のコンプライアンス基準では依頼が義務付けられている場合もあります。
自社実施テスト:課題と価値の最大化
組織がペネトレーションテストに内部リソースを使おうとするのは、テスト費用が安くなると考えるためです。しかし、自社実施テストに固有の課題には、慎重に検討しなければ相殺できない隠れたコストが潜んでいます。
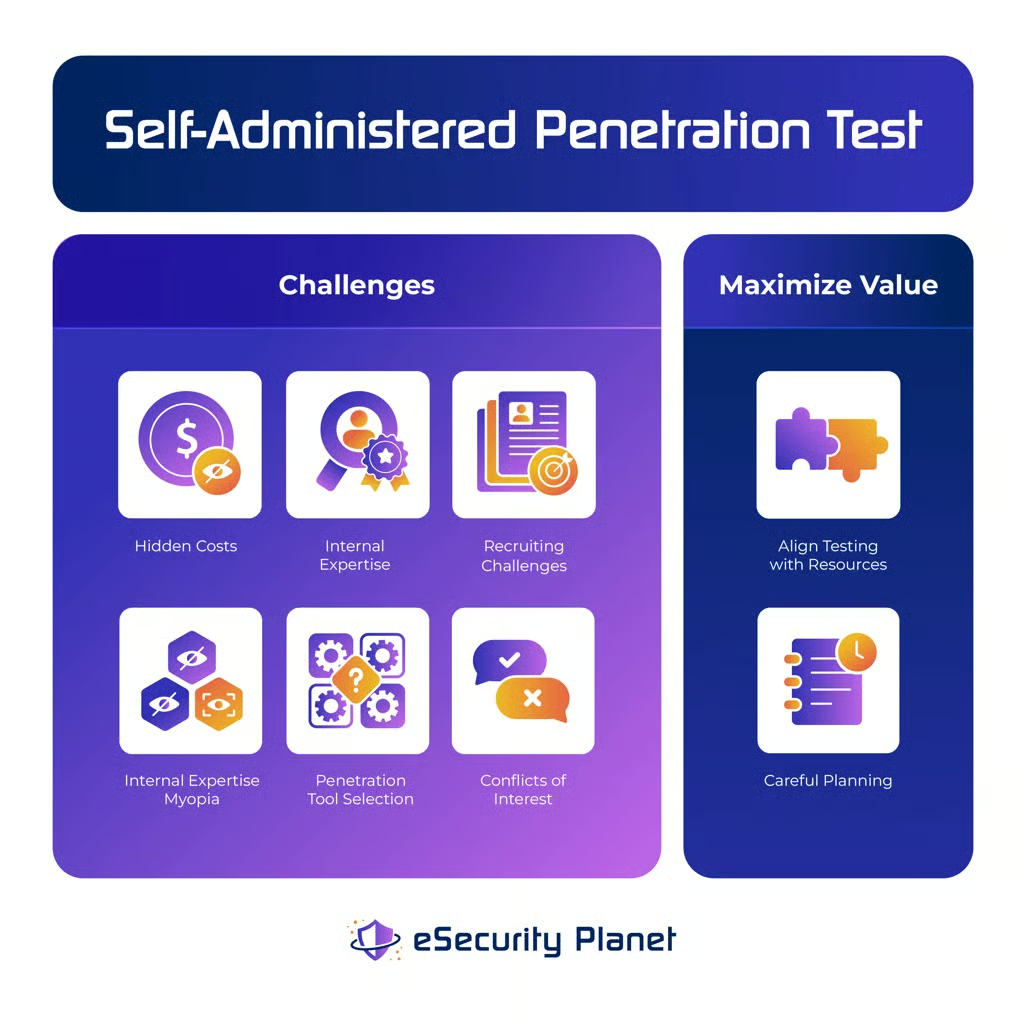
自社実施テストの課題
自社実施のペネトレーションテストにおける主な課題は、隠れたコスト、社内の専門人材の採用難、社内の専門知識による視野狭窄、ペネトレーションツールの選定、利益相反です。組織がこれらの問題に対処しない限り、ペネトレーションテストの品質は望ましい水準を下回る可能性が高くなります。
自社実施テストにおける隠れたコスト
管理職が自社実施のペネトレーションテストを選ぶのは、従業員の人件費が給与によって「支払い済み」だと考えることが多いためです。外部のペネトレーションテストの費用と比較する際、追加費用がないことから、社内のペンテスターの費用をゼロとして計算します。
しかし、キャッシュフローの観点では妥当でも、これは近視眼的な考え方です。費用には少なくとも社内チームの配賦人件費を含めるべきであり、保留せざるを得ないプロジェクトの機会費用も含める必要があります。
例えば、ペネトレーションテストを実施すると、チームはIT改善やセキュリティ改善、さらにはセキュリティ脅威の監視と対応に取り組めなくなる可能性があります。こうした遅延は組織のリスクを高め、侵害やその他の損害が発生する可能性を増大させます。
社内の専門人材採用における課題
ITおよびサイバーセキュリティの専門人材が深刻に不足しているため、すべての組織で採用・定着コストが上昇し続けています。その結果、ほとんどの社内IT・セキュリティチームはゼネラリストで構成されています。ペネトレーションテストなど特定分野の専門知識を得るためのコスト増は、その専門家がフルタイムで知識を活用しない限り正当化できないためです。時給100ドルの仕事に、時給300ドルの人材を使うことが合理的になるのは、いったいいつでしょうか。
しかしこれは、専門知識を適用する段階になると、ゼネラリストがツールを理解するためにより多くの調査を行い、テストの準備と実施に時間をかけ、さらには必要性を認識できないため意味のないテストを実施する可能性があることも意味します。専門知識の不足は、同じ作業を専門家が行った場合と比較しなければ予測も測定もできない、高コストな非効率を生み出します。
ゼネラリストはミスを犯しやすく、ミスを認識できず、コンプライアンスやその他の特殊な要件にも不慣れです。組織がミスやコンプライアンス違反による隠れたコストに気づくのは、手遅れになってからです。
社内の専門知識による視野狭窄
ペネトレーションテストの専門人材を雇用できるリソースを持つ大規模組織でさえ、専門家を雇える分野は限られます。こうした専門家は自分の担当分野だけを深く理解するため、ペネトレーションテストにおける視野狭窄につながります。つまり、自分の知識には精通していても、専門外の手法や脆弱性には不慣れな可能性があります。
例えば、ネットワークとファイアウォールのペネトレーションテストの専門家が、Webアプリケーションに対するSQLインジェクションのテストや、IoT(モノのインターネット)ファームウェアのハッキングに関する専門知識も持っている可能性は低いでしょう。この専門家が企業ネットワークの社内ペネトレーションテストを担当するのは問題ありませんが、他の種類のインフラのテストまでこの専門家の責任とするのは不公平かつ不合理です。
ペネトレーションツールの選定
ほとんどの組織は、ペネトレーションテストを定期的に実施できるだけのリソースしか持たないため、ペネトレーションツールのコストを、ペネトレーションテスト企業よりもはるかに少ないテスト回数に分散させることになります。そのため、組織はオープンソースツールに傾きがちですが、こうしたツールは機能がより限定的で、使用にあたってより多くの専門知識や時間を必要とする傾向があります。
社内のペネトレーションテストチームの多くは、ネットワークとアプリケーションのペネトレーションテストツールを一通り習得して導入する時間がありません。組織は限られたツールセットを選ぶことになりますが、その結果、実施できるテストの一部しか対応できない傾向があります。
利益相反
IT・DevOps担当者が環境を構築したのに、ITリソースやアプリケーションが誤って導入されたことを正直に報告するでしょうか。経営陣に隠して欠陥をこっそり修正することはないでしょうか。
別の利益相反は、焦りや運用上の懸念、あるいは安全な状態を維持する意識の欠如から、管理職がテストを早く切り上げ、チェックボックスを埋めるだけの結果検証を行うよう圧力をかけた場合に生じます。どちらの利益相反も隠れやすく、発見が困難です。
価値を最大化するための自社実施ペネトレーションテストの検討事項
多くの組織では、自社実施のペネトレーションテストが抱える課題により、長期的には外部委託の方が安価で効率的になる可能性があります。ただし、自社実施を選ぶ組織でも、リソースに合わせてテストを行い、綿密に計画することでテストの価値を最大化できます。
リソースに合わせてテストを行う
テストをリソースに合わせるには、組織は予算やセキュリティ担当者の配置、ペネトレーションテストツールなどを踏まえ、現実的な期待値を設定する必要があります。これは、特に予算やセキュリティ担当者の業務量に大きく左右される、変動し続ける目標です。組織は担当者に能力以上の業務を強いてはなりません。そうしなければ、利益相反や視野狭窄を招くことになります。
綿密な計画
綿密な計画には、リソースの制約を克服するためにペネトレーションテストを分割または再調整することが含まれます。テストを実施する場合でも、主要なサイバーセキュリティ機能(インシデント対応、監視)を維持し、重要な保守プロジェクトを進めるのに十分なリソースを確保してください。
最も分かりやすい例は、業務の繁忙期です。繁忙期には組織はダウンタイムを許容できず、ほとんどの担当者が製品やサービスの提供を支える業務にかかりきりになります。
こちらもおすすめ:
- ペネトレーションテストツールおすすめ9選。
- ペネトレーションテストサービスプロバイダーおすすめ7選。
- オープンソースのペネトレーションテストツールおすすめ24選。
- 10ステップでペネトレーションテストプログラムを導入する方法。
第三者ベンダーによるテスト:課題と価値の最大化
第三者ベンダーには課題があるため、多くの組織は社内でペネトレーションテストを実施することを選びます。しかし、専門家に外部委託すれば、大幅に時間を節約でき、IT専門人材の採用に関する制約も解消できます。
組織は、ITの基本事項を実行し、長期契約を採用し、部分的なペネトレーションテストを優先し、またはローリング方式のペネトレーションテストを実施することで、ペネトレーションテストの価値を高め、コストを削減できます。
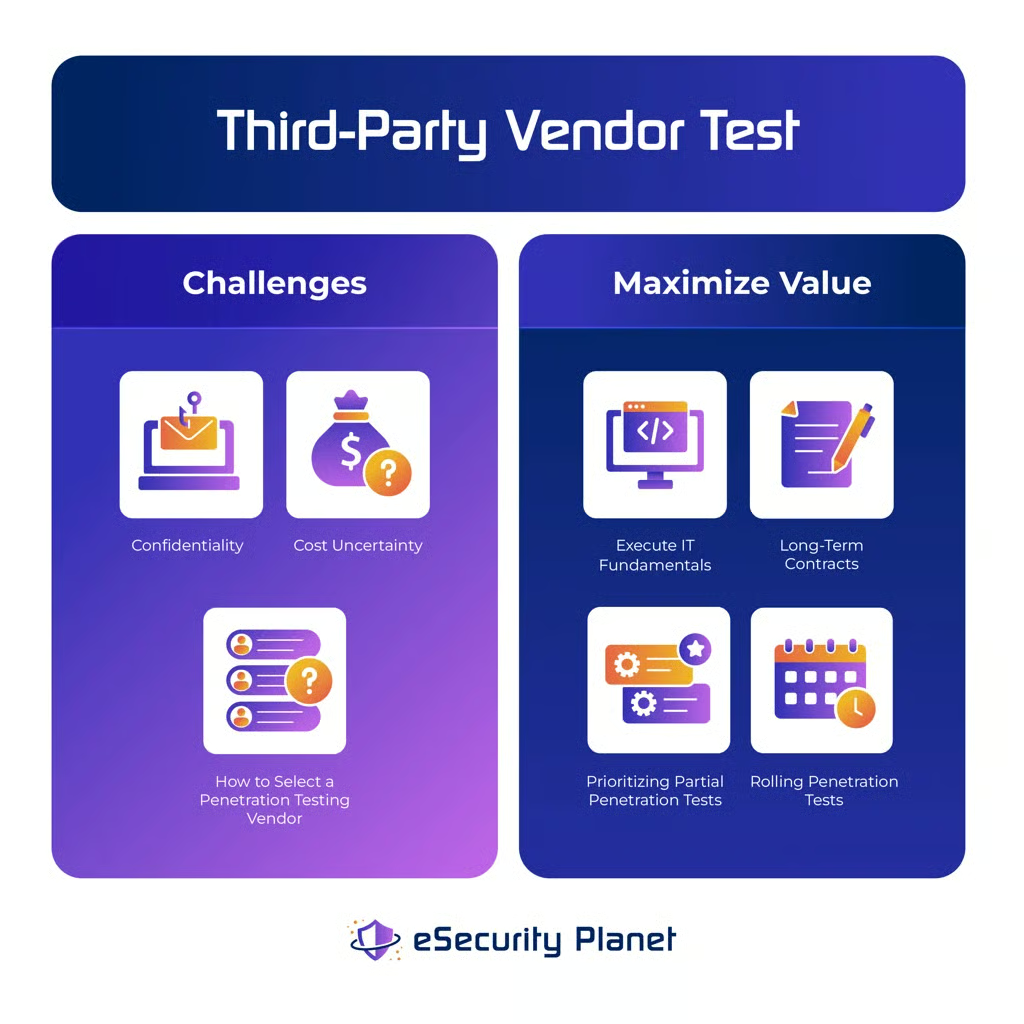
第三者ベンダーによるテストの課題
第三者ベンダーとの協業を決める際、ほとんどの組織が主に懸念するのは、機密性、コストの不確実性、そしてペネトレーションテストベンダーの選定方法です。幸い、これらの問題は、程度の差こそあれ、どのベンダー(エレベーター保守、オフィス清掃など)を選ぶ場合にも生じます。そのため、調達部門が基本的なガイドラインを示し、組織はこれらの問題に特有の側面に集中できます。
機密性
すべての組織は、独自技術、秘密のプロセス、個人を特定できる情報(PII)、クレジットカード情報、ITセキュリティの詳細など、さまざまな秘密を保護しています。第三者のペンテスターを利用すると、ハッキングの過程でこうした秘密が漏えいするリスクがあります。
契約によって法的責任を問う仕組みは提供されますが、より重要なのは信頼です。組織は、候補となるパートナーを徹底的に調査し、専門家としての実績を確認する必要があります。
コストの不確実性
ペネトレーションテストのコストは大きく変動する可能性があります。私たちの調査では、ペネトレーションテストの平均費用は18,300ドルと判明しましたが、価格帯は数百ドルから100,000ドルに及びます。
価格の違いは、テスト対象となるシステム数、ペンテスターの経験、対象システムの種類、ペネトレーションテストの種類など、主要な要因によって決まります。購入者は、明確で予測可能な価格設定に必要な詳細を確定するため、候補となるペネトレーションテストベンダーと何度かやり取りすることを想定すべきです。
ペネトレーションテストベンダーの選び方
購入者は、自分に専門知識がないままペンテスターの専門性を評価しようとすることにも悩みます。幸い、購入者には専門知識を必要としない、明確な評価方法があります。
紹介実績とペネトレーションテストの資格は、ベンダーの実績と能力を評価する優れた出発点です。その後、購入者は提案書やサンプルレポートを取り寄せ、経営幹部と社内のサイバーセキュリティチームの双方がこれらの資料を容易に理解できるかを評価できます。
高い能力を持つ候補ベンダーが数社に絞られた場合、購入者は各ベンダーに同じ初期作業を実施してもらう試行テストを行うこともできます。これらの評価方法については、ペネトレーションテストの費用は?価格を左右する11の要因で詳しく説明しています。
第三者ベンダーによるテスト:価値の最大化
組織は、ペネトレーションテストのコストに影響する要因を慎重に管理してコストを抑える準備を整えたうえで、さらにコストを削減できる機会を数多く持てる可能性があります。ITの基本事項の実行や長期契約など、テスト自体のコストを削減する手法もあります。また、部分的なペネトレーションテストを優先したり、ローリング方式のペネトレーションテストを実施したりして、コストを管理または低コストのテストを可能にする手法もあります。
ITの基本事項を実行する
ペンテスターは社内のITチームよりはるかに高コストであるため、基本的な脆弱性スキャンや資産検出に使うべきではありません。しかし多くの組織は、こうした基本事項を実行せず、基本的な資産検出や脆弱性検出のレポートを得るためにハッキングの専門家へ過剰な費用を支払っています。
ペネトレーションテストの費用を抑えるため、組織のIT・セキュリティチームは、次のようなITの基本事項を確実に実施すべきです。
- 定期的な資産検出を行い、新規または不正なデバイスを把握する
- 最新のインベントリを維持し、ITインフラコンポーネント、デバイス、アプリケーションを管理する
- 変更を追跡し、ITインフラコンポーネントの変更を把握する
- 定期的な脆弱性スキャンを行い、既知の脆弱性や設定ミスを検出する
- 効果的なパッチ管理と脆弱性管理を実施し、既知のセキュリティリスクを迅速に排除または軽減する
- 定期的なセキュリティ教育を実施し、フィッシング、ソーシャルエンジニアリングなど、組織の従業員を狙う攻撃について学ぶ
長期契約
長期契約は、マネージドペネトレーションテストサービスとも呼ばれ、一定期間にわたって一定回数または特定種類のテストを実施する期間契約を提供します。こうした契約は、多くの場合年単位で、実施するペネトレーションテストを具体的に指定することも、月ごとに実施するテスト回数だけを定めることもできます。契約による支出を確約する代わりに、割引料金が適用されます。
組織は、長期的なペネトレーションテストのニーズを必ず検討すべきです。例えば、コンプライアンスでは通常、定期的なペネトレーションテストが求められるため、長期契約によってコストを管理できます。
同様に、成長中の組織では、新たなネットワークインフラを頻繁に追加したり、アプリケーションに大幅な変更を加えたり、新しいオフィスを開設したりします。これらはいずれもペネトレーションテストを実施する理由となるため、価格を管理できる長期契約を結べば、予算上の問題や長期にわたる契約交渉を理由に必要なテストを先延ばしにせずに済みます。
リソースに余裕のない組織は、一定期間にわたり、交渉した価格で限られた回数のテストを実施するリテイナー料金型の、別の長期契約を利用することもできます。例えば、1年間にネットワークテストを8回実施し、掲載価格で追加テストを依頼できるオプションを付ける契約です。これにより、同社は多数の月次テストを確約することなく、必要に応じてテストを拡大できます。
部分的なペネトレーションテストを優先する
組織が環境全体を対象とするペネトレーションテストの費用を負担できない場合、コスト削減のために部分的なテストを実施する選択肢があります。ただし、その場合は、テスト対象とする環境のサブセットをどのように定義するかという判断を迫られます。
優先順位は、ビジネスのリスクプロファイルに基づいて決めるべきです。効果的なリスク管理プログラムがない組織では、悪意あるハッカーに狙われる可能性が最も高い、最も価値のあるリソースに焦点を当てるべきです。
適用できるその他のテスト優先事項は次のとおりです。
- 公開されているITインフラコンポーネント
- 主要なセキュリティツールまたはセキュリティ制御のうち、最も多くのシステムを保護するもの、または規制対象データや専有データを保護するもの
- 既知の脆弱性があるシステムおよび、それらを保護する制御をテストする
ローリング方式のペネトレーションテスト
すべてを一度にテストして巨額の請求を受ける代わりに、組織は四半期ごとまたは月ごとにテストを実施するローリング方式の契約を利用できます。これは、テスト範囲をより明確に定義できる複雑なWebサイトやIT環境よりも、個別のWebアプリケーションのテストに適用しやすい方法です。
ただし、より複雑な環境をテストする場合でも、ペンテスターはテストの一定のマイルストーン(特定のIPアドレス数、特定のアプリケーション数など)に到達した時点で、Webサイトについては未テストのコンポーネントと資産、ネットワークについては未テストのネットワークセグメントの一覧を組織に提示できます。組織はその後、今回のテスト範囲に含める対象を決定し、その他のコンポーネントのテストを将来に先送りできます。
ペンテストの見積もりに必要な基準と要件
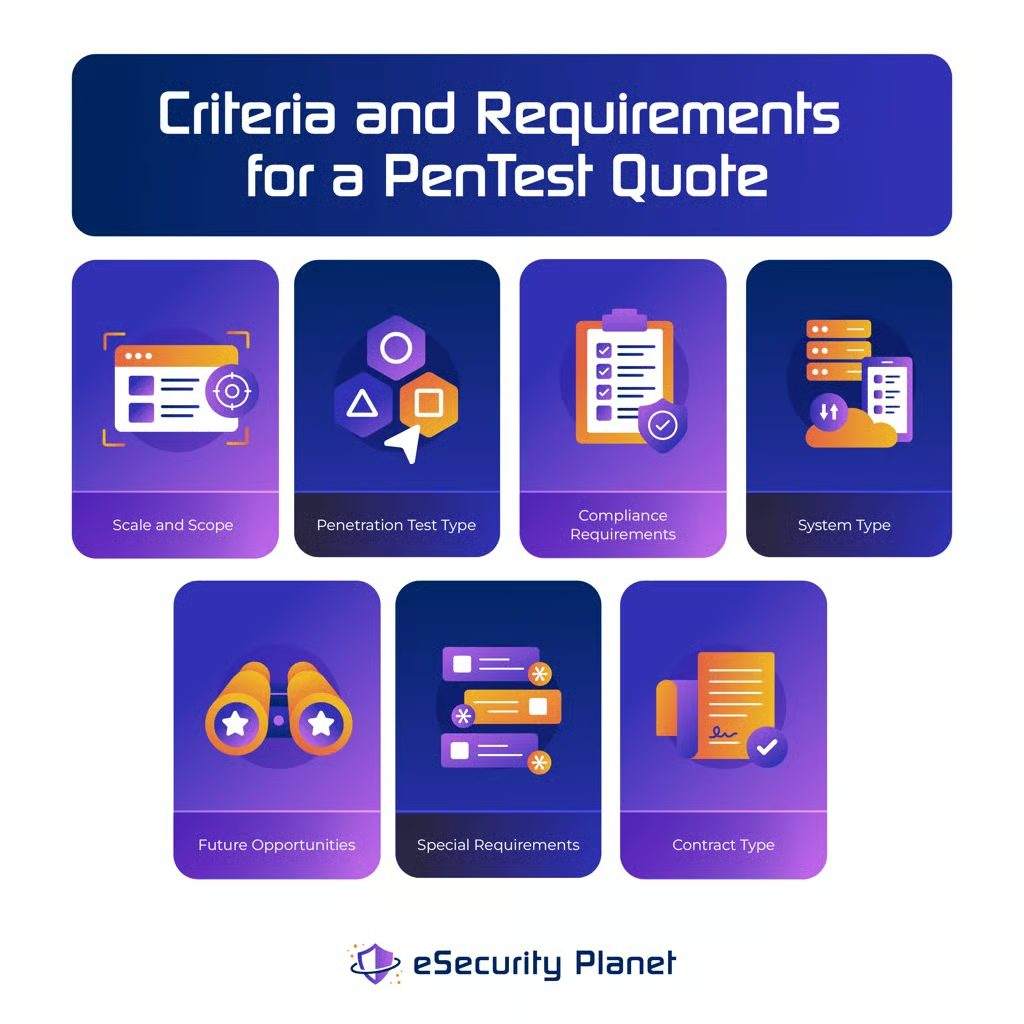
明確で信頼性の高い価格設定を実現するため、購入者はペネトレーションテストの明確な基準と要件も準備すべきです。まず、購入者は、組織が管理できる範囲でペネトレーションテストのコストに影響する要因を検討できます。そのうえで、特に次の要因について、ペネトレーションテスト会社がより迅速かつ正確に見積もりを提示できるよう、ガイドラインを用意します。
- 規模と範囲:テスト対象となる組織の規模、特に対象範囲に含まれるIPアドレス、ネットワークセグメント、アプリケーション、(ソーシャルエンジニアリングの対象となる)人員の数
- ペネトレーションテストの種類:ブラックボックス、グレーボックス、ホワイトボックスのペネトレーションテスト
- コンプライアンス要件:コンプライアンス基準(PCI DSS、HIPAAなど)を満たすために必要なテストやレポート
- システムの種類:エンドポイント、モバイルデバイス、アプリケーション、ネットワーク、データベース、クラウドインフラなど、テスト対象となるシステムの種類
- 将来的な機会:複数か月または複数年にわたるペネトレーションテスト契約の必要性があれば開示する
- 特別な要件:時間外テスト、物理セキュリティテスト、ソーシャルエンジニアリングなど、特別な要件があれば明記する
- 契約形態:入札を固定費方式にするか、タイム・アンド・マテリアル方式にするかを明記する
大規模な契約では、主要業績評価指標(KPI)も検討すべき重要な要素です。組織は、ペネトレーションテスト中の進捗と結果を確認するため、段階、KPI、中間ステータスレポートを定義できます。こうした中間ステータスレポートによって、テストを続行すべきか、問題のあるシステムを修正したり、その他の対応を取ったりするためにテストを一時停止すべきかを判断できます。
例えば、大規模なeコマースサイトでは、ペネトレーションテストチームに対し、アクティブなエクスプロイトによって検証を試みる前に、危険な脆弱性を報告するよう求めることがあります。ペンテストチームから、トランザクションデータベースのデータを消去できる可能性があると報告された場合、同社は、本番データベースを危険にさらすよりも、ペネトレーションテストチームがエクスプロイトをテストできるテスト環境を用意する機会を得たいと考えるでしょう。
コスト削減に関する注意点
ITの基本事項の実行など、一部のコスト削減策は組織のセキュリティプロファイルを強化します。しかし、コスト削減のために部分的またはローリング方式のペネトレーションテストを実施すると、ペネトレーションテストの範囲が狭まり、対象外としたITシステムに潜む未知の脆弱性によって組織が危険にさらされるリスクがあります。
例えば、石油精製施設は、従業員のコンピューターとサーバーがすべて存在する本社ビルのITシステムに焦点を当て、製油所や工場のポンプ施設に接続されているデバイスやネットワークセグメントを対象外とすることがあります。この除外により、ペネトレーションテストチームは、施設内に設置された、Wi-Fi対応のポンプ制御装置などの不正なコンピューターや産業用IoT(IIoT)デバイスを発見できなくなる可能性があります。
すべての組織は、コスト削減と潜在的なリスクのバランスを取る必要があります。これらのリスクは、すべての社内システムとネットワークセグメントについて、適切な期間(四半期ごと、年次など)内に最終的にペネトレーションテストが実施されるようにすることで、最小限に抑えられます。
結論:最大限の価値を得るためにペネトレーションテストを実施する
組織はペネトレーションテストから投資対効果(ROI)を最大化したいと考えるかもしれませんが、購入者はわずかな効果を得るためにプロジェクトを遅らせることを避けなければなりません。最終的には、ペネトレーションテストを実施すること自体が価値をもたらし、追加の最適化にこだわると、未知の脆弱性が攻撃者による悪用にさらされたままになります。
組織は、ペネトレーションテストを実施すべき時点で、可能な限り最善の選択肢を実行に移す必要があります。各テストを通じて、組織はセキュリティの向上と経験を得られ、それらを活用して、将来のペネトレーションテストのROIをさらに改善、洗練できます。
ペネトレーションテストについてさらに読むには、次の記事をご覧ください。