

















Un rapport publié la semaine dernière par le bureau du procureur général de New York a mis en lumière la menace persistante du credential stuffing, une technique courante utilisée par les cybercriminels qui continue de se répandre et contribue à accélérer l’adoption de pratiques de sécurité qui ne requièrent ni nom d’utilisateur ni mot de passe.
Le bureau de la procureure générale Letitia James a mené une enquête de plusieurs mois sur les attaques visant des identifiants dans l’État, découvrant les identifiants de plus de 1,1 million de comptes en ligne appartenant à 17 entreprises, notamment des sites marchands, des chaînes de restaurants et des services de livraison de repas, selon le rapport.
L’enquête a mis en évidence la facilité avec laquelle le credential stuffing peut être utilisé par des acteurs malveillants, ainsi que la fréquence à laquelle ces attaques passent inaperçues. Selon le bureau de James, les enquêtes menées par les 17 entreprises — dont aucune n’a été nommée — ont révélé que la plupart des attaques n’avaient pas été détectées. Toutes les entreprises ont soit mis en place, soit prévu de mettre en place, des protections supplémentaires contre le credential stuffing, indique le rapport.
Réutilisation des mots de passe
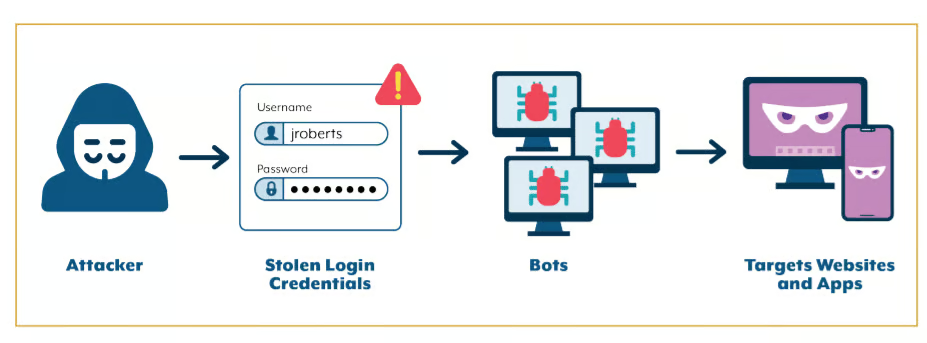
Le credential stuffing consiste, pour les cybercriminels, à utiliser des noms d’utilisateur et des mots de passe dérobés sur un site web afin d’essayer de se connecter à d’autres sites, parfois en utilisant un botnet pour accélérer le nombre de tentatives. Les attaquants qui réussissent peuvent ensuite exploiter ces identifiants pour utiliser les données de cartes bancaires enregistrées et effectuer des achats frauduleux, dérober les cartes-cadeaux sauvegardées sur le compte du client, utiliser les informations dans le cadre de tentatives d’hameçonnage contre les victimes, ou vendre les informations de connexion et les données personnelles à d’autres acteurs malveillants.
« Pratiquement tous les sites web et toutes les applications utilisent des mots de passe pour authentifier leurs utilisateurs », écrivent les enquêteurs dans le rapport. « Les utilisateurs — contraints de gérer un nombre toujours croissant de comptes en ligne — ont tendance à réutiliser les mêmes mots de passe sur plusieurs services en ligne. Malheureusement, l’utilisation et la réutilisation généralisées des mots de passe en ont fait des cibles attrayantes pour les cybercriminels, qui savent que des mots de passe volés à une entreprise peuvent fournir les clés d’un grand nombre de comptes auprès d’une autre. »
Ils ont souligné que, contrairement à « de nombreux autres types de cyberattaques, les attaques par credential stuffing nécessitent souvent peu de connaissances techniques pour être lancées. Les attaquants utilisent généralement des logiciels gratuits et facilement accessibles, capables de transmettre simultanément des centaines de tentatives de connexion sans intervention humaine. Un seul attaquant peut facilement envoyer des centaines de milliers, voire des millions, de tentatives de connexion à un même service web. »
À lire aussi : Les meilleurs gestionnaires de mots de passe et outils
Éliminer les incertitudes pour les cybercriminels
L’exploitation des identifiants n’a fait que devenir plus facile ces dernières années, selon Alicia Townsend, évangéliste technologique chez OneLogin, une entreprise spécialisée dans la gestion des identités.
« Les cybercriminels n’ont plus besoin de deviner les mots de passe au hasard puisqu’ils peuvent facilement acheter une longue liste de noms d’utilisateur et de mots de passe récupérés sur divers systèmes », a expliqué Townsend à eSecurity Planet. « Ces criminels peuvent alors compter sur le fait que les utilisateurs emploient régulièrement les mêmes combinaisons de nom d’utilisateur et de mot de passe pour accéder aux dizaines — voire aux centaines — d’applications auxquelles ils doivent fournir des identifiants, puis utilisent ces mêmes identifiants pour tenter de pirater d’autres systèmes. »
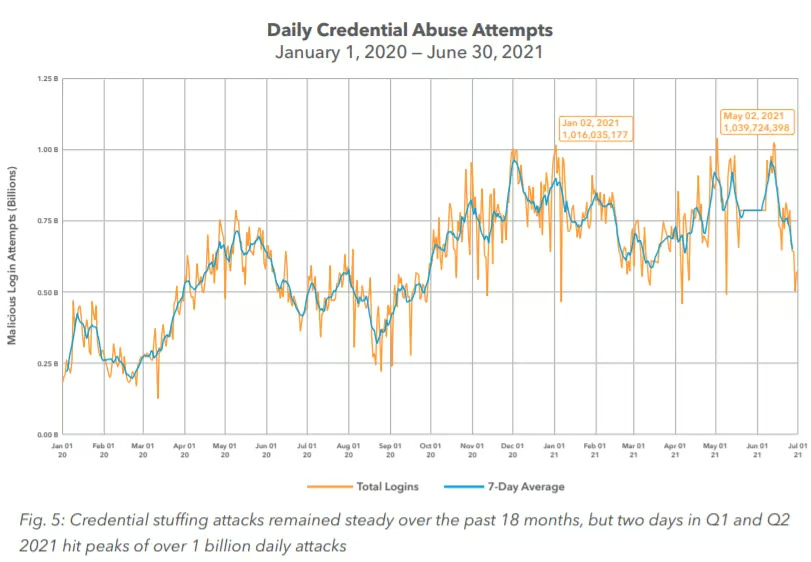
Le credential stuffing est devenu un outil d’attaque de plus en plus prisé par les acteurs malveillants. Selon un rapport du spécialiste des réseaux de diffusion de contenu Akamai, 193 millions de telles attaques ont été recensées dans le monde en 2020. Deux attaques notables ont eu lieu en janvier et en mai 2021, lorsque le trafic d’attaques par credential stuffing a dépassé 1 milliard d’attaques par jour.
Le rapport du procureur général de New York cite un rapport publié en 2017 par le Ponemon Institute, selon lequel les entreprises perdaient environ 6 millions de dollars par an à cause des attaques par credential stuffing, en raison des interruptions de service, de la perte de clients et de l’augmentation des coûts informatiques.
Surveiller les communautés en ligne
L’enquête du procureur général de New York a consisté à surveiller pendant plusieurs mois des communautés en ligne connues pour pratiquer le credential stuffing. Les enquêteurs ont déclaré avoir découvert des milliers de publications contenant des identifiants de connexion utilisés lors d’attaques. Chacune des 17 entreprises anonymisées dans le rapport a été informée des attaques et invitée à enquêter.
Le rapport de James présente également les mesures que les entreprises peuvent prendre pour mieux détecter les attaques par credential stuffing, s’en protéger et y répondre. Il s’agit notamment d’utiliser des logiciels de détection des bots et l’authentification multifacteur, d’empêcher les clients de réutiliser des mots de passe déjà compromis, de surveiller l’activité des clients et des comptes, et d’exploiter des renseignements sur les menaces.
D’autres mesures sont possibles, comme demander une nouvelle authentification lors d’un achat et utiliser des services tiers pour détecter les fraudes. En cas d’incident, il convient également de mener rapidement une enquête, de remédier au problème et d’en informer les clients.
Voir aussi Les meilleures solutions de gestion des identités et des accès (IAM)
Les hackers utilisent plusieurs adresses IP
Ray Kelly, Fellow chez NTT Application Security, a souligné qu’une tactique courante utilisée par les hackers pour éviter la détection consiste à employer plusieurs adresses IP différentes.
« Bien que de nombreux sites disposent de fonctions de limitation et de blocage des requêtes, l’utilisation d’adresses IP différentes permet d’éviter la détection et donc aux cybercriminels d’essayer autant de noms d’utilisateur et de mots de passe que possible », a expliqué Kelly à eSecurity Planet.
Il a cité le site Have I Been Pwned, qui permet aux utilisateurs d’effectuer une recherche dans une base de données de compromissions connues afin de vérifier si leur adresse e-mail ou leur mot de passe associé à leur numéro de téléphone a été divulgué, ce qui pourrait entraîner des attaques par credential stuffing. « Il est recommandé de consulter ce site pour savoir si vous devez modifier votre mot de passe à la suite d’une compromission chez un tiers », a-t-il déclaré.
Uriel Maimon, directeur senior des technologies émergentes chez PerimeterX, a déclaré à eSecurity Planet que le bureau du procureur général de New York avait bien protégé les consommateurs et les internautes contre les conséquences du vol d’identité en ligne.
« Il l’a fait non seulement en enquêtant sur les attaques, comme dans le cas présent, mais aussi en tenant les propriétaires de sites web responsables de la gestion des conséquences des attaques et de l’information de leurs clients, notamment par le biais de récentes poursuites judiciaires », a expliqué Maimon, évoquant une affaire de 2020 dans laquelle Dunkin Donuts, accusé de ne pas avoir enquêté sur des attaques persistantes, a accepté d’informer les clients touchés par les attaques, de réinitialiser leurs mots de passe et de payer les frais liés à l’utilisation non autorisée de leurs cartes prépayées. En outre, l’entreprise a déclaré qu’elle paierait 650 000 dollars de pénalités et de frais.
Joseph Carson, chief security scientist et CISO conseil chez ThycoticCentrify, une entreprise spécialisée dans la sécurité des identités dans le cloud, a déclaré à eSecurity Planet que le rapport du procureur général mettait en évidence la dégradation de l’hygiène des mots de passe.
« Ne réutilisez jamais d’anciens mots de passe ni des variantes similaires », a déclaré Carson. « Si vous continuez à réutiliser d’anciens mots de passe, c’est comme si vous laissiez votre porte d’entrée ouverte et invitiez les cybercriminels chez vous. […] De nombreux gestionnaires de mots de passe sont gratuits : commencez à les utiliser. Employez des mots de passe uniques et longs, comme des phrases secrètes, et utilisez un gestionnaire de mots de passe pour conserver des mots de passe tous différents, mais faciles à utiliser. »
Il a ajouté que, pour les entreprises, « il est également important d’aller au-delà des gestionnaires de mots de passe et d’entamer une démarche de protection des accès privilégiés ».
Aller au-delà des mots de passe
Pour certains, le rapport constitue une preuve supplémentaire qu’il est temps d’aller au-delà des noms d’utilisateur et des mots de passe.
« Chaque rapport de ce type ne fait que démontrer, encore et encore, que l’utilisation d’un nom d’utilisateur et d’un mot de passe pour accéder à un système n’est plus sûre », a déclaré Townsend, de OneLogin. « Différents types d’authentification doivent être exigés, ou être exigés en complément d’un nom d’utilisateur et d’un mot de passe. »
De plus en plus d’entreprises, de Microsoft et IBM à Apple, Duo, Okta et Thales, s’efforcent de faire des mots de passe d’authentification une relique du passé. La reconnaissance faciale, vocale et par empreinte digitale, les clés compatibles FIDO-2 ainsi que les jetons logiciels et les certificats font partie des options possibles. Depuis plus de trois ans, Microsoft abandonne progressivement les mots de passe pour bon nombre de ses comptes et a déclaré en septembre 2021 qu’elle œuvrait à généraliser l’authentification sans mot de passe à tous les comptes.
« Personne n’aime les mots de passe », écrivait à l’époque Vasu Jakkal, vice-présidente d’entreprise chargée de la sécurité, de la conformité et de l’identité chez Microsoft, dans un billet de blog. « Ils sont peu pratiques. Ils constituent des cibles privilégiées pour les attaques. Pourtant, pendant des années, ils ont été la principale couche de sécurité de tous les aspects de notre vie numérique, des e-mails aux comptes bancaires, des cartes de paiement aux jeux vidéo. »
Pour aller plus loin : L’authentification sans mot de passe : les fondamentaux