

















Ein Bericht der New Yorker Generalstaatsanwaltschaft von vergangener Woche rückte die anhaltende Bedrohung durch Credential Stuffing ins Rampenlicht – eine gängige Technik von Cyberkriminellen, die sich weiter ausbreitet und den Druck verstärkt, Sicherheitsverfahren einzusetzen, die nicht auf Benutzernamen und Passwörtern basieren.
Das Büro von Generalstaatsanwältin Letitia James führte eine monatelange Untersuchung zu Credential-Angriffen im Bundesstaat durch und entdeckte laut dem Bericht Zugangsdaten für mehr als 1,1 Millionen Onlinekonten bei 17 Unternehmen, darunter Onlinehändler, Restaurantketten und Lieferdienste für Lebensmittel.
Die Untersuchung zeigte, wie leicht böswillige Akteure Credential Stuffing einsetzen können und wie häufig solche Angriffe unentdeckt bleiben. Laut dem Büro von James ergaben Untersuchungen der 17 Unternehmen – von denen keines namentlich genannt wurde –, dass die meisten Angriffe nicht entdeckt worden waren. Alle Unternehmen setzten zusätzliche Schutzmaßnahmen gegen Credential Stuffing um oder planten deren Einführung, heißt es in dem Bericht.
Wiederverwendung von Passwörtern
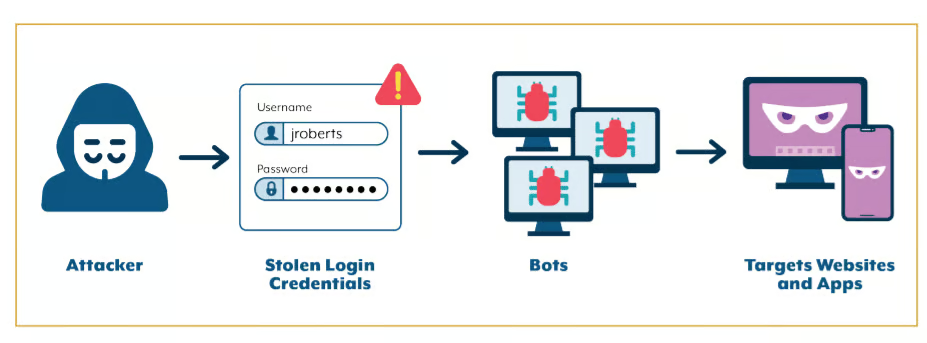
Beim Credential Stuffing verwenden Cyberkriminelle Benutzernamen und Passwörter, die sie von einer Website gestohlen haben, um sich bei anderen Websites anzumelden – gelegentlich unter Verwendung eines Botnetzes um die Zahl der Versuche zu erhöhen. Erfolgreiche Angreifer können die Zugangsdaten anschließend nutzen, um gespeicherte Kreditkartendaten für betrügerische Käufe einzusetzen, auf dem Kundenkonto hinterlegte Geschenkkarten zu stehlen, die Informationen für Phishing-Angriffe gegen Opfer zu verwenden oder die Anmeldeinformationen und persönlichen Daten an andere böswillige Akteure zu verkaufen.
„Praktisch jede Website und App verwendet Passwörter zur Authentifizierung ihrer Nutzer“, schrieben die Ermittler in dem Bericht. „Nutzer – die mit einer ständig wachsenden Zahl von Onlinekonten umgehen müssen – neigen dazu, dieselben Passwörter bei mehreren Onlinediensten wiederzuverwenden. Leider hat die weitverbreitete Nutzung und Wiederverwendung von Passwörtern sie zu attraktiven Zielen für Cyberkriminelle gemacht. Diese wissen, dass von einem Unternehmen gestohlene Passwörter den Zugang zu einer Vielzahl von Konten bei einem anderen Unternehmen ermöglichen können.“
Sie wiesen darauf hin, dass Credential-Stuffing-Angriffe im Gegensatz zu „vielen anderen Arten von Cyberangriffen oft nur geringe technische Kenntnisse erfordern. Angreifer verwenden typischerweise kostenlose, leicht zugängliche Software, die ohne menschliches Eingreifen gleichzeitig Hunderte von Anmeldeversuchen übertragen kann. Ein einzelner Angreifer kann problemlos Hunderttausende oder sogar Millionen von Anmeldeversuchen an einen einzigen Webdienst senden.“
Lesen Sie auch: Die besten Passwortmanager und Tools
Cyberkriminellen das Rätselraten abnehmen
Der Einsatz von Zugangsdaten ist in den vergangenen Jahren nur einfacher geworden, so Alicia Townsend, Technologie-Evangelistin beim Identitätsmanagement-Unternehmen OneLogin.
„Cyberkriminelle müssen Passwörter nicht mehr zufällig erraten, wenn sie problemlos eine umfangreiche Liste von Benutzernamen und Passwörtern kaufen können, die aus verschiedenen Systemen abgegriffen wurden“, sagte Townsend gegenüber eSecurity Planet. „Diese Kriminellen können sich dann darauf verlassen, dass Nutzer routinemäßig dieselben Kombinationen aus Benutzername und Passwort verwenden, um auf Dutzende – möglicherweise Hunderte – Anwendungen zuzugreifen, für die sie Zugangsdaten benötigen, und dieselben Zugangsdaten verwenden, um anschließend in andere Systeme einzudringen.“
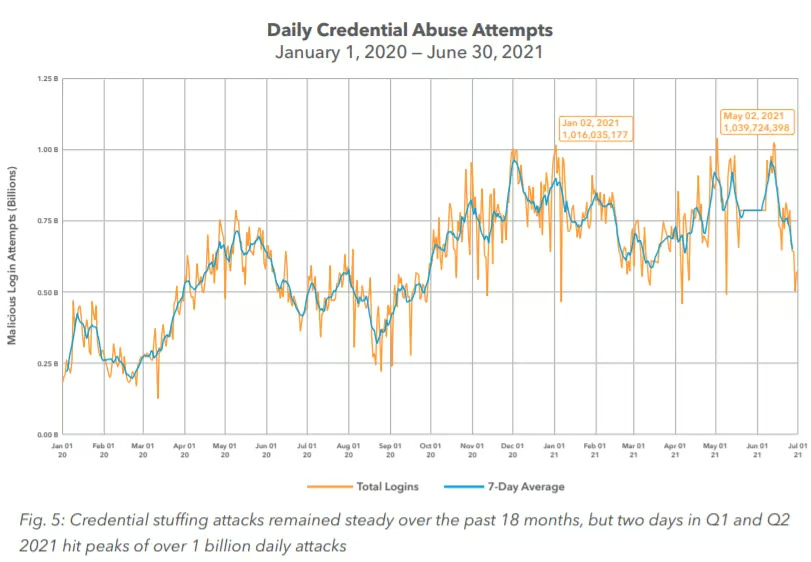
Credential Stuffing ist zu einem immer beliebteren Angriffswerkzeug für böswillige Akteure geworden. Laut einem Bericht des Spezialisten für Content-Delivery-Netzwerke Akamai gab es 2020 weltweit 193 Millionen solcher Angriffe. Zwei bemerkenswerte Angriffswellen erfolgten im Januar und Mai 2021, als der Datenverkehr durch Credential-Stuffing-Angriffe an jedem dieser Tage die Marke von 1 Milliarde Angriffen überschritt.
Der Bericht der New Yorker Generalstaatsanwaltschaft zitierte einen Bericht des Ponemon Institute aus dem Jahr 2017. Demnach verloren Unternehmen aufgrund von Ausfallzeiten bei Anwendungen, verlorenen Kunden und höheren IT-Kosten jährlich etwa 6 Millionen US-Dollar durch Credential-Stuffing-Angriffe.
Online-Communities überwachen
Die Untersuchung der New Yorker Generalstaatsanwaltschaft umfasste die mehrmonatige Überwachung von Online-Communities, die für Credential Stuffing bekannt sind. Die Ermittler erklärten, sie hätten Tausende von Beiträgen mit Zugangsdaten gefunden, die bei Angriffen verwendet worden waren. Jedes der 17 im Bericht nicht namentlich genannten Unternehmen wurde über die Angriffe informiert und zu einer Untersuchung aufgefordert.
Der Bericht von James nennt außerdem Maßnahmen, mit denen Unternehmen Credential Stuffing besser erkennen, sich davor schützen und darauf reagieren können. Dazu gehören der Einsatz von Software zur Bot-Erkennung und Multi-Faktor-Authentifizierung, die Verhinderung der Wiederverwendung zuvor kompromittierter Passwörter durch Kunden, die Überwachung von Kunden- und Kontoaktivitäten sowie der Einsatz von Threat Intelligence.
Weitere Maßnahmen sind beispielsweise eine erneute Authentifizierung beim Kauf und der Einsatz von Diensten Drittanbieter zur Betrugserkennung. Im Falle eines Vorfalls gehören dazu außerdem eine zeitnahe Untersuchung, die Behebung des Problems und die Benachrichtigung der Kunden.
Siehe auch: Die besten Lösungen für Identity und Access Management (IAM)
Hacker verwenden mehrere IP-Adressen
Ray Kelly, Fellow bei NTT Application Security, wies darauf hin, dass Hacker häufig mehrere verschiedene IP-Adressen verwenden, um einer Entdeckung zu entgehen.
„Zwar verfügen viele Websites über Funktionen zur Drosselung und Blockierung von Anfragen, doch durch die Verwendung verschiedener IP-Adressen wird die Erkennung vermieden. Dadurch können Cyberkriminelle so viele Benutzernamen und Passwörter wie möglich ausprobieren“, sagte Kelly gegenüber eSecurity Planet.
Er verwies auf die Website Have I Been Pwned, auf der Nutzer eine Datenbank bekannter Datenlecks durchsuchen können, um zu prüfen, ob ihre E-Mail- oder Telefonpasswörter offengelegt wurden, was zu Credential-Stuffing-Angriffen führen könnte. „Es ist empfehlenswert, diese Website zu überprüfen, um festzustellen, ob Sie Ihr Passwort aufgrund eines Datenlecks bei einem Drittanbieter ändern müssen“, sagte er.
Uriel Maimon, Senior Director für neue Technologien bei PerimeterX, sagte gegenüber eSecurity Planet, dass das Büro der New Yorker Generalstaatsanwaltschaft gute Arbeit geleistet habe, um Verbraucher und Internetnutzer vor den Folgen von Identitätsdiebstahl im Internet zu schützen.
„Das ist nicht nur durch die Untersuchung von Angriffen geschehen, wie hier, sondern auch dadurch, dass Websitebetreiber für den Umgang mit den Folgen von Angriffen und die Information ihrer Kunden zur Verantwortung gezogen wurden – etwa durch jüngste Gerichtsverfahren“, sagte Maimon und verwies auf einen Fall aus dem Jahr 2020, in dem Dunkin Donuts, dem vorgeworfen wurde, laufende Angriffe nicht untersucht zu haben, sich bereit erklärte, von den Angriffen betroffene Kunden zu benachrichtigen, ihre Passwörter zurückzusetzen und für die unbefugte Nutzung ihrer gespeicherten Guthabenkarten zu zahlen. Darüber hinaus erklärte das Unternehmen, 650.000 US-Dollar an Strafen und Kosten zu zahlen.
Joseph Carson, Chief Security Scientist und beratender CISO beim Cloud-Identitätssicherheitsunternehmen ThycoticCentrify, sagte gegenüber eSecurity Planet, dass der Bericht der Generalstaatsanwaltschaft den sich verschlechternden Zustand der Passwortsicherheit hervorhebe.
„Verwenden Sie niemals alte oder ähnliche Varianten von Passwörtern wieder“, sagte Carson. „Wenn Sie weiterhin alte Passwörter wiederverwenden, ist das so, als würden Sie Ihre Haustür offen stehen lassen und Cyberkriminelle in Ihr Zuhause einladen. … Viele Passwortmanager sind kostenlos – fangen Sie an, sie zu verwenden. Nutzen Sie einzigartige, lange Passwörter wie Passphrasen und verwenden Sie einen Passwortmanager, damit alle Ihre Passwörter einzigartig und dennoch einfach zu nutzen sind.“
Er sagte, für Unternehmen sei es „außerdem wichtig, über Passwortmanager hinauszugehen und sich auf den Schutz privilegierter Zugriffe zu konzentrieren“.
Über Passwörter hinausgehen
Manche sehen den Bericht als weiteren Beleg dafür, dass es an der Zeit ist, über Benutzernamen und Passwörter hinauszugehen.
„Jeder Bericht dieser Art beweist immer wieder aufs Neue, dass die Verwendung eines Benutzernamens und eines Passworts für den Zugriff auf ein System nicht mehr sicher ist“, sagte Townsends bei OneLogin. „Es müssen andere Authentifizierungsarten vorgeschrieben werden oder zusätzlich zu Benutzername und Passwort erforderlich sein.“
Eine wachsende Zahl von Unternehmen – von Microsoft und IBM bis hin zu Apple, Duo, Okta und Thales – arbeitet daran, Passwörter zur Authentifizierung zu einem Relikt der Vergangenheit zu machen. Technologien wie Gesichts-, Sprach- und Fingerabdruckerkennung, FIDO-2-konforme Schlüssel sowie Software-Token und Zertifikate sind mögliche Optionen. Microsoft baut Passwörter für viele seiner Konten seit mehr als drei Jahren schrittweise ab und erklärte im September 2021, eine passwortlose Authentifizierung voranzutreiben und auf alle Konten auszuweiten.
„Niemand mag Passwörter“, schrieb Vasu Jakkal, Corporate Vice President für Sicherheit, Compliance und Identität bei Microsoft, damals in einem Blogbeitrag. „Sie sind umständlich. Sie sind bevorzugte Ziele für Angriffe. Und doch waren sie jahrelang die wichtigste Sicherheitsebene für alles in unserem digitalen Leben – von E-Mails bis zu Bankkonten, von Kundenkarten bis zu Videospielen.“
Weiterführende Lektüre: Passwortlose Authentifizierung – Grundlagen