

















このガイドは、次世代ファイアウォール(NGFW)を評価するITリーダー、ネットワーク管理者、セキュリティチームを対象としています。NGFWの仕組みや主な機能、2026年のソリューション選びで確認すべき点を解説します。
NGFWは従来のファイアウォールから進化し、ディープパケットインスペクション、アプリケーション認識、統合型脅威防御を実現しています。これにより、組織はますます巧妙化する攻撃から自社を守ることができます。現代のネットワークセキュリティを支える基盤として、NGFWはビジネス環境の保護に重要な役割を果たしています。特に、インフラがクラウド、ハイブリッド、リモートネットワークへと拡大する中で、その重要性は増しています。
エンタープライズファイアウォール市場を調査した結果、9社のNGFWベンダーが際立っていました。
- Palo Alto: 大規模企業に最適
- Fortinet: 総合的なコストパフォーマンスに優れる
- Check Point: サンドボックスに最適
- Barracuda CloudGen Firewall: ハイブリッドクラウド環境に最適
- Cisco: 一貫したネットワークポリシーに最適
- Forcepoint: クラスター管理に最適
- Huawei: クラウドサービスプロバイダーに最適
- Juniper Networks: 分散ネットワークを持つ中小企業に最適
- Sophos XGS: 小規模なセキュリティチームに最適
主要NGFWソリューション比較
次の表では、いくつかの機能と開始価格を考慮し、組織のセキュリティ目標に合致する次世代ファイアウォールを見つけやすいよう、編集部が選んだ製品を一覧で紹介します。
| スケーラビリティ | 脅威の検知と防御 | 高度なサンドボックス | 価格 | |
|---|---|---|---|---|
| Palo Alto | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Fortinet | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Check Point | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Barracuda CloudGen Firewall | ✔️ | ✔️ | 限定的 | 営業担当者に問い合わせ |
| Cisco | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Forcepoint | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Huawei | ✔️ | ✔️ | ✔️ | 営業担当者に問い合わせ |
| Juniper Networks | ✔️ | ✔️ | 限定的 | 営業担当者に問い合わせ |
| Sophos XGS | 限定的 | ✔️ | 限定的 | 営業担当者に問い合わせ |
Palo Alto Networks — 大規模企業に最適
Palo Alto Networksは2026年もネットワークセキュリティの主要ベンダーであり、物理型(PA-Series)、仮想型(VM-Series)、コンテナネイティブ型(CN-Series)を含む、次世代ファイアウォールソリューションを幅広く提供しています。同社のプラットフォームは、オンプレミスのインフラ、マルチクラウド、コンテナ化されたワークロードにまたがる複雑で分散した環境全体で、一貫したセキュリティと一元的な可視性を実現するよう設計されています。
豊富な機能と高度な脅威防御機能で知られるPalo Altoのファイアウォール製品群は、きめ細かな制御、アプリケーションレベルの可視性、より広範なセキュリティエコシステムとの強力な統合を提供します。価格は高めですが、豊富な機能を十分に活用できる成熟したセキュリティチームを持つ中堅から大規模の組織に最適です。
メリット
- 機能が豊富で、包括的な機能を備える
- コンテナ環境の保護に対応
デメリット
- 比較的高価なNGFWソリューションの1つ
- 経験の浅いチームでは習得に時間がかかる可能性がある
価格
- 営業担当者に問い合わせ
主な機能
- ユーザーベースのポリシー: ユーザーベースのファイアウォールポリシーは既存のユーザーリポジトリと統合し、アプリケーションへのアクセスを制限します。
- 脅威検知のための機械学習: これらのネットワークファイアウォールは機械学習を利用してセキュリティ脅威を特定し、侵入を防止します。
- コンテナセキュリティ:Palo Altoには、Kubernetes環境と統合し、CI/CDプロセスの保護に役立つコンテナファイアウォールもあります。
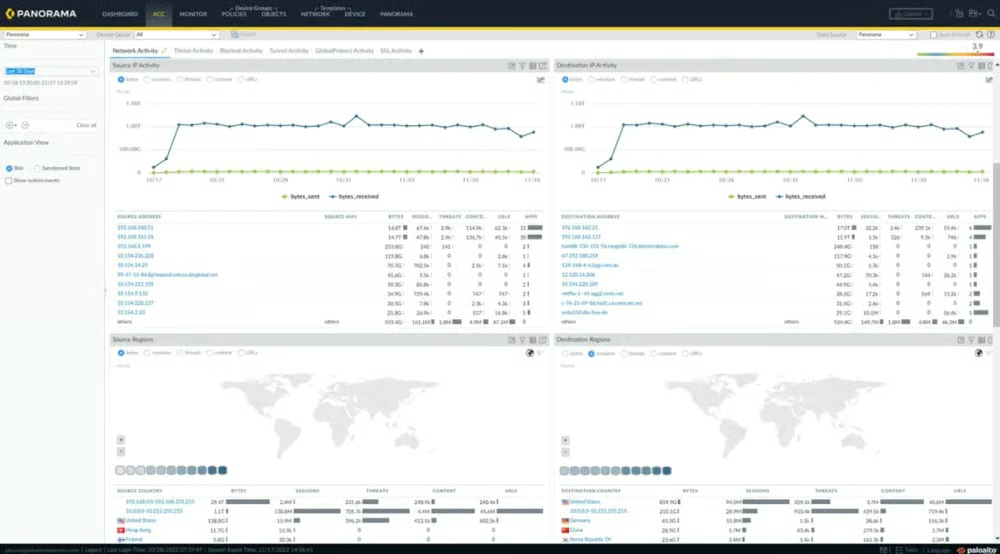
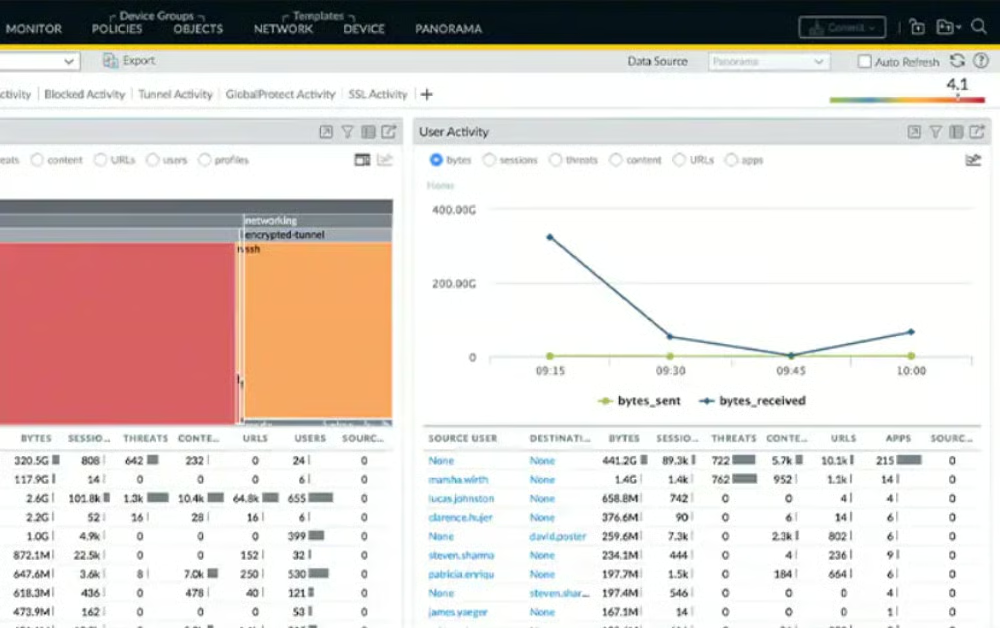
- 一元管理:Palo Altoのファイアウォールは一元管理にPanoramaを使用し、管理者がNGFWを管理するための単一の窓口を提供します。
スクリーンショット
Fortinet FortiGate — コストパフォーマンスに最適
FortinetのFortiGate次世代ファイアウォールは2026年も有力な選択肢であり、小規模オフィスから大規模企業まで、幅広い環境に高性能な保護を提供します。FortiGateは、SSLインスペクション、侵入防御、Webフィルタリング、アプリケーション制御などの主要なセキュリティ機能を単一のプラットフォームに統合し、効率的で合理化された脅威防御を実現します。
性能、機能、費用対効果のバランスに優れるFortiGateは、高価格帯の競合製品よりも導入しやすい選択肢として位置付けられることが多い製品です。特に、金融や医療など規制の厳しい業界の企業を含め、複雑さや大規模プラットフォームのコストを伴わずにエンタープライズ級のセキュリティを必要とする小規模から中堅の組織や分散環境に適しています。
メリット
- 優れたSD-WAN機能を備え、ファイアウォールに追加したい企業に適している
- 魅力的で、設計の行き届いたユーザーインターフェース
デメリット
- Fortinetの顧客レビューでは、テクニカルサポートに関する問題が複数報告されている
- 数年にわたり、障害やファームウェア更新の問題を報告するユーザーもいる
Check Point — サンドボックスに最適
Check Pointはネットワークセキュリティ分野で確固たる地位を築いたリーダーであり、Quantum Security Gatewaysを通じて、あらゆる規模の組織に高度な次世代ファイアウォール機能を提供しています。このプラットフォームは、侵入防御(IPS)、ボット対策、アプリケーション制御、URLフィルタリングなど、包括的な脅威防御機能を備え、幅広い現代の脅威から組織を守ります。特に注目すべき機能が、Check PointのSandBlastZero-Day Protectionです。高度なサンドボックス、脅威エミュレーション、ファイル抽出を使用して未知の脅威を特定し、ユーザーに到達する前に無害化します。プロアクティブな脅威防御と高スループット性能を重視するCheck Pointは、堅牢なサンドボックスと、高トラフィックまたは高リスク環境向けの保護を必要とする組織にとって有力な選択肢です。
メリット:
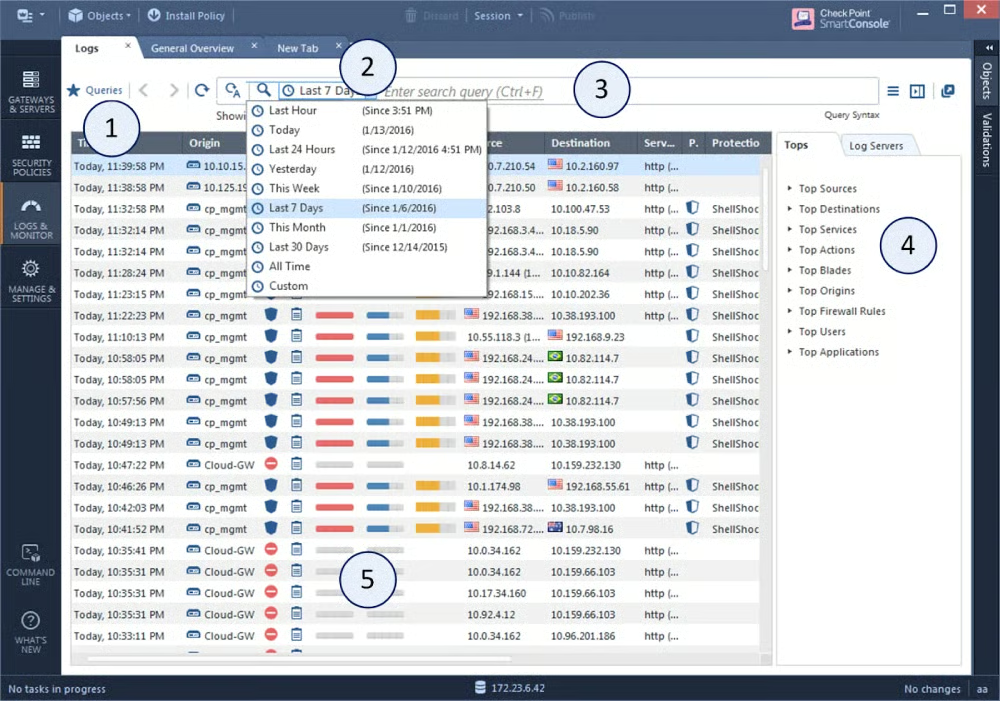
- 使いやすいSmartConsoleダッシュボード
- 高度なサンドボックス
デメリット:
- FortinetやSophosなどの競合製品より高価
- 習得に時間がかかる可能性がある
価格
- 営業担当者に問い合わせ
主な機能
- ハイブリッドインフラとの互換性:Check Pointは、物理、仮想、クラウド、モバイルの各セグメントに対応します。
- SandBlastのゼロデイ保護:この製品は、充実したサンドボックス機能を備えている点が特徴です。
- 一元管理:Check Pointは、セキュリティおよびIT管理者向けに、ポリシー設定の展開とロールバックのオプションを提供します。
- Maestro Orchestrator:Maestroは、ハイパースケールファイアウォールの導入向けネットワークセキュリティソリューションです。
スクリーンショット
Barracuda CloudGen Firewall — ハイブリッドクラウド環境に最適
Barracuda CloudGen Firewallは、次世代ファイアウォール機能に加えて、統合されたSD-WAN、侵入検知・防御(IDPS)、安全なVPN接続を組み合わせ、現代のハイブリッド環境や分散環境向けに構築されています。Fシリーズのアプライアンスは、レガシーインフラと進化するクラウドアーキテクチャの両方をサポートするよう設計されており、既存システムを中断することなく移行しやすくします。
Barracudaは、シグネチャベースの分析、振る舞い分析、高度なインスペクションを組み合わせた多層型の脅威検知を重視し、ますます巧妙に回避する脅威に対処します。ハイブリッド環境やマルチクラウド環境全体で運用する組織、特に拠点、ユーザー、クラウドプラットフォーム間を移動するトラフィックの可視性と制御を必要とする組織にとって、有力な選択肢です。
メリット:
- ハイブリッドクラウドインフラ向けに設計
- ネットワークトラフィックの詳細な分析と保護
デメリット:
- UIの操作に苦労したユーザーもいる
- 2つのコンソールにより、ハイブリッドクラウドとオンプレミスのユーザーにとって管理が複雑になる可能性がある
価格
- 営業担当者に問い合わせ
主な機能
- 高度な脅威防御:Barracudaは、トラフィック管理、SD-WAN、IDPS、VPNを通じて高度な脅威防御を提供します。
- ステートフルディープパケットインスペクション:ステートフルディープパケットインスペクションにより、不正なパケットや攻撃を防止します。
- 高可用性:Cloud Gen Firewallは、自動負荷分散とアップリンクオプションにより高可用性を実現します。
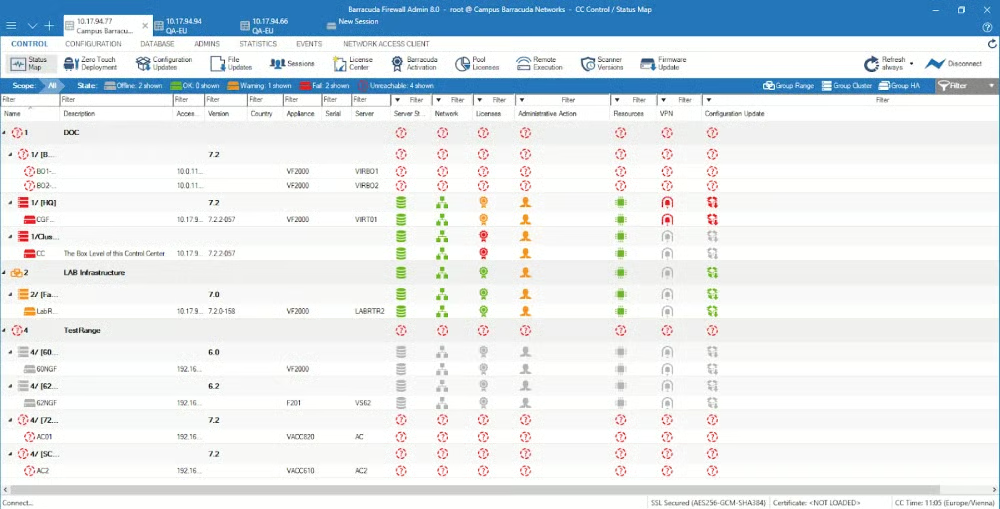
- オブジェクトと設定の制御:Barracudaでは、管理者がオブジェクト、リポジトリ、更新、権限、設定を管理できます。
スクリーンショット
Cisco — 一貫したネットワークポリシーに最適
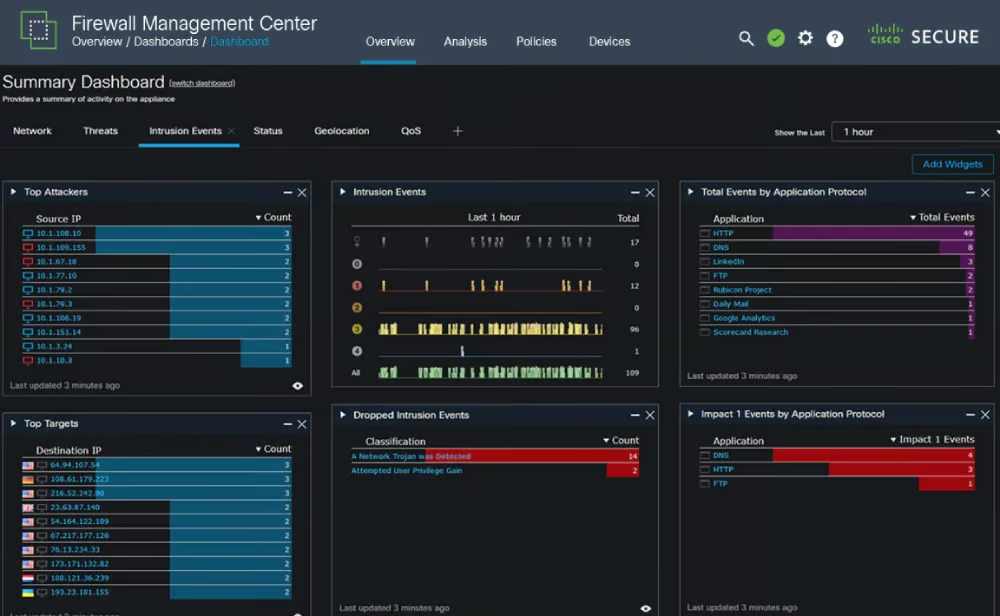
Cisco Secure Firewallは、オンプレミス、クラウド、ハイブリッド環境全体でリアルタイムの脅威防御を提供し、2026年の動的で分散したインフラに適しています。Cisco Secure Workloadなどの統合により、アプリケーションをクラウドまたはマルチクラウド環境へ移行する際にも、一貫したセキュリティポリシーを適用できます。
このプラットフォームは、高度な脅威検知、アプリケーションの可視性、一元的なポリシー管理を組み合わせ、複雑なエンタープライズ用途をサポートします。スケーラビリティときめ細かな制御を念頭に設計されたCisco Secure Firewallは、多様なアプリケーションや高度にセグメント化されたネットワーク全体でセキュリティポリシーを適用する必要がある大規模組織に適しています。
メリット:
- 高度な侵入防御機能
- 一貫したネットワークポリシーを重視
デメリット:
- コマンドラインインターフェースの機能が限定的
- Ciscoは、このリストにある他の多くのベンダーほどセキュリティに強くない
価格
- 営業担当者に問い合わせ
主な機能
- 動的なポリシーのサポート:Cisco Secure Firewallは、タグベースのポリシーと属性をサポートします。
- クラウドネイティブファイアウォール:KubernetesによってオーケストレーションされるこのSecure Firewallの選択肢は、開発者に配慮され、非常に柔軟で、クラウドネイティブです。
- ログ管理:Secure Firewallはログ管理、セキュリティインシデント、行動分析を提供します。
- 脅威インテリジェンス:Cisco Talos Intelligence Groupは、セキュリティチームに迅速で実用的な脅威インテリジェンスを提供します。
スクリーンショット
Forcepoint — クラスター管理に最適
Forcepointの次世代ファイアウォール(NGFW)は、高度な脅威防御と統合型SD-WAN機能を組み合わせ、スケーラブルで高可用性のネットワークセキュリティを実現します。分散環境や性能が重視される環境向けに構築されており、複雑なネットワーク全体でトラフィックを管理し、ポリシーを適用し、稼働時間を維持できます。
Forcepointのプラットフォームは、クラスター管理を一元化している点が大きな強みです。管理を簡素化し、大規模な導入をサポートします。2026年も、一部のトップクラスの競合製品のような高額なコストをかけずに堅牢なセキュリティとネットワーク性能を必要とする企業にとって、有力な選択肢であり続けています。機能性と価格のバランスを求める組織にとって、実用的な選択肢です。
メリット:
- 強力なVPNクライアント認証
- AWSおよびAzureのクラウド環境を保護
デメリット:
- SMB向けアプライアンスは一部の競合製品よりやや高価
- ファイアウォールの無料トライアルがない
価格
- 営業担当者に問い合わせ
主な機能
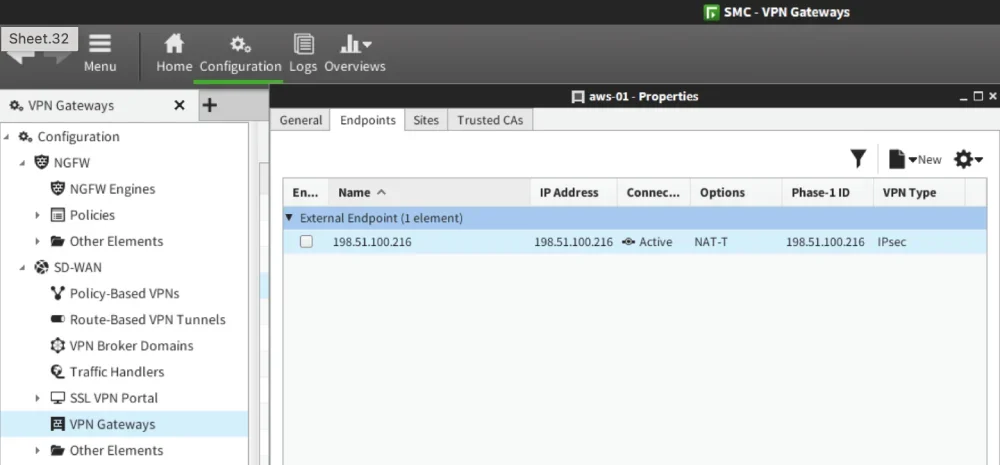
- 高可用性クラスタリング:ForcepointのNGFWは、デバイス、VPN接続、SD-WANネットワーク向けの高可用性クラスタリングを備えています。
- 内部統合:NGFWは、ForcepointのCASB、オンラインセキュリティ、マルウェア対策サンドボックスの各ソリューションと統合できます。
- アプリケーションレベルのトラフィック保護:Forcepointのアプリケーションに特化したセキュリティにより、エンタープライズアプリケーションへのトラフィックを保護できます。
- スムーズなポリシーアップグレード:Forcepointは、ダウンタイムの防止に努めながら、ファイアウォールクラスターにポリシーの更新とソフトウェアのアップグレードを適用します。
スクリーンショット
Huawei — クラウドサービスプロバイダーに最適
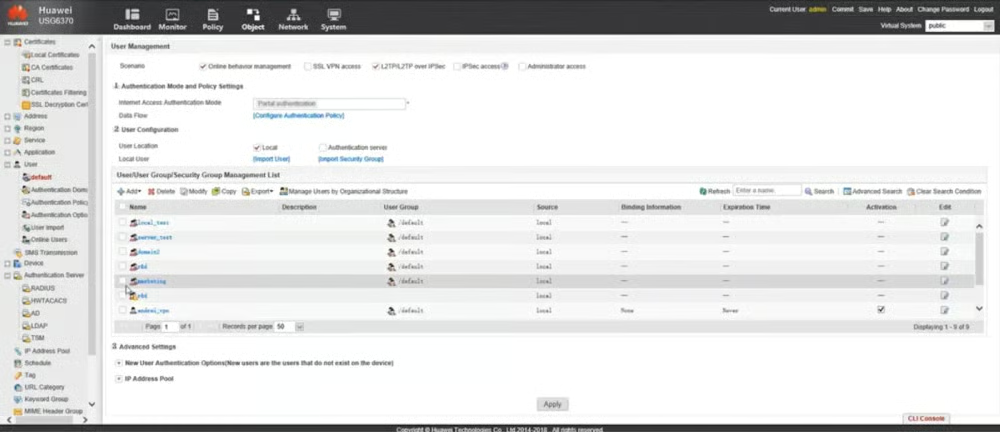
HuaweiのUnified Security Gateway(USG)シリーズは、高性能でスケーラブルなネットワークセキュリティを必要とする大規模企業、データセンター、サービスプロバイダー向けに設計されています。USG6700EシリーズなどのAI搭載ファイアウォールモデルは、インテリジェントな自動化により、ポリシー管理を効率化し、脅威検知を高速化します。より高い性能が求められる環境では、USG9500シリーズがテラビットレベルの性能を発揮するため、大規模なデータセンターやクラウドインフラに適しています。
HuaweiのNGFW製品群は、高スループット、一元管理、AI主導のセキュリティ機能を引き続き重視しており、複雑でトラフィック量の多い環境全体に一貫した大容量の保護を必要とする組織に適しています。
メリット:
- ポリシーベースのネットワーク管理
- セキュリティツールとの複数の統合
デメリット:
- 中国政府との関係を懸念し、複数の政府がHuawei製品を禁止している
- 無料トライアルの選択肢が不明確
価格
- 営業担当者に問い合わせ
主な機能
- クラウドおよびローカルサンドボックスとの統合:Huaweiは、ローカルまたはクラウドのサンドボックスと連携し、ゼロデイ攻撃を検知、分析、防止します。
- ポリシーベースのルーティング:Huaweiは、ルーティングポリシーを通じて、ユーザーおよびIPアドレスごとに帯域幅を管理します。
- おとりシステム:ファイアウォールにはおとり技術が組み込まれており、リスクを抑えながら脅威アクターによるスキャンをチームが検知できるよう支援します。
- チップレベルのパターンマッチング:この技術により、ウイルス対策とIPSecのパフォーマンスが向上します。
スクリーンショット
Juniper Networks — 分散ネットワークを持つ中小企業に最適
Juniper Networksは、Junosオペレーティングシステムを基盤とするSRXシリーズを通じて、次世代ファイアウォール機能を提供しています。これらのゲートウェイは、ネットワークエッジ、データセンター、仮想マシン(vSRX)、コンテナ化された環境全体で、一元的なポリシー管理と一貫したセキュリティを実現します。柔軟性を念頭に設計されたJuniperのプラットフォームは、高い性能と信頼性を維持しながら、最新のアーキテクチャをサポートします。Juniperは、自動化、スケーラビリティ、SD-WANなどの統合型ネットワーキング機能を引き続き重視しており、ハイブリッド、クラウドネイティブ、またはコンテナ化された環境を導入する組織にとって有力な選択肢です。ネットワーキングとセキュリティを統合プラットフォーム上で組み合わせたい中堅企業やチームに特に適しています。
メリット:
- コンテナ環境の保護
- マイクロセグメンテーション機能
デメリット:
- 標準のSRXファイアウォールに無料トライアルがない
- Juniperの一部のユーザーはUIの操作に苦労した
価格
- 営業担当者に問い合わせ
主な機能
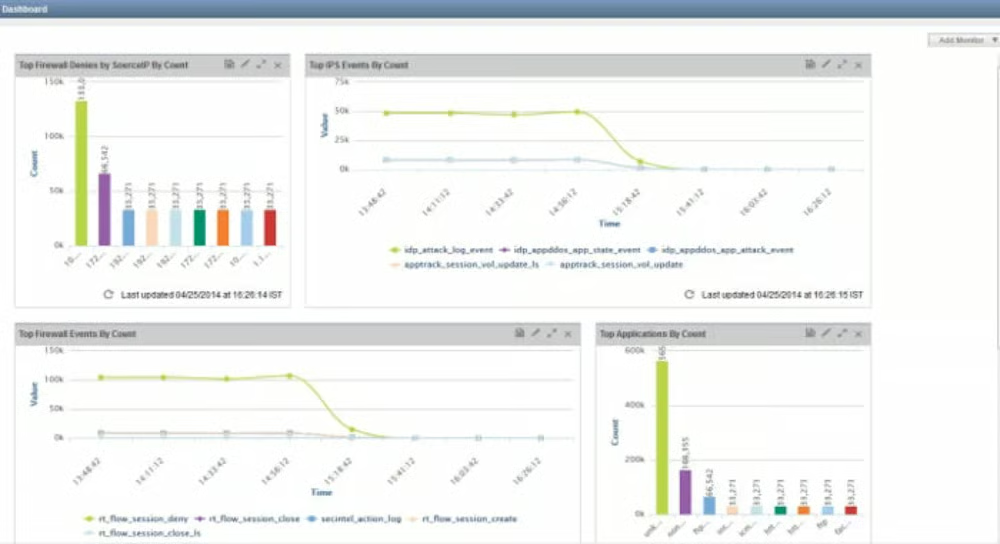
- AppSecure:JuniperはAppSecureを使用して、アプリケーションおよびユーザートラフィックを識別、保護、管理します。
- 侵入防御:Juniperの侵入防御システムでは、SSLトラフィックを検査し、独自のIDPポリシーを作成できます。
- SDNおよびポリシーベースのルーティング:SRXは、有線、無線、広域ネットワーク全体でSDNおよびポリシーベースのルーティングを実行します。
- マイクロセグメンテーション:JuniperのNGFWサービスには、保護を強化するためのネットワークセグメンテーションが含まれています。
スクリーンショット
Sophos XGS — 小規模なセキュリティチームに最適
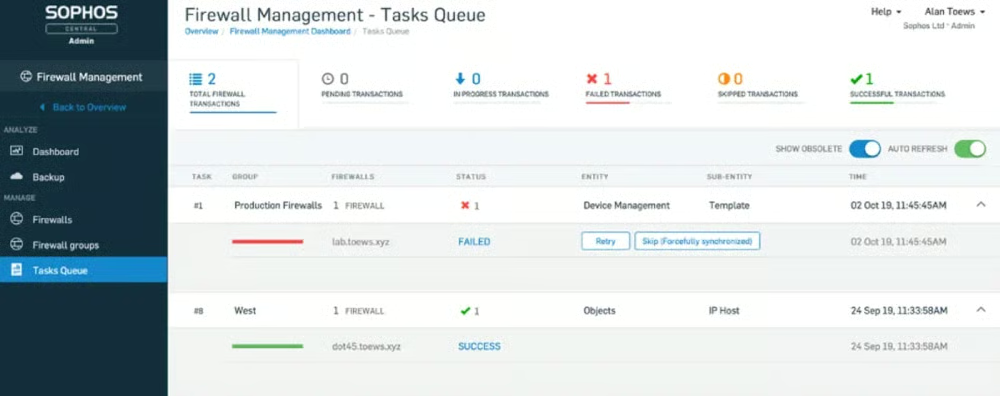
SophosのXGSシリーズ次世代ファイアウォールは、最新の分散ネットワーク向けに設計されており、SaaSアプリケーション、SD-WANトラフィック、クラウド環境を強力に保護します。SophosLabsの脅威インテリジェンスを基盤とするこれらのファイアウォールは、グローバルなリアルタイムデータとAI主導の分析を使用して、新たな脅威を自動的に検知し、対応します。
XGSプラットフォームは、高度な機能と使いやすさのバランスに優れています。直感的な管理インターフェースと合理化されたポリシー制御を備えており、セキュリティの専門知識が限られている一方で、包括的なエンタープライズグレードの保護を必要とする小規模から中規模のチームや組織に適しています。
メリット:
- 使いやすく、設定も簡単
- 二要素認証、リモートVPN、Webトラフィックルールなどの機能
デメリット:
- カスタマーサポートに関するユーザーの評価は分かれている
- 中小企業には適しているが、複雑なセキュリティ要件を持つ一部のチームには不十分な可能性がある
価格
- 営業担当者に問い合わせ
主な機能
- ディープパケットインスペクション:XGSシリーズは、DPI、侵入防御、プロキシベースのスキャンを提供します。
- 脅威インテリジェンスに基づくトラフィック選択:Sophosは、最新の暗号スイートをサポートし、すべてのポートをカバーします。
- ディープラーニングと動的サンドボックス:Sophosは、静的ファイルを分析するためのサンドボックス機能とディープラーニングを備えています。
- 脅威識別のための機械学習:XGSシリーズは、機械学習モデルを使用して、高度な脅威や未知の脅威を識別します。
スクリーンショット
NGFWソリューションの主な機能
2026年に次世代ファイアウォール(NGFW)ソリューションを評価する際は、基本的なトラフィックフィルタリングを超える機能に注目してください。最新のNGFWは、アイデンティティ認識、詳細なインスペクション、一元管理、統合型の脅威防御を組み合わせ、ますます複雑化するハイブリッド環境を保護します。
アプリケーションとアイデンティティの認識:
NGFWの特徴的な機能は、ポートやプロトコルだけでなく、アプリケーションとユーザーを識別できることです。これにより管理者は、ユーザーのアイデンティティ、デバイスの種類、アプリケーションの動作に基づいてきめ細かなポリシーを作成でき、分散環境全体の制御を向上させ、リスクを低減できます。
一元管理と可視性:
最新のNGFWプラットフォームは、オンプレミス、クラウド、リモートネットワーク全体のポリシー管理、トラフィック監視、脅威分析を行うための統合ダッシュボードを提供します。2026年には、多くのソリューションがAI主導のインサイトも搭載し、チームによるアラートの優先順位付け、異常の特定、セキュリティ運用の効率化を支援しています。
各レイヤーにわたるステートフルインスペクション:
従来のファイアウォールは低位レイヤーのトラフィック(IPやポートのデータなど)に焦点を当てますが、NGFWはアプリケーションレイヤーまでインスペクションの範囲を広げ、ユーザーのアクティビティやアプリケーションの動作をより詳細に分析できます。これにより、トラフィックフローを深く可視化し、正当なアクティビティと悪意のあるアクティビティをより正確に区別できます。アプリケーションが従来のネットワーク境界を越えて移動するようになった現在、この点は特に重要です。
ディープパケットインスペクション(DPI):
ディープパケットインスペクションにより、NGFWはアプリケーションレイヤーでパケットヘッダーとペイロードの両方を分析できます。これにより、基本的なインスペクション手法では見逃す可能性のある隠れた脅威、悪意のあるコード、不審な動作を検知でき、最新の攻撃手法から防御するうえで不可欠です。
統合型侵入防御(IPS):
現在、ほとんどのNGFWには侵入防御システムが組み込まれており、エクスプロイト、マルウェア、既知の脆弱性をリアルタイムで検知してブロックできます。2026年には、IPS機能が機械学習や振る舞い分析によって強化されることも多く、別のツールを必要とせずに、ランサムウェア、ブルートフォース攻撃、ゼロデイ攻撃などの防止に役立ちます。
よくある質問(FAQ)
最も多く導入されているファイアウォールは?
最も導入されているファイアウォールは、組織のニーズによって異なります。ただし、大規模組織ではPalo Alto Networks、Fortinet、Ciscoなどの大手ファイアウォールが広く使われています。どのファイアウォールが適しているかは、固有の要件や好み、企業の規模によって決まります。
ファイアウォールはいくつ導入すべき?
すべてに適合する答えはありません。多くの組織では、ネットワーク境界、内部セグメント間、クラウド環境全体にファイアウォールを配置する多層型のアプローチを採用しています。この多層防御戦略により、ラテラルムーブメントを抑制し、全体的なセキュリティを強化できます。
ファイアウォールの導入・運用時に実践すべきベストプラクティスについて詳しく読む。
UTMとNGFWのどちらが優れている?
統合脅威管理(UTM)ソリューションは、複数のセキュリティ機能を単一のプラットフォームにまとめたもので、小規模企業には十分な場合が多くあります。一方、NGFWはより高度な機能、スケーラビリティ、きめ細かな制御を提供するため、中規模から大規模の組織や複雑な環境に適しています。
結論:2026年、次世代ファイアウォールソリューションでネットワークを保護する
適切なNGFWを選ぶには、組織の規模、インフラ、社内の専門知識にセキュリティニーズを適合させる必要があります。最新のNGFWは強力な保護を提供しますが、その効果を最大限に引き出すには、適切な設定、継続的な管理、熟練した人材も必要です。
主要な機能を優先し、スケーラビリティを評価し、既存のセキュリティスタックとの互換性を確保することで、進化する現在の脅威からネットワークを保護する強固な基盤を構築できます。
別の包括的なネットワークセキュリティソリューションをお探しですか?次に、当社の最も優れた統合脅威管理ツールをご覧ください。