

















Dieser Leitfaden richtet sich an IT-Verantwortliche, Netzwerkadministratoren und Sicherheitsteams, die Next-Generation-Firewalls (NGFWs) bewerten. Er behandelt ihre Funktionsweise, wichtige Merkmale und die Kriterien für Lösungen im Jahr 2026.
NGFWs sind über herkömmliche Firewalls hinausgewachsen und bieten eine umfassende Paketinspektion, Anwendungserkennung und integrierte Bedrohungsabwehr. Damit unterstützen sie Unternehmen bei der Abwehr immer ausgefeilterer Angriffe. Als grundlegende Komponente der modernen Netzwerksicherheit spielen NGFWs eine entscheidende Rolle beim Schutz von Geschäftsumgebungen – insbesondere da sich Infrastrukturen zunehmend über Cloud-, Hybrid- und Remote-Netzwerke erstrecken.
Wir haben den Markt für Unternehmens-Firewalls untersucht. In unserer Analyse stechen neun NGFW-Anbieter hervor:
- Palo Alto: Am besten für große Unternehmen geeignet
- Fortinet: Bestes Preis-Leistungs-Verhältnis
- Check Point: Am besten für Sandboxing geeignet
- Barracuda CloudGen Firewall: Am besten für hybride Cloud-Umgebungen geeignet
- Cisco: Am besten für konsistente Netzwerkregeln geeignet
- Forcepoint: Am besten für Clusterverwaltung geeignet
- Huawei: Am besten für Cloud-Service-Provider geeignet
- Juniper Networks: Am besten für KMU mit verteilten Netzwerken geeignet
- Sophos XGS: Am besten für kleine Sicherheitsteams geeignet
Vergleich der besten NGFW-Lösungen
Die folgende Tabelle bietet einen Überblick über unsere Top-Auswahl, damit Sie eine Next-Gen-Firewall finden, die zu den Sicherheitszielen Ihres Unternehmens passt. Dabei werden einige Funktionen und Einstiegspreise berücksichtigt.
| Skalierbarkeit | Erkennung und Abwehr von Bedrohungen | Erweitertes Sandboxing | Preise | |
|---|---|---|---|---|
| Palo Alto | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Fortinet | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Check Point | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Barracuda CloudGen Firewall | ✔️ | ✔️ | Eingeschränkt | Vertrieb kontaktieren |
| Cisco | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Forcepoint | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Huawei | ✔️ | ✔️ | ✔️ | Vertrieb kontaktieren |
| Juniper Networks | ✔️ | ✔️ | Eingeschränkt | Vertrieb kontaktieren |
| Sophos XGS | Eingeschränkt | ✔️ | Eingeschränkt | Vertrieb kontaktieren |
Palo Alto Networks – Am besten für große Unternehmen geeignet
Palo Alto Networks bleibt 2026 ein führender Anbieter von Netzwerksicherheit und bietet eine umfassende Palette an Next-Generation-Firewall-Lösungen, darunter physische (PA-Series), virtuelle (VM-Series) und container-native (CN-Series) Bereitstellungen. Die Plattform ist darauf ausgelegt, eine konsistente Sicherheitsstrategie und zentrale Transparenz in komplexen, verteilten Umgebungen bereitzustellen – von lokalen Infrastrukturen über Multi-Cloud-Umgebungen bis hin zu containerisierten Workloads.
Palo Alto ist für seine umfangreichen Funktionen und fortschrittlichen Möglichkeiten zur Bedrohungsabwehr bekannt. Das Firewall-Portfolio bietet eine granulare Kontrolle, Transparenz auf Anwendungsebene und eine enge Integration in das umfassendere Sicherheitsökosystem. Obwohl die Lösung im oberen Preissegment liegt, eignet sie sich am besten für mittelgroße bis große Unternehmen mit ausgereiften Sicherheitsteams, die ihre umfangreichen Funktionen vollständig nutzen können.
Vorteile
- Umfangreiche Funktionen und umfassende Funktionalität
- Zum Schutz von Containerumgebungen verfügbar
Nachteile
- Eine der teuersten NGFW-Lösungen
- Für weniger erfahrene Teams kann die Einarbeitung einige Zeit dauern
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Benutzerbasierte Richtlinien: Benutzerbasierte Firewall-Richtlinien beschränken den Anwendungszugriff durch die Integration vorhandener Benutzerverzeichnisse.
- Maschinelles Lernen zur Bedrohungserkennung: Diese Netzwerk-Firewalls nutzen maschinelles Lernen, um Sicherheitsbedrohungen zu erkennen und Eindringversuche zu verhindern.
- Containersicherheit: Palo Alto bietet außerdem eine Container-Firewall, die sich in Kubernetes-Umgebungen integrieren lässt und zur Absicherung von CI/CD-Prozessen beiträgt.
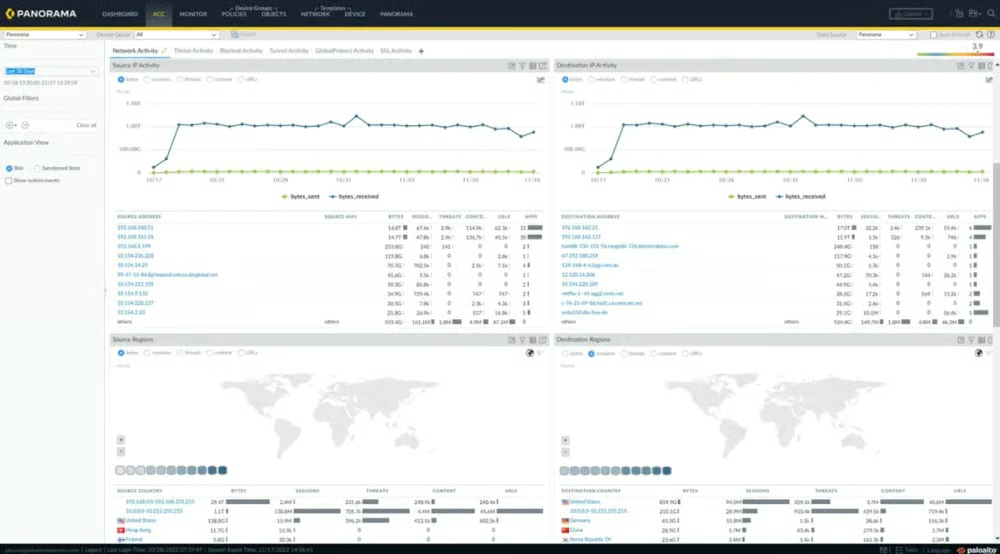
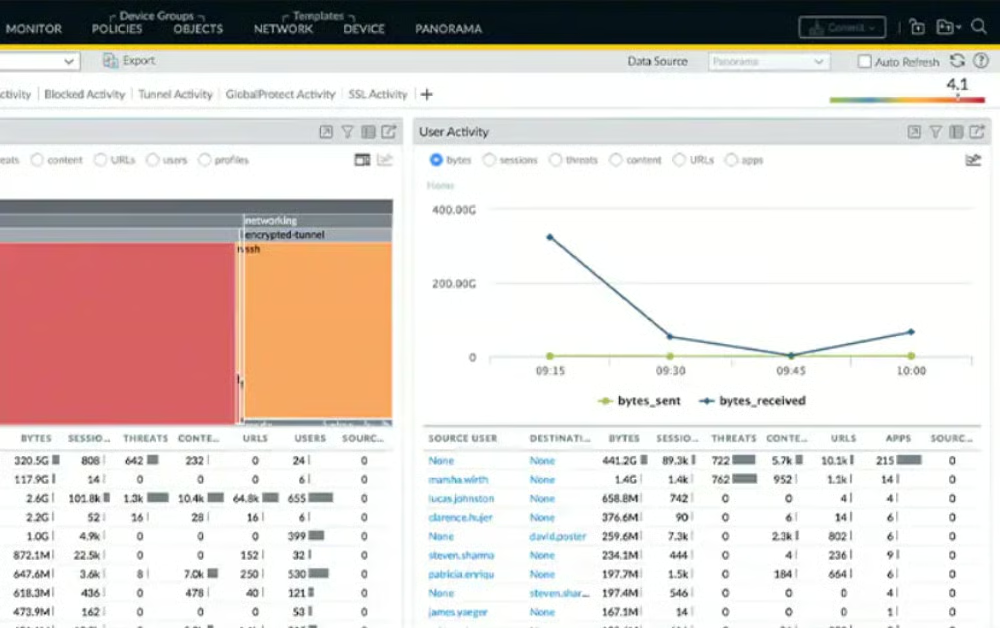
- Zentrale Verwaltung: Palo Alto-Firewalls verwenden Panorama für die zentrale Verwaltung und bieten Administratoren eine zentrale Anlaufstelle zur Verwaltung von NGFWs.
Screenshot
Fortinet FortiGate – Bestes Preis-Leistungs-Verhältnis
Die Next-Generation-Firewalls FortiGate von Fortinet bleiben 2026 eine leistungsstarke Option und bieten Hochleistungsschutz für Umgebungen von kleinen Büros bis hin zu großen Unternehmen. FortiGate integriert wichtige Sicherheitsfunktionen – etwa SSL-Inspektion, Intrusion Prevention, Webfilterung und Anwendungskontrolle – in einer einzigen Plattform und ermöglicht so eine optimierte und effiziente Bedrohungsabwehr.
Dank der ausgewogenen Kombination aus Leistung, Funktionen und Kosteneffizienz gilt FortiGate häufig als zugänglichere Alternative zu teureren Wettbewerbern. Die Lösung eignet sich besonders für kleine bis mittelgroße Unternehmen und verteilte Umgebungen, die Sicherheit auf Unternehmensniveau benötigen, ohne die Komplexität oder Kosten größerer Plattformen – darunter auch Unternehmen in regulierten Branchen wie dem Finanz- und Gesundheitswesen.
Vorteile
- Solide SD-WAN-Funktionen für Unternehmen, die diese zu ihrer Firewall hinzufügen möchten
- Attraktive, gut gestaltete Benutzeroberfläche
Nachteile
- Mehrere Fortinet-Kundenrezensionen berichten von Problemen mit dem technischen Support
- Einige Nutzer berichteten im Laufe der Jahre von Ausfällen oder Problemen bei Firmware-Updates
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Security Processing Units (SPUs): SPUs und virtuelle SPUs (vSPUs) werden verwendet, um die Berechnungen für die Netzwerksicherheit zu beschleunigen.
- FortiOS: Das auf Sicherheit ausgerichtete Betriebssystem von Fortinet bietet föderierte Firmware-Upgrades.
- Zero Trust: FortiGate bietet Funktionen zur Zero-Trust-Erkennung und zum Schutz verdächtiger Nutzer und Geräte.
- VPN-Tunneling: Skalierbares IPsec-VPN-Tunneling trägt dazu bei, Ihre entfernten und verteilten Arbeitskräfte abzusichern.
Screenshot
Check Point – Am besten für Sandboxing geeignet
Check Point ist weiterhin ein etablierter Marktführer im Bereich Netzwerksicherheit. Die Quantum Security Gateways bieten Unternehmen jeder Größe fortschrittliche Next-Generation-Firewall-Funktionen. Die Plattform umfasst umfassende Funktionen zur Bedrohungsabwehr, darunter Intrusion Prevention (IPS), Anti-Bot-Schutz, Anwendungskontrolle und URL-Filterung und trägt so dazu bei, vor einer Vielzahl moderner Bedrohungen zu schützen. Eine herausragende Funktion ist der Zero-Day-Schutz von Check Point namens SandBlast, der fortschrittliches Sandboxing, Bedrohungsemulation und Dateiextraktion nutzt, um unbekannte Bedrohungen zu erkennen und zu neutralisieren, bevor sie Nutzer erreichen. Mit seinem starken Fokus auf proaktive Bedrohungsabwehr und hohem Durchsatz ist Check Point eine überzeugende Wahl für Unternehmen, die robustes Sandboxing und Schutz für Umgebungen mit hohem Datenverkehr oder hohem Risiko benötigen.
Vorteile
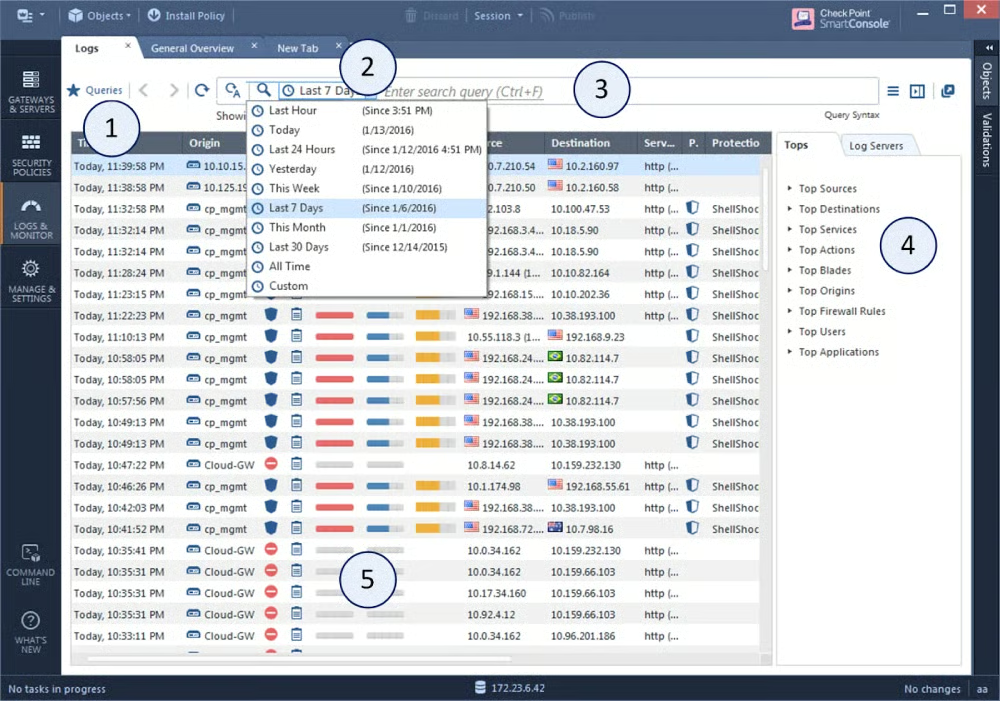
- Benutzerfreundliches SmartConsole-Dashboard
- Fortschrittliches Sandboxing
Nachteile
- Teurer als Wettbewerber wie Fortinet und Sophos
- Die Einarbeitung kann anspruchsvoll sein
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Kompatibilität mit hybrider Infrastruktur: Check Point unterstützt physische, virtuelle, Cloud- und mobile Segmente.
- SandBlast-Zero-Day-Schutz: Dieses Produkt zeichnet sich durch seine umfangreichen Sandboxing-Funktionen aus.
- Zentrale Verwaltung: Check Point bietet Sicherheits- und IT-Managern Optionen zum Ausrollen und Zurücksetzen von Richtlinienkonfigurationen.
- Maestro Orchestrator: Maestro ist eine Netzwerksicherheitslösung für Firewall-Installationen im Hyperscale-Bereich.
Screenshot
Barracuda CloudGen Firewall – Am besten für hybride Cloud-Umgebungen geeignet
Die Barracuda CloudGen Firewall wurde für moderne hybride und verteilte Umgebungen entwickelt und kombiniert Next-Generation-Firewall-Funktionen mit integriertem SD-WAN, Intrusion Detection and Prevention (IDPS) und sicherer VPN-Konnektivität. Die Appliances der F-Serie unterstützen sowohl Legacy-Infrastrukturen als auch sich weiterentwickelnde Cloud-Architekturen. Dadurch können Unternehmen leichter umsteigen, ohne bestehende Systeme zu beeinträchtigen.
Barracuda setzt auf mehrschichtige Bedrohungserkennung und kombiniert signaturbasierte Analysen, verhaltensbasierte Techniken und fortschrittliche Inspektion, um zunehmend schwerer erkennbare Bedrohungen zu bekämpfen. Die Lösung ist eine starke Option für Unternehmen, die in hybriden und Multi-Cloud-Umgebungen arbeiten, insbesondere wenn sie Transparenz und Kontrolle über den Datenverkehr zwischen Standorten, Nutzern und Cloud-Plattformen benötigen.
Vorteile
- Für hybride Cloud-Infrastrukturen entwickelt
- Detaillierte Analyse und Schutz des Netzwerkverkehrs
Nachteile
- Einige Nutzer hatten Schwierigkeiten mit der Benutzeroberfläche
- Zwei Konsolen können die Verwaltung für Nutzer hybrider Clouds und lokaler Umgebungen erschweren
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Fortschrittlicher Bedrohungsschutz: Barracuda bietet durch Verkehrsmanagement, SD-WAN, IDPS und VPN fortschrittlichen Bedrohungsschutz.
- Stateful Deep Packet Inspection: Stateful Deep Packet Inspection verhindert fehlerhafte Pakete und Angriffe.
- Hohe Verfügbarkeit: Die Cloud-Gen-Firewall bietet durch automatischen Lastausgleich und Uplink-Optionen eine hohe Verfügbarkeit.
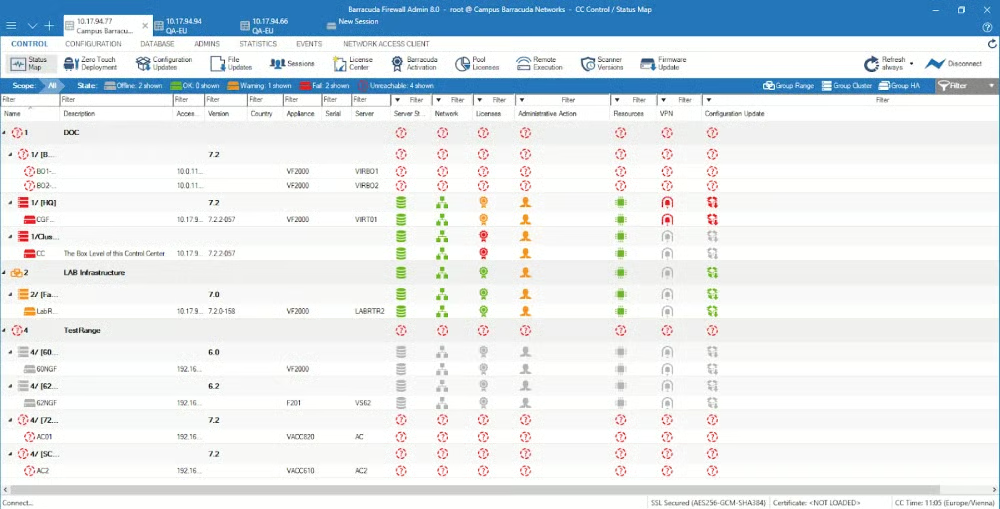
- Kontrolle über Objekte und Konfiguration: Barracuda ermöglicht Administratoren die Verwaltung von Objekten, Repositorys, Updates, Berechtigungen und Konfigurationen.
Screenshot
Cisco – Am besten für konsistente Netzwerk-Richtlinien geeignet
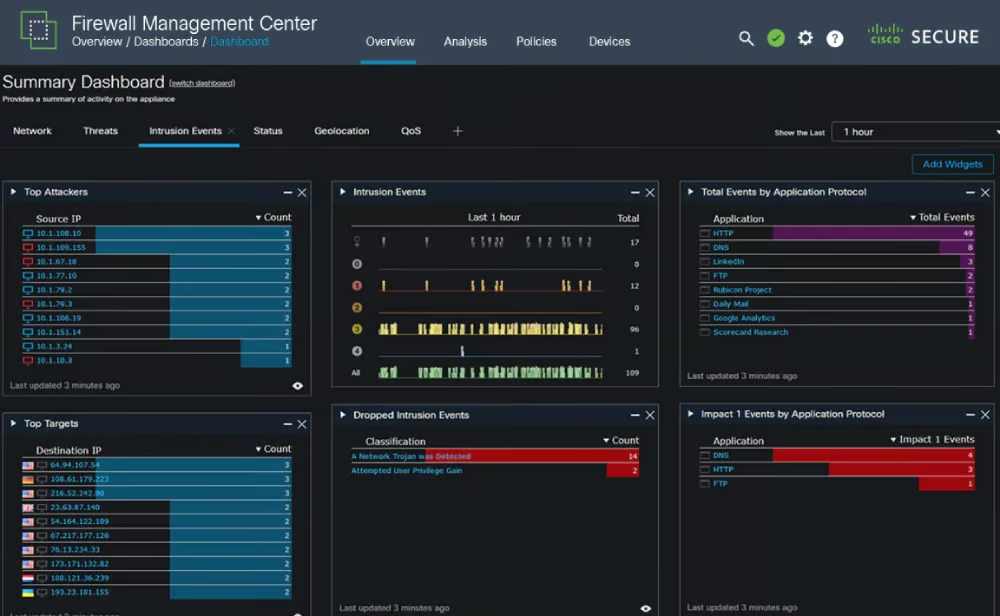
Cisco Secure Firewall bietet Echtzeit-Bedrohungsschutz in lokalen, Cloud- und hybriden Umgebungen und eignet sich damit 2026 besonders für dynamische, verteilte Infrastrukturen. Mit Integrationen wie Cisco Secure Workload können Unternehmen konsistente Sicherheitsrichtlinien auch bei der Migration von Anwendungen in Cloud- oder Multi-Cloud-Umgebungen durchsetzen.
Die Plattform kombiniert fortschrittliche Bedrohungserkennung, Anwendungstransparenz und zentrale Richtlinienverwaltung, um komplexe Einsatzszenarien in Unternehmen zu unterstützen. Cisco Secure Firewall ist auf Skalierbarkeit und granulare Kontrolle ausgelegt und eignet sich besonders für große Unternehmen, die Sicherheitsrichtlinien über verschiedene Anwendungen und stark segmentierte Netzwerke hinweg durchsetzen müssen.
Vorteile
- Fortschrittliche Funktionen zur Intrusion Prevention
- Starker Fokus auf konsistente Netzwerkrichtlinien
Nachteile
- Eingeschränkte Funktionen der Befehlszeilenschnittstelle
- Cisco ist als Sicherheitsanbieter nicht so stark wie viele andere Anbieter auf dieser Liste
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Unterstützung dynamischer Richtlinien: Cisco Secure Firewall unterstützt richtlinien- und attributbasierte Richtlinien.
- Cloud-native Firewall: Diese von Kubernetes orchestrierte Secure-Firewall-Option ist entwicklerfreundlich, äußerst elastisch und cloud-nativ.
- Protokollverwaltung: Secure Firewall bietet Protokollverwaltung, Sicherheitsvorfälle und Verhaltensanalyse.
- Bedrohungsinformationen: Die Cisco Talos Intelligence Group stellt Sicherheitsteams schnell verwertbare Bedrohungsinformationen bereit.
Screenshot
Forcepoint – Am besten für Clusterverwaltung geeignet
Die Next-Generation-Firewall (NGFW) von Forcepoint bietet skalierbare Netzwerksicherheit mit hoher Verfügbarkeit, indem sie fortschrittlichen Bedrohungsschutz mit integrierten SD-WAN-Funktionen kombiniert. Sie wurde für verteilte und leistungsintensive Umgebungen entwickelt und ermöglicht Unternehmen, den Datenverkehr zu verwalten, Richtlinien durchzusetzen und die Betriebszeit über komplexe Netzwerke hinweg aufrechtzuerhalten.
Eine zentrale Stärke der Plattform von Forcepoint ist die zentrale Clusterverwaltung, die die Administration vereinfacht und groß angelegte Bereitstellungen unterstützt. Auch 2026 bleibt sie eine starke Wahl für Unternehmen, die robuste Sicherheit und Netzwerkleistung benötigen, ohne den Aufpreis einiger Wettbewerber im Spitzenbereich zu zahlen. Damit ist sie eine praktische Option für Unternehmen, die ein ausgewogenes Verhältnis zwischen Funktionalität und Erschwinglichkeit suchen.
Vorteile
- Starke Authentifizierung von VPN-Clients
- Schutz für AWS- und Azure-Cloud-Umgebungen
Nachteile
- SMB-Appliances sind etwas teurer als die einiger Wettbewerber
- Keine kostenlose Testversion der Firewall
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
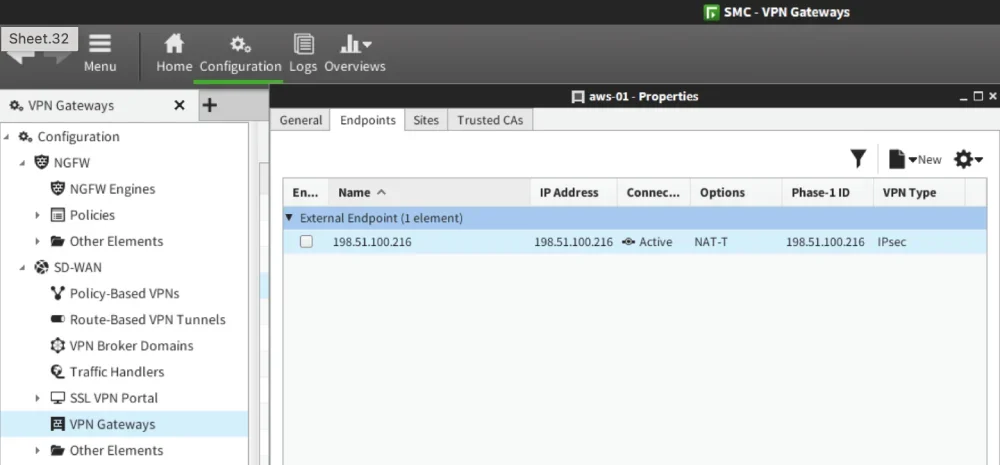
- Clustering mit hoher Verfügbarkeit: Die NGFW von Forcepoint bietet Clustering mit hoher Verfügbarkeit für Geräte, VPN-Verbindungen und SD-WAN-Netzwerke.
- Interne Integrationen: Die NGFW lässt sich in die CASB-, Online-Sicherheits- und Anti-Malware-Sandboxing-Lösungen von Forcepoint integrieren.
- Schutz des Datenverkehrs auf Anwendungsebene: Die anwendungsorientierte Sicherheit von Forcepoint trägt zum Schutz des Datenverkehrs zu Unternehmensanwendungen bei.
- Reibungslose Richtlinien-Upgrades: Forcepoint spielt Richtlinienaktualisierungen und Software-Upgrades auf seine Firewall-Cluster aus und bemüht sich dabei, Ausfallzeiten zu vermeiden.
Screenshot
Huawei – Am besten für Cloud-Serviceanbieter geeignet
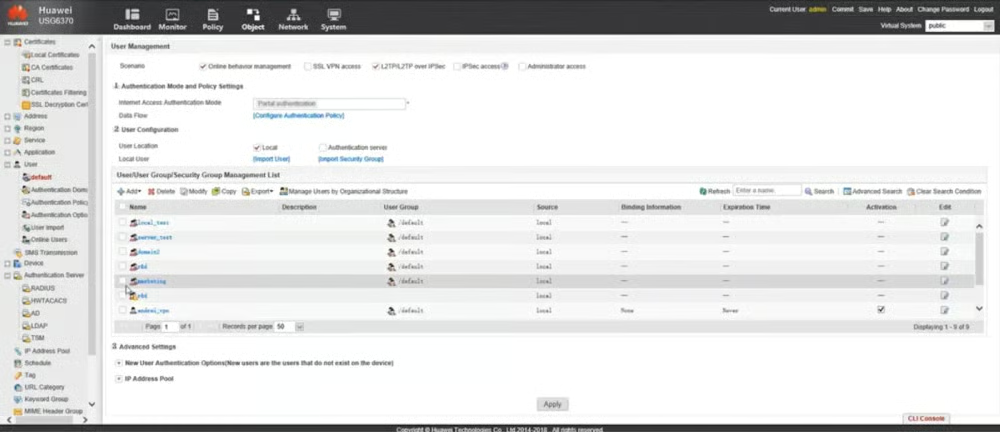
Die Unified Security Gateway (USG)-Serie von Huawei wurde für große Unternehmen, Rechenzentren und Serviceanbieter entwickelt, die leistungsstarke, skalierbare Netzwerksicherheit benötigen. Die KI-gestützten Firewall-Modelle, etwa der USG6700E-Serie, vereinfachen die Richtlinienverwaltung und beschleunigen die Bedrohungserkennung durch intelligente Automatisierung. Für anspruchsvollere Umgebungen bietet die USG9500-Serie Leistung im Terabit-Bereich und eignet sich damit für große Rechenzentren und Cloud-Infrastrukturen.
Das NGFW-Portfolio von Huawei konzentriert sich weiterhin auf hohen Durchsatz, zentrale Verwaltung und KI-gestützte Sicherheitsfunktionen und eignet sich damit besonders für Unternehmen, die in komplexen Umgebungen mit hohem Datenverkehr einen konsistenten Schutz mit hoher Kapazität benötigen.
Vorteile
- Richtlinienbasierte Netzwerkverwaltung
- Mehrere Integrationen mit Sicherheitstools
Nachteile
- Mehrere Regierungen haben Huawei-Produkte aufgrund von Bedenken hinsichtlich Verbindungen zur chinesischen Regierung verboten
- Optionen für kostenlose Testversionen unklar
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Integration mit Cloud- und lokalen Sandboxes: Huawei arbeitet mit einer lokalen oder Cloud-Sandbox, um Zero-Day-Angriffe zu erkennen, zu analysieren und zu verhindern.
- Richtlinienbasiertes Routing: Mithilfe von Routing-Richtlinien verwaltet Huawei die Bandbreite pro Benutzer und IP-Adresse.
- Täuschungssystem: Die Firewalls verfügen über Täuschungstechnologie, mit der Teams Scans von Bedrohungsakteuren bei geringerem Risiko erkennen können.
- Musterabgleich auf Chipebene: Diese Technik verbessert die Leistung von Antivirus und IPSec.
Screenshot
Juniper Networks – Am besten für KMU mit verteilten Netzwerken geeignet
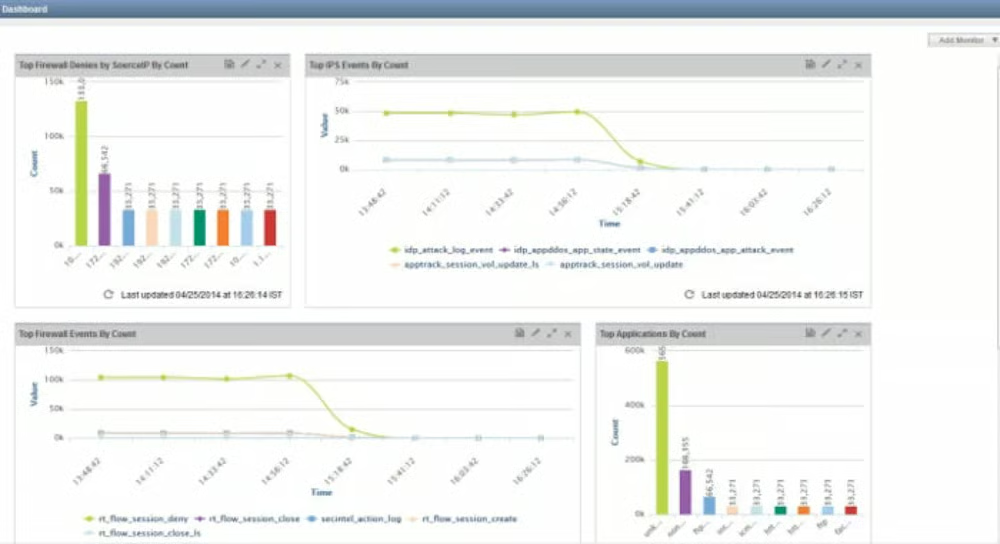
Juniper Networks bietet über seine SRX-Serie, die vom Betriebssystem Junos unterstützt wird, Next-Generation-Firewall-Funktionen. Diese Gateways ermöglichen eine zentrale Richtlinienverwaltung und konsistente Sicherheit an Netzwerkrändern, in Rechenzentren, auf virtuellen Maschinen (vSRX) und in containerisierten Umgebungen (cSRX). Die auf Flexibilität ausgelegte Plattform von Juniper unterstützt moderne Architekturen und gewährleistet zugleich hohe Leistung und Zuverlässigkeit. Juniper legt weiterhin Wert auf Automatisierung, Skalierbarkeit und integrierte Netzwerkfunktionen wie SD-WAN und ist damit eine solide Wahl für Unternehmen, die hybride, cloudnative oder containerisierte Umgebungen einführen. Die Lösung eignet sich besonders für mittelständische Unternehmen und Teams, die Netzwerk und Sicherheit in einer einheitlichen Plattform verbinden möchten.
Vorteile
- Schutz für Containerumgebungen
- Funktionen zur Mikrosegmentierung
Nachteile
- Keine kostenlose Testversion für die standardmäßige SRX-Firewall
- Einige Juniper-Benutzer hatten Schwierigkeiten mit der Benutzeroberfläche
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- AppSecure: Juniper nutzt AppSecure, um Anwendungs- und Benutzerverkehr zu identifizieren, zu sichern und zu verwalten.
- Intrusion Prevention: Das Intrusion-Prevention-System von Juniper ermöglicht die Untersuchung von SSL-Datenverkehr und die Erstellung eigener IDP-Richtlinien.
- SDN und richtlinienbasiertes Routing: SRX führt SDN und richtlinienbasiertes Routing über kabelgebundene, drahtlose und Weitverkehrsnetze hinweg aus.
- Mikrosegmentierung: Die NGFW-Dienste von Juniper umfassen die Netzwerksegmentierung für einen verbesserten Schutz.
Screenshot
Sophos XGS – Am besten für kleine Sicherheitsteams geeignet
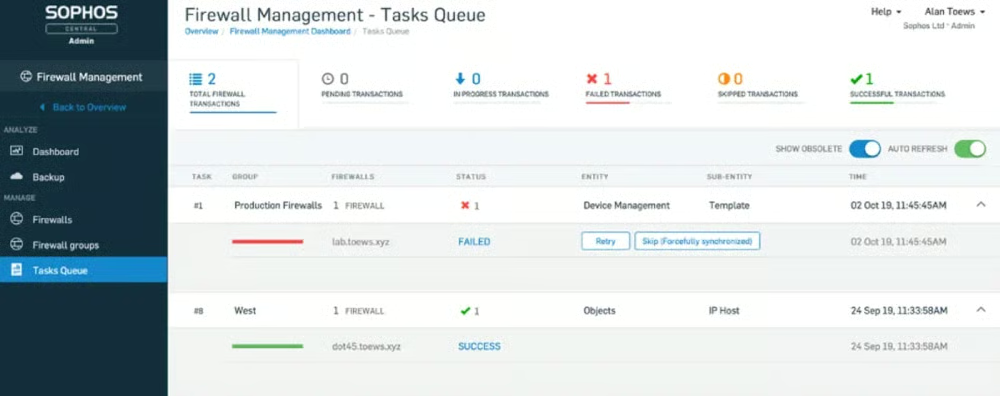
Die Next-Generation-Firewalls der XGS-Serie von Sophos wurden für moderne, verteilte Netzwerke entwickelt und bieten starken Schutz für SaaS-Anwendungen, SD-WAN-Datenverkehr und Cloud-Umgebungen. Diese Firewalls nutzen, unterstützt durch die Bedrohungsinformationen von SophosLabs, globale Echtzeitdaten und KI-gestützte Analysen, um neu auftretende Bedrohungen automatisch zu erkennen und darauf zu reagieren.
Die XGS-Plattform zeichnet sich durch ihr ausgewogenes Verhältnis zwischen fortschrittlichen Funktionen und Benutzerfreundlichkeit aus. Mit einer intuitiven Verwaltungsoberfläche und übersichtlichen Richtlinienkontrollen eignet sie sich gut für kleine bis mittelgroße Teams oder Unternehmen mit begrenzter Sicherheitsexpertise, die dennoch umfassenden Schutz auf Unternehmensniveau benötigen.
Vorteile
- Einfach zu bedienen und zu konfigurieren
- Funktionen wie Zwei-Faktor-Authentifizierung, Remote-VPN und Regeln für den Webdatenverkehr
Nachteile
- Das Feedback der Benutzer zum Kundensupport ist gemischt
- Gut für KMU geeignet, könnte aber für einige Teams mit komplexen Sicherheitsanforderungen nicht ausreichen
Preise
- Vertrieb kontaktieren
Wichtige Funktionen
- Deep Packet Inspection: Die XGS-Serie bietet DPI, Intrusion Prevention und Proxy-basiertes Scanning.
- Bedrohungsinformationsbasierte Datenverkehrsauswahl: Sophos unterstützt moderne Verschlüsselungssammlungen und deckt alle Ports ab.
- Deep Learning und dynamisches Sandboxing: Sophos bietet eine Sandboxing-Option und Deep Learning zur Analyse statischer Dateien.
- Maschinelles Lernen zur Bedrohungserkennung: Die XGS-Serie nutzt Modelle des maschinellen Lernens, um fortschrittliche und unbekannte Bedrohungen zu erkennen.
Screenshot
Wichtige Funktionen von NGFW-Lösungen
Bei der Bewertung von Next-Generation-Firewall-Lösungen (NGFW) im Jahr 2026 sollten Sie auf Funktionen achten, die über die grundlegende Filterung des Datenverkehrs hinausgehen. Moderne NGFWs kombinieren Identitätsbewusstsein, umfassende Inspektion, zentrale Verwaltung und integrierte Bedrohungsprävention, um zunehmend komplexe hybride Umgebungen zu schützen.
Anwendungs- und Identitätsbewusstsein
Ein entscheidendes Merkmal von NGFWs ist ihre Fähigkeit, Anwendungen und Benutzer zu identifizieren – nicht nur Ports und Protokolle. Dadurch können Administratoren granulare Richtlinien auf Grundlage der Benutzeridentität, des Gerätetyps und des Anwendungsverhaltens erstellen, was die Kontrolle verbessert und Risiken in verteilten Umgebungen verringert.
Zentrale Verwaltung und Transparenz
Moderne NGFW-Plattformen bieten einheitliche Dashboards zur Verwaltung von Richtlinien, Überwachung des Datenverkehrs und Analyse von Bedrohungen in lokalen, Cloud- und Remote-Netzwerken. Im Jahr 2026 umfassen viele Lösungen außerdem KI-gestützte Erkenntnisse, die Teams helfen, Warnmeldungen zu priorisieren, Anomalien zu erkennen und Sicherheitsabläufe zu optimieren.
Stateful Inspection über mehrere Ebenen hinweg
Herkömmliche Firewalls konzentrieren sich auf den Datenverkehr auf niedrigeren Ebenen, etwa IP- und Portdaten, während NGFWs die Inspektion bis auf die Anwendungsebene ausweiten und so eine detailliertere Analyse von Benutzeraktivitäten und Anwendungsverhalten ermöglichen. Dadurch erhalten Unternehmen einen tieferen Einblick in Datenverkehrsströme und können legitime und bösartige Aktivitäten genauer unterscheiden – insbesondere, da sich Anwendungen über die Grenzen herkömmlicher Netzwerke hinaus entwickeln.
Deep Packet Inspection (DPI)
Mit Deep Packet Inspection können NGFWs sowohl Paket-Header als auch Nutzdaten auf der Anwendungsebene analysieren. Dadurch lassen sich verborgene Bedrohungen, bösartiger Code und verdächtiges Verhalten erkennen, die bei grundlegenden Inspektionsmethoden möglicherweise unentdeckt bleiben. Damit ist sie für den Schutz vor modernen Angriffstechniken unverzichtbar.
Integrierte Intrusion Prevention (IPS)
Die meisten NGFWs verfügen inzwischen über integrierte Intrusion-Prevention-Systeme, die Exploits, Malware und bekannte Schwachstellen in Echtzeit erkennen und blockieren können. Im Jahr 2026 werden IPS-Funktionen häufig durch maschinelles Lernen und Verhaltensanalysen erweitert. Dadurch lassen sich Angriffe wie Ransomware, Brute-Force-Versuche und Zero-Day-Exploits verhindern, ohne separate Tools zu benötigen.
Häufig gestellte Fragen (FAQs)
Welche Firewall wird am häufigsten eingesetzt?
Welche Firewall am häufigsten eingesetzt wird, hängt von den Anforderungen des jeweiligen Unternehmens ab. Große Unternehmen nutzen jedoch vielfach Firewall-Größen wie Palo Alto Networks, Fortinet und Cisco. Welche Firewalls am besten geeignet sind, bestimmen Ihre individuellen Anforderungen und Präferenzen sowie die Größe Ihres Unternehmens.
Wie viele Firewalls sollten Sie haben?
Darauf gibt es keine allgemeingültige Antwort. Die meisten Unternehmen verfolgen einen mehrschichtigen Ansatz und setzen Firewalls am Netzwerkrand, zwischen internen Segmenten und in Cloud-Umgebungen ein. Diese Defense-in-Depth-Strategie trägt dazu bei, laterale Bewegungen einzuschränken und die allgemeine Sicherheit zu erhöhen.
Lesen Sie mehr über die Best Practices zur Implementierung bei der Bereitstellung und Nutzung von Firewalls.
Was ist besser: UTM oder NGFW?
Lösungen zur einheitlichen Bedrohungsverwaltung (UTM) bündeln mehrere Sicherheitsfunktionen in einer einzigen Plattform und sind für kleine Unternehmen oft ausreichend. NGFWs bieten jedoch fortschrittlichere Funktionen, Skalierbarkeit und granulare Kontrolle und eignen sich daher besser für mittelgroße bis große Unternehmen oder komplexe Umgebungen.
Fazit: Sichern Sie Ihr Netzwerk 2026 mit Next-Generation-Firewall-Lösungen
Die Auswahl der richtigen NGFW erfordert eine Abstimmung Ihrer Sicherheitsanforderungen auf die Größe, Infrastruktur und interne Expertise Ihres Unternehmens. Moderne NGFWs bieten leistungsstarken Schutz, erfordern jedoch eine korrekte Konfiguration, laufende Verwaltung und qualifiziertes Personal, um ihre volle Wirkung zu entfalten.
Indem Sie wichtige Funktionen priorisieren, die Skalierbarkeit bewerten und die Kompatibilität mit Ihrem bestehenden Sicherheits-Stack sicherstellen, können Sie eine solide Grundlage für den Schutz Ihres Netzwerks vor den sich wandelnden Bedrohungen von heute schaffen.
Sie suchen nach einer weiteren umfassenden Netzwerksicherheitslösung? Lesen Sie als Nächstes unsere Liste der besten Tools zur einheitlichen Bedrohungsverwaltung.