

















このガイドは、2026年に脅威の検知と対応を強化したいITリーダー、セキュリティチーム、ネットワーク管理者を対象としています。主要な侵入検知・防御システム(IDPS)と、適切なソリューションを選ぶ際に検討すべき主な機能を取り上げます。
ネットワークセキュリティは、単に悪意ある攻撃者を締め出すことではありません。システムに大きな被害が及ぶ前に、脅威や悪意ある傾向、不審なアクティビティを常に警戒して見つけ出せるシステムを整えることが重要です。
侵入検知システム(IDS)と侵入防御システム(IPS)は、侵入検知・防御(IDPS)として組み合わせて使われることも多く、こうしたネットワークセキュリティ対策で重要な役割を果たします。チームによる不審なアクティビティの検知、悪意あるトラフィックやソフトウェアのブロック、潜在的な脅威を見つけるためのシステムログの調査を支援します。
このガイドでは、業界をリードするIDPSソリューションに加え、組織向けの製品を評価する際に確認すべき主な機能と検討事項を紹介します。
- Atomic OSSEC:規模を問わずチームに最適
- Trellix IPS:基本機能と高度な機能を重視する場合に最適
- Check Point Quantum:NGFW環境に最適
- SolarWinds SEM:ログ管理とレポート作成に最適
- Trend Micro TippingPoint:脅威インテリジェンスに最適
- Alert Logic MDR:マネージド型のエンタープライズサービスに最適
侵入検知・防御システムとは?
侵入検知・防御システムは、IDSとIPSの機能を組み合わせ、どちらか一方だけを実行するのではなく、悪意あるトラフィックをより効果的に検知・ブロックします。IDPS製品には、疑わしいアクティビティや傾向を見つけ、セキュリティチームが脅威アクターを阻止できるようにするログ分析、アラート、脅威修復などの機能が備わっていることが多いです。IDPSやIPSの機能は、ベンダーが提供するより大規模なセキュリティスイートや製品の一部として、複数モジュールの1つに位置付けられている場合もあります。
主要IDPSソリューションの比較
以下の比較表では、脅威の修復に加え、無料トライアルやマネージドサービスの提供状況など、主要なIDPS製品の機能を比較しています。
| SSL/TLS検査 | 脅威の修復 | マネージドサービスとして提供 | 無料トライアル | |
|---|---|---|---|---|
| OSSEC | ❌ | ✔️ | ✔️ | 14日間 |
| Trellix IPS | ✔️ | ✔️ | ❌ | ❌ |
| Check Point | ✔️ | ❌ | ❌ | 期間は要問い合わせ |
| SolarWinds SEM | ❌ | ✔️ | ❌ | 30日間 |
| Trend Micro TippingPoint | ✔️ | ✔️ | ❌ | ❌ |
| Alert Logic MDR | ✔️ | ✔️ | ✔️ | ❌ |
OSSEC – 規模を問わずチームに最適
OSSECは、あらゆる規模のチーム向けのIDPS製品で、幅広い機能と透明性の高い営業体制が特徴です。脅威の修復、隔離機能、ログ分析、ファイル整合性監視を提供します。
OSSECには無料のオープンソースIDSもあり、中小企業に適した選択肢です。チームの規模が小さい場合は、この製品を検討するとよいでしょう。ただし、ここではエンタープライズ向けのAtomic OSSECに焦点を当てています。中堅・大企業にとって有力な選択肢です。
メリット:
- マネージドサービスとして利用可能
- 無料トライアルを利用可能
- 比較的透明性の高い料金情報と営業体制
デメリット:
- 一部のWindowsおよびMac OSには非対応
- SSL/TLS検査に非対応
- カスタムルールに非対応
料金
- 見積もりはお問い合わせ: カスタム料金を利用可能。1年間のライセンスではエンドポイントまたはシステム1台あたり年間約55米ドルですが、台数や環境によって異なる場合があります
- 無料トライアル: 14日間
主な機能
- ファイル整合性監視: アプリケーションファイルとオペレーティングシステムの整合性を検査します。
- ログ管理: 異なるソースのログデータを一元化し、さらなる分析のためにSIEMへ送信します。
- エージェント管理:一元管理コンソールでエージェントとサーバーの設定を実行します。
- 脅威インテリジェンス:OSSECは世界各地のノードから脅威データを収集し、より広範なセキュリティ情報を提供します。
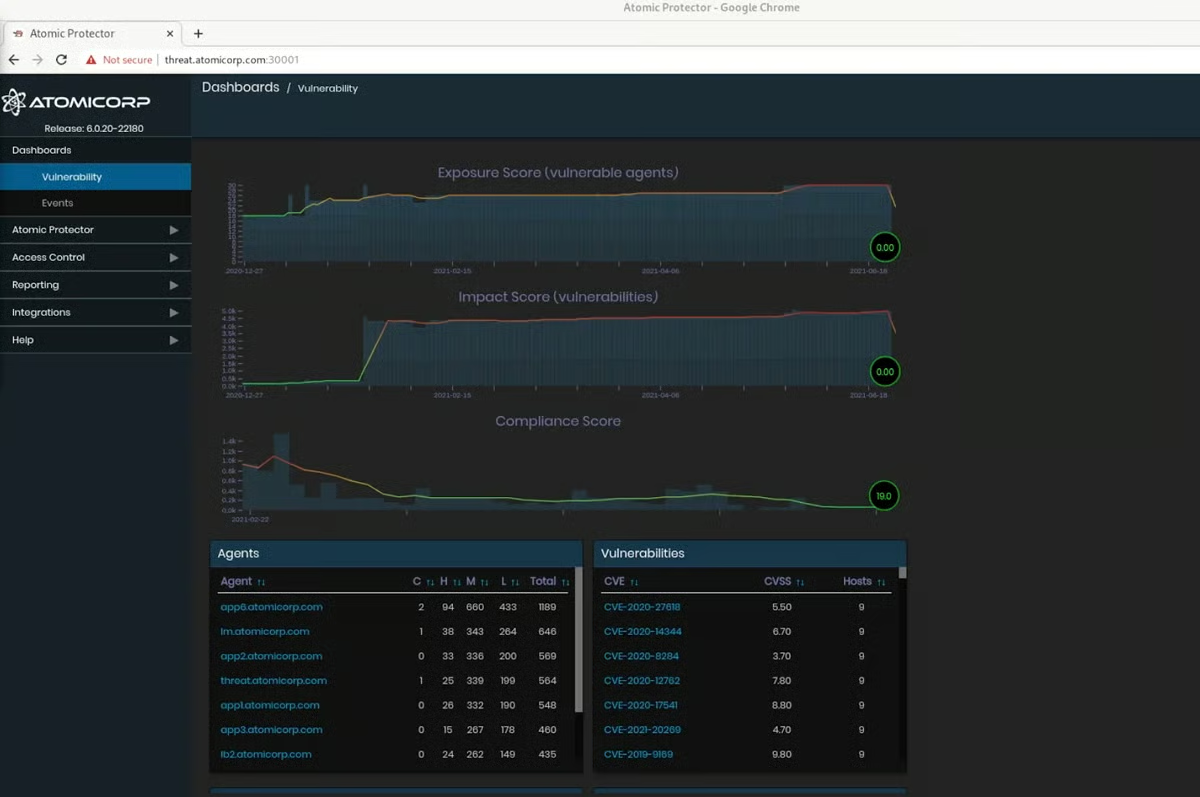
スクリーンショット
Trellix IPS – 基本機能と高度な機能を重視する場合に最適
Trellix Network Securityは、IPSを搭載し、脅威のブロック、各種連携、ポリシー管理によって高度な脅威に対応するセキュリティプラットフォームです。Trellix IPSはエンタープライズレベルのセキュリティ向けに設計されており、DDoS防御、ヒューリスティックによるボット検知、ホストの隔離などの機能を提供します。
大企業、または経験豊富なセキュリティチームを擁する組織であれば、Trellixを検討するとよいでしょう。基本から高度なものまで幅広いIDPS機能を備え、チームに豊富な機能を提供します。
メリット:
- 深刻度に基づくイベントの自動優先順位付け
- シグネチャを使用しないマルウェア分析を提供
- 豊富なドキュメントを用意
デメリット:
- 無料トライアルなし
- 電話サポートの提供が限定的
- 対応オペレーティングシステムが不明確
料金
- 見積もりはお問い合わせ: カスタム料金を利用可能。AWSなどの再販業者から一部の料金情報を入手できます
主な機能
- DDoS防御:レート制限、DNS保護、接続数制限によりDDoS攻撃を防止できます。
- 脅威インテリジェンス:IPSはTrellix Global Threat Intelligenceと連携し、包括的な脅威情報を提供します。
- 高度なコールバック検知:Trellix IPSは、ボットネットに由来する可能性のある攻撃データを特定します。
- サンドボックス:Trellix Intelligent Sandboxとの連携により、トラフィックを詳細に検査できます。
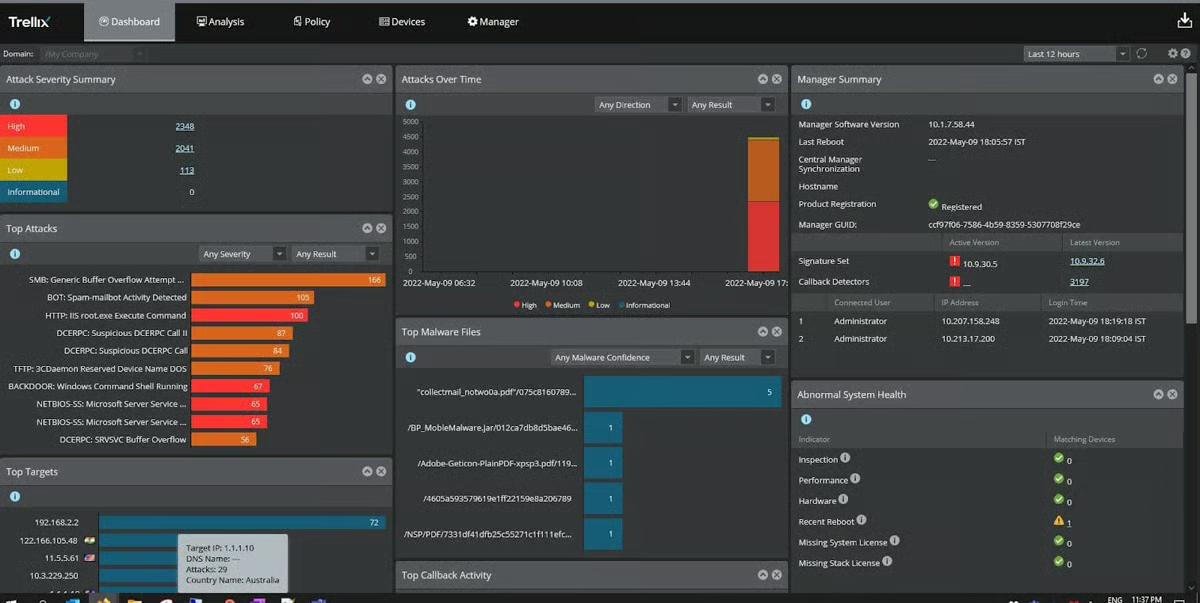
スクリーンショット
Check Point Quantum – NGFW環境に最適
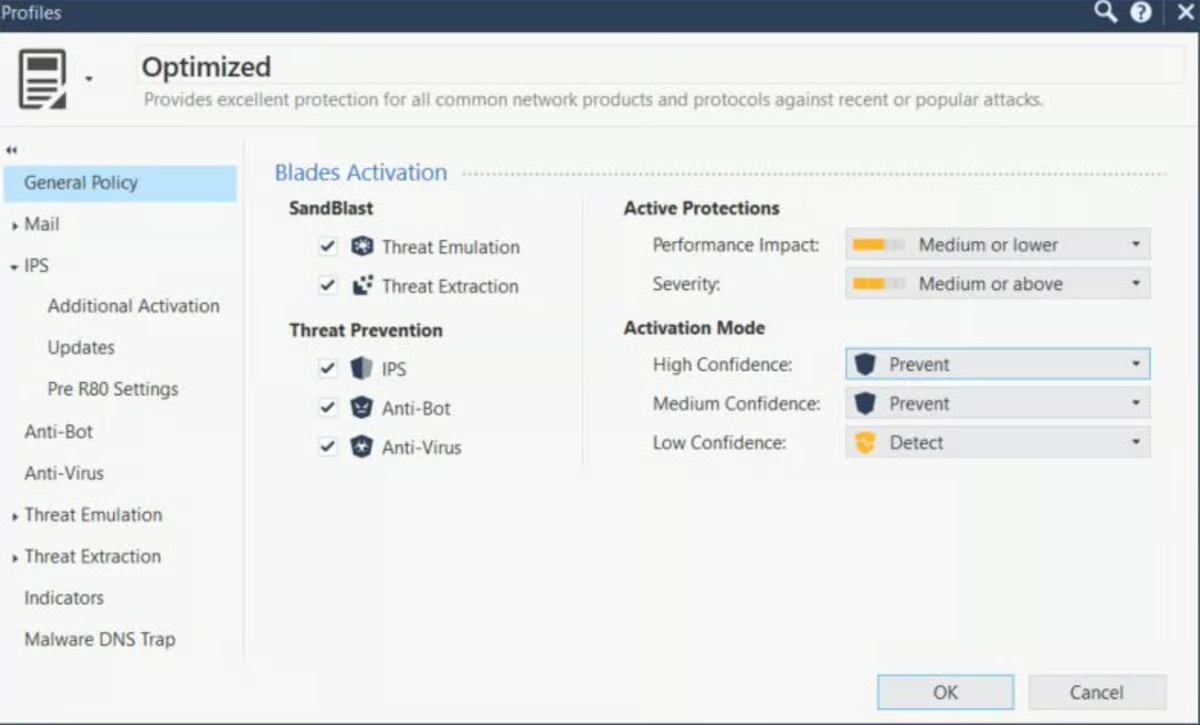
次世代ファイアウォールとセキュリティゲートウェイを含む製品ファミリーCheck Point Quantumは、他のプラットフォームメンバーと連携するIPSも提供しています。
Check Point IPSはDNSトンネリングの試み、シグネチャのない攻撃、プロトコルの悪用、既知のCVEを検知・ブロックできます。すでにCheck Pointを利用している場合、IPSとの相性は特に良好です。組み込みIPSを備えたNGFWへの投資を検討している場合も、Quantumは有力な選択肢です。
メリット
- 無料トライアルを利用可能
- Quantum NGFWおよびゲートウェイと連携
- SandBlastとの連携によりサンドボックスを利用可能
デメリット
- 脅威修復機能が不明確
- 隔離機能に非対応
- OSのサポートが不明確
料金
- 見積もりはお問い合わせ: カスタム料金を利用可能
- 無料トライアル: 期間は要問い合わせ
主な機能
- カスタマイズ可能なレポート: 重要なセキュリティイベントと必要な修復措置を1つのインターフェースで確認できます。
- 脆弱性検知: 対応するネットワークおよびメールプロトコルには、HTTP、POP、IMAP、SMTPが含まれます。
- ポリシー設定: ベンダー、プロトコル、ファイルタイプ、脅威が発生した年のタグに基づいてポリシーを作成します。
- 仮想パッチ: Check Pointセキュリティゲートウェイを介し、2時間ごとにセキュリティアップデートが自動適用されます。
スクリーンショット
SolarWinds Security Event Manager – ログ管理とレポート作成に最適
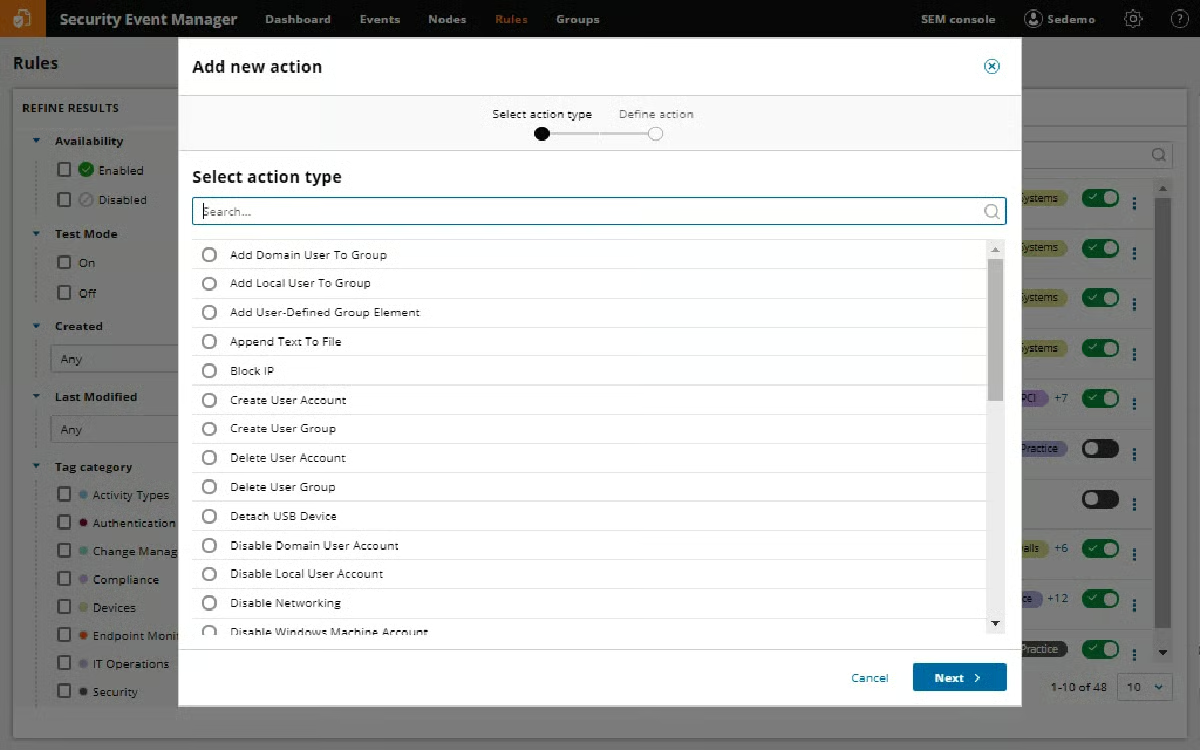
SolarWinds Security Event Managerは複数のセキュリティ技術を統合し、内部脅威管理、インシデント対応ソフトウェア、ログ分析などのハブとして機能します。
そのため、IDPSの機能も豊富に備えていますが、SolarWinds SEMの真価はログ管理とレポート作成の機能にあります。コンプライアンスレポートソフトウェアやログ分析などの機能を備えており、コンプライアンスを重視するチームに適した選択肢です。
メリット
- 幅広い用途に対応する一元的なセキュリティハブ
- 1カ月間の無料トライアルを利用可能
- カスタムルールと脅威修復機能
デメリット
- 基本機能と高度な機能の一部に非対応
- マネージドサービスとして利用不可
- MITREフレームワークのマッピングなし
料金
- サブスクリプション型プラン: 3,292米ドルから
- 永続ライセンス型プラン: 6,168米ドルから
- 無料トライアル: 30日間
主な機能
- ネットワークベースのIDS: ネットワークの可視性を、企業インフラの他の領域から取得したログと統合します。
- コンプライアンスレポート: 対応する規制基準には、HIPAA、PCI DSS、SOX、ISOが含まれます。
- ログ分析: SEMは、JuniperデバイスやMicrosoft Exchangeなど、複数の製品から収集したログを分析します。
- SIEM機能: SEMはすべてのネットワークアクティビティに関する情報を収集し、脅威がないか検査します。
スクリーンショット
Trend Micro TippingPoint – 脅威インテリジェンスに最適
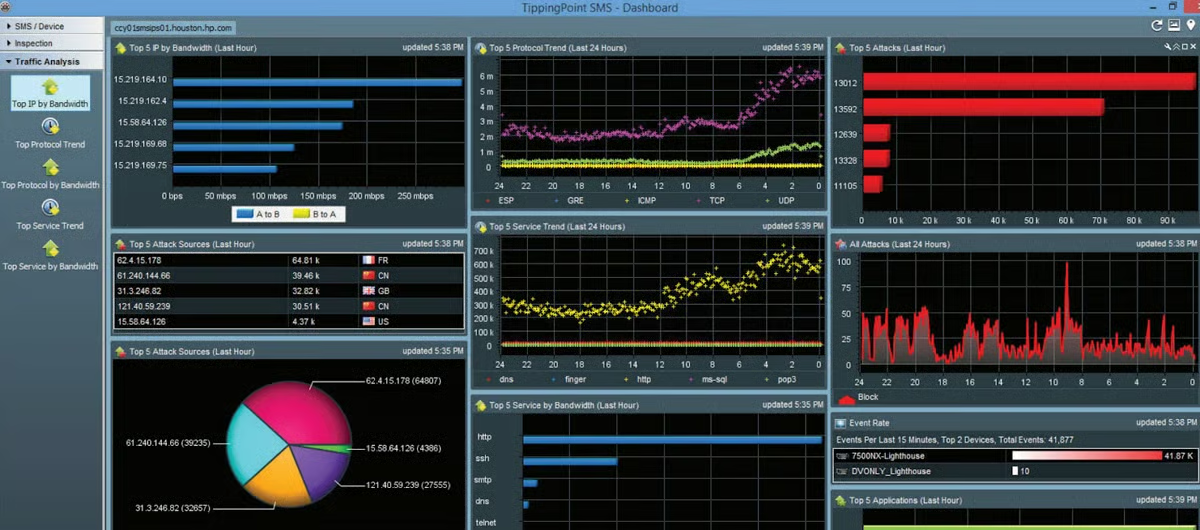
Trend Micro TippingPointは、トラフィックのスキャンや脅威のブロックなどの機能により、ネットワークセキュリティソリューションとして、ゼロデイや既知の脆弱性から保護します。
Tipping PointはDigital Vaccine® Labsの脅威インテリジェンスを統合し、インフラ全体にわたる脅威をより明確に把握できるようにします。高度な脅威インテリジェンスとサイバーセキュリティ機能を求めている場合は、Trend Microを推奨します。
メリット
- Digital Vaccine® Labsとの連携
- 隔離機能を利用可能
- ミッションクリティカルな環境向けの高可用性
デメリット
- 無料トライアルなし
- TippingPointがレポート作成に対応しているか不明確
- マネージドサービスとして利用不可
料金
- 見積もりはお問い合わせ: カスタム料金を利用可能。再販業者から一部の料金情報を入手できます
主な機能
- 脆弱性修復: 脆弱性ツールとの連携とCVEマッピングにより、修復に役立ちます。
- 高可用性: ウォッチドッグタイマー、組み込みの検査バイパス、ホットスワップなどのフォールトトレランス機能を備えています。
- 設定に関する推奨事項: すぐに使える設定により、脅威防御ポリシーを策定できます。
- トラフィック検査: ディープパケットインスペクションとURLのレピュテーション分析により、トラフィックの可視性が向上します。
スクリーンショット
Alert Logic MDR – エンタープライズ向けマネージドサービスに最適
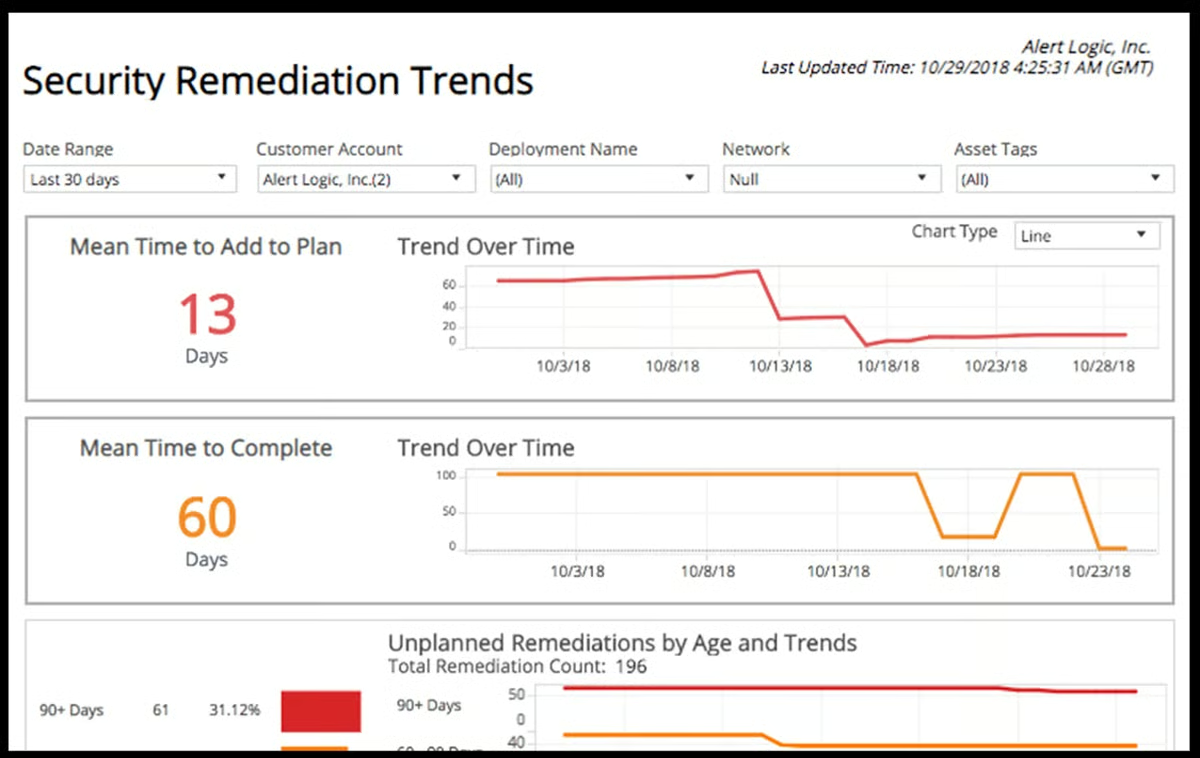
Alert Logicは、マネージドネットワーク IDS、コンテナセキュリティ、脅威検知、脆弱性管理を備えたマネージド検知・対応プラットフォームです。Alert LogicのMDRプラットフォームは、オンプレミスまたはクラウドサービスとして導入できます。
このマネージドセキュリティサービスは、業界をリードするダッシュボードと分析機能を備え、組織のネットワークアクティビティ、脅威、ユーザー、設定に関するインサイトを提供して、プロアクティブな検知と対応を向上させます。
メリット
- オンプレミスとクラウドへの導入
- 1万7,000以上のアクティブなシグネチャ
- オンプレミスとクラウドに導入可能
デメリット
- OSのサポートが限定的
- 無料トライアルなし
- 脅威の隔離やサンドボックスに非対応
料金
- 見積もりはお問い合わせ: カスタム料金を利用可能
主な機能
- 専用エージェント: Alert Logicのエージェントは、機械学習と行動分析を使用してWindowsおよびMacのエンドポイントを監視します。
- コンプライアンスレポート: ユーザーはレポートと、統合されたPCI DSSおよびHIPAAの制御機能にアクセスできます。
- ログレビュー: 機械学習により、全体的な傾向と、その傾向から生じる異常を特定します。
- 脆弱性スキャン: Alert Logicは、クラウド、オンプレミス、ハイブリッドシステムのデータを接続します。
スクリーンショット
IDPSソフトウェアの主な5つの機能
IDPSの主な機能として、ポリシー管理、イベントアラート、レポート、トラフィック分析、脅威またはインシデントの修復を取り上げます。チームが導入候補の製品を検討する際は、このIDPS機能一覧を基準として利用し、自社に必要な具体的機能もいくつか考慮してください。
ポリシー管理
IDPSソリューションでは、中央管理コンソールでセキュリティポリシーを設定・監視し、チームが管理できるようにする必要があります。簡単かつ直感的に使えるポリシー管理機能は、チームが製品をより早く習得し、より適切に設定するのに役立ちます。
アラート
IDPSのようなセキュリティ製品を使用しているなら、セキュリティイベントが発生した際にすぐ把握したいはずです。IDPSソリューションは、タイムリーで明確なアラートを提供し、優先順位も付ける必要があります。これにより、セキュリティチームは最初に対処または緩和すべき事象を把握できます。
レポート機能
チーム同士や他の従業員、特にリーダーや経営幹部と、明確で理解しやすいセキュリティデータを共有できると便利です。IDPSソリューションはレポート機能を提供し、セキュリティ担当者が明確に提示されたデータに基づいて、より多くの情報を踏まえた合理的な意思決定を行えるようにする必要があります。製品によっては、テンプレートとカスタマイズ可能なレポートの両方を提供します。
トラフィック分析
IDPSソリューションは、ネットワークトラフィックを入念に分析し、異常を検知し、トラフィックがセキュリティポリシーを満たしていないタイミングを判断する必要があります。トラフィック分析にはパケット検査が含まれる場合があります。これはネットワークパケットの詳細を精査し、受け入れるか拒否するかを判断するものです。これにより、ネットワークセキュリティ が組織で事前定義したポリシーに基づいてトラフィックをフィルタリングされ、向上します。
脅威修復
IDPSには脅威検知だけでなく防御機能も含まれるため、製品には脅威を単に特定するだけでなく、修正または緩和する能力が必要です。製品によって修復能力は異なりますが、脅威が見つかったら、チームが可能な限り迅速に脅威を防止・緩和できるよう支援する必要があります。
IDPSソリューションの評価方法
複数のIDPS製品を、サブ基準とそれぞれの重み付けで構成された、5つの加重カテゴリーからなる製品スコアリング基準で評価しました。レビューした各製品には、最終的なサブ基準のスコアと重み付け全体に基づく5点満点の総合スコアを付けました。この基準で最高得点を獲得した6製品を最終的なリストに選出し、スコアと製品の総合的な機能をもとに用途を決定しました。
評価基準
最も重視した製品基準には、主要なIDPS機能と、脅威の隔離などの高度な機能が含まれます。また、マネージドサービスや導入オプションの有無を測る使いやすさも考慮しました。最後に、料金情報とカスタマーサポートの詳細として、デモや電話サポートの提供状況も確認しました。
- 基本機能(30%): ポリシー管理、アラート、レポートなど、基本的なIDPS機能の有無に基づいて製品を採点しました。
- 評価項目の勝者:Trellix
- 高度な機能(20%): 高度なIDPS機能には、脅威の隔離、サンドボックス、MITREフレームワークのマッピングが含まれます。
- 評価項目の勝者:Trellix
- 導入と使いやすさ(20%): マネージドサービス、ドキュメント、複数の導入オプションなど、使いやすさに関する機能に基づいて製品をレビューしました。
- 評価項目の勝者:OSSEC
- 料金(15%): ベンダー料金の透明性、利用可能なライセンス情報、無料トライアルを評価しました。
- 評価項目の勝者:SolarWinds
- カスタマーサポート(15%): 電話サポートの提供状況に加え、サポートのレビュースコアとデモの提供状況を確認しました。
- 評価項目の勝者:Trend Micro
よくある質問(FAQ)
IDPSは何から保護できますか?
侵入検知・防御システムは、ユーザーのアクティビティを監視し、不審な活動を示す可能性のあるパターンを探すことで、ITシステムを不正アクセスから保護します。IDPSは、データ窃取、ソーシャルエンジニアリング攻撃、分散型サービス拒否攻撃、機密データの改ざんからチームを保護するのに役立ちます。
侵入検知・防御システムのメリットは何ですか?
IDPSは、アラートを効率化し、セキュリティチームに脅威に関するより多くのコンテキストを提供することで、技術的なダウンタイムを短縮し、侵害を緩和し、生産性を向上させます。効果的かつ合理的に機能させるには適切なポリシー管理とレポート作成が必要ですが、チームが十分に設定・習得すれば、IDPSは強力なツールになります。
現行のセキュリティ市場におけるIDSとIPSの重要性について詳しく読む
侵入検知と侵入防御の違いは何ですか?
IDSツールは、不審な活動を検知して記録し、アラートを送信するために構築されています。攻撃を防ぐことはできず、発する警告には常に人による介入か、追加のセキュリティシステムが必要です。IPSソリューションは、攻撃の種類ごとにあらかじめ定められた基準に基づいて、トラフィックをブロックし、悪意のあるプロセスを停止することで対応します。
IPSツールは、IDSより検知能力が劣るため、より多くの誤検知につながる可能性もあります。しかし、IDPSソリューションは、両システムの強みを1つの製品または製品スイートに取り入れています。
IDPSにはどのような種類がありますか?
IDPSには一般に、ホストベースとネットワークベースの2種類があります。ホストベースのIDPSはホストに導入され、ホストとの間で接続されるトラフィックを監視するソフトウェアです。通常、保護できるのは単一の特定エンドポイントのみです。場合によっては、ホストに保存されたシステムファイルに対する不正な変更や、システム上で実行されているプロセスをスキャンすることもあります。
ネットワークベースのIDPSは、ネットワークセグメントまたはサブネット全体のトラフィックを監視できる場所に導入されます。その機能はファイアウォールに似ています。ファイアウォールはネットワーク外部からの侵入しか防止できず、ネットワーク間のアクセス制御リスト(ACL)を適用します。
NIDSは、ネットワーク内を横方向に移動する悪意のある可能性のある内部トラフィックを検知してアラートを発するために構築されたもので、ゼロトラストセキュリティフレームワークに適したツールです。
侵入検知・防御システムは、どのようにネットワークセキュリティを強化しますか?
IDPSは、ディープパケットインスペクションと振る舞い分析を通じてリアルタイムにトラフィックを監視し、ネットワークセキュリティを強化します。静的なファイアウォールとは異なり、これらのシステムはトラフィックパターンを攻撃シグネチャやネットワークのベースラインとなる挙動と比較して異常を検知するため、従来の防御を回避する高度な攻撃も組織が特定できるようになります。
防御は、検知時に脅威をブロックする自動応答によって行われます。不審な活動が特定されると、IDPSは直ちに接続を終了し、悪意のあるIPアドレスをブロックするか、ネットワークデバイスを再設定します。これにより、攻撃者がネットワーク内で永続化するのを防ぎ、滞留時間を最小限に抑えます。
IDS/IPSソリューションの導入における一般的な課題は何ですか?
IDS/IPSソリューションはネットワークセキュリティに優れていますが、導入時に潜在的なデメリットが生じる可能性もあります。主な課題は次のとおりです。
- 誤検知と感度調整:IDS/IPSシステムは、正当なトラフィックを悪意のあるものと誤分類することが多く、セキュリティチームに大量のアラートをもたらします。これは検知範囲と運用効率の直接的なトレードオフにつながります。誤検知を減らすために過度な調整を行うと、攻撃者に悪用される可能性のある盲点が生じることが多いためです。
- パフォーマンスの低下:IDS/IPSのディープパケットインスペクションには、特にトラフィック量の多いネットワーク境界で、相当な処理能力が必要です。トラフィックがシステム容量を超えると、セキュリティチームは、潜在的な攻撃を見逃すことになるパケットの破棄と、業務に影響するネットワークの速度低下を受け入れることのどちらかを選ばなければなりません。
- 統合とメンテナンスの複雑さ:IDS/IPSシステムは、ファイアウォール、SIEMプラットフォーム、ネットワークインフラとシームレスに統合する必要がありますが、それぞれプロトコルや設定が異なります。さらに、新たな脅威に対応するため検知ルールを継続的に更新する必要があり、多くの組織に不足している専門知識が求められるため、この複雑さは増大します。
結論:IDPSは他のソリューションと併用する
IDPSは、デバイスのネットワークまたはインターネットへの接続、そうしたデバイスのデータ転送と保存、システム内でのデータ保持を管理するポリシーを適用することで、コンプライアンスとポリシー適用の強化に役立ちます。
IDPSは大半の企業にとって単独で十分なセキュリティソリューションにはなりませんが、セキュリティツールボックスに加えておく価値のある製品です。特に、NGFWやエンドポイントでの検知と対応など、他のツールと統合できる場合は有用です。アラート、レポート、脅威修復などの機能を備えたIDPSを活用し、セキュリティインフラ全体を支えながら、侵入を検知してより効果的に緩和しましょう。
他のサイバーセキュリティ製品を検討している場合は、次に主要なサイバーセキュリティ企業(Palo Alto、Fortinet、CrowdStrikeなど)について詳しくお読みください。