

















このガイドは、2026年にサイバーセキュリティ向けの最適なLinuxディストリビューションを探しているペネトレーションテスター、デジタルフォレンジック調査員、セキュリティ専門家、IT管理者を対象としています。倫理的ハッキング、ペネトレーションテスト、インシデント対応、デジタルフォレンジックに適した主要なLinuxディストリビューション8種を比較し、経験レベルとセキュリティ目標に応じたプラットフォーム選びを支援します。
2026年にフォレンジック&ペネトレーションテストで使われるLinuxディストリビューションの要点
- Linuxのセキュリティディストリビューションは、ペネトレーションテスト、デジタルフォレンジック、インシデント対応、倫理的ハッキング向けに特化して構築されています。
- Kali LinuxとParrot OSは依然として最も人気のあるDebianベースのディストリビューションであり、BlackArchとArchStrikeはArch Linuxを好む上級ユーザー向けです。
- CAINEやDEFTなどのフォレンジック特化型ディストリビューションは、デジタル調査、証拠保全、マルウェア分析のための専用ツールを提供します。
- 最適なLinuxディストリビューションは、経験レベル、ハードウェアリソース、そして主な目的がペネトレーションテスト、フォレンジック、セキュリティトレーニングのいずれであるかによって決まります。
- 初心者はまずLinuxの基本概念とネットワークの基礎を学び、セキュリティ重視のディストリビューションを安全に練習できるよう、仮想マシンを使うとよいでしょう。
Linuxには幅広いオープンソースディストリビューションがあり、その中にはサイバーセキュリティ用途を主眼に開発されたものも数多くあります。Linuxのフォレンジックおよびペンテスト向けディストリビューションは、ペネトレーションテスター、倫理的ハッカー、ネットワーク防御担当者、フォレンジック調査員を念頭に開発されています。
こうした専門家は、業務でペンテストやデジタルフォレンジックなどに利用しています。
各ディストリビューションには固有のLinuxカーネル設計があり、それぞれ独自のパッケージマネージャーが付属します。大きく分けると、次のように分類できます。
- Debianベースのディストリビューション:Kali LinuxやParrotOSなど、Debian Projectを基盤とするものです。
- Archベースのディストリビューション:軽量ですが技術的な知識を要するディストリビューションで、経験豊富なユーザーを対象としており、そうしたユーザーの間で非常に人気があります。
- コンピュータフォレンジック向けディストリビューション:コンピュータフォレンジックという難度の高い分野や、大量のデータから意味のある情報を取り出す作業を対象としたLinuxフォレンジックディストリビューションです。
- その他のペンテスト向けOS:上記の一部はペネトレーションテスターに広く使われていますが、経験豊富なペネトレーションテスターが利用するLinuxディストリビューションはほかにもいくつかあります。
ここでは、初心者から上級者まで、サイバーセキュリティ用途に適したLinuxディストリビューションの中から特に優れた8種を紹介します。Linuxのセキュリティディストリビューションやフォレンジックディストリビューションを選ぶ際に考慮すべき点も取り上げます。
あわせておすすめのペネトレーションテストツールとおすすめのオープンソースペンテストツールもご覧ください。
KaliとParrot:Debianベースのディストリビューション
Kali LinuxとParrot OSはいずれもDebianベースのディストリビューションで、ペンテストによく使われています。どちらも中級者および経験豊富なセキュリティ専門家が利用できます。習得までの期間は比較的短いものの、アプローチは異なります。
これらのLinuxディストリビューションには用途別のバリエーションがあるため、適切なものを選んでください。最小限のインストールを好む場合は軽量版を利用できますが、そうしたバージョンには必要なペンテスト用リソースが含まれていない可能性があり、手動でインストールする必要があるでしょう。
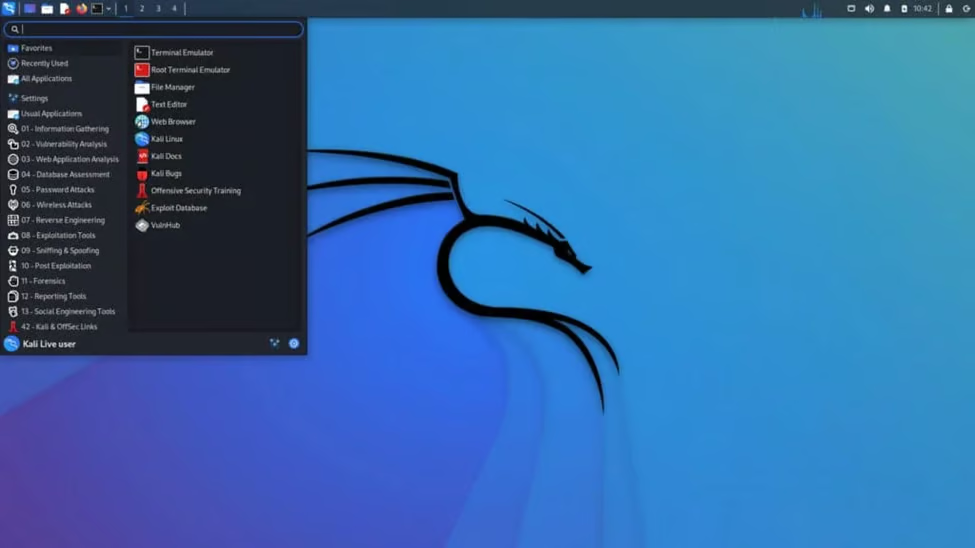
Kali Linux
Kali Linuxは、サイバーセキュリティやセキュリティテストで最も広く使われているLinuxディストリビューションです。Debianをベースとし、ペンテスト、デジタルフォレンジック、ネットワーク分析、倫理的ハッキング、セキュリティ評価などのツールを提供します。Kaliは高い性能を備えていますが、カスタマイズが多すぎる、他のディストリビューションにある機能が一部欠けていると考える人もいます。Kaliは一般的なメインLinuxディストリビューションではなく、サイバーセキュリティ向けのツールとして捉えるべきです。今年初め、Kaliは10周年を迎え、防御向けのオープンソースツールを追加してセキュリティ専門家にとっての有用性を高めました。
関連記事:Kali Linuxペネトレーションテストチュートリアル:手順を追って解説
メリット
- ディストリビューションのインストールは簡単です。
- Kali Linuxは高い安全性(カスタムカーネルなど)を備え、Offensive Securityによって積極的に保守されています。
- ペンテスト、セキュリティ研究、フォレンジック、Webアプリテスト、リバースエンジニアリング向けのパッケージ済みツールが数百種類あります。
- x86、ARM、クラウド、モバイルAndroidなど、さまざまなアーキテクチャとプラットフォームに対応し、多言語もサポートしています。
- ベアメタル、VM、ライブブート、コンテナ、WSLなど、さまざまなインストール方式に対応しています。
デメリット
- 近年のバージョンで大幅に改善されているものの、Kali Linuxは初心者向けではありません。
- 一部の作業では、特に低スペックのシステム上で、ParrotOSなど他のディストリビューションより動作が遅くなることがあります(多少の遅延を想定してください)。
- インターフェースは最も魅力的というわけではなく、カスタマイズが多すぎるという不満もあります。
- 特定の作業では多くのリソースを消費します。
- プログラミング向けのIDEがパッケージ済みで用意されていません。
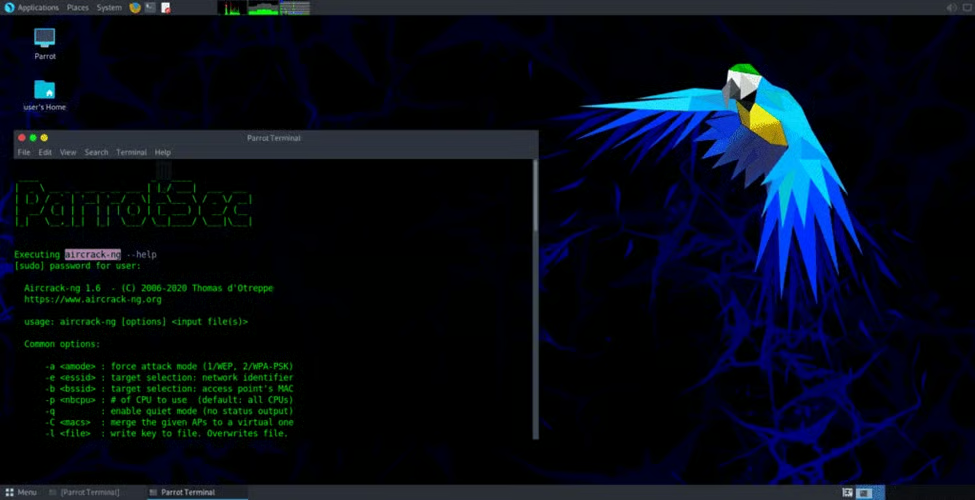
ParrotOS Security Edition
ParrotOSには、ある意味でKaliとは正反対のSecurity Editionがあります。初心者にも使いやすく管理しやすいうえ、ハードウェアのリソース消費もKaliより少ないのが特徴です。ニーズに応じて5つのエディションから選べますが、最も関連性が高いのはサイバーセキュリティエディションです。ペンテストで広く利用されており、Kaliに含まれるほぼすべてのツールに加え、脅威防止、セキュリティ分析、リスク評価、Wi-Fiクラッキング向けのツールもいくつか含まれています。
メリット
- Parrot OSはインストールが簡単で、使いやすく、初心者にも適しています。
- 匿名化サービス、テレメトリー、ログ、トラッカーがデフォルトで無効になっているなど、プライバシーを重視した設計です。
- Parrot OSにはプログラミング向けのIDEがパッケージ済みで含まれています。
- Kaliより軽量で、必要なメモリ、空き容量、RAMが少なくて済みます(GPUも不要です)。
- サンドボックスや定期的なアップデートなどの機能により、安全性も確保されています。
デメリット
- Parrot OSはパッケージのアップグレードなど一般的な操作に独自のコマンドを追加しており、人によっては習得に時間がかかります。
- Kaliほど広範なコミュニティサポートはありません。
Archベースのセキュリティディストリビューション
Arch Linuxの基準は、多くの専門家にとって指標となっています。Archは複雑なため、使いこなすにはかなりの忍耐が必要ですが、Archを習得した倫理的ハッカーやペネトレーションテスターは、GNU/Linuxの使い方や悪用方法について多くを学べます。Arch Linuxのディストリビューションは柔軟かつ軽量で、容易にカスタマイズできます。ユーザーは自由に選択や調整を行い、外観や操作感を好みに合わせられます。そのため専門家には魅力的である一方、初心者には少し敷居が高いかもしれません。
Black Arch
Black Archは、Arch Linuxをベースとするペンテスト向けディストリビューションです。習得は難しいかもしれませんが、努力して学ぶユーザーには多くの利点があります。フル版とスリム版があり、フル版には利用可能なすべてのツールと完全なOSが含まれ、スリム版にはより軽量なOSと少ないツールが含まれます。
メリット
- ミニマリスト設計ですが、インストールできるパッケージは豊富です。
- 既存のArch Linux環境をBlack Archにアップグレードできます。
- Black Archは、理念の一部でもある継続的なアップデートを採用しています。
- 肥大化した構成や不要なサービスはありません。
- 最先端のリソースをインストールしてテストしたいユーザーに適しており、より優れたパッケージマネージャーとリリースシステムを提供します。
デメリット
- Black Archはインストールや利用が難しい場合があり、初心者向けではありません。
- ペンテスト向けOSというより、ハッカー向けOSに近い設計です。
- 独自のGUIは付属していません。
ArchStrike
ArchStrikeは、専門家向けのさまざまなツールを収録したArch Linuxリポジトリです。これも習得に時間がかかりますが、倫理的ハッカーを念頭に特化して開発されています。ペンテストや倫理的ハッキング向けの追加パッケージが付属し、Openboxウィンドウマネージャーを採用しています。
メリット
- 既存のArch環境にインストールして、ハッキング環境へ変えることができます。
- インストールも削除も簡単です(新しいISOインストーラーを参照)。
- ArchStrikeは、ハッカーがハッカーのために作っています。
- 調査専用のモジュールがあります。
- ハードウェア検出機能を利用できます。
- 軽量なインストールだけで済みます。
- 利用可能な多くのペンテストツールには、ArgusネットワークフローアナライザーやWiresharkネットワークスキャナーなどがあります。
デメリット
- ArchStrikeは初心者向けではありません。
- 完全なLinuxディストリビューションというより、ハッキング用ツールセットに近いものです。
コンピュータフォレンジック向けディストリビューション
コンピュータフォレンジックは、膨大なデータの中から意味のある情報を取り出すのに何時間もかかる場合があり、特に難しい分野です。Linuxは非常に多くのファイルシステムをサポートしているため、フォレンジックで特に人気があります。フォレンジック専用に設計されたLinuxディストリビューションも複数存在します。こうしたLinuxのコンピュータフォレンジック向けディストリビューションは、侵害や不正侵入の全容解明を目指す人々の間で支持を集めています。
CAINE
CAINE(Computer Aided Investigative Environment)は、Linuxのコンピュータフォレンジック向けディストリビューションとして特に優れたものの1つです。フォレンジック調査ツールを多数内蔵しています。調査環境はさまざまなソフトウェアやフォレンジックツールと統合されており、使いやすいグラフィカルユーザーインターフェースを備えています。
メリット:
- 使いやすいGUIを備えています。
- AutopsyやSleuth Kitを含む、完全な調査環境を提供します。
- 特にメモリ分析をはじめ、フォレンジック作業を大幅に容易にします。
- すべてのブロックデバイスがデフォルトで読み取り専用モードに設定されています。
- ライブ環境から、実行中のWindowsインストールを分析できます。
- コマンドラインでもGUIでも実行できます。
- 保全、収集、検査、分析といった調査プロセスに対応しています。
デメリット:
- CAINEにはドキュメントが不足しており、ユーザーが受けられるサポートの範囲が限られます。
- インストールが難しいと感じる人もいるでしょう。
DEFT:
DEFTはDigital Evidence and Forensic Toolkitの略称です。軍関係者、政府職員、法執行機関、調査員、研究者、システム管理者、大学、フォレンジック専門家などが利用するディストリビューションです。プロジェクトは現在、積極的に保守されていませんが、ダウンロードはオンラインで見つけられる場所もまだあります。Lubuntuをベースとしており、フォレンジックアプリケーション向けのGUIを備えています。
メリット:
- 使いやすく、インストールも簡単です。
- 壊れたドライブの復旧に役立ちます。
- 強化されたハードウェア検出機能を利用できます。
- 高度な整合性チェック、コンピュータフォレンジック、インシデント対応に特に適しています。
- 環境の使い方を学ぶための専用ガイドが含まれています。
- 分析対象となるデータ構造とメタデータの整合性を確保します。
デメリット:
- DEFTは積極的に開発されていません。
- ガイドはあるものの、DEFTは初心者向けではなく、利用には高度な知識が必要です。
- フォレンジック調査の基礎を学びたい一般のIT担当者よりも、主にフォレンジック専門家を対象としています。
さらに見る:おすすめのデジタルフォレンジックツール
その他のペンテスト向けディストリビューション:
この最後の2つのディストリビューションはあまり知られていないかもしれませんが、それぞれに魅力的な機能があります。
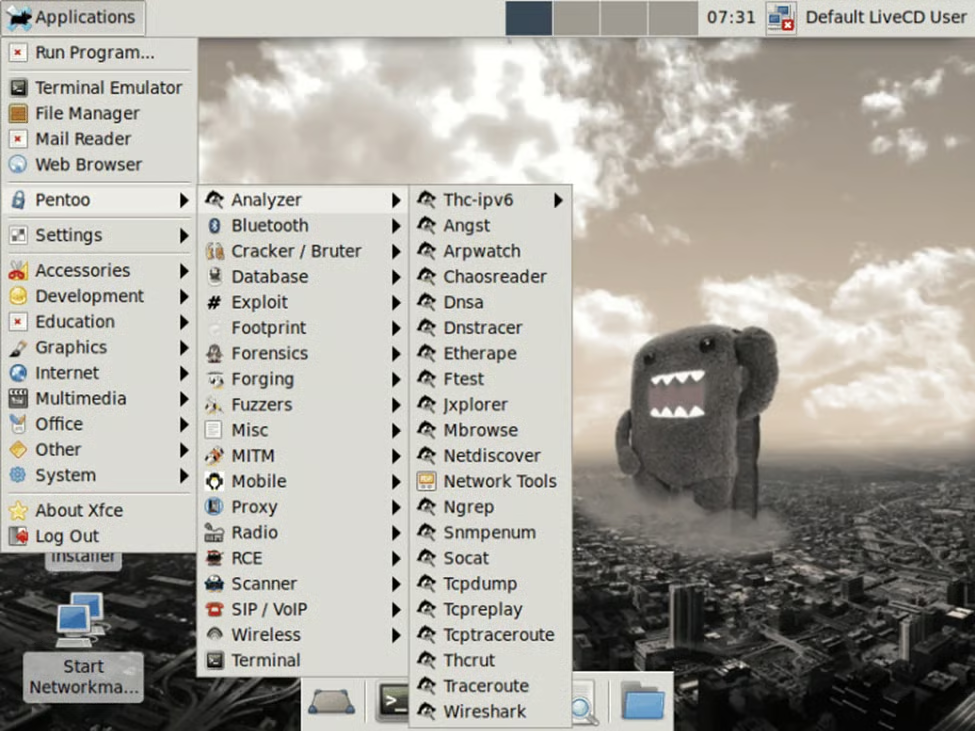
Pentoo:
Pentooは、上級Linuxユーザー向けの、必要最小限に絞ったミニマリスト設計のGentoo Linuxをベースとしています。セキュリティに明確な重点を置いており、Wi-Fiハッキング、ペンテスト、セキュリティ評価向けにカスタマイズされたさまざまなツールが付属しています。
メリット:
- Wi-Fiハッキングやハードウェアアクセラレーションを利用したクラッキングに適しています。
- 比較的軽量なディストリビューションです。
- Pentooは、Webサイトを見るとプロジェクトが終了したように見えるかもしれませんが、積極的に保守されています。
- パッケージマネージャーとしてPortageを使用しており、バイナリをダウンロードするのではなく、ソースからプログラムをコンパイルします。
- 補完的なツールセットとして、ライブUSBメモリにインストールする価値があります。
デメリット:
- 初心者向けではなく、主にLinux愛好家に適しています。
- Pentooはインストールや利用が難しい場合がありますが、Black Archよりは簡単です。
SamuraiWTF:
SamuraiWTFは「アプリケーションセキュリティのトレーニングに利用できる、完全なLinuxデスクトップ」を目指しています。WTFはWeb Training Frameworkの略で、セキュリティとペネトレーションテストを学ぶ人材のトレーニングに使われるフレームワークです。Ubuntu Linux上でサイバーセキュリティのスキルを高めるため、Open Web Applications Security Project(OWASP)から派生しました。
メリット:
- 信頼されているOWASPコミュニティによって保守されています。
- 軽量でインストールも簡単です。Kaliのように、仮想マシン向けのさまざまなビルド済みイメージも用意されています。
- 独自の「katana」コマンドを利用するCLI(コマンドラインインターフェース)により、迅速にセットアップできます。
- ユーザーのトレーニングに重点を置いた、Webペンテストに最適な環境です。
- ドキュメントも充実しています。
デメリット:
- SamuraiWTFはアドオンツールとしてのみ役立ちます。
- トレーニングを終えると、ユーザーはおそらく高度なツールへ移行するでしょう。
あわせておすすめの脆弱性スキャンツールとおすすめのオープンソース脆弱性スキャンツールもご覧ください。
フォレンジックとペンテスト向けLinuxディストリビューションの選び方:
適切なLinuxフォレンジック向けディストリビューションやペンテスト向けディストリビューションを選ぶのは簡単ではありません。選択肢は多く、そのほとんどで目的を達成できます。重要な検討要素は、互換性と経験です。ディストリビューションによって、さまざまなOSやアプリケーションとの互換性に差があります。自分の環境に合ったプラットフォームを選ぶようにしてください。
また、無理のない選択をしましょう。LinuxディストリビューションやLinux開発に慣れているなら、高度な選択肢でも問題ありません。それでも、普段使い慣れているLinux環境に最も近いディストリビューションを選ぶのが無難です。さらに、ディストリビューションによっては高い性能を要求し、古いマシンでは動作に苦労する場合があることにも注意してください。
よくある質問(FAQ)
ペネトレーションテストに最適なLinuxディストリビューションは?
Kali Linuxは、事前にインストールされたセキュリティツールの豊富なコレクション、活発なコミュニティ、定期的なアップデートにより、最も広く利用されているペネトレーションテスト用ディストリビューションです。Parrot OSも人気の高い選択肢で、より軽量で初心者にも使いやすい環境を提供します。
デジタルフォレンジックに最適なLinuxディストリビューションは?
CAINEは、証拠の収集、保全、メモリ分析、フォレンジック調査向けのツールを含む、デジタルフォレンジック専用に設計されたLinuxディストリビューションとして最も人気の高いものの1つです。DEFTもよく知られたフォレンジック向けディストリビューションですが、現在は積極的に保守されていません。
Kali Linuxは初心者に適していますか?
Kali Linuxは時間とともに使いやすくなっていますが、依然としてセキュリティ専門家向けに設計されており、Linuxとネットワークに関する確かな理解が前提となります。初心者は、Kaliに移行する前にUbuntuやParrot OSから始めるほうがよいでしょう。
Kali LinuxとParrot OSの違いは?
どちらもDebianベースのセキュリティディストリビューションですが、Kali Linuxは包括的なペネトレーションテストとエンタープライズセキュリティ評価に重点を置いているのに対し、Parrot OSは使いやすさ、プライバシー機能、低いハードウェア要件、初心者にも適した環境を重視しています。
ペネトレーションテストには専用のLinuxディストリビューションが必要ですか?
必ずしも必要ではありません。Burp Suite、OWASP ZAP、Wireshark、Metasploit、Nmapなど、人気の高いセキュリティツールの多くはUbuntuなどの標準的なLinuxディストリビューションにインストールできます。専用のセキュリティディストリビューションは、これらのツールをすぐに使える環境にまとめて提供しているだけです。
ペネトレーションテスト用ディストリビューションを主要OSとしてインストールすべきですか?
一般的には必要ありません。ほとんどのセキュリティ専門家は、主要システムに影響を与えずにツールを安全にテストし、マルウェアを分析し、セキュリティ評価を実施できるよう、ペネトレーションテスト用ディストリビューションを仮想マシンや隔離されたラボ環境で実行することを推奨しています。
上級ユーザーに最適なLinuxディストリビューションは?
上級ユーザーは、カスタマイズ性の高さ、最先端のセキュリティツールへのアクセス、軽量なアーキテクチャを理由に、BlackArch、ArchStrike、Pentooを好むことがよくあります。これらのディストリビューションは通常、Debianベースの代替製品より習得のハードルが高くなります。
まとめ:ペンテストとフォレンジック向けディストリビューションを始めるには:
ペンテストやフォレンジック向けのディストリビューションが必要かどうかは、ニーズと経験によって異なります。サービスの列挙、パスワードのクラッキング、HTTPリクエストの傍受、さらにはマルウェアの分析といった一般的な作業に、必ずしもペンテスト用OSが必要なわけではありません。Burp Suite、OWASP ZAP、Nikto、BeEFなどの人気ツールは、単独のアプリやパッケージとして利用できます。
まったくの初心者であれば、ペンテスト向けディストリビューションの利用はおすすめしません。ほとんどのペンテスト向けディストリビューションには、大きなデメリットが2つあります。圧倒されやすいことと、高度な知識が必要なことです。
数百種類のパッケージ、スクリプト、ワードリスト、その他のソフトウェアを利用できますが、それぞれのツールを使いこなし、誤用や迷走を避け、安全な条件でテストを実施するには、通常、確かな知識と経験が必要です。
Ubuntuのような一般的なディストリビューションでも、いくつかのパッケージと適切な設定があれば、ほとんどの作業を実行できます。また、Linuxを使い始めたばかりなら、まずは汎用的なシステムから始めるほうがよいでしょう。
いずれにしても、VM(仮想マシン)の利用を強くおすすめします。何をしているのか理解していない限り、上記のディストリビューションを主要システムとしてインストールしないでください。
たとえば、ランサムウェアをテストする必要がある場合は、個人ファイルに影響を与えずに侵害可能なサンドボックス環境内のVMで実行するのが適切です。また、スナップショットを取得しておけば、必要に応じて動作する環境をすぐに復元できます。重要なのは、テスト環境を分離することです。
オープンソースのペンテストツールや脆弱性スキャンツールの利用について、さらに多くのコンテンツを用意しています。まずは次のチュートリアルから始めてみてください。
- Metasploit Frameworkの始め方:ペンテストチュートリアル。
- Nmap脆弱性スキャンを簡単に行う方法:チュートリアル。
- Burp Suiteの始め方:ペンテストチュートリアル。
- SIEMシステムのテストと評価:Rapid7 InsightIDRレビュー
この記事は2023年9月に公開され、2026年6月に最終更新されました。