

















Gartner Security & Risk Management Summitでは、サイバーセキュリティに関する新たなバズワードが常に数多く登場する。今週、中心的な話題となったサイバーセキュリティメッシュや分散型IDなどの概念は、昨年急浮上した新たな脅威に適しているようだ。
Gartnerのアナリスト、Ruggero Contu氏は、セキュリティリスクが外部に移行していると指摘した。ソフトウェアサプライチェーン、パブリッククラウド、侵害されたデータの取引、IoT、運用技術(OT)はいずれも、従来の境界型セキュリティの外部にある脅威だ。
こうした脅威がセキュリティ技術の革新を促している。その中心となるのがセキュリティメッシュだ。Contu氏によると、セキュリティメッシュの中核には分散型のポリシー適用と、「メッシュのどこにでも接続できる、プラグイン可能で組み合わせ可能なツール」がある。
同氏によると、セキュリティメッシュの基盤を実現する技術は、次のような基盤サービスを利用する。
- 集中型のポリシー管理とオーケストレーション
- セキュリティ分析、インテリジェンス、トリガー
- 分散型のIDファブリック
サイバーセキュリティメッシュとは何か
Gartnerのアナリスト、Felix Gaehtgens氏は、セキュリティメッシュはまだ定義済みのアーキテクチャーではなく、戦略の段階だと説明した。一方で、この概念によって組織は脅威との整合性を高められるとし、「攻撃者はサイロ単位では考えない。組織はサイロ単位で考える」と指摘した。
Gaehtgens氏は、2024年までにセキュリティメッシュ技術によって、侵害にかかるコストが大幅に削減されると予測した。「セキュリティツールを協調的なエコシステムとして機能させるためにサイバーセキュリティメッシュアーキテクチャーを採用する組織では、個々のセキュリティインシデントによる財務的影響が平均90%減少する」と同氏は述べた。
セキュリティツールをSIEMやSOARが統合するのではなく、セキュリティメッシュがセキュリティ分析とインテリジェンスを利用すると同氏は説明した。メッシュにはID、ポリシー、セキュリティ態勢、ダッシュボードの各レイヤーも含まれる。
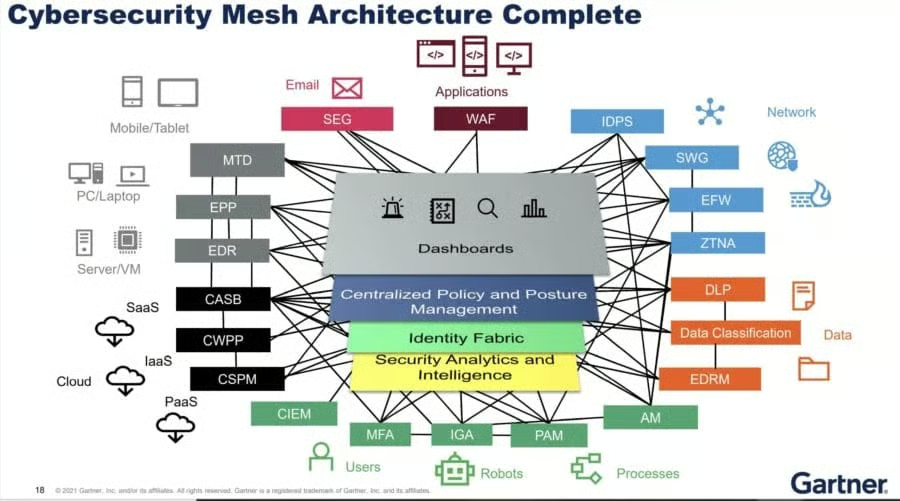
サイバーセキュリティメッシュアーキテクチャー(CSMA)は「XDR以上のものだ」とGaehtgens氏は述べた。
XDR(拡張検知・対応)は、セキュリティベンダーが自社製品を統合プラットフォーム上で連携させる新たな手段として登場した。Gaehtgens氏によると、XDRはCSMAが必要とするセキュリティ分析とインテリジェンスの「潜在的な基盤」であり、SIEMとSOARも同様だ。これらはセキュリティメッシュのセキュリティ分析/インテリジェンスレイヤーに「価値を加えられる」。
同氏はセキュアアクセスサービスエッジ(SASE)技術について、「異なる機能を統合的に提供するメッシュ的なアプローチ」だとしつつ、セキュリティメッシュの方が「より広い範囲を対象とする」と述べた。
複数のサイバーセキュリティ企業が現在、CSMAに似たアプローチを採用していると同氏は述べ、その中にFortinet、IBM、McAfee、Microsoft、Palo Alto Networks、Broadcom-Symantecを挙げた。これらのプラットフォームは「中期的には利益と拡張性、コスト面のメリットを提供できる」が、ベンダーロックインや相互運用性の欠如につながる可能性がある。
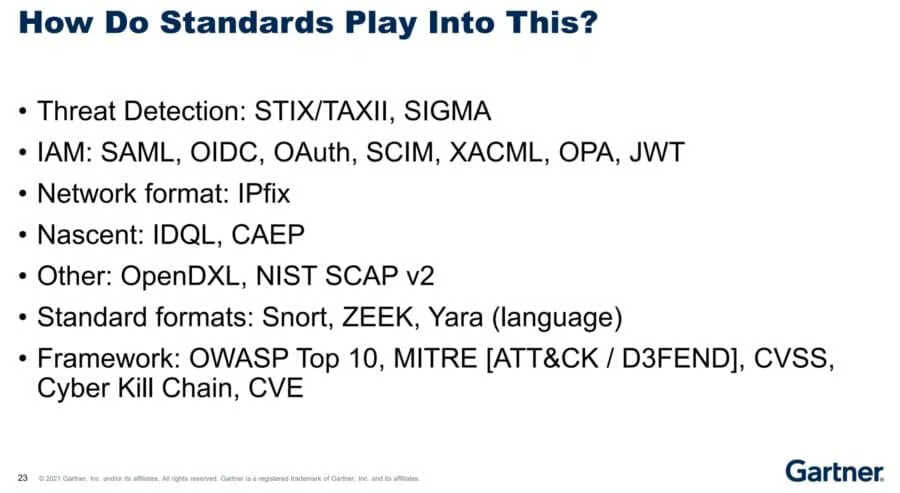
Gaehtgens氏は、組織がセキュリティ分析、IDファブリック、ポリシー管理、ダッシュボードなど、サイバーセキュリティメッシュ戦略を支えるレイヤーの構築を始めるよう推奨した。相互運用性を備えた分散型セキュリティ技術がセキュリティメッシュの鍵となるため、ユーザーは制御反転API、標準規格への対応、拡張可能な分析機能などを評価すべきだという。
同氏はカンファレンスの参加者に対し、「ベンダー間の相互運用性のギャップを補う潜在的な代替手段として、現在および新たな標準規格と、オープンソースコードのプロジェクトに精通してほしい」とも語った。同氏が挙げた例は20件を超える。
関連記事:主要なXDRセキュリティソリューション
分散型IDとは何か
分散型IDはセキュリティメッシュの鍵となる。Contu氏によると、分散型IDではIDがシステム要素にひも付けられ、集中型IDへの依存度が低くなる(下図参照)。
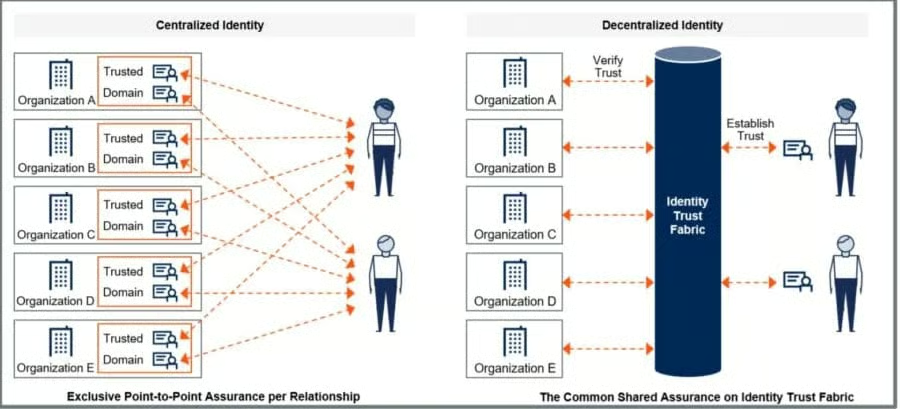
従来のID・アクセス管理(IAM)には「セキュリティ、拡張性、信頼性、プライバシーの問題がある」とContu氏は述べた。[Gartnerのアナリスト、Peter Firstbrook氏は後に、IAM自体が認証情報の窃取などの攻撃手法の標的になっていると指摘した。]
しかし、分散型IDはまだ「実証されていない技術」であり、ブロックチェーンに関する理解やスキルの不足、ブロックチェーンサービス全体のリスク評価の難しさが普及を妨げている。
関連記事:サイバーセキュリティにおけるブロックチェーンアプリケーションの現状
セキュリティ購入者の関心分野
Contu氏によると、現在購入者が関心を寄せている技術には、OTセキュリティ、クラウドワークロード保護、クラウドセキュリティ態勢管理、行動監視がある。統合型のデジタルリスク管理、コンテナベースのネットワーク防御、パスワードレス認証、SASE、ゼロトラストネットワーキングも、今後1~3年で普及が進むという。
Contu氏は、組織が「高い統合能力を備えたサイバーセキュリティ技術を選択し、より安全な未来に向けて企業を位置付ける」よう推奨した。「コンポーザブルエンタープライズのセキュリティには、相互運用性標準に基づき、豊富なAPIを備えた柔軟なサイバーセキュリティの仕組みが必要だ」と同氏は述べた。
購入者はネットワークとサーバーのセキュリティ優先事項を見直し、「クラウドファーストとゼロトラストのために真に設計されたソリューションに投資する」必要があると同氏は述べた。
最後に同氏は、組織が「ビジネスのデジタル化によって生じる外部の脅威、デジタルトラスト、安全性」に対応するため、人材、プロセス、組織の変革に投資すべきだと述べた。
サプライチェーンの脅威が増加へ
Firstbrook氏はカンファレンスの記者説明会で、2025年までに世界中の組織の45%がソフトウェアサプライチェーンへの攻撃を経験すると述べた。これは2021年の3倍に当たる。
同氏は、サプライチェーン攻撃の手法と被害を受けた組織などを9つ挙げた。
- 認証済みパートナーの侵害(Target、Stuxnet)
- 外部委託ITを利用した攻撃(Kaseya、CloudStar)
- ソースコードの改変(SolarWinds、NotPetya、CC cleaner)
- 本番環境のアプリケーション改変(Web CCスクレイピング)
- 盗まれた証明書(Codecov、Bit9、Mimecast)
- 盗まれたソースコード(RSA)
- オープンソースコードのコンポーネント(RubyGems)
- アプリストアおよびブラウザープラグインのトロイの木馬(Exodus、Great Suspender)
APIは、増加している標的であり、見過ごされがちな攻撃ポイントだとFirstbrook氏は述べた。
関連記事:RSAC 2021で得られた脆弱性に関する最大の教訓
エンドポイントセキュリティは「極めて重要」
Firstbrook氏は、エンドポイントの検知・修復を「初期侵入の検知に失敗した場合でも、極めて重要な初動対応ツール」と呼んだ。
エンドポイントセキュリティツールはITセキュリティの基盤であり、Firstbrook氏は市場が今年26%成長し、160億ドル規模になると予測した。
Firstbrook氏は、「セキュリティ製品の設定は、製品の品質と同じくらい重要だ」と指摘した。同氏は推奨事項として、「開発者のマシンを保護しなければならない」、また「特権サーバーのプロファイリングを行い、挙動を監視しなければならない」と述べた。
関連記事:主要なエンドポイント検知・対応(EDR)ソリューション
ランサムウェア攻撃と防御
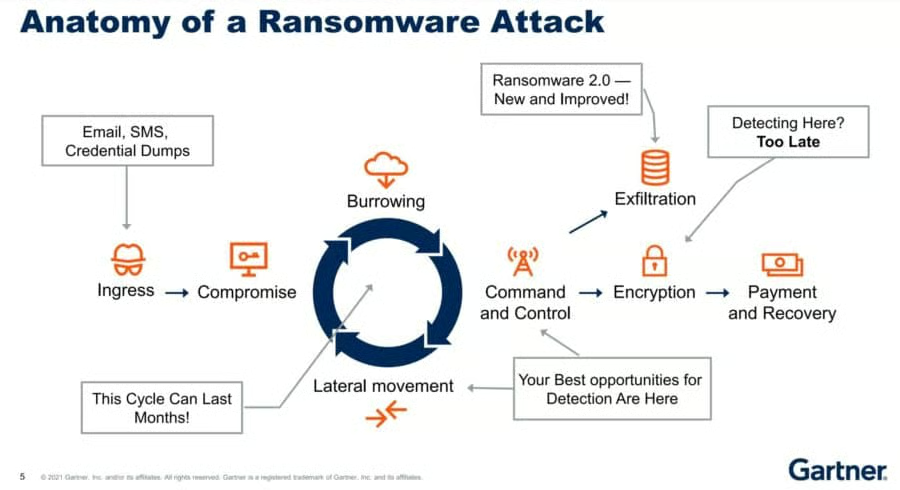
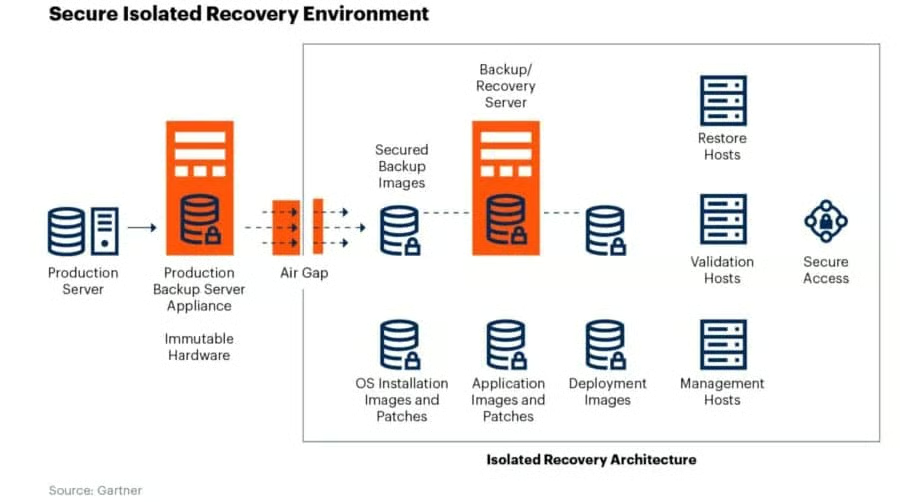
Gartnerのアナリスト、Jon Amato氏はランサムウェア対策について説明した。同氏が示したランサムウェア攻撃の構造とランサムウェアのデータ保護戦略に関するスライドを、ここで紹介する。
詳しくはこちら: