

















Les nouveaux mots à la mode de la cybersécurité sont toujours légion au Gartner Security & Risk Management Summit, et les concepts qui ont occupé le devant de la scène cette semaine, comme le maillage de cybersécurité et l’identité décentralisée, semblent parfaitement adaptés aux nouvelles menaces apparues en force au cours de l’année écoulée à la suite de leur irruption sur le devant de la scène l’an dernier.
L’analyste de Gartner Ruggero Contu a souligné que les risques de sécurité deviennent externes : la chaîne d’approvisionnement logicielle, le cloud public, le commerce de données compromises et l’IoT ainsi que les technologies opérationnelles (OT) sont autant de menaces extérieures à la sécurité périmétrique.
Ces menaces stimulent les innovations dans les technologies de sécurité, au premier rang desquelles figure le maillage de sécurité, qui repose sur l’application distribuée des politiques et sur des « outils enfichables et composables pouvant être connectés n’importe où dans le maillage », a déclaré Contu.
Selon lui, la technologie facilitatrice du maillage de sécurité s’appuie sur des services fondamentaux tels que :
- La gestion et l’orchestration centralisées des politiques
- L’analytique, le renseignement et les déclencheurs de sécurité
- Un tissu d’identités distribué
Qu’est-ce que le maillage de cybersécurité ?
L’analyste de Gartner Felix Gaehtgens a déclaré que le maillage de sécurité restait une stratégie plutôt qu’une architecture définie, mais que le concept permettait de mieux aligner les organisations sur les menaces : « Les attaquants ne pensent pas en silos. Les organisations, si », a-t-il observé.
D’ici 2024, Gaehtgens prévoit que la technologie de maillage de sécurité permettra de réaliser d’importantes économies sur le coût des compromissions. « Les organisations qui adopteront une architecture de maillage de cybersécurité pour intégrer les outils de sécurité afin qu’ils fonctionnent comme un écosystème coopératif réduiront en moyenne de 90 % l’impact financier des incidents de sécurité individuels », a-t-il déclaré.
Plutôt que de s’appuyer sur le SIEM et le SOAR pour intégrer les outils de sécurité, le maillage de sécurité utilisera l’analytique et le renseignement de sécurité, a-t-il expliqué. Le maillage comprendra également des couches dédiées aux identités, aux politiques, à la posture de sécurité et aux tableaux de bord.
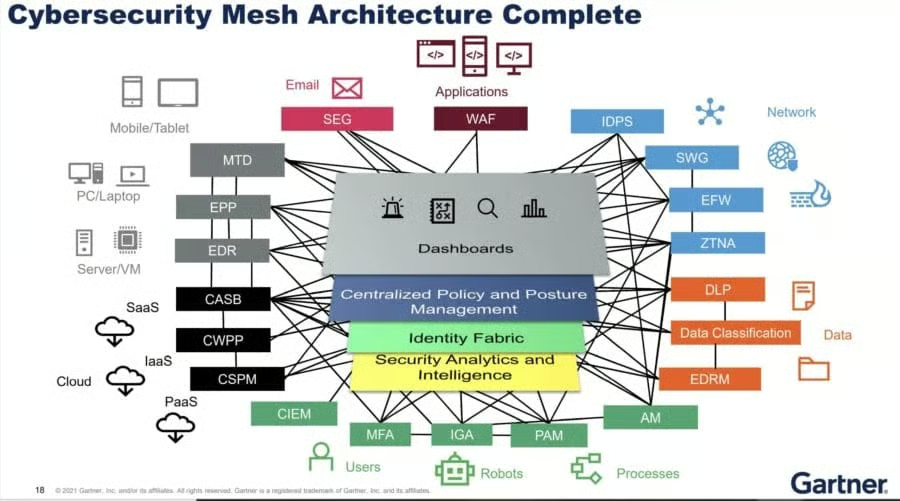
L’architecture de maillage de cybersécurité, ou CSMA, « est plus vaste que l’XDR », a déclaré Gaehtgens.
la détection et la réponse étendues (XDR), a émergé comme une nouvelle façon pour les fournisseurs de sécurité de relier leurs produits au sein d’une plateforme unifiée. Gaehtgens a indiqué que l’XDR constituait une « base potentielle » pour l’analytique et le renseignement de sécurité requis par la CSMA, tout comme le SIEM et le SOAR, qui « peuvent apporter une valeur ajoutée » à la couche d’analytique et de renseignement de sécurité d’un maillage de sécurité.
Il a qualifié la technologie Secure Access Service Edge (SASE) d’« approche maillée permettant de fournir des fonctions distinctes de manière intégrée », mais a estimé que le maillage de sécurité avait « un champ d’application plus large ».
Un certain nombre d’entreprises de cybersécurité proposent déjà des approches similaires à la CSMA, notamment Fortinet, IBM, McAfee, Microsoft, Palo Alto Networks et Broadcom-Symantec, a-t-il déclaré. Ces plateformes « peuvent offrir des avantages, une capacité de mise à l’échelle et des économies à moyen terme », mais présentent un risque de dépendance vis-à-vis d’un fournisseur et un manque d’interopérabilité.
Gaehtgens a recommandé aux organisations de commencer à mettre en place les couches de support d’une stratégie de maillage de cybersécurité, notamment l’analytique de sécurité, le tissu d’identités, la gestion des politiques et les tableaux de bord. Les technologies de sécurité distribuées offrant une interopérabilité seront essentielles au maillage de sécurité ; les utilisateurs doivent donc évaluer des fonctionnalités telles que les API d’inversion de contrôle, la prise en charge des normes et l’analytique extensible.
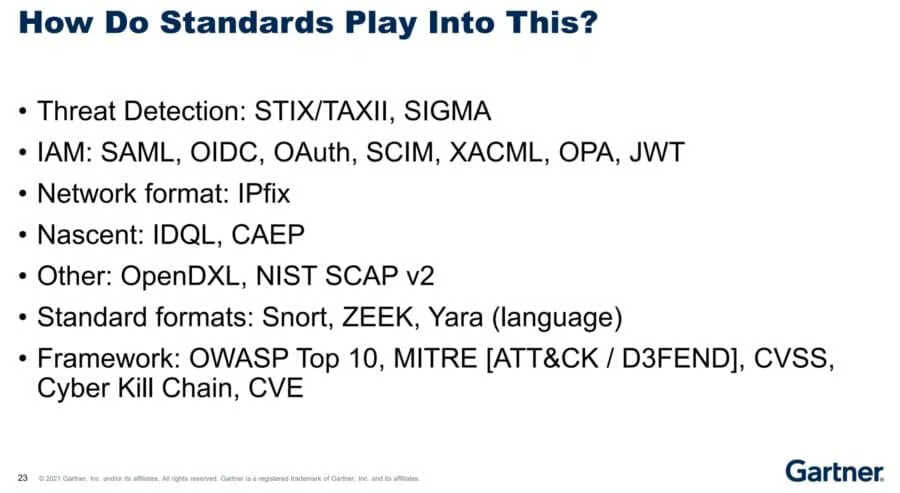
Il a également conseillé aux participants de la conférence de « se familiariser avec les normes actuelles et émergentes, ainsi qu’avec les projets de code open source, qui peuvent constituer une solution de remplacement pour combler les lacunes d’interopérabilité entre fournisseurs ». Il en a cité plus de 20 :
Voir aussi : Les meilleures solutions de sécurité XDR
Qu’est-ce que l’identité décentralisée ?
L’identité décentralisée sera essentielle au maillage de sécurité. Contu a expliqué qu’avec l’identité décentralisée, les identités sont liées aux éléments du système, avec une faible dépendance à l’identité centralisée (voir l’image ci-dessous).
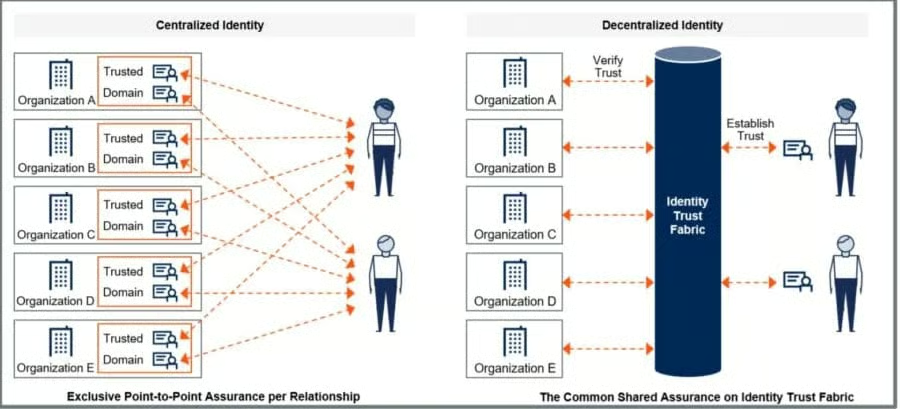
La gestion des identités et des accès (IAM) traditionnelle « présente des problèmes de sécurité, d’évolutivité, de fiabilité et de confidentialité », a déclaré Contu. [L’analyste de Gartner Peter Firstbrook a ensuite souligné que l’IAM était elle-même devenue une cible pour le vol d’identifiants et d’autres techniques d’attaque.]
Cependant, l’identité décentralisée reste une « technologie non éprouvée », freinée par le manque de compréhension et de compétences en matière de blockchain, ainsi que par la difficulté à évaluer les risques dans les services blockchain.
À lire également : L’état des applications de la blockchain dans la cybersécurité
Où en sont les acheteurs de solutions de sécurité
Contu a indiqué que les technologies qui intéressent actuellement les acheteurs comprennent la sécurité des environnements OT, la protection des charges de travail cloud, la gestion de la posture de sécurité cloud et la surveillance des comportements, ainsi que la gestion intégrée des risques numériques, la défense réseau fondée sur les conteneurs, l’authentification sans mot de passe, le SASE et la mise en réseau zero trust qui devraient gagner du terrain au cours des une à trois prochaines années.
Contu a recommandé aux organisations de « préparer l’entreprise à un avenir plus sûr en choisissant des technologies de cybersécurité offrant de hauts niveaux de capacité d’intégration. La sécurité de l’entreprise composable exige des mécanismes de cybersécurité flexibles, dotés d’un riche ensemble d’API et fondés sur des normes d’interopérabilité ».
Les acheteurs doivent repenser leurs priorités en matière de sécurité des réseaux et des serveurs et « investir dans des solutions véritablement conçues pour le cloud-first et le zero trust », a-t-il déclaré.
Enfin, a-t-il ajouté, les organisations doivent investir dans les personnes, les processus et la transformation organisationnelle afin de prendre en compte le rôle croissant de la sécurité face aux « menaces externes, à la confiance numérique et à la sûreté résultant de la numérisation des activités ».
Voir aussi : Les meilleures solutions de sécurité zero trust
Les menaces liées à la chaîne d’approvisionnement vont s’accroître
Firstbrook a déclaré lors d’un point presse organisé pendant la conférence que, d’ici 2025, 45 % des organisations dans le monde auront subi des attaques visant leur chaîne d’approvisionnement logicielle, soit une multiplication par trois par rapport à 2021.
Il a cité neuf méthodes d’attaque de la chaîne d’approvisionnement et certaines de leurs victimes :
- Compromission d’un partenaire authentifié (Target, Stuxnet)
- Attaques fondées sur des prestataires informatiques ( Kaseya, CloudStar)
- Modification du code source (SolarWinds, NotPetya, CC cleaner)
- Applications modifiées en production (scraping Web CC)
- Certificats volés (Codecov, Bit9, Mimecast)
- Code source volé (RSA)
- Composants de code open source (RubyGems)
- Trojans dans les boutiques d’applications et les extensions de navigateur (Exodus, Great Suspender)
Les API constituent une cible en plein essor et un point d’attaque souvent ignoré, a déclaré Firstbrook.
À lire également : Les principaux enseignements sur les vulnérabilités au RSAC 2021
La sécurité des terminaux, « critique »
Firstbrook a qualifié les outils de détection et de remédiation sur les terminaux d’« outils essentiels de première réponse, même s’ils échouent à détecter l’intrusion initiale ».
Les outils de sécurité des terminaux constituent une pierre angulaire de la sécurité informatique, et Firstbrook a indiqué s’attendre à une croissance de 26 % du marché, qui atteindrait 16 milliards de dollars US cette année.
Firstbrook a souligné que « la configuration des produits de sécurité est aussi importante que la qualité du produit ». Parmi ses recommandations, il a déclaré que « les machines des développeurs doivent être sécurisées » et que « les serveurs privilégiés doivent faire l’objet d’un profilage et d’une surveillance des comportements ».
Voir aussi : Les meilleures solutions de détection et de réponse sur les terminaux (EDR)
Attaques par rançongiciel et défense
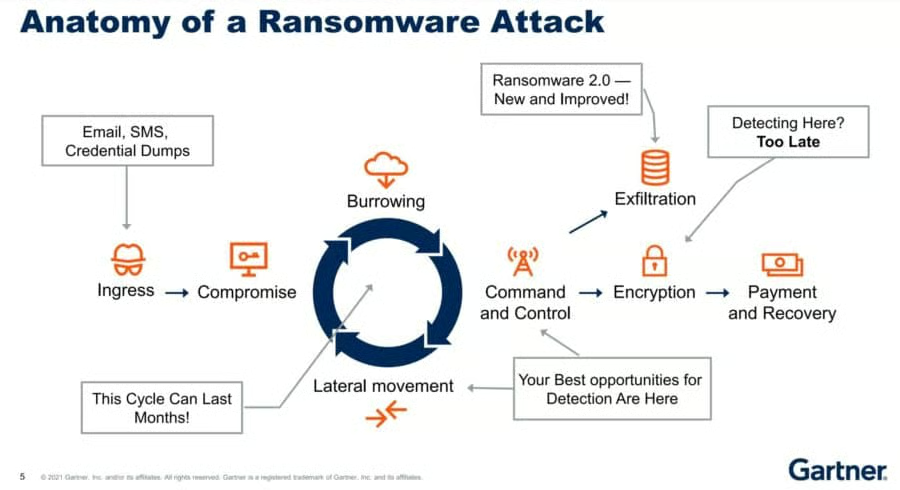
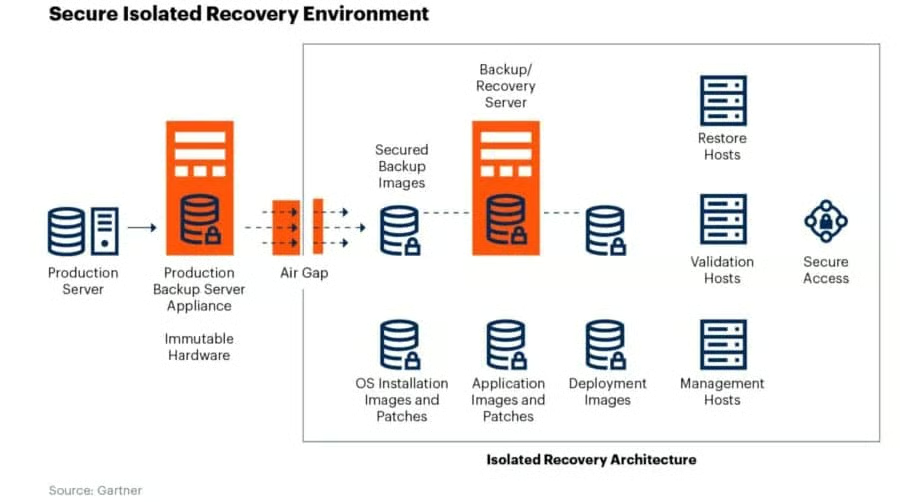
L’analyste de Gartner Jon Amato a évoqué les défenses contre les rançongiciels. Ses diapositives sur l’anatomie des attaques par rançongiciel et les stratégies de protection des données contre les rançongiciels méritent d’être reproduites ici :
Pour aller plus loin :