

















Neue Schlagwörter aus der Cybersicherheit gibt es beim Gartner Security & Risk Management Summit immer im Überfluss. Die Konzepte, die diese Woche im Mittelpunkt standen – etwa Cybersecurity Mesh und dezentrale Identität –, scheinen gut zu den neuen Bedrohungen zu passen, die im vergangenen Jahr massiv aufgetreten sind.
Gartner-Analyst Ruggero Contu stellte fest, dass Sicherheitsrisiken zunehmend von außerhalb kommen: die Software-Lieferkette, die öffentliche Cloud, der Handel mit gestohlenen Daten sowie IoT und Operational Technology (OT) sind allesamt Bedrohungen außerhalb der traditionellen Perimetersicherheit.
Diese Bedrohungen treiben Innovationen bei Sicherheitstechnologien voran. An erster Stelle steht dabei das Security Mesh, dessen Kern aus verteilter Richtliniendurchsetzung und „steckbaren, kombinierbaren Tools besteht, die überall in das Mesh eingebunden werden können“, sagte Contu.
Er sagte, die Technologie zur Aktivierung des Security-Mesh-Gewebes nutze grundlegende Dienste wie:
- Zentralisiertes Richtlinienmanagement und Orchestrierung
- Sicherheitsanalysen, Threat Intelligence und Trigger
- Eine verteilte Identitätsstruktur
Was ist Cybersecurity Mesh?
Gartner-Analyst Felix Gaehtgens sagte, das Security Mesh sei noch eher eine Strategie als eine klar definierte Architektur. Das Konzept richte Unternehmen jedoch besser auf Bedrohungen aus: „Angreifer denken nicht in Silos. Unternehmen tun es“, stellte er fest.
Gaehtgens prognostizierte, dass Security-Mesh-Technologie bis 2024 zu erheblichen Einsparungen bei den Kosten von Sicherheitsverletzungen führen werde. „Unternehmen, die eine Cybersecurity-Mesh-Architektur einführen, um Sicherheitstools zu einem kooperativen Ökosystem zu integrieren, werden die finanziellen Auswirkungen einzelner Sicherheitsvorfälle durchschnittlich um 90 % reduzieren“, sagte er.
Statt SIEM und SOAR zur Integration von Sicherheitstools einzusetzen, werde das Security Mesh Sicherheitsanalysen und Threat Intelligence nutzen, sagte er. Das Mesh werde außerdem Ebenen für Identität, Richtlinien, Sicherheitsstatus und Dashboards umfassen.
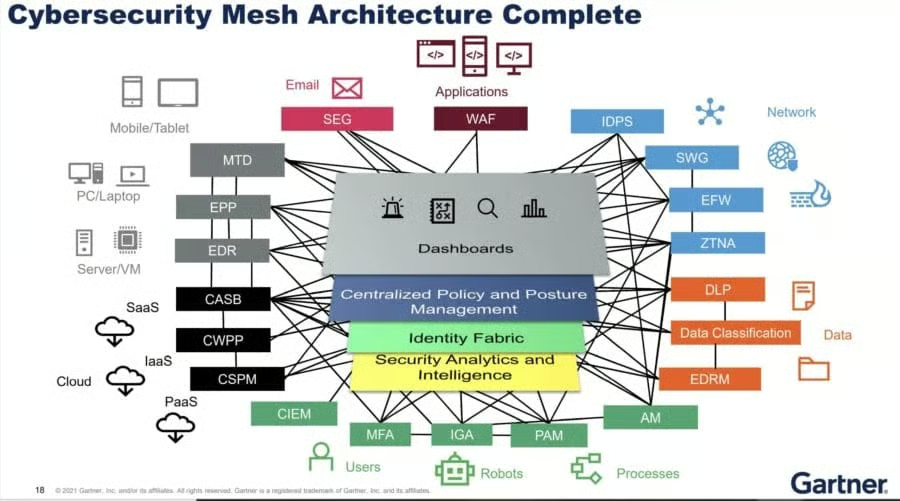
Die Cybersecurity-Mesh-Architektur, kurz CSMA, „ist mehr als XDR“, sagte Gaehtgens.
XDR, also Extended Detection and Response, hat sich als neue Möglichkeit herausgebildet, mit der Sicherheitsanbieter ihre Produkte auf einer einheitlichen Plattform zusammenführen. Gaehtgens sagte, XDR sei eine „potenzielle Grundlage“ für die von CSMA benötigten Sicherheitsanalysen und Threat Intelligence. Das gelte auch für SIEM und SOAR, die „einen Mehrwert“ für die Analyse- und Intelligence-Ebene eines Security Mesh schaffen könnten.
Er bezeichnete die Technologie Secure Access Service Edge (SASE) als „einen Mesh-Ansatz, bei dem unterschiedliche Funktionen integriert bereitgestellt werden“. Das Security Mesh habe jedoch „einen umfassenderen Anwendungsbereich“.
Eine Reihe von Cybersicherheitsunternehmen verfolgt bereits heute ähnliche Ansätze wie CSMA, darunter Fortinet, IBM, McAfee, Microsoft, Palo Alto Networks und Broadcom-Symantec. Diese Plattformen „können mittelfristig Vorteile sowie Skalierbarkeit und Kosteneffizienz bieten“, bergen jedoch das Risiko einer Herstellerabhängigkeit und mangelnder Interoperabilität.
Gaehtgens empfahl Unternehmen, mit dem Aufbau der unterstützenden Ebenen für eine Cybersecurity-Mesh-Strategie zu beginnen, darunter Sicherheitsanalysen, eine Identitätsstruktur, Richtlinienmanagement und Dashboards. Verteilte Sicherheitstechnologien mit Interoperabilität werden für das Security Mesh entscheidend sein. Nutzer sollten daher Funktionen wie APIs zur Umkehrung der Kontrolle, Unterstützung von Standards und erweiterbare Analysen prüfen.
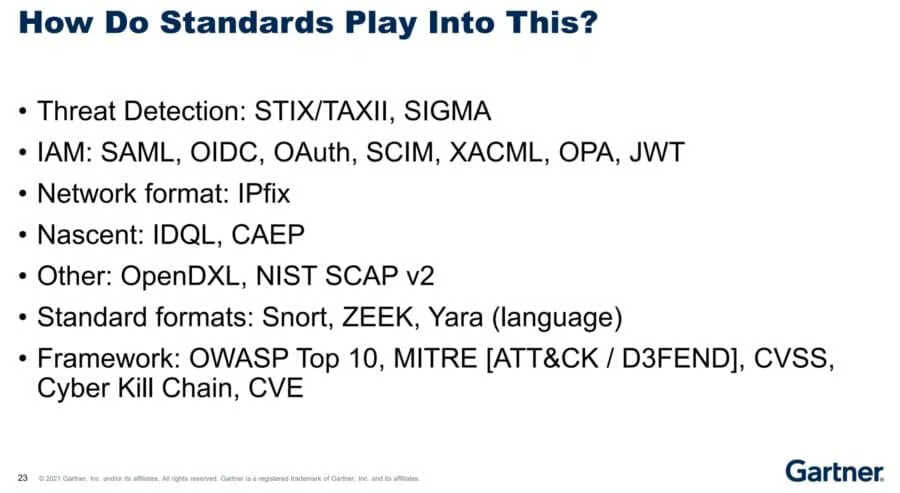
Er forderte die Konferenzteilnehmer außerdem auf, sich „mit aktuellen und aufkommenden Standards sowie Open-Source-Codeprojekten als möglicher Ergänzung zu Lücken bei der Interoperabilität von Herstellern vertraut zu machen“. Er führte mehr als 20 auf:
Siehe auch: Die besten XDR-Sicherheitslösungen
Was ist dezentrale Identität?
Dezentrale Identität wird für das Security Mesh entscheidend sein. Contu sagte, dass Identitäten bei der dezentralen Identität mit Systemelementen verknüpft sind und nur in geringem Maße auf einer zentralisierten Identität beruhen (siehe die Abbildung unten).
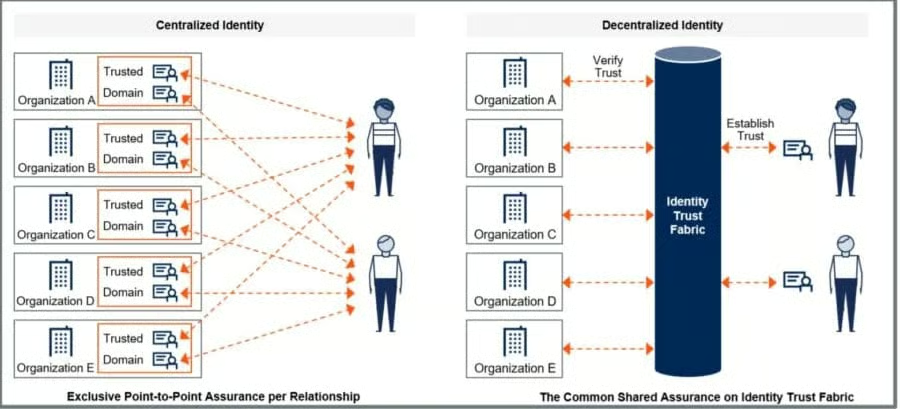
Das traditionelle Identitäts- und Zugriffsmanagement (IAM) habe „Probleme mit Sicherheit, Skalierbarkeit, Zuverlässigkeit und Datenschutz“, sagte Contu. [Gartner-Analyst Peter Firstbrook stellte später fest, dass IAM selbst zum Ziel von Angriffen zum Diebstahl von Zugangsdaten und anderen Angriffstechniken geworden ist.]
Die dezentrale Identität ist jedoch bislang eine „unbewährte Technologie“. Sie wird durch mangelndes Verständnis und fehlende Kenntnisse der Blockchain sowie durch die Schwierigkeit gebremst, Risiken über verschiedene Blockchain-Dienste hinweg zu bewerten.
Lesen Sie auch: Der Stand der Blockchain-Anwendungen in der Cybersicherheit
Wo Sicherheitskäufer derzeit stehen
Contu zufolge gehören zu den Technologien, für die sich Käufer derzeit interessieren, OT-Sicherheit, Cloud-Workload-Schutz, Cloud Security Posture Management und Verhaltensüberwachung, außerdem integriertes Management digitaler Risiken, Container-basierte Netzwerkverteidigung, passwortlose Authentifizierung, SASE und Zero-Trust-Netzwerke, die in den kommenden ein bis drei Jahren an Bedeutung gewinnen werden.
Contu empfahl Unternehmen, „das Unternehmen durch die Auswahl von Cybersecurity-Technologien mit hoher Integrationsfähigkeit für eine sicherere Zukunft aufzustellen. Die Sicherheit des kombinierbaren Unternehmens erfordert flexible Cybersicherheitsmechanismen mit einem umfangreichen API-Angebot auf Grundlage von Interoperabilitätsstandards“.
Käufer müssten ihre Prioritäten bei der Netzwerk- und Serversicherheit überdenken und „in Lösungen investieren, die tatsächlich für Cloud-first und Zero Trust entwickelt wurden“, sagte er.
Zuletzt sagte er, Unternehmen sollten in Mitarbeiter, Prozesse und organisatorische Veränderungen investieren, um der wachsenden Rolle der Sicherheit Rechnung zu tragen und „externen Bedrohungen, digitalem Vertrauen und der Sicherheit zu begegnen, die aus der Digitalisierung des Geschäfts entstehen“.
Siehe auch: Die besten Zero-Trust-Sicherheitslösungen
Bedrohungen für Lieferketten nehmen zu
Firstbrook sagte bei einer Pressebesprechung auf der Konferenz, dass bis 2025 weltweit 45 % der Unternehmen Angriffe auf ihre Software-Lieferketten erlebt haben werden – eine Verdreifachung gegenüber 2021.
Er führte neun Methoden für Angriffe auf Lieferketten und einige ihrer Opfer auf:
- Kompromittierung authentifizierter Partner (Target, Stuxnet)
- Angriffe über ausgelagerte IT (Kaseya, CloudStar)
- Änderung des Quellcodes (SolarWinds, NotPetya, CC cleaner)
- Veränderte Anwendungen in der Produktion (Web-CC-Scraping)
- Gestohlene Zertifikate (Codecov, Bit9, Mimecast)
- Gestohlener Quellcode (RSA)
- Open-Source-Codekomponenten (RubyGems)
- Trojaner in App-Stores und Browser-Plug-ins (Exodus, Great Suspender)
APIs sind ein zunehmend beliebtes Ziel und werden als Angriffspunkt häufig übersehen, sagte Firstbrook.
Lesen Sie auch: Die wichtigsten Erkenntnisse zu Schwachstellen auf der RSAC 2021
Endpoint-Sicherheit „entscheidend“
Firstbrook bezeichnete Endpoint Detection and Remediation als „entscheidende Werkzeuge für die Erstreaktion, selbst wenn sie den ursprünglichen Eindringversuch nicht erkennen“.
Endpoint-Sicherheitstools sind ein Grundpfeiler der IT-Sicherheit. Firstbrook erwartete, dass der Markt in diesem Jahr um 26 % auf 16 Milliarden US-Dollar wachsen werde.
Firstbrook wies darauf hin, dass „die Konfiguration von Sicherheitsprodukten genauso wichtig ist wie die Qualität des Produkts“. Zu seinen Empfehlungen gehörte, dass „Entwicklermaschinen abgesichert werden müssen“ und „privilegierte Server profiliert und ihr Verhalten überwacht werden muss“.
Siehe auch: Die besten Endpoint-Detection-&-Response-(EDR-)Lösungen
Ransomware-Angriffe und Abwehr
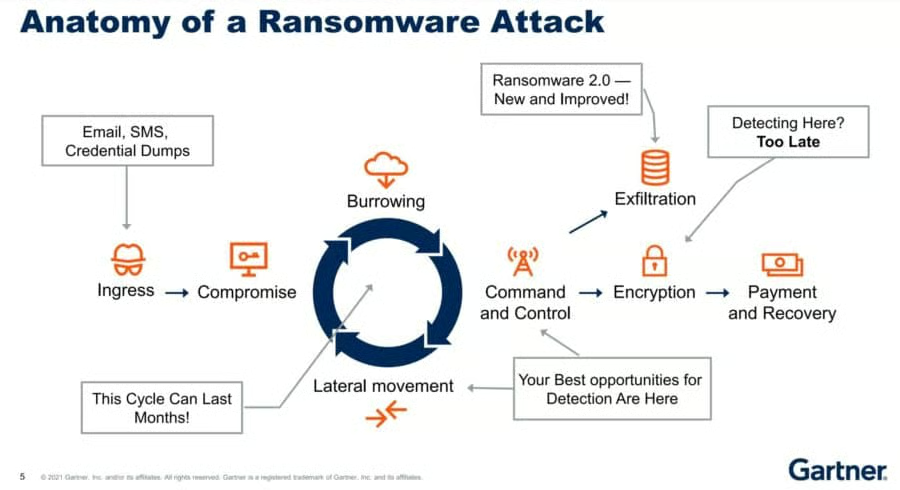
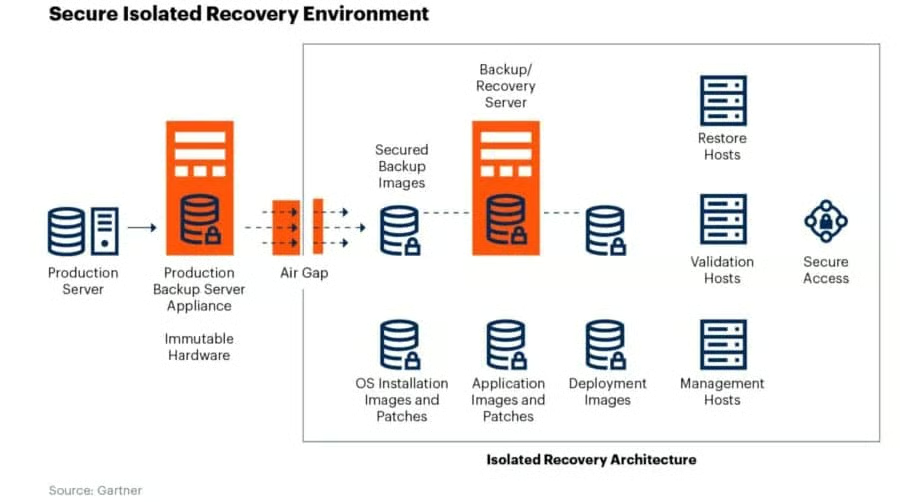
Gartner-Analyst Jon Amato sprach über die Abwehr von Ransomware. Seine Folien zur Anatomie von Ransomware-Angriffen und zu Strategien für den Schutz vor Ransomware-Daten sind es wert, hier reproduziert zu werden:
Weiterführende Informationen: