

















IT業界に保証されていることはほとんどないが、2022年を迎えた今、ランサムウェアは主要なサイバー脅威であり続ける。
ランサムウェアの危険性は、WannaCryとNotPetyaが2017年に登場して以来、急激に高まっており、今年も例外ではない。最近発表された2つの報告書は、その脅威がいかに大きいかを浮き彫りにしている。
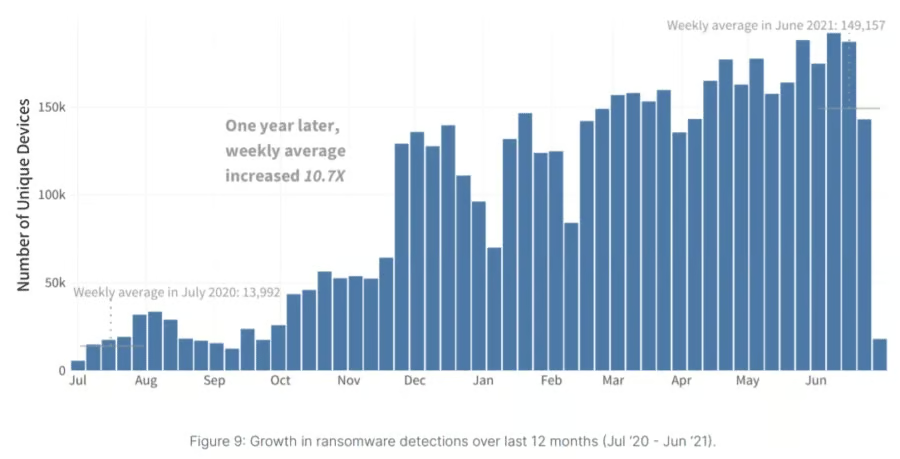
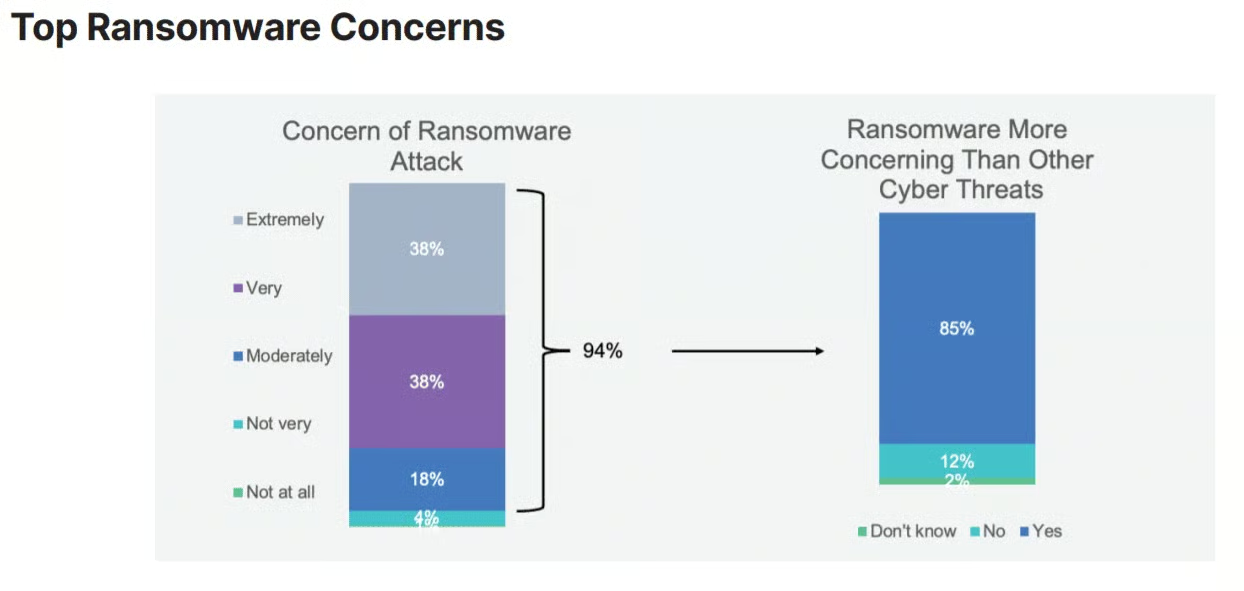
Global Threat Landscape Reportは、FortiGuardが8月に発表したもので、Fortinetの脅威インテリジェンス部門がまとめた報告書だ。同報告書によると、過去12カ月間におけるランサムウェア事案の週平均件数は10.7倍に跳ね上がった。FortinetのGlobal State of Ransomware Reportでは、9月に調査対象となった企業の3分の2がランサムウェア攻撃の被害に遭っており、85%が、他のどのサイバー脅威よりもランサムウェアを懸念していると回答した。
ランサムウェア攻撃が急増した理由は、企業によってはサイバー衛生の水準が低いことから、従業員のトレーニングと教育、そしてパッチ管理の問題まで、数多く考えられると、FortinetのFortiGuard Labsでセキュリティインサイトおよびグローバル脅威アライアンス担当チーフを務めるDerek Mankyは指摘する。サイバー犯罪者は、こうしたシステムに侵入するために多大な労力を費やす必要がない。侵入に成功すれば、特に攻撃者が大企業に狙いを定めている現在、その見返りは非常に大きくなり得る。
暗号資産がランサムウェアを助長
こうした状況の中で変わらない要素の1つが暗号資産だ。ランサムウェアにおける、いわば基軸通貨である。巨額の報酬、身代金要求に応じる被害者が多い傾向、そして拡大を続けるランサムウェア・アズ・ア・サービス(RaaS)市場でマルウェアを販売・貸し出して得られる収益は、いずれもランサムウェアに手を染める誘因となっている。
この状況の多くを動かしている原動力は暗号資産だ。身代金の支払い手段となり、ランサムウェア市場の急速な進化、事案の急増、そしてそこに参入する悪質な攻撃者の増加を支える金融基盤を生み出していると、MankyはeSecurity Planetに語った。
「ここには、私たちが目にしている並行した上昇傾向があることは間違いない」と同氏は述べた。「それは、金のなる木があるからだ。ある意味で、暗号資産がこれを本当に助長している。……暗号資産をそこから取り除けば、彼らには便利なデジタルプラットフォームがなくなる。振り出しに戻らざるを得ない。革新的な方法を考え、自分たちでより多くの人員を現場に投入しなければならなくなるため、実際には事業運営のコストが高くなる。プラットフォームを持たない企業がそうするのと同じだ」
こちらも読む:サイバーセキュリティにおけるブロックチェーン活用の現状
暗号資産が生む「悪循環」
さらに、ランサムウェアは「悪循環」になっているとMankyは語る。
「セキュリティの水準が低く、攻撃者がシステムに侵入できる状態になると、攻撃者は企業に身代金を支払わせるという手段に出る」と同氏は述べた。「暗号資産で身代金を支払うと、サイバー犯罪者を助長することになる。彼らの懐をさらに潤すことになる。現在のように利益を上げるために、大きな労力を費やす必要がなくなるのだ」
BitcoinやEthereumをはじめとする無数の暗号資産の利用は、オンラインアカウントを利用する別のデジタル通貨、e-goldの時代を思い起こさせる。e-goldの利用は2000年代半ばにピークを迎えたが、法的な理由から2009年に停止された。サイバー犯罪が収益化を重視するようになると、サイバー犯罪者はマネーロンダリングや詐欺などの手段にこの通貨を利用し始めたと同氏は述べた。
e-goldの衰退から暗号資産の台頭までの間、悪質な攻撃者はギフトカードなど、資金を移動させるさまざまな方法を使っていた。クレジットカードを盗んでギフトカードを購入し、それを現金化して他人に売っていたとMankyは語る。
こちらも読む:ランサムウェア削除に最適なツール
「新たなクリプトジャッキング」
暗号資産の台頭は、サイバー犯罪者の世界全体に波及効果をもたらしたとManskyは述べた。暗号資産が登場した当初、脅威アクターの主な標的は暗号資産取引所そのものだった。ハッカーにとっての報酬は大きかった。取引所を攻撃すれば、数百もの暗号資産ウォレットにアクセスできたからだ。しかし、取引所がセキュリティを強化し、攻撃のコストが高くなると、サイバー犯罪者は戦術を転換し、利用者を狙うようになった。
「銀行を襲う代わりに、被害者そのものを狙うようになったのだ」とMankyは語る。
過去5年間、クリプトマイニングが行われてきた。悪質な攻撃者がシステムにマルウェアを感染させ、CPUを使ってコインをマイニングするもので、盗んだCPUの処理能力を実質的にクラウドソーシングする仕組みだ。より最近ではクリプトジャッキングも登場している。これはハッカーが利用者のウォレットに直接侵入し、コインを盗むものだ。
これによって攻撃ベクトルも変化し、エンドユーザーはより大きな脅威にさらされるようになった。攻撃者はもはや1つの標的だけを狙っているのではないと同氏は述べる。デジタルウォレットを盗むためにシステムへ侵入することもあるが、いったんシステムが侵害されれば、別の攻撃にも利用できる。
「本質的には新しい形のクリプトジャッキングだが、常に多目的に使われる。というのも、マルウェアをインストールするには、私たちが『ローダー』と呼ぶものが必要だからだ」と同氏は述べた。「そのシステムへの経路が必要になる。サイバー衛生の実践、ソーシャルエンジニアリングなど、私たちが話しているあらゆる手段を悪用する。……しかし、いったんシステムに感染させれば、システムは侵害され、二次攻撃が多数発生することも少なくない。攻撃の量と角度が、ただ増え続けるのだ」
サイバー犯罪に報酬を与える仕組み
暗号資産によって、サイバー犯罪者はこれまで不可能だった規模で私腹を肥やせるようになった。行為の対価としてより多くの金銭を得られるだけでなく、支払いの性質によって活動にさらに多くの層を加え、支払いの追跡を難しくできる。多くの点で現金と同じように機能するため、支払いを隠し、マネーロンダリングすることも容易になる。
“「彼らは実際に自分で金を印刷できる」と同氏は述べた。「紙に暗号資産を印刷することもできる。大きなハッシュアドレスと暗号アルゴリズムがあるだけで、それを使って送金できる。USBメモリで移すこともできる。紙に物理的に印刷してブリーフケースに入れ、誰かに渡すこともできる。それを手に入れ、実際の鍵も持てば、その金は自分のものだ。文字どおり、ウォレットからウォレットへ物理的に移転できる」
さらに、選べるコインは複数ある。Bitcoinで支払いを受け、Ethereumや他の取引所へ移して資金洗浄することもできる。そのため捜査官にとっては、“追跡すべきコインが1つだけではない
ので捜査が難しくなるとMankyは述べ、悪質な攻撃者は「それを100種類の別のアルトコインに分岐させることもできる」と付け加えた。ランサムウェアの削除・復旧に最適なサービス
より巧妙化するサイバー犯罪者
脅威アクターが得ている利益は、より高度で武装したハッカーの台頭を後押ししている。ハッカーは裏側で専門知識をさらに高め、より大規模で複雑な攻撃を仕掛ける能力を身につけられるようになっている。
「現在、サイバー犯罪者の中には、一般的な国家主体による攻撃と、国家主体の攻撃能力との中間に位置するほど高度な者がいる。たとえばゼロデイなど、これまで国家主体の領域にあったものが、今ではサイバー犯罪者の領域にも入っている」と同氏は述べた。
資金が増えれば、より高度な運用や手法が生まれる。ランサムウェア・アズ・ア・サービス(RaaS)を考えればよい。そしてそれは、より洗練されたキャンペーンだけでなく、攻撃者の増加にもつながる。非常に高度なグループがRaaSを提供すれば、スキルの低い人々でもそのサービスを利用して攻撃を仕掛けられる。
巨額の利益に driven されるサイバー犯罪者の高度化、報酬への期待、攻撃を実行できる脅威アクターの増加など、暗号資産に fueled されたこうしたすべての動向が、ランサムウェアという世界的な問題の拡大を助長している。
暗号資産とのつながりを断つ
今年、エネルギーシステムを含む重要インフラに対するランサムウェアの問題への関与を深めている米国の議員たちは、世界的な食肉加工企業JBSのキャンペーンによる食品供給への攻撃や、Colonial Pipelineへの攻撃に見られるエネルギーシステムへの攻撃を受け、ランサムウェアと暗号資産のつながりも認識している。
10月には、複数の上院議員と下院議員が、司法省、国務省、国土安全保障省に書簡を送り、攻撃者に匿名性を与えるデジタル通貨の性質を指摘しながら、ランサムウェア攻撃の増加における暗号資産の役割などに対処するよう求めた。
企業にとっても、このつながりを理解することが重要だとMankyは語る。鍵となるのは予防と、データのバックアップなどの保護策だ。いったんランサムウェアがシステムに侵入すると、他に選択肢のない多くの企業は暗号資産で支払うよう迫られる。取引所が防御策を講じたことで、サイバー犯罪者にとって取引所を攻撃するコストは上昇した。ITの分散化が進む中、企業も同じように予防とレジリエンスについて考えることが重要だ。
「それを実行しなければ……非常に厳しい状況になる」とMankyは語った。「サイバー犯罪者への資金供給が続くことになる。彼らの懐はさらに潤う。能力はより高度になる。彼ら自身のビジネスを持ち、他のビジネスと同じように、成長すれば人員やパートナーをどんどん増やしていく。90年代には1人だった。それが数人になった。今では、パートナーを含めて50人、100人、組織によっては数千人規模になっている。これは大きな問題だ」