

















In der IT-Branche gibt es nur wenige Gewissheiten, doch eines steht fest: Wenn die Welt ins Jahr 2022 eintritt, wird Ransomware weiterhin eine zentrale Cyberbedrohung darstellen.
Die Gefahren durch Ransomware sind seit dem Auftreten von WannaCry und NotPetya im Jahr 2017 stark gestiegen, und auch dieses Jahr bildet keine Ausnahme. Zwei aktuelle Berichte unterstreichen, wie groß diese Bedrohung ist.
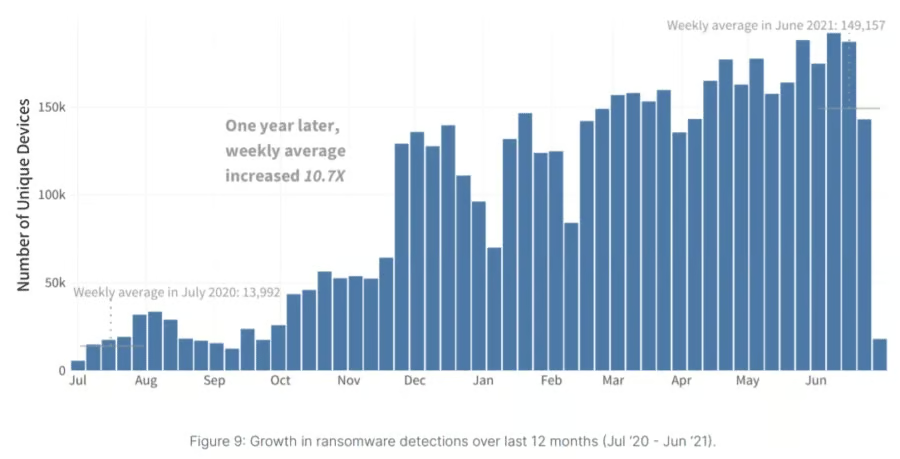
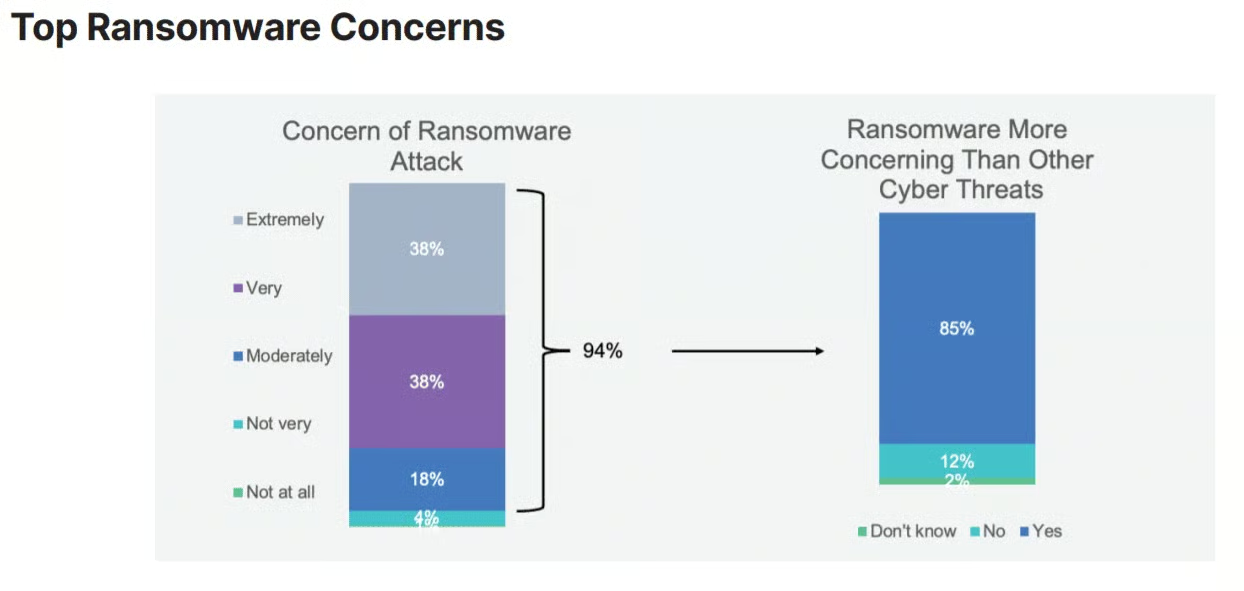
Der im August von FortiGuard veröffentlichte Global Threat Landscape Report der Threat-Intelligence-Einheit von Fortinet stellte fest, dass der wöchentliche Durchschnitt der Ransomware-Vorfälle in den vorangegangenen zwölf Monaten um das 10,7-Fache gestiegen war. Im September ergab der Global State of Ransomware Report von Fortinet, dass zwei Drittel der befragten Unternehmen Opfer von Ransomware-Angriffen geworden waren und 85 Prozent angaben, sich mehr vor Ransomware zu sorgen als vor jeder anderen Cyberbedrohung.
Der starke Anstieg der Ransomware-Angriffe lässt sich laut Derek Manky, Chief of Security Insights and Global Threat Alliances bei Fortinets FortiGuard Labs, auf viele Gründe zurückführen – von der geringen Cyberhygiene mancher Unternehmen bis hin zu unzureichender Schulung und Ausbildung der Mitarbeiter sowie Problemen beim Patch-Management. Cyberkriminelle müssen sich nicht besonders anstrengen, um in diese Systeme einzudringen. Wenn es ihnen gelingt, kann die Beute enorm sein – insbesondere, da Angreifer zunehmend größere Unternehmen ins Visier nehmen.
Kryptowährungen befeuern Ransomware
Eine Konstante bei alledem wird die Kryptowährung sein – die Währung der Wahl, wenn es um Ransomware geht. Die hohen Lösegelder, die Tendenz der meisten Opfer, die Lösegeldforderung zu bezahlen, und die Einnahmen durch den Verkauf oder die Vermietung ihrer Schadsoftware auf dem wachsenden Markt für Ransomware-as-a-Service (RaaS) sind allesamt Anreize im Ransomware-Geschäft.
Der Motor hinter einem Großteil dieser Entwicklung sind Kryptowährungen. Sie sind zum Zahlungsmittel für Lösegeld geworden und schaffen die finanzielle Grundlage für die rasante Entwicklung des Ransomware-Marktes, den explosionsartigen Anstieg der Vorfälle und die wachsende Zahl krimineller Akteure, die in dieses Geschäft einsteigen, erklärte Manky gegenüber eSecurity Planet.
„Es besteht kein Zweifel, dass wir hier einen parallelen Anstieg beobachten“, sagte er. „Das liegt an der Geldkuh. Kryptowährung befeuert diese Entwicklung gewissermaßen. … Wenn man ihnen die Kryptowährung wegnehmen würde, hätten sie keine bequeme digitale Plattform. Sie müssten wieder ganz von vorne anfangen. Das macht ihre Operationen tatsächlich teurer, weil sie selbst innovativ werden und mehr Leute vor Ort einsetzen müssen – genau wie jedes Unternehmen, das keine Plattform hat.“
Lesen Sie auch: Der Stand der Blockchain-Anwendungen in der Cybersicherheit
Krypto ermöglicht einen „Teufelskreis“
Erschwerend kommt hinzu, dass Ransomware ein „Teufelskreis“ ist, sagte Manky.
„Sobald das Sicherheitsniveau niedrig ist und Angreifer in Systeme eindringen, zwingen sie Unternehmen gewissermaßen dazu, das Lösegeld zu zahlen,“ sagte er. „Wenn sie das Lösegeld in Kryptowährung bezahlen, ermutigt das Cyberkriminelle. Es füllt ihre Taschen. Sie müssen keine großen Anstrengungen unternehmen, um Gewinne zu erzielen, wie sie es heute tun.“
Die Nutzung von Kryptowährungen wie Bitcoin, Ethereum und unzähligen anderen erinnert an die Zeit von E-Gold – einer weiteren digitalen Währung, die in den 1990er-Jahren eingeführt wurde und die Nutzung von Online-Konten umfasste. Die Nutzung von E-Gold erreichte Mitte der 2000er-Jahre ihren Höhepunkt, bevor sie 2009 aus rechtlichen Gründen eingestellt wurde. Als Cyberkriminalität zunehmend auf Monetarisierung ausgerichtet war, begannen Cyberkriminelle laut Manky, die Währung für Geldwäsche, Betrug und andere Machenschaften zu nutzen.
Zwischen dem Niedergang von E-Gold und dem Aufstieg der Kryptowährung nutzten kriminelle Akteure zahlreiche verschiedene Wege, um Geld zu bewegen, darunter Geschenkkarten. Sie stahlen Kreditkarten, um Geschenkkarten zu kaufen, und ließen diese dann auszahlen oder verkauften sie an andere Personen, sagte Manky.
Lesen Sie auch: Die besten Tools zum Entfernen von Ransomware
Eine „neue Form des Crypto-Jacking“
Der Aufstieg der Kryptowährung hatte laut Manky einen Dominoeffekt in der gesamten Welt der Cyberkriminalität. Als sie erstmals aufkam, waren die Kryptowährungsbörsen selbst die primären Ziele der Angreifer. Die Beute für Hacker war beträchtlich: Wenn sie eine Börse angriffen, erhielten sie Zugriff auf Hunderte Kryptowährungs-Wallets. Die Börsen begannen jedoch, ihre Sicherheit zu verstärken, wodurch Angriffe auf sie teurer wurden. Daher änderten Cyberkriminelle ihre Taktik und nahmen zunehmend Nutzer ins Visier.
„Statt eine Bank auszurauben, gehen sie direkt zu den Opfern“, sagte Manky.
Seit fünf Jahren gibt es Krypto-Mining, bei dem kriminelle Akteure Systeme mit Schadsoftware infizieren, die die CPUs zum Schürfen von Coins nutzt – im Wesentlichen eine Auslagerung gestohlener CPU-Leistung an viele Rechner. In jüngerer Zeit kam Crypto-Jacking hinzu, bei dem Hacker direkt in die Wallet eines Nutzers eindringen und dessen Coins stehlen.
Dadurch hat sich auch der Angriffsvektor verändert, und Endnutzer sind größeren Bedrohungen ausgesetzt. Angreifer haben es laut Manky nicht mehr nur auf ein Ziel abgesehen. Sie dringen möglicherweise in ein System ein, um digitale Wallets zu stehlen, doch sobald ein System kompromittiert ist, steht es auch anderen Angriffen offen.
„Im Grunde ist das eine neue Form des Crypto-Jacking, aber diese Angriffe sind gewissermaßen immer multifunktional, denn um die Schadsoftware zu installieren, benötigen sie etwas, das wir als ‚Loader‘ bezeichnen“, sagte er. „Sie brauchen einen Zugangskanal zu diesem System. Dazu nutzen sie Schwachstellen in der Cyberhygiene, Social Engineering und all die anderen Dinge, über die wir sprechen. … Sobald sie diese Systeme infiziert haben, sind sie kompromittiert, und oft beobachten wir zahlreiche Folgeangriffe. Es werden einfach immer mehr Angriffe und Angriffsvektoren.“
Cyberkriminalität zahlt sich aus
Kryptowährungen ermöglichen es Cyberkriminellen, sich in einem Ausmaß zu bereichern, das zuvor nicht möglich war. Sie können nicht nur höhere Summen für ihre Taten erhalten, sondern die Art der Zahlungen erlaubt es ihnen auch, ihre Operationen um weitere Ebenen zu ergänzen, wodurch sich Zahlungen schwerer zurückverfolgen lassen. In vielerlei Hinsicht funktioniert das wie Bargeld. Es erleichtert das Verbergen und Waschen der Zahlung.
“„Sie können ihr eigenes Geld tatsächlich selbst drucken“, sagte er. „Sie können Kryptowährung auf ein Stück Papier drucken. Es handelt sich lediglich um eine große Hash-Adresse und einen kryptografischen Algorithmus, und so können sie sie übertragen. Sie können sie auf einem USB-Stick übertragen. Sie können sie physisch auf einem Stück Papier übertragen, dieses in einen Aktenkoffer legen und jemand anderem übergeben. Sobald sie das und die dazugehörigen tatsächlichen Schlüssel besitzen, gehört ihnen das Geld. Im Grunde übertragen sie physisch eine Wallet auf eine andere Wallet.“
Und sie können aus zahlreichen Coins wählen. Sie können in Bitcoin bezahlt werden und die Zahlung verschleiern, indem sie sie in Ethereum oder andere Börsen verschieben. Das macht es Ermittlern schwer, die “nicht nur einer einzigen Coin folgen können“, sagte Manky und fügte hinzu, dass die kriminellen Akteure „diese in 100 verschiedene alternative Coins aufteilen können“.
Lesen Sie auch: Die besten Services zur Entfernung und Wiederherstellung nach Ransomware
Immer ausgefeiltere Cyberkriminelle
Die Gewinne, die Angreifer erzielen, befeuern den Aufstieg eines immer ausgefeilteren und besser ausgestatteten Hackers, der im Hintergrund umfassenderes Know-how aufbauen kann und dadurch in der Lage ist, größere und komplexere Angriffe zu starten.
„Wir sehen heute Cyberkriminelle, deren Ausgereiftheit – etwa bei Zero-Day-Exploits und ähnlichen Dingen – zwischen dem liegt, was üblicherweise als Angriff auf Nationalstaaten gilt, und den Fähigkeiten von Nationalstaaten. Das gehört inzwischen ebenfalls zum Repertoire von Cyberkriminellen“, sagte er.
Mehr Geld führt zu ausgefeilteren Operationen und Methoden – man denke an Ransomware-as-a-Service (RaaS) – und damit nicht nur zu ausgefeilteren Kampagnen, sondern auch zu mehr Angreifern. Wenn hochspezialisierte Gruppen RaaS anbieten, können weniger versierte Personen solche Dienste nutzen, um Angriffe zu starten.
All diese von Kryptowährungen befeuerten Entwicklungen – darunter die durch enorme Gewinne vorangetriebene zunehmende Ausgereiftheit von Cyberkriminellen, die Aussicht auf hohe Beute und die wachsende Zahl von Angreifern, die Attacken starten können – haben dazu beigetragen, das globale Ransomware-Problem zu verschärfen.
Die Verbindung zu Krypto durchbrechen
Auch US-Gesetzgeber, die sich in diesem Jahr verstärkt mit dem Problem von Ransomware als Bedrohung für kritische Infrastrukturen befassen – darunter Energiesysteme, wie beim Angriff auf die Colonial Pipeline sowie die Lebensmittelversorgung durch die Kampagne gegen den globalen Fleischverarbeiter JBS –, erkennen die Verbindung zwischen Ransomware und Kryptowährung.
Im Oktober schickten mehrere Senatoren und Abgeordnete einen Brief an die Ministerien für Justiz, Außenpolitik und Heimatschutz. Darin forderten sie diese auf, unter anderem die Rolle von Kryptowährungen beim Anstieg der Ransomware-Angriffe anzugehen, und verwiesen auf die Anonymität, die digitale Währungen Angreifern bieten.
Für Unternehmen ist es laut Manky ebenfalls wichtig, diese Verbindung zu verstehen. Ein entscheidender Punkt ist die Prävention und der Schutz – etwa durch Datensicherungen –, denn sobald Ransomware in ein System gelangt ist, zwingt sie viele Unternehmen, die kaum andere Möglichkeiten haben, in Kryptowährung zu bezahlen. Die Börsen führten Schutzmaßnahmen ein, wodurch die Kosten von Angriffen auf die Börsen für Cyberkriminelle stiegen. Angesichts der zunehmend verteilten Natur der IT ist es für Unternehmen wichtig, Prävention und Widerstandsfähigkeit auf ähnliche Weise zu betrachten.
„Wenn wir das nicht tun … sieht es sehr düster aus“, sagte Manky. „Dann werden wir diese Cyberkriminellen weiterhin finanzieren. Ihre Taschen werden voller. Ihre Fähigkeiten werden ausgefeilter. Sie haben eigene Unternehmen, und wie in jedem Unternehmen kommen mit dem Wachstum immer mehr Mitarbeiter und Partner hinzu. In den 1990er-Jahren war es zunächst eine Person. Dann waren es eine Handvoll. Heute sehen wir 50 oder 100 Personen mit Partnern, in einigen dieser Organisationen sogar Tausende. Das ist ein großes Problem.“
Weiterführende Lektüre: Die besten Backup-Lösungen zum Schutz vor Ransomware