

















Des groupes de hackers liés à la Russie, à la Chine et à l’Inde exploitent une nouvelle technique d’attaque qui leur permet de diffuser plus facilement des logiciels malveillants, de voler des données et d’échapper à la détection, selon un rapport publié cette semaine par l’entreprise de sécurité Proofpoint.
Les groupes de menaces persistantes avancées (APT) utilisent une technique appelée injection de modèles au format texte enrichi (RTF), similaire à une tactique d’injection de modèles qui exploite les fichiers Microsoft Office. Les acteurs malveillants utilisent cette nouvelle technique pour exploiter les pièces jointes de fichiers texte RTF dans des e-mails de hameçonnage.
Ce qui rend la technique d’injection de modèles RTF particulièrement dangereuse, c’est qu’elle est plus facile à déployer pour les hackers — « Il est trivial de modifier les octets d’un fichier RTF existant afin d’insérer une destination de mot de contrôle de modèle comprenant une ressource URL », ont écrit les chercheurs de Proofpoint dans un article de blog — et plus difficile à détecter pour les solutions antivirus et les solutions de sécurité des terminaux.
Campagnes d’hameçonnage APT
Les chercheurs ont écrit avoir observé, au cours des deuxième et troisième trimestres, des campagnes d’hameçonnage distinctes menées par des acteurs de la menace APT dans les trois pays, mais ont ajouté que « compte tenu de la récente hausse de son utilisation et de la simplicité de sa mise en œuvre, elle pourrait bientôt être adoptée par des cybercriminels » davantage motivés par des considérations financières.
Sean Nikkel, analyste senior du renseignement sur les cybermenaces chez l’entreprise de cybersécurité Digital Shadows, a déclaré à eSecurity Planet que l’utilisation de documents piégés nécessitant l’activation de téléchargements ou de connexions similaires vers des contenus externes n’est pas nouvelle. Les entreprises doivent toutefois comprendre la menace que représente une nouvelle technique comme l’injection de modèles RTF, surtout si son utilisation continue de se répandre.
« La véritable crainte est de voir des acteurs criminels adopter des techniques qui fonctionnent, en particulier si des acteurs étatiques les utilisent avec succès, a déclaré Nikkel. Les utilisateurs doivent prendre conscience des risques liés à l’ouverture de documents qui nécessitent le téléchargement de modèles ou d’autres données depuis Internet, surtout lorsque ces documents proviennent d’utilisateurs inconnus. »
À lire également : Principales solutions de passerelles de messagerie sécurisée
Un changement par rapport aux fichiers Office
Les attaques par injection de modèles menées au fil des ans consistaient pour les cybercriminels à envoyer aux victimes des fichiers Office tels que des fichiers DOC et PPT, puis à téléverser la charge utile malveillante via le modèle. Désormais, ils utilisent des fichiers RTF Windows.
Selon les chercheurs de Proofpoint, l’injection de modèles RTF est une tactique simple. Un fichier RTF contenant un contenu leurre peut être manipulé après son ouverture afin d’autoriser du contenu hébergé à une URL externe contrôlée par les hackers, qui peuvent alors introduire secrètement une charge utile malveillante. Celle-ci est installée sur les systèmes lorsque les victimes ouvrent les documents.
« Si l’utilisation d’objets RTF malveillants intégrés est depuis longtemps bien documentée comme méthode de diffusion de fichiers malveillants au moyen de RTF, cette nouvelle technique est plus simple et, à certains égards, plus efficace pour diffuser des charges utiles à distance que les techniques précédemment documentées », ont écrit les chercheurs.
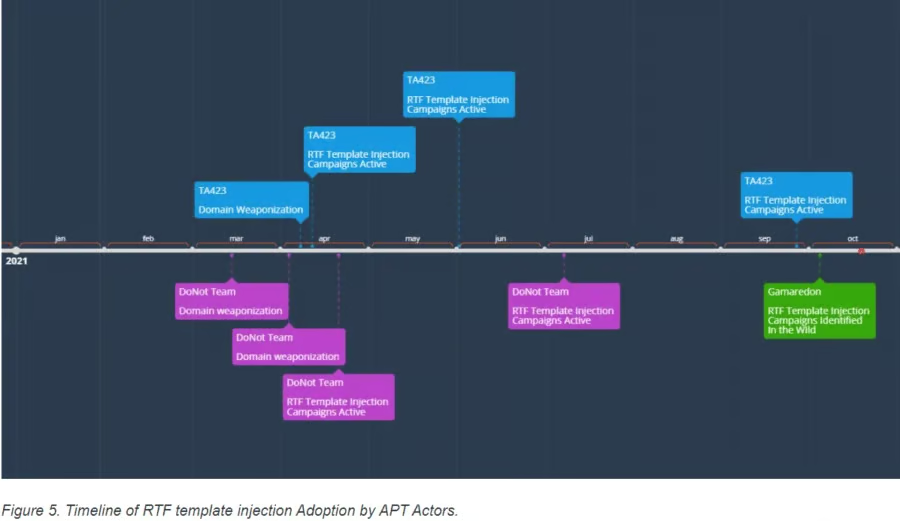
Les campagnes ont commencé au début de 2021
Proofpoint a constaté une utilisation croissante de la technique d’injection de modèles RTF de février à avril par des acteurs de la menace APT, même si les chercheurs avaient repéré les premières discussions à ce sujet en janvier. Deux groupes APT — TA423, associé à la Chine, et DoNot (Inde) — ont commencé à utiliser cette nouvelle tactique en mars, avec l’enregistrement des premiers domaines. Plusieurs campagnes ont suivi tout au long des mois d’avril et de mai, ont-ils écrit.
D’autres campagnes attribuées au groupe DoNot ont été identifiées jusqu’au début du mois de juillet, et des fichiers RTF probablement issus de TA423 ont été observés jusqu’au 29 sept., ciblant des organisations liées à l’exploration énergétique en eaux profondes en Malaisie.
Finalement, le groupe ATP Gamaredon — lié au Service fédéral de sécurité russe (FSB) — a été détecté alors qu’il utilisait des fichiers d’injection de modèles RTF dans des campagnes menées début octobre, au moyen de documents se faisant passer pour ceux du ministère de la Défense. Cette tactique concorde avec des rapports ayant établi un lien entre Gamaredon et le FSB dans d’autres régions d’Ukraine, notamment en République de Crimée et dans la ville de Sébastopol, ont écrit les chercheurs.
« La leçon à retenir est que les adversaires continueront de faire évoluer ou de modifier leurs tactiques, et que votre solution antimalware finira par ne plus suffire à garantir qu’à un instant donné, un utilisateur, un actif ou une charge de travail n’a pas été compromis », a déclaré Tim Wade, directeur technique de l’équipe du directeur technique (CTO) chez le fournisseur de cybersécurité Vectra, à eSecurity Planet. « Gérer cette compromission inévitable grâce à la visibilité, à la détection et à la réponse est la marque des programmes modernes de sécurité d’entreprise capables de résister à des adversaires motivés et à leurs homologues historiques, qui continuent de peiner à perturber une attaque réussie. »
Se défendre contre les injections RTF
Selon Sean Nikkel, de Digital Shadows, les responsables informatiques des entreprises doivent réfléchir aux mesures à prendre pour se protéger contre ces attaques.
« Les organisations pourraient envisager de restreindre l’utilisation de certains types de fichiers, comme les fichiers RTF, au cas où les outils de sécurité ne détecteraient pas les signatures ou comportements suspects révélateurs d’attaques de ce type, a-t-il déclaré. Une posture de sécurité encore plus restrictive pourrait consister à supprimer les pièces jointes des e-mails entrants ou à utiliser un bac à sable pour vérifier qu’elles ne présentent pas d’activité malveillante. »
Ces considérations sont importantes, car les chercheurs de Proofpoint ne s’attendent pas à voir la menace liée à l’injection de modèles disparaître de sitôt. La viabilité des documents de modèles distants basés sur Office a montré que ce mécanisme de diffusion est efficace lorsqu’il est associé à l’hameçonnage comme méthode de diffusion initiale, ont-ils écrit.
L’adoption de la technique RTF va progresser
« L’innovation des acteurs de la menace, qui ont transposé cette méthode à un nouveau type de fichier avec les RTF, représente une surface de menace en expansion pour les organisations du monde entier, ont écrit les chercheurs. Si cette méthode est actuellement utilisée par un nombre limité d’acteurs APT aux niveaux de sophistication variés, l’efficacité de la technique, conjuguée à sa facilité d’utilisation, devrait favoriser son adoption dans l’ensemble de l’écosystème des menaces. »
À terme, cette technique sera bien plus largement adoptée au-delà des attaques d’hameçonnage.
« Si les acteurs APT indiens et chinois ont par le passé montré une prédilection pour les types de fichiers RTF en utilisant des outils de création de fichiers RTF piégés comme Royal Road, les défenseurs ont finalement vu ces outils et techniques être largement utilisés par des acteurs moins sophistiqués, ont écrit les chercheurs. Ce phénomène bien établi de diffusion progressive pourrait s’accélérer dans ce cas, compte tenu de l’effort minimal nécessaire pour piéger des pièces jointes RTF avant leur déploiement dans des campagnes d’hameçonnage actives. »
Pour aller plus loin : Comment DMARC peut protéger contre les rançongiciels