

















Mit Russland, China und Indien verbundene Hackergruppen nutzen eine neuartige Angriffstechnik, die es ihnen erleichtert, Malware zu verbreiten, Daten zu stehlen und einer Entdeckung zu entgehen, so ein Bericht des Sicherheitsunternehmens Proofpoint.
Die Advanced-Persistent-Threat-(APT)-Gruppen verwenden eine Technik namens RTF-Template-Injection, die einer Template-Injection-Taktik ähnelt, bei der Microsoft-Office-Dateien ausgenutzt werden. Kriminelle nutzen die neue Technik, um RTF-Textdateianhänge in Phishing-E-Mails einzusetzen.
Was die RTF-Template-Injection-Technik zu einer solchen Bedrohung macht, ist, dass sie für Hacker einfacher einzusetzen ist – „Es ist trivial, die Bytes einer vorhandenen RTF-Datei zu verändern und ein Ziel für ein Template-Steuerwort einzufügen, das eine URL-Ressource enthält“, schrieben die Proofpoint-Forscher in einem Blogbeitrag – und für Antivirenprogramme und Endpoint-Sicherheitslösungen schwieriger zu erkennen ist.
APT-Phishing-Kampagnen
Die Forscher schrieben, sie hätten im zweiten und dritten Quartal eigenständige Phishing-Kampagnen von APT-Bedrohungsakteuren in den drei Ländern beobachtet. Sie fügten jedoch hinzu, dass die Technik „angesichts ihrer zuletzt zunehmenden Nutzung und der einfachen Umsetzung bald von Cyberkriminellen übernommen werden könnte“, die stärker finanziell motiviert sind.
Sean Nikkel, Senior Analyst für Cyber-Bedrohungsinformationen beim Cybersicherheitsunternehmen Digital Shadows, erklärte gegenüber eSecurity Planet, dass der Einsatz manipulierte Dokumente, bei denen Downloads oder ähnliche Verbindungen zu externen Inhalten aktiviert werden müssen, nicht neu sei. Unternehmen müssten jedoch die Bedrohung durch eine neue Technik wie RTF-Template-Injection verstehen – insbesondere, wenn sich ihre Nutzung weiter verbreite.
„Die eigentliche Sorge ist, dass wir erlebt haben, wie kriminelle Akteure funktionierende Techniken übernehmen, insbesondere wenn Angreifer aus Nationalstaaten sie erfolgreich einsetzen“, sagte Nikkel. „Nutzer sollten sich der Risiken bewusst werden, die mit dem Öffnen von Dokumenten verbunden sind, die den Download von Templates oder anderen Daten aus dem Internet erfordern – insbesondere von unbekannten Absendern.“
Lesen Sie auch: Die besten sicheren E-Mail-Gateway-Lösungen
Eine Änderung gegenüber Office-Dateien
Bei früheren Template-Injection-Angriffen schickten Cyberkriminelle ihren Opfern Office-Dateien wie DOC und PPT und luden die schädliche Payload später über das Template nach. Nun verwenden sie Windows-RTF-Dateien.
Laut den Proofpoint-Forschern ist die RTF-Template-Injection eine einfache Taktik. Eine RTF-Datei mit einer Täuschungsinhalts kann nach dem Öffnen so manipuliert werden, dass von einer externen, von den Hackern kontrollierten URL gehosteter Inhalt zugelassen wird. Anschließend können die Angreifer heimlich eine schädliche Payload einschleusen, die auf den Systemen installiert wird, wenn die Opfer die Dokumente öffnen.
„Während der Einsatz eingebetteter schädlicher RTF-Objekte als Methode zur Übermittlung von Malware-Dateien über RTFs historisch gut dokumentiert ist, ist diese neue Technik einfacher und in gewisser Hinsicht eine effektivere Methode zur Übermittlung von Payloads aus der Ferne als die zuvor dokumentierten Techniken“, schrieben die Forscher.
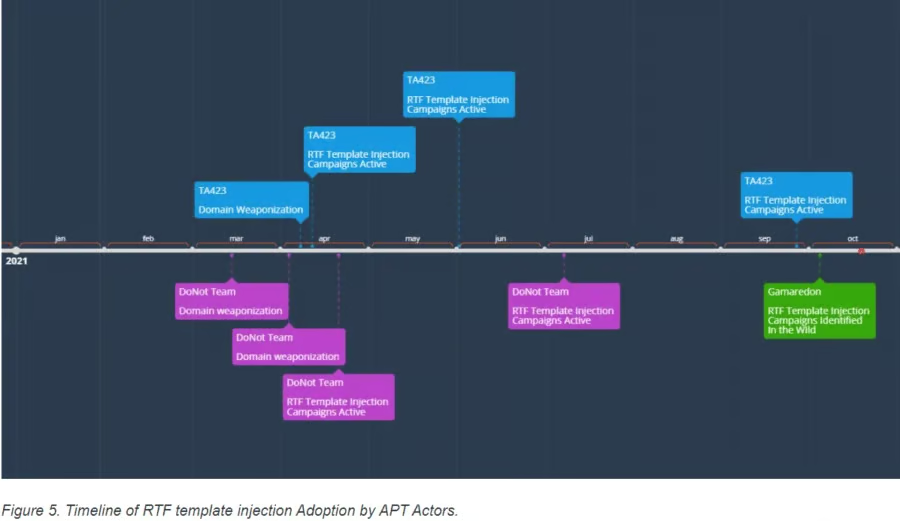
Kampagnen begannen Anfang 2021
Proofpoint beobachtete, dass die RTF-Template-Injection-Technik von Februar bis April zunehmend von APT-Bedrohungsakteuren eingesetzt wurde, obwohl die Forscher erstmals im Januar Diskussionen darüber feststellten. Zwei APT-Gruppen – TA423, die mit China in Verbindung steht, und DoNot (Indien) – begannen im März mit dem Einsatz der neuen Taktik, als die ersten Domains registriert wurden. Im April und Mai folgten zahlreiche Kampagnen, schrieben sie.
Weitere Kampagnen, die der Gruppe DoNot zugeschrieben wurden, wurden bis Anfang Juli identifiziert. RTF-Dateien, die höchstwahrscheinlich von TA423 stammten, wurden noch am 29. Sept. beobachtet. Sie zielten auf Organisationen mit Verbindungen zur malaysischen Tiefsee-Energieexploration.
Schließlich wurde die APT-Gruppe Gamaredon, die mit dem russischen Inlandsgeheimdienst (FSB) in Verbindung gebracht wird, bei Kampagnen Anfang Oktober dabei entdeckt, wie sie RTF-Template-Injection-Dateien mit Dokumenten verwendete, die das Verteidigungsministerium imitierten. Diese Taktik steht im Einklang mit Berichten, die Gamaredon in anderen Teilen der Ukraine, darunter der Republik Krim und der Stadt Sewastopol, mit dem FSB in Verbindung gebracht haben, schrieben die Forscher.
„Die Lehre daraus ist, dass Gegner ihre Taktiken weiterentwickeln oder verändern werden und dass Ihre Anti-Malware-Lösung letztlich nicht die Gewissheit bieten kann, dass ein Nutzer, Asset oder Workload zu einem bestimmten Zeitpunkt nicht kompromittiert wurde“, erklärte Tim Wade, Technical Director des CTO-Teams beim Cybersicherheitsanbieter Vectra, gegenüber eSecurity Planet. „Der Umgang mit dieser unvermeidlichen Kompromittierung durch Transparenz, Erkennung und Reaktion ist das Kennzeichen moderner Sicherheitsprogramme für Unternehmen, die widerstandsfähig gegenüber motivierten Angreifern und ihren altbekannten Gegenspielern sind, die weiterhin mit der Unterbrechung eines erfolgreichen Angriffs zu kämpfen haben.“
Schutz vor RTF-Injections
IT-Verantwortliche in Unternehmen müssen laut Sean Nikkel von Digital Shadows überlegen, welche Schritte sie zum Schutz vor diesen Angriffen unternehmen können.
„Organisationen sollten erwägen, die Nutzung bestimmter Dateitypen wie RTF einzuschränken, falls Sicherheitstools verdächtige Signaturen oder Verhaltensweisen nicht erkennen, die auf Angriffe wie diese hindeuten würden“, sagte er. „Eine noch restriktivere Sicherheitsstrategie könnte darin bestehen, eingehenden E-Mails Anhänge zu entziehen oder eine Sandbox zu verwenden, um sie auf schädliche Aktivitäten zu testen.“
Solche Überlegungen sind wichtig, weil die Proofpoint-Forscher nicht erwarten, dass die Bedrohung durch Template-Injection in absehbarer Zeit verschwindet. Die Funktionsfähigkeit von Office-basierten Remote-Template-Dokumenten habe gezeigt, dass der Übermittlungsmechanismus in Verbindung mit Phishing als anfänglicher Übermittlungsmethode effektiv sei, schrieben sie.
Die Nutzung der RTF-Technik wird zunehmen
„Die Innovation der Bedrohungsakteure, diese Methode auf einen neuen Dateityp – RTF – zu übertragen, stellt eine wachsende Angriffsfläche für Organisationen weltweit dar“, schrieben die Forscher. „Während diese Methode derzeit von einer begrenzten Zahl unterschiedlich fortgeschrittener APT-Akteure genutzt wird, dürfte die Effektivität der Technik in Verbindung mit ihrer einfachen Anwendung ihre weitere Verbreitung in der Bedrohungslandschaft vorantreiben.“
Mit der Zeit wird diese Technik weit über Phishing-Angriffe hinaus eingesetzt werden.
„Indische und chinesische APT-Akteure haben in der Vergangenheit bereits eine Vorliebe für RTF-Dateitypen gezeigt und RTF-Waffen wie das Tool Royal Road eingesetzt. Schließlich beobachteten die Verteidiger jedoch, dass diese Tools und Techniken von weniger fortgeschrittenen Akteuren weit verbreitet wurden“, schrieben die Forscher. „Dieses etablierte Muster des Durchsickerns könnte sich in diesem Fall aufgrund des minimalen Aufwands, der erforderlich ist, um RTF-Anhänge vor ihrem Einsatz in aktiven Phishing-Kampagnen zu bewaffnen, beschleunigen.“
Weiterführend: Wie DMARC vor Ransomware schützen kann