

















MITRE ATT&CK (« miter attack ») est une base de connaissances à jour et largement utilisée, qui s’intéresse à la manière dont les attaquants pensent et opèrent. Elle repose sur des cas d’usage pratiques : les entreprises peuvent ainsi mieux évaluer les problèmes de sécurité et obtenir des exemples de tactiques et de techniques couramment utilisées par les acteurs malveillants.
ATT&CK (Adversarial Tactics, Techniques, and Common Knowledge) documente les comportements des adversaires afin d’être utilisé par les équipes rouges (par exemple pour des tests d’intrusion), mais aussi par les défenseurs qui souhaitent comprendre « le contexte entourant les événements ou les artefacts générés par une technique en cours d’utilisation ». MITRE estime que l’offensive est le meilleur moteur de la défense, et ne se concentre donc pas sur les outils et les logiciels malveillants, mais sur le comportement des attaquants au cours d’une opération.
Le framework ATT&CK organise les informations de manière cohérente et structurée, ce qui permet à des personnes ayant des niveaux de connaissances variés, des débutants aux équipes de sécurité avancées, d’utiliser ses documents. Il offre des capacités avancées pour contrer les attaques courantes.
Voir aussi : Les meilleurs outils d’analyse du comportement des utilisateurs et des entités (UEBA)
Utiliser les TTP dans des cas d’usage réels
MITRE a été créé en 2013 pour les réseaux Windows uniquement, mais il contient désormais des informations sur diverses plateformes, notamment les plateformes mobiles. La base de connaissances décrit les tactiques, techniques et procédures (TTP), qui offrent un aperçu approfondi du comportement des attaquants, avec des exemples détaillés des outils et méthodes utilisés par des groupes spécifiques.
Selon MITRE, la base documentaire peut être utile dans quatre principaux cas d’usage :
- Renseignement sur les menaces
- Détection et analyse
- Émulation d’adversaires et red teaming
- Évaluation et ingénierie
ATT&CK est une excellente ressource, mais elle ne peut pas couvrir toutes les situations. Par exemple, MITRE ne recommande pas ATT&CK pour des rapports tels que ceux portant sur les appels d’API dans le cadre de l’analyse statique de logiciels malveillants.
À lire aussi : Les 11 principaux fournisseurs de simulation de brèches et d’attaques (BAS) en 2022
14 tactiques pour attaquer les entreprises
MITRE définit 14 tactiques (au moment de la rédaction) utilisées par les adversaires pour cibler les réseaux d’entreprise :
- Reconnaissance : collecte d’informations pour de futures opérations adverses
- Développement des ressources : création de ressources pour soutenir les opérations
- Accès initial : tentative d’obtenir un accès non autorisé au réseau
- Exécution : exécution de code malveillant
- Persistance : maintien de l’accès au système compromis malgré les mesures de sécurité classiques, comme les redémarrages, la modification des identifiants et autres interruptions
- Élévation de privilèges : tentative d’obtenir des autorisations de niveau supérieur sur le système ou le réseau
- Évasion des défenses : tentative de contourner les outils de détection et de surveillance
- Accès aux identifiants : tentative de dérober les noms de comptes et les mots de passe
- Découverte : tentative de comprendre l’environnement de l’entreprise
- Mouvement latéral : parcours de l’environnement de l’entreprise
- Collecte : collecte de données pertinentes pour l’opération
- Commandement et contrôle : communication avec le système compromis
- Exfiltration : vol des données
- Impact : manipulation, interruption ou destruction du système et des données
Que sont les matrices MITRE ?
MITRE organise les données en matrices — de grands tableaux contenant des liens vers des explications détaillées — qui peuvent aider une organisation à identifier et à comprendre le comportement des adversaires. Comme les pirates peuvent utiliser différentes techniques pour atteindre le même objectif, MITRE les catégorise selon un nombre limité de tactiques.
Cette catégorisation permet de visualiser la relation entre les tactiques et les techniques. Les tactiques peuvent être décrites comme les moyens par lesquels les attaquants atteignent leurs objectifs, tels que le mouvement latéral, en utilisant des techniques spécifiques comme le détournement de RDP ou l’altération de contenus partagés. En étudiant les relations entre les différentes tactiques et techniques, vous pouvez comprendre comment les attaquants utilisent une technique donnée pour atteindre un objectif tactique particulier.
À lire aussi : Les meilleurs outils et logiciels de réponse aux incidents
Premiers pas avec ATT&CK
MITRE définit trois niveaux pour une défense fondée sur les menaces :
- Niveau 1 : équipes qui débutent et disposent parfois de peu de ressources
- Niveau 2 : équipes intermédiaires qui commencent à gagner en maturité
- Niveau 3 : équipes de cybersécurité avancées
Si vous souhaitez vous concentrer sur un groupe (par exemple, FIN7), vous pouvez obtenir des informations utiles pour commencer une analyse de renseignement sur les cybermenaces (CTI).
Les équipes plus avancées peuvent mettre en correspondance les renseignements avec ATT&CK au lieu d’utiliser les informations d’autres organisations. Vous pouvez utiliser vos rapports d’incidents et catégoriser les menaces à l’aide de l’une des tactiques définies par MITRE.
Si vous ne savez pas par où commencer, vous pouvez effectuer une recherche simple sur une commande donnée et en apprendre davantage sur les techniques qui l’utilisent sur le site de MITRE. Vous pouvez également rechercher des logiciels malveillants, tels que Cobalt Strike, afin de mieux préparer votre entreprise aux techniques et tactiques utilisées par les pirates.
Si vous avez besoin de moyens plus simples pour découvrir et utiliser ATT&CK, vous pouvez essayer le MITRE ATT&CK Navigator, un projet libre et open source qui fournit des fonctions de base d’annotation et de navigation.
Approfondir avec les mesures d’atténuation, les procédures et les sous-techniques
Les mesures d’atténuation contribuent à lutter contre les TTP en fournissant « des concepts de sécurité et des catégories de technologies pouvant être utilisés pour empêcher l’exécution réussie d’une technique ou d’une sous-technique ». De nombreux fournisseurs de solutions de sécurité utilisent les tactiques et techniques d’ATT&CK pour atténuer les menaces et mettent souvent en correspondance des produits comme les outils EDR avec celles-ci.
Ces techniques peuvent inclure des sous-techniques. Par exemple, le password spraying est une sous-technique de la technique de force brute et peut être utilisé pour obtenir des identifiants.
Les sous-techniques constituent le niveau de détail et d’abstraction le plus fin. MITRE les utilise pour éviter de surcharger son modèle avec trop de techniques décrivant des éléments très similaires, tout en conservant différents niveaux de granularité. Vous pouvez considérer les sous-techniques comme des variantes des actions adverses. En d’autres termes, ce sont des techniques très spécifiques.
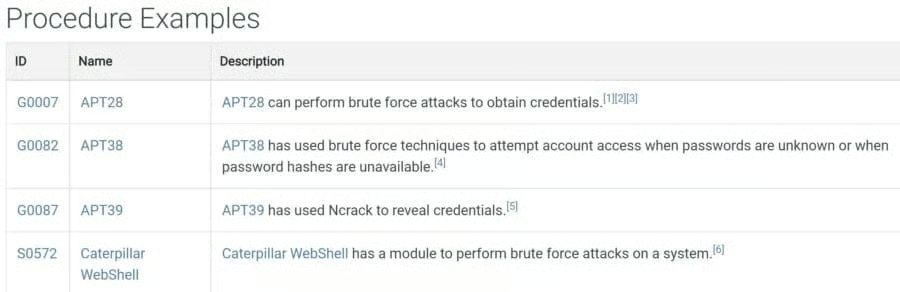
Les procédures sont des mises en œuvre particulières de techniques et de sous-techniques. MITRE les définit comme « l’utilisation des techniques dans la nature ». Vous trouverez des exemples pratiques de procédures pour chaque technique et sous-technique :
Vers la modélisation des menaces et la gestion des risques
La modélisation des menaces consiste à identifier, mesurer et traiter les risques de sécurité. Il s’agit d’un aspect essentiel de la cybersécurité.
ATT&CK permet une défense proactive. En effet, elle donne une bonne vue d’ensemble des attaques les plus menaçantes et des scénarios types dans lesquels elles pourraient réussir. Vous pouvez également l’intégrer à votre solution de gestion des risques. La quantification des risques est impossible sans comprendre les menaces ; ATT&CK peut vous aider à les estimer et à les mesurer.
En utilisant le framework MITRE ATT&CK, vous pouvez choisir la meilleure stratégie contre des menaces spécifiques.
Pour aller plus loin : Les meilleurs logiciels de gestion des risques