

















ロシアとつながりのあるハッキンググループは、中国やインドに関連する組織が、マルウェアを拡散し、データを盗み、検知を回避しやすくする新たな攻撃手法を活用していると、今週、セキュリティ企業Proofpointが報告した。
その高度持続的脅威(APT)グループは、Microsoft Officeファイルを悪用するテンプレートインジェクション手法に似た、リッチテキスト形式(RTF)のテンプレートインジェクションと呼ばれる手法を使っている。攻撃者はこの新手法を利用し、フィッシングメールにRTFテキストファイルを添付している。
RTFテンプレートインジェクションがこれほど脅威となるのは、ハッカーが展開しやすいためだ。Proofpointの研究者は、ブログ記事で「既存のRTFファイルのバイト列を変更し、URLリソースを含むテンプレート制御ワードの宛先を挿入するのは、極めて簡単だ」と述べており、さらにウイルス対策やエンドポイントセキュリティソリューションでは検知しにくいとしている。
APTによるフィッシングキャンペーン
研究者らは、第2四半期と第3四半期に、3カ国のAPT脅威アクターがRTFテンプレートインジェクションを使って実施した、明確に異なるフィッシングキャンペーンを確認したと記している。ただし、「最近の利用増加と実装の容易さを踏まえると、より金銭的な動機を持つサイバー犯罪者にも、間もなく採用される可能性がある」と付け加えた。
サイバーセキュリティ企業Digital Shadowsのシニア・サイバー脅威インテリジェンス・アナリスト、Sean Nikkel氏は、eSecurity Planetに対し、ダウンロードを有効にしたり、外部コンテンツへの同様の接続を要求したりする武器化ドキュメントの利用は新しいものではないと語った。しかし企業は、RTFテンプレートインジェクションのような新たな手法の脅威を理解する必要がある。特に、その利用が拡大し続ける場合はなおさらだ。
「本当に懸念されるのは、国家支援型アクターが成功裏に使っている場合など、うまく機能する手法を犯罪アクターが採用する例を私たちが見てきたことだ」とNikkel氏は述べた。「ユーザーは、インターネットからテンプレートやその他のデータをダウンロードする必要があるドキュメント、特に未知のユーザーから送られたドキュメントを開くリスクを認識すべきだ」
Officeファイルからの変化
これまでのテンプレートインジェクション攻撃では、サイバー犯罪者がDOCやPPTなどのOfficeファイルを被害者に送り、後からテンプレートを通じて悪意のあるペイロードをアップロードしていた。現在、攻撃者はWindowsのRTFファイルを使っている。
Proofpointの研究者によると、RTFテンプレートインジェクションは単純な手法だ。おとりのコンテンツを含むRTFファイルは、開かれた後に操作され、ハッカーが管理する外部URL上のコンテンツを読み込めるようになる。攻撃者はそこから悪意のあるペイロードを密かに取り込み、被害者がドキュメントを開いた際にシステムへインストールさせることができる。
研究者らは、「歴史的には、RTFに埋め込んだ悪意のあるオブジェクトを利用してマルウェアファイルを配信する手法として、悪意のあるRTFオブジェクトの利用は十分に文書化されてきた。しかしこの新手法はより単純であり、リモートからペイロードを配信する方法として、これまで文書化されてきた手法より効果的な面もある」と記している。
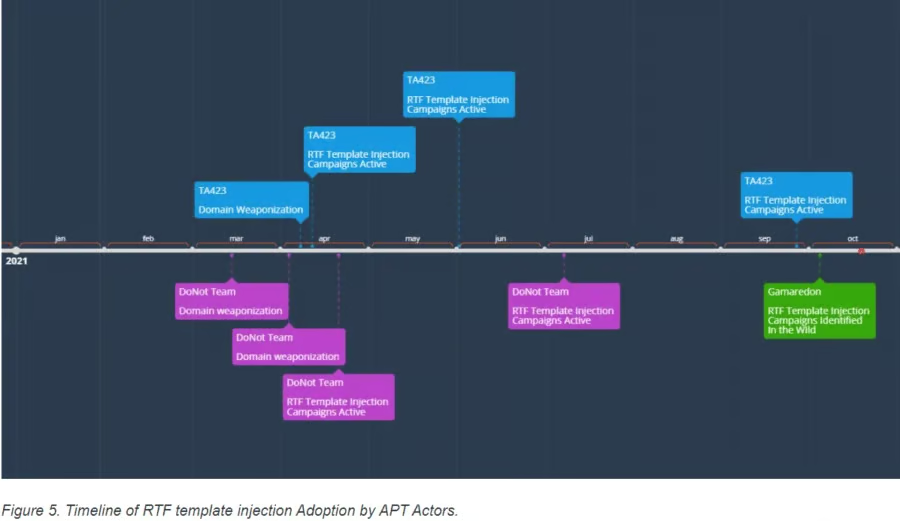
キャンペーンは2021年初頭に開始
Proofpointは、APT脅威アクターによるRTFテンプレートインジェクション手法の利用が2月から4月にかけて増加したことを確認した。ただし研究者らが最初にこの手法に関する議論を把握したのは1月だった。中国と関係のあるTA423と、インドのDoNotという2つのAPTグループが、最初のドメイン登録とともに3月にこの新手法を使い始めた。その後、4月から5月にかけて複数のキャンペーンが続いたという。
DoNotグループによるさらなるキャンペーンは7月初旬まで確認され、TA423から送られた可能性が高いRTFファイルは、マレーシアの深海エネルギー探査に関係する組織を標的として、9月29日まで確認された。
最終的に、ロシア連邦保安庁(FSB)との関係が指摘されているGamaredon APTグループが、国防省を装ったドキュメントを使い、10月初旬のキャンペーンでRTFテンプレートインジェクションファイルを使用していることが検知された。研究者らによると、この手法は、クリミア共和国やセバストポリ市を含むウクライナの他地域でGamaredonとFSBの関係を指摘した報告とも一致する。
サイバーセキュリティベンダーVectraのCTOチームでテクニカルディレクターを務めるTim Wade氏は、eSecurity Planetに対し、「この話の教訓は、攻撃者が今後も手法を進化・変更し続けるということだ。そして、どの時点でもユーザー、資産、ワークロードが侵害されていないという確信を、マルウェア対策ソリューションが最終的に提供しきれなくなるということでもある」と語った。「可視性、検知、対応によってこの避けられない侵害を管理することこそ、意欲的な攻撃者や、攻撃の成功による混乱への対処に苦慮し続ける従来型の攻撃者に対してもレジリエンスを備えた、現代のエンタープライズセキュリティプログラムの証しだ」
RTFインジェクションから防御する
Digital ShadowsのNikkel氏によると、企業のITリーダーは、こうした攻撃から自社を守るために取るべき対策を検討する必要がある。
同氏は、「セキュリティツールが、こうした攻撃の手がかりとなる不審なシグネチャーや挙動を見逃す場合に備え、組織はRTFなど特定のファイル形式の使用を制限することを検討してもよい」と述べた。「さらに厳格なセキュリティ姿勢として、受信メールから添付ファイルを削除したり、悪意のある活動がないかテストするためにサンドボックスを使用したりすることも考えられる」
こうした検討が重要なのは、Proofpointの研究者が、テンプレートインジェクションの脅威が近いうちに消えるとは考えていないためだ。Officeベースのリモートテンプレートドキュメントが実用可能であることから、初期の配信手段としてフィッシングと組み合わせれば、この配信メカニズムは有効だと示されているという。
RTF手法の採用は拡大へ
研究者らは、「脅威アクターがこの手法をRTFという新たなファイル形式に持ち込んだことは、世界中の組織にとって脅威の対象領域が拡大していることを意味する」と記している。「現在、この手法を使っているAPTアクターは、洗練度もさまざまだが限られた数にとどまる。しかし、この手法の有効性と使いやすさが相まって、脅威の状況全体でさらに採用が進む可能性が高い」
最終的に、この手法はフィッシング攻撃を超えて、はるかに広く採用されるようになるだろう。
研究者らは、「インドと中国のAPTアクターは過去にも、RTFを武器化するツールであるRoyal Roadなどを使い、RTFファイル形式を好む傾向を示してきた。しかし最終的には、より洗練度の低いアクターにも、そうしたツールや手法が広く使われるようになった」と記している。「RTF添付ファイルを武器化して実際のフィッシングキャンペーンに投入するのに必要な労力が最小限で済むことから、このよく確立された波及パターンは、今回さらに加速する可能性がある」
さらに読む:DMARCでランサムウェアから防御する方法