

















Les attaques par tables arc-en-ciel constituent une tactique ancienne, mais toujours efficace, utilisée par les acteurs malveillants qui ciblent les bases de données de mots de passe.
Les menaces persistantes avancées d’aujourd’hui peuvent privilégier des méthodes plus sophistiquées, comme les attaques visant le protocole Remote Desktop (RDP), mais les attaques cryptanalytiques – l’examen des systèmes cryptographiques à la recherche de vulnérabilités – restent une préoccupation légitime dans le paysage des menaces de cybersécurité.
Les attaques par tables arc-en-ciel constituent une tactique efficace utilisée par les acteurs malveillants qui ciblent les vulnérabilités des bases de données de mots de passe présentant des fonctionnalités de confidentialité et de sécurité insuffisantes. Des pratiques comme l’ajout de sel aux mots de passe et l’application de correctifs aux algorithmes de hachage sont essentielles pour lutter contre les attaques par tables arc-en-ciel.
Cet article examine les attaques par tables arc-en-ciel, leur fonctionnement, les bonnes pratiques pour se défendre contre les attaques cryptanalytiques, et bien plus encore.
Aller à :
- Que sont les attaques cryptanalytiques ?
- Qu’est-ce qu’une table arc-en-ciel ?
- Qu’est-ce qu’une attaque par table arc-en-ciel ?
- Se défendre contre les attaques par tables arc-en-ciel
- Histoire des tables arc-en-ciel
Les tables arc-en-ciel représentent-elles toujours une menace ?
Que sont les attaques cryptanalytiques ?Une attaque cryptanalytique est une attaque au cours de laquelle des acteurs non autorisés compromettent un système de sécurité cryptographique en recherchant de manière exhaustive des informations liées au chiffrement. Les attaques cryptanalytiques ciblent les
systèmes d’exploitation
qui évitent délibérément de stocker les mots de passe en clair et enregistrent à la place une empreinte cryptographique du mot de passe.Les cryptanalystes ou les acteurs malveillants peuvent utiliser des informations de base sur le schéma cryptographique, le texte en clair ou le texte chiffré pour déchiffrer des communications chiffrées.
Cryptologie : cryptographie et cryptanalyse
- La cryptologie est la discipline de l’informatique qui traite du stockage et du partage secrets des données. Le développement de la cryptologie a été essentiel pour protéger les données des agences gouvernementales, des unités militaires, des entreprises et, aujourd’hui, des utilisateurs du numérique. L’étude des codes se divise en :
- Cryptographie : la méthodologie et les applications servant à chiffrer les données.Cryptanalyse : les processus et méthodes permettant de casser les codes et de
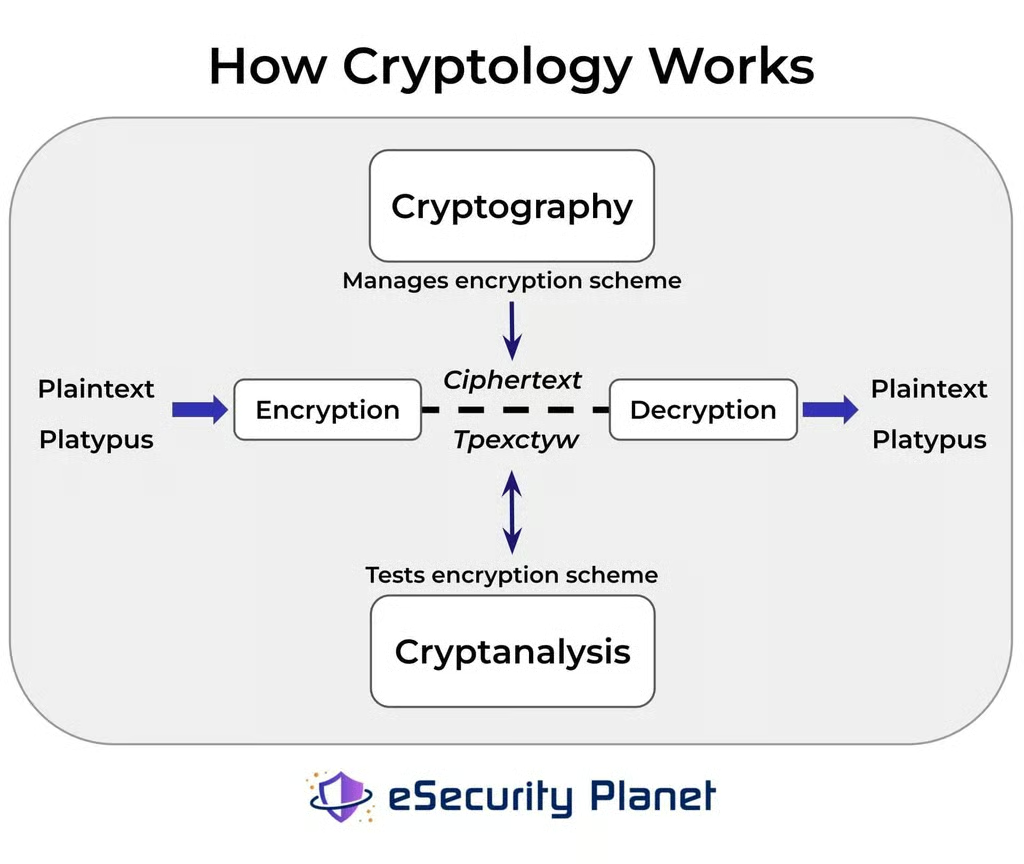
déchiffrer les messages.
Que sont les cryptanalystes ?Les cryptanalystes sont généralement chargés d’effectuer des
tests d’intrusion sur des systèmes cryptographiques, notamment pour retrouver le texte en clair à partir du texte chiffré. Les entreprises font souvent appel à des cryptanalystes pour élaborer des algorithmes de chiffrement (chiffres) et analyser les systèmes de sécurité cryptographiques.En savoir plus :
Les meilleures suites et logiciels de sécurité Internet
| Types courants d’attaques cryptanalytiques | Type d’attaque |
|---|---|
| Tâche du cryptanalyste | |
| Texte chiffré uniquement (COA) | Déchiffrer le ou les messages sans informations supplémentaires |
| Texte en clair connu (KPA) | Trouver la clé de chiffrement à partir de certaines informations |
| Texte en clair choisi (CPA) | Évaluer la clé de chiffrement à partir de textes en clair choisis |
| Texte en clair choisi adaptatif (ACPA) | Évaluer la clé de chiffrement à l’aide d’une méthode CPA avancée |
| Texte chiffré choisi (CCA) | Évaluer la clé de chiffrement à partir de textes chiffrés choisis |
| Attaque de l’homme du milieu (MITM) | Manipuler le chiffrement d’un canal de communication |
Attaque par dictionnaireTester des fichiers de mots de passe en chiffrant des mots du dictionnaire
Qu’est-ce qu’une table arc-en-ciel ?
Les tables arc-en-ciel sont des tables clé-valeur contenant des empreintes connues pour un système de sécurité cryptographique. Ces jeux de données précalculés permettent à un acteur cherchant à casser des mots de passe de remonter à partir du texte chiffré. Bien que ce processus puisse prendre du temps, la table clé-valeur permet aux cryptanalystes et aux acteurs malveillants d’exécuter une attaque par table arc-en-ciel.
Qu’est-ce qu’une attaque par table arc-en-ciel ?Les attaques par tables arc-en-ciel exploitent les fonctions de hachage cryptographique pour compromettre l’accès autorisé aux comptes. Les acteurs malveillants capables d’obtenir la base de données de mots de passe d’une organisation peuvent utiliser les informations de hachage des mots de passe pour créer une table arc-en-ciel. À partir de là, la table arc-en-ciel fournit au pirate ou au cryptanalyste une cartographie permettant de déchiffrer les empreintes des mots de passe.À lire également
:
Les meilleurs outils de gestion des vulnérabilités
Se défendre contre les attaques arc-en-ciel
Abandonner le mot de passeAuthentification multifacteurUne fonctionnalité essentielle proposée aujourd’hui par la plupart des services pour lutter contre les attaques visant les mots de passe est l’authentification à deux facteurs (2FA) et l’
authentification multifacteur (MFA), constamment recommandées. Au-delà du simple mot de passe, la 2FA et la MFA ajoutent au moins une forme supplémentaire d’
authentification et empêchent les attaques par table arc-en-ciel isolées.
- Authentification sans mot de passe
- L’authentification sans mot de passe reste une tendance importante dans la lutte pour sécuriser les comptes des clients, du personnel et des utilisateurs en général. Parmi les méthodes sans mot de passe populaires figurent :
- Authentification biométrique
- Authentification par e-mail
Gestion des identités et des accès (IAM)
Authentification unique (SSO)Ajout de sel aux mots de passe
Avant qu’un mot de passe ne prenne la forme de son empreinte, une politique standard de renforcement de la sécurité ajoute au mot de passe en clair une chaîne de caractères unique appelée « salage ». Ces chaînes, ou sels, sont stockées et connues du fournisseur de services de l’application web
et confèrent aux comptes une couche de sécurité supplémentaire, au-delà du mot de passe choisi par l’utilisateur.
Utiliser le même sel pour tous les mots de passe des comptes est préférable à l’absence de salage ; toutefois, utiliser des sels uniques pour chaque mot de passe offre une sécurité encore plus robuste. Le salage et le hachage des mots de passe compliquent davantage les efforts d’un acteur malveillant pour obtenir un accès.
Un œil sur les algorithmes de hachageLes algorithmes de hachage cryptographique sont des processus mathématiques qui transforment les données saisies par l’utilisateur en texte chiffré, ce qui fait du cadre choisi un élément essentiel de la formule de sécurité des mots de passe. Les algorithmes de hachage tels que SHA, RSA, BLAKE et MD offrent aux cryptographes un calcul efficace et fiable : une même entrée produit toujours la même sortie.Bien que les algorithmes de hachage soient à l’abri de la rétro-ingénierie, y compris des attaques par tables arc-en-ciel, ce n’est le cas que lorsque des politiques sécurisées sont en place pour les bases de données de mots de passe.
En savoir plus:
1Password et LastPass : comparez les meilleurs gestionnaires de mots de passe
Histoire des tables arc-en-cielLes premiers travaux de Hellman et Rivest
Les attaques cryptanalytiques nécessitaient une puissance de calcul exhaustive, et il n’était pas possible de stocker l’intégralité de la recherche en mémoire avant 1980. En 1976, Martin Hellman faisait partie des chercheurs en informatique qui ouvraient la voie à la cryptographie à clé publique, avec l’échange de clés Diffie-Hellman-Merkle. Quatre ans plus tard, le cryptographe Ron Rivest — le R de RSA — travaillait sur une méthode cryptanalytique similaire, réduisant le temps nécessaire pour percer un système grâce à des points distinctifs et à des données précalculées stockées en mémoire.
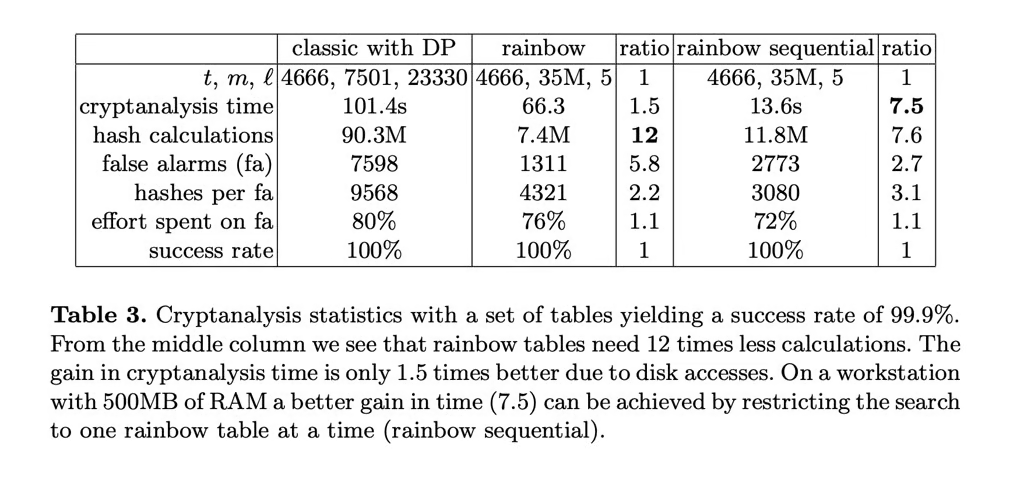
Le compromis temps-mémoire cryptanalytique d’Oechslin
En 2003, l’informaticien suisse Phillppe Oechslin a publié Réduire le temps du compromis temps-mémoire cryptanalytique en s’appuyant sur les travaux originaux de Hellman et Rivest pour mettre au point ce que nous appelons aujourd’hui les tables arc-en-ciel. La méthode proposée par Oechslin a réduit de moitié le nombre de calculs nécessaires pendant la cryptanalyse, faisant des tables arc-en-ciel une forme avancée de méthode de compromis temps-mémoire et permettant d’accélérer le processus de cassage des mots de passe.
Les attaques par tables arc-en-ciel représentent-elles toujours une menace ?
: Oui. Même si les tactiques d’attaque, techniques