

















Rainbow-Table-Angriffe sind eine ältere, aber nach wie vor wirksame Taktik von Bedrohungsakteuren, die Schwachstellen in Passwortdatenbanken ins Visier nehmen.
Die heutigen Advanced Persistent Threats könnten sich für ausgefeiltere Methoden wie Angriffe auf das Remote Desktop Protocol (RDP) entscheiden, doch kryptanalytische Angriffe – die Untersuchung kryptografischer Systeme auf Schwachstellen – bleiben in der Landschaft der Cybersicherheitsbedrohungen ein legitimes Problem.
Rainbow-Table-Angriffe sind eine wirksame Taktik von Bedrohungsakteuren, die Passwortdatenbanken mit unzureichenden Datenschutz- und Sicherheitsfunktionen ins Visier nehmen. Praktiken wie das Salzen von Passwörtern und das Patchen von Hash-Algorithmen sind für die Abwehr von Rainbow-Table-Angriffen entscheidend.
Dieser Artikel befasst sich mit Rainbow-Table-Angriffen, der Funktionsweise von Rainbow Tables, Best Practices zur Abwehr kryptanalytischer Angriffe und mehr.
Weiter zu:
- Was sind kryptanalytische Angriffe?
- Was ist eine Rainbow Table?
- Was ist ein Rainbow-Table-Angriff?
- Abwehr von Rainbow-Table-Angriffen
- Geschichte der Rainbow Tables
- Sind Rainbow Tables noch eine Bedrohung?
Was sind kryptanalytische Angriffe?
Ein kryptanalytischer Angriff ist ein Angriff, bei dem unbefugte Akteure ein kryptografisches Sicherheitssystem durch erschöpfende Suchen nach Informationen zum Verschlüsselungsschema kompromittieren. Kryptanalytische Angriffe zielen auf Betriebssysteme ab, die Passwörter bewusst nicht im Klartext speichern, sondern stattdessen einen kryptografischen Hash des Passworts.
Kryptanalytiker oder böswillige Akteure können grundlegende Informationen über das kryptografische Schema, den Klartext oder den Chiffretext nutzen, um verschlüsselte Kommunikation zu entschlüsseln.
Kryptologie: Kryptografie vs. Kryptoanalyse
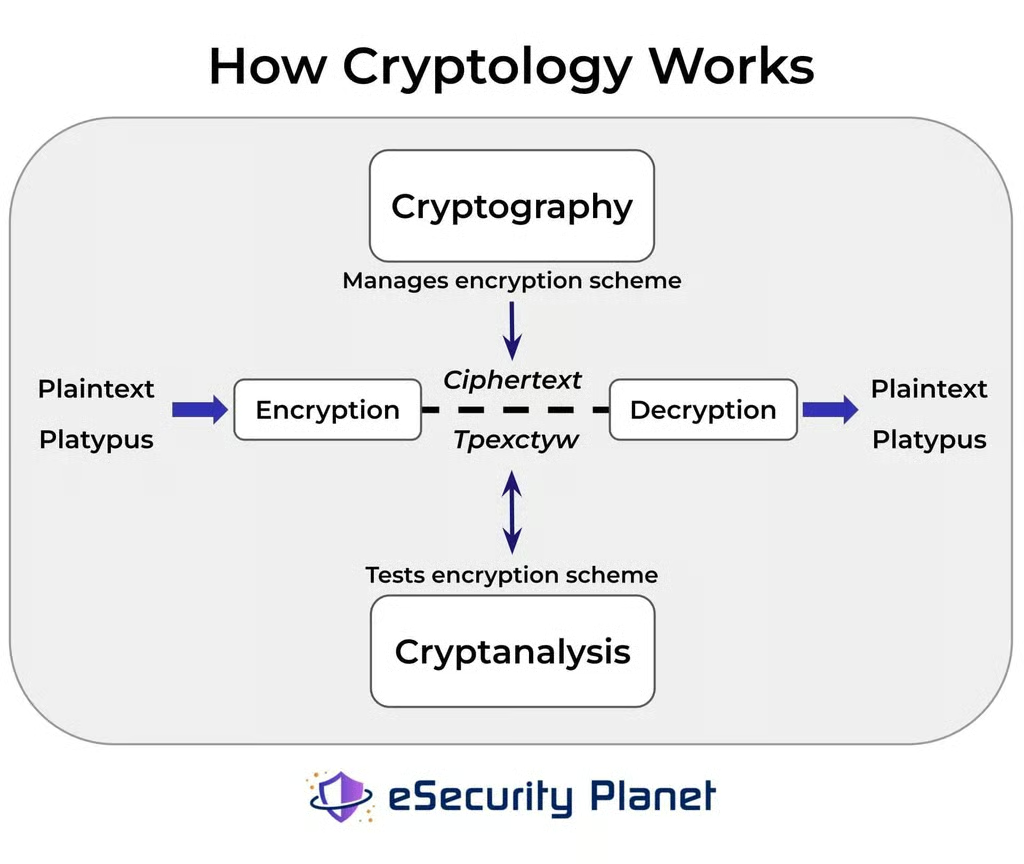
Kryptologie ist die Informatikdisziplin, die sich mit der geheimen Speicherung und Übermittlung von Daten befasst. Die Entwicklung der Kryptologie war entscheidend für den Schutz von Daten staatlicher Behörden, militärischer Einheiten, Unternehmen und der heutigen digitalen Nutzer. Die Untersuchung von Codes gliedert sich in:
- Kryptografie: die Methoden und Anwendungen zur Verschlüsselung von Daten.
- Kryptoanalyse: die Prozesse und Methoden zum Brechen von Codes und zum Entschlüsseln von Nachrichten.
Was sind Kryptanalytiker?
Kryptanalytiker sind üblicherweise für Penetrationstests kryptografischer Systeme zuständig, etwa für die Ableitung des Klartexts aus dem Chiffretext. Unternehmen beauftragen Kryptanalytiker häufig mit der Entwicklung von Verschlüsselungsalgorithmen (Chiffren) und der Analyse kryptografischer Sicherheitssysteme.
Mehr lesen: Die besten Internetsicherheitssuiten und -software
Gängige Arten kryptanalytischer Angriffe
| Angriffstyp | Aufgabe des Kryptanalytikers |
|---|---|
| Nur Chiffretext (COA) | Nachrichten ohne zusätzliche Informationen entschlüsseln |
| Bekannter Klartext (KPA) | Den Verschlüsselungsschlüssel anhand einiger Informationen finden |
| Gewählter Klartext (CPA) | Den Verschlüsselungsschlüssel anhand ausgewählter Klartexteingaben bewerten |
| Adaptiv gewählter Klartext (ACPA) | Den Verschlüsselungsschlüssel mit einer erweiterten CPA-Methode bewerten |
| Gewählter Chiffretext (CCA) | Den Verschlüsselungsschlüssel anhand ausgewählter Chiffretexteingaben bewerten |
| Man-in-the-Middle (MITM) | Die Verschlüsselung eines Kommunikationskanals manipulieren |
| Wörterbuchangriff | Passwortdateien testen, indem Wörterbuchwörter verschlüsselt werden |
Was ist eine Rainbow Table?
Rainbow Tables sind Schlüssel-Wert-Tabellen mit bekannten Hashes für ein kryptografisches Sicherheitssystem. Diese vorberechneten Datensätze ermöglichen es einem Angreifer, der Passwörter knacken will, vom Chiffretext rückwärts vorzugehen. Dieser Prozess kann zwar zeitaufwendig sein, doch die Schlüssel-Wert-Tabelle ermöglicht es Kryptanalytikern und Bedrohungsakteuren, einen Rainbow-Table-Angriff auszuführen.
Was ist ein Rainbow-Table-Angriff?
Rainbow-Table-Angriffe machen kryptografische Hash-Funktionen angreifbar, um sich unbefugten Zugriff auf Konten zu verschaffen. Bedrohungsakteure, denen es gelingt, die Passwortdatenbank einer Organisation zu erlangen, können Hash-Informationen zu Passwörtern nutzen, um eine Rainbow Table zu erstellen. Von dort aus liefert die Rainbow Table dem Hacker oder Kryptanalytiker eine Karte zum Entschlüsseln von Passwort-Hashes.
Außerdem lesen: Die besten Tools für das Schwachstellenmanagement
Abwehr von Rainbow-Angriffen
Abkehr vom Passwort
Multi-Faktor-Authentifizierung
Ein wichtiges Merkmal, das die meisten Dienste heute zur Abwehr von Passwortangriffen anbieten, ist die stets empfohlene Zwei-Faktor-Authentifizierung (2FA) und Multi-Faktor-Authentifizierung (MFA). Über ein reines Passwort hinaus fügen 2FA und MFA mindestens eine weitere Form der Authentifizierung hinzu und verhindern eigenständige Rainbow-Table-Angriffe.
Passwortlose Authentifizierung
Passwortlose Authentifizierung bleibt ein wichtiger Trend im Kampf um die Absicherung der Konten von Kunden, Mitarbeitern und Nutzern im Allgemeinen. Beispiele für beliebte passwortlose Methoden sind:
- Biometrische Authentifizierung
- E-Mail-basierte Authentifizierung
- Identitäts- und Zugriffsmanagement (IAM)
- Single Sign-on (SSO)
Passwort-Salting
Bevor ein Passwort seine Hash-Form annimmt, fügt eine standardmäßige Richtlinie zur Härtung der Sicherheit dem Klartextpasswort eine einzigartige Zeichenfolge hinzu, die als „Salting“ bezeichnet wird. Diese Zeichenfolgen oder Salts werden gespeichert und sind dem Dienstanbieter der Webanwendung bekannt und verleihen Konten über das vom Nutzer gewählte Passwort hinaus eine zusätzliche Sicherheitsebene.
Ein und dasselbe Salt für alle Kontopasswörter zu verwenden, ist besser als überhaupt kein Salting; die Verwendung einzigartiger Salts für jedes Passwort bietet jedoch eine noch robustere Sicherheit. Dieses Salting und Hashing von Passwörtern erschwert es einem Akteur zusätzlich, sich Zugriff zu verschaffen.
Hashing-Algorithmen im Blick
Kryptografische Hashing-Algorithmen sind mathematische Prozesse, die vom Nutzer eingegebene Daten in Chiffretext umwandeln, wodurch das gewählte Verfahren zu einem wesentlichen Bestandteil der Formel für die Passwortsicherheit wird. Beispiele für Hashing-Algorithmen wie SHA, RSA, BLAKE und MD ermöglichen Kryptografen effiziente und zuverlässige Berechnungen, bei denen dieselbe Eingabe stets dieselbe Ausgabe erhält.
Obwohl Hashing-Algorithmen gegen Reverse Engineering einschließlich Rainbow-Table-Angriffen immun sind, gilt dies nur, wenn sichere Richtlinien für Passwortdatenbanken vorhanden sind.
Mehr lesen: 1Password vs. LastPass: Die besten Passwortmanager im Vergleich
Geschichte der Rainbow Tables
Frühe Entwicklung durch Hellman und Rivest
1976 war Martin Hellman Teil einer Gruppe von Informatikforschern, die an der Public-Key-Kryptografie mit dem Diffie-Hellman-Merkle-Schlüsselaustausch arbeiteten. Vier Jahre später arbeitete der Kryptograf Ron Rivest – das R in RSA – an einer ähnlichen kryptanalytischen Methode, die mithilfe von Distinguished Points und vorberechneten, im Speicher abgelegten Daten die Zeit bis zu einem erfolgreichen Einbruch verkürzte.
Oechslins kryptanalytischer Zeit-Speicher-Kompromiss
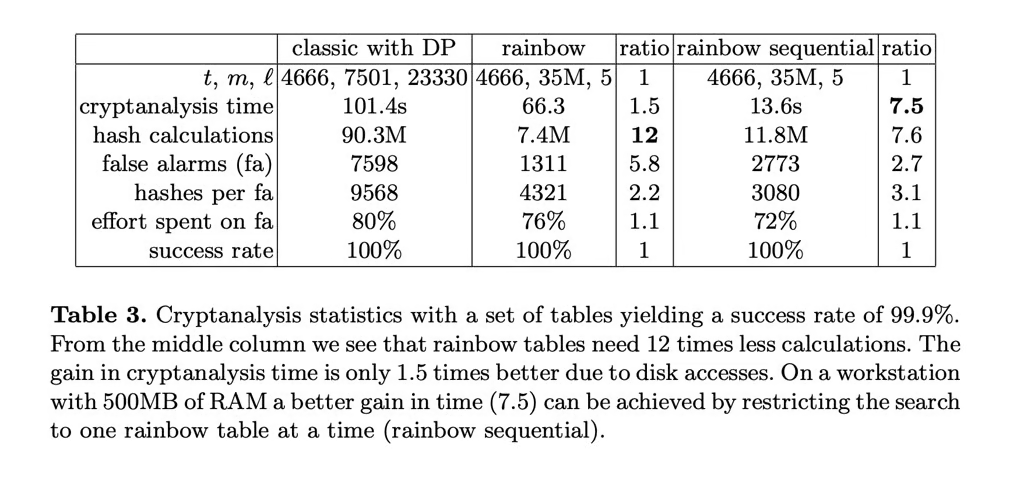
2003 veröffentlichte der Schweizer Informatiker Phillppe Oechslin einen schnelleren kryptanalytischen Zeit-Speicher-Kompromiss, und baute damit auf der ursprünglichen Anwendung von Hellman und Rivest auf, um das zu entwickeln, was wir heute als Rainbow Tables kennen. Oechslins vorgeschlagene Methode halbierte die Anzahl der während der Kryptoanalyse erforderlichen Berechnungen. Dadurch wurden Rainbow Tables zu einer fortgeschrittenen Form von Zeit-Speicher-Kompromissmethoden und führten zu einem schnelleren Prozess zum Knacken von Passwörtern.
Sind Rainbow Tables noch eine Bedrohung?
Ja. Obwohl sich Angriffstaktiken, Techniken, und Verfahren (TTPs) weiterentwickeln, bleiben Rainbow-Angriffe eine Bedrohung für Organisationen, die keine angemessene Passwortsicherheit praktizieren. Sicherheitsadministratoren müssen ihr kryptografisches Verfahren kennen, um den fortlaufenden Schutz der Daten zu gewährleisten.
Rainbow Tables werfen die umfassendere Frage nach der Zukunft der Kryptoanalyse und kryptanalytischer Angriffe durch Quantencomputer auf. Die Entwicklung postquantenkryptografischer Algorithmen ist ein bedeutender Fortschritt und entscheidend für die Absicherung künftiger Kommunikation und Daten.
Außerdem lesen: Cybersicherheitsausblick 2022: Angriffe durch Dritte, Ransomware und KI werden zunehmen