

















AT&T s’efforce de stopper un botnet qui a infecté au moins 5 700 serveurs périphériques réseau au sein de ses réseaux et semble conçu pour voler des informations sensibles et lancer des attaques par déni de service distribué (DDoS).
Des chercheurs de Netlab, l’unité de sécurité réseau du géant chinois des technologies Qihoo 360, ont écrit cette semaine dans un rapport que le botnet, rapidement mis à jour, attaquait des serveurs de voix sur IP (VoIP) d’Edgewater Networks hébergés au sein du réseau d’AT&T et conçus pour acheminer le trafic des entreprises clientes vers les opérateurs mobiles en amont (en l’occurrence, AT&T).
Le botnet a pu exploiter une ancienne vulnérabilité sur des non corrigés EdgeMarc Enterprise Session Border Controllers (ESBC), suivie sous l’identifiant CVE-2017-6079. Une fois à l’intérieur des équipements, le botnet a installé une souche de malware modulaire que les chercheurs de Netlab ont baptisée EwDoor.
Les chercheurs ont détecté le botnet pour la première fois le 27 octobre et l’ont observé attaquer les ESBC en exploitant cette vulnérabilité vieille de quatre ans. Ils ont écrit que le botnet utilise dans sa charge utile une commande de système de fichiers mount « relativement unique ».
Une courte fenêtre de visibilité
La version initiale d’EwDoor utilisait un mécanisme redondant avec plusieurs serveurs de commande et contrôle (C&C ou C2), mais après avoir rencontré des problèmes avec le réseau C&C principal, les opérateurs du botnet ont reconfiguré le modèle de communication et les chercheurs ont perdu sa trace. Toutefois, pendant la courte période où ils ont pu l’observer, ils ont confirmé que les cibles étaient les appareils Edgewater du réseau d’AT&T et que les 5 700 équipements se trouvaient aux États-Unis.
« Jusqu’à présent, l’EwDoor que nous avons observé a connu 3 versions, et ses principales fonctions peuvent être résumées en 2 grandes catégories : attaques DDoS et porte dérobée », ont-ils écrit. « Étant donné que les appareils attaqués sont liés aux communications téléphoniques, nous supposons que son objectif principal est de lancer des attaques DDoS et de recueillir des informations sensibles, telles que les journaux d’appels. »
Les trois mises à jour ont eu lieu en novembre.
À lire aussi : Principaux outils de gestion des vulnérabilités
Exploitation des appareils Edgewater
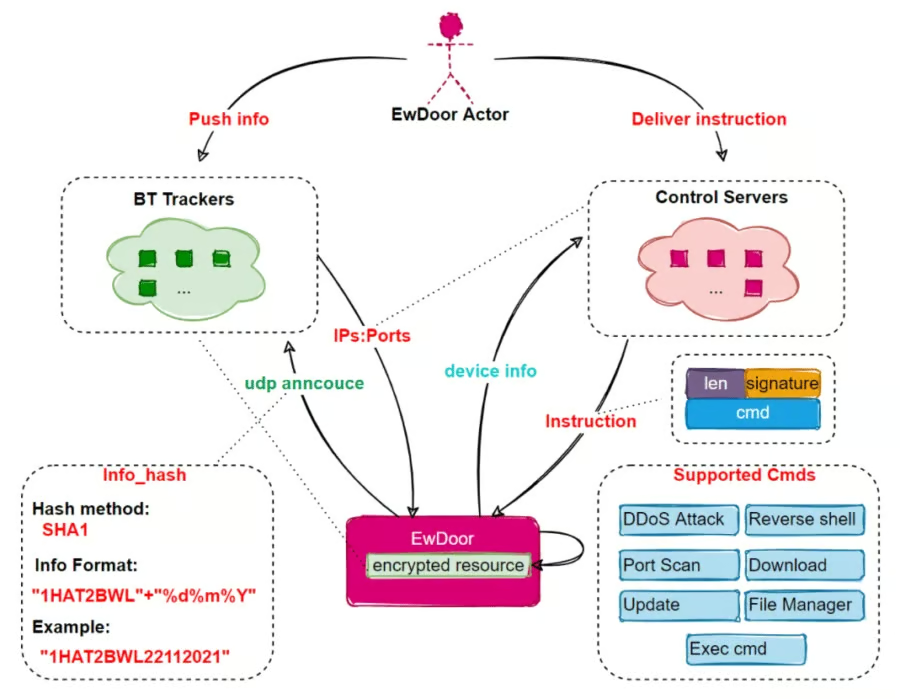
Selon les chercheurs de Netlab, le botnet exploite une page cachée des appareils Edgewater qui contient des commandes définies par l’utilisateur. Les acteurs malveillants peuvent prendre le contrôle de cette page pour exécuter des commandes. Une fois EwDoor installé sur l’appareil, il peut recueillir des informations, puis utilise une piste déchiffrée pour contacter le C&C et lui envoyer les informations de l’appareil avant d’exécuter les commandes.
Il utilise également le chiffrement TLS pour empêcher l’interception du trafic réseau et l’analyse du malware, ont écrit les chercheurs. EwDoor possède six fonctions principales : mise à jour automatique, balayage de ports, gestion des fichiers, attaques DDoS, shell inversé et exécution de commandes arbitraires.
« De manière générale, la fonction est relativement simple », ont écrit les chercheurs. « Lorsqu’il s’exécute sur l’appareil infecté, il recueille d’abord les informations de l’appareil, puis effectue certaines opérations courantes telles que l’exécution d’une seule instance, la persistance et d’autres fonctions ; il déchiffre ensuite le traqueur BT et obtient le C2 en y accédant ; enfin, il transmet les informations recueillies sur l’appareil au C2 et exécute les commandes envoyées par celui-ci. »
À lire aussi : Les attaques DDoS montent en flèche, selon les chercheurs de Kaspersky
La menace pourrait être plus importante que rapporté
Les chercheurs ont également vérifié a posteriori les certificats SSL utilisés par les 5 700 équipements et constaté qu’environ 100 000 adresses IP utilisaient le même certificat SSL que les serveurs VoIP EdgeMarc.
« Nous ne savons pas combien d’appareils correspondant à ces adresses IP pourraient être infectés, mais nous pouvons supposer que, puisqu’ils appartiennent à la même catégorie d’appareils, l’impact potentiel est réel », ont-ils écrit.
Dans des déclarations aux médias, des responsables d’AT&T ont confirmé l’existence du botnet et indiqué qu’ils prenaient des « mesures pour l’atténuer ». Ils ont également déclaré n’avoir « aucune preuve que des données clients ont été consultées », a indiqué l’opérateur à The Record.
À lire aussi : Les attaques DDoS montent en flèche, selon les chercheurs de Kaspersky
Des équipements laissés sans correctif
Le fait qu’un si grand nombre de ces équipements exposés sur internet n’aient pas été corrigés malgré une vulnérabilité détectée il y a plus de quatre ans est préoccupant, selon des dirigeants du secteur de la cybersécurité. Cela renforce également le message souvent répété aux entreprises : elles doivent maintenir leurs systèmes à jour.
Casey Ellis, fondateur et directeur technique du fournisseur de cybersécurité participative Bugcrowd, a rappelé que la vulnérabilité CVE-2017-6079 avait été découverte en mai 2017 et que le correctif avait été rendu disponible environ 18 mois plus tard, en décembre 2018. Cette vulnérabilité « est une vulnérabilité n-day [connue], avec une fenêtre d’exposition particulièrement large », a-t-il déclaré à eSecurity Planet.
« Ce type de retard dans un système public et privilégié n’est pas idéal et a potentiellement contribué au fait qu’un si grand nombre de ces terminaux soient restés non corrigés et exposés à l’exploitation par EwDoor en 2021 », a déclaré Ellis.
Bud Broomhead, directeur général de l’entreprise de cybersécurité Viakoo, a déclaré qu’il n’était pas surprenant que ces équipements aient été ciblés.
« C’est un nouvel exemple de la manière dont les appareils périphériques et IoT [Internet des objets] non corrigés sont des cibles particulièrement attrayantes pour les acteurs malveillants », a déclaré Broomhead à eSecurity Planet. « Mettre hors ligne les appareils réseau périphériques n’est pas une option. Ils doivent être corrigés avec les dernières mises à jour de sécurité. Le court délai dans lequel cette vulnérabilité s’est révélée capable de compromettre un grand nombre d’appareils crée une urgence… à laquelle seule l’automatisation de la correction peut répondre. »
À lire aussi : Les meilleurs logiciels de gestion des correctifs
La nécessité de mises à jour automatisées
Taylor Gulley, consultant senior en sécurité des applications chez un fournisseur de sécurité des applications nVisium, a convenu que la campagne EwDoor illustre la nécessité de mises à jour automatiques par défaut sur ce type d’appareils non gérés.
« Cette prise de contrôle généralisée d’appareils montre une fois de plus combien il est important de maintenir à jour les appareils accessibles au public », a déclaré Taylor à eSecurity Planet. « Elle rappelle également que de nombreuses entreprises ont un besoin urgent d’un programme de gestion des correctifs. … Toute compromission réussie peut être difficile à détecter pour une organisation qui ne dispose pas d’une couverture complète de journalisation et de surveillance de ses appareils périphériques, et pratiquement impossible à détecter pour un utilisateur lambda. »
La menace est bien réelle dans ce cas, même si AT&T n’a peut-être pas constaté que des données clients avaient été consultées, a déclaré Ellis, de Bugcrowd. Tout botnet capable de s’implanter dans un ESBC EdgeMarc pourrait accéder à des connexions réseau à haut débit et faible latence, utiles pour lancer des attaques DDoS, ainsi qu’au trafic qui transite par les routeurs eux-mêmes et par les réseaux situés derrière eux.
« Les connexions réseau d’entreprise sont probablement considérées comme plus fiables par les systèmes de détection comportementale et de blocage des bots. En définitive, les créateurs d’EwDoor ont donc ciblé leur malware pour maximiser sa valeur et son impact potentiel », a-t-il déclaré. « La charge utile du système mount est assez novatrice, et la résilience de leur infrastructure C2 suggère que les opérateurs sont particulièrement sophistiqués. »
Pour aller plus loin : Les meilleures solutions de sécurité IoT de 2021