

















AT&Tは、少なくとも5,700台のネットワークエッジサーバーに感染し、機密情報を盗み出して分散型サービス拒否(DDoS)攻撃を仕掛けるよう設計されたとみられるボットネットの阻止に取り組んでいる。
中国の大手テクノロジー企業Qihoo 360のネットワークセキュリティ部門であるNetlabの研究者は、今週の報告書で、急速に更新されるボットネットが、AT&Tのネットワーク内に設置されたEdgewater Networks製のボイス・オーバーIP(VoIP)サーバーを攻撃していたと記した。これらのサーバーは、企業顧客から上流のモバイル通信事業者(今回はAT&T)へトラフィックを転送するためのものだ。
このボットネットは、古い脆弱性を悪用して、未パッチのEdgeMarc Enterprise Session Border Controller(ESBC)に侵入した。この脆弱性はCVE-2017-6079として追跡されている。機器内部に侵入すると、ボットネットはモジュール型のマルウェアをインストールした。Netlabの研究者はこれをEwDoorと名付けている。
研究者は10月27日にこのボットネットを初めて検知し、4年前から存在する脆弱性を通じてESBCを攻撃していることを確認した。ボットネットはペイロード内で「比較的独特な」マウントファイルシステムコマンドを使用していると、研究者は記している。
短い可視化期間。
EwDoorの初期バージョンは、複数のコマンド・アンド・コントロール(C&CまたはC2)による冗長化メカニズムを使用していた。しかし、主要なC&Cネットワークで問題が発生した後、ボットネットの運用者が通信モデルを再構成し、研究者はボットネットの追跡を続けられなくなった。ただし、観測できた短い期間に、標的がAT&Tネットワーク内のEdgewater製機器であり、5,700台の機器がすべて米国に所在していることを確認した。
「これまでのところ、われわれが確認したEwDoorは3回の更新を経ており、その主な機能は2つのカテゴリー、すなわちDDoS攻撃とバックドアにまとめられる」と研究者は記した。「攻撃対象の機器が電話通信に関連していることから、主な目的はDDoS攻撃と、通話記録などの機密情報の収集だと推測している」
3回の更新は11月中に行われた。
関連記事:主要な脆弱性管理ツール。
Edgewater製機器の悪用。
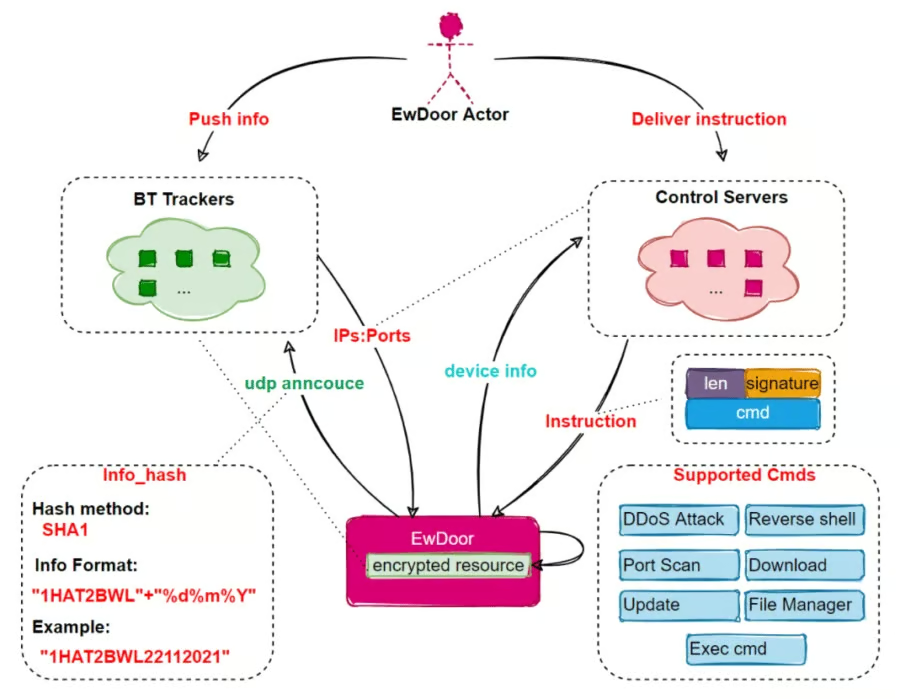
Netlabの研究者によると、ボットネットはEdgewater製機器にある、ユーザー定義コマンドを含む隠しページを悪用する。攻撃者はこのページを制御してコマンドを実行できる。EwDoorが機器にインストールされると、情報を収集し、復号したトラッカーを使ってC&Cに接続し、機器の情報を送信した後、コマンドを実行する。
また、ネットワークトラフィックの傍受やマルウェアの分析を阻止するため、TLS暗号化も使用すると研究者は記している。EwDoorには主に6つの機能がある。自己更新、ポートスキャン、ファイル管理、DDoS攻撃、リバースシェル、任意のコマンドの実行だ。
「全般的に、この機能は比較的単純だ」と研究者は記している。「感染した機器上で実行されると、まず機器情報を収集し、次に単一インスタンス化や永続化などの一般的な処理を行う。その後、BTトラッカーを復号してアクセスし、C2を取得する。最後に、収集した機器情報をC2に報告し、C2から発行されたコマンドを実行する」
関連記事:DDoS攻撃が急増、Kasperskyの研究者が指摘。
脅威は報告以上に大きい可能性。
研究者はさらに、5,700台の機器で使用されているSSL証明書を照合し、EdgeMarcのVoIPサーバーと同じSSL証明書を使用しているIPが約100,000件あることを突き止めた。
「これらのIPに対応する機器が何台感染する可能性があるのかは分からない。しかし、同じ種類の機器に属しているため、影響が及ぶ可能性は現実にあると推測できる」と研究者は記した。
AT&Tの幹部はメディアへの声明で、ボットネットの存在を認め、「影響を軽減するための措置」を講じていると述べた。また、顧客データにアクセスされた「証拠はない」とも説明している。同社はRecorded FutureのThe Recordに語った。
関連記事:DDoS攻撃が急増、Kasperskyの研究者が指摘。
機器にパッチが適用されていなかった。
サイバーセキュリティ業界の幹部によると、インターネットに公開されたこれほど多くの機器が、4年以上前に検出された脆弱性に対してパッチ未適用のままだった事実は憂慮すべきものだ。また、企業はシステムを常に更新しておく必要があるという、繰り返し指摘されてきたメッセージを改めて裏付けるものでもある。
クラウドソーシング型サイバーセキュリティ企業Bugcrowdの創業者兼CTOであるCasey Ellis氏は、CVE-2017-6079の脆弱性が2017年5月に発見され、約18カ月後の2018年12月にパッチが提供されたと指摘した。この脆弱性は「n-day[既知]であり、特に露出期間が長いものだ」とeSecurity Planetに語った。
「公に公開された特権システムにおけるこの種の遅れは理想的ではなく、2021年になってもこれほど多くのエンドポイントがパッチ未適用のまま、EwDoorによる悪用に対して開かれた状態にあった一因となった可能性がある」とEllis氏は述べた。
サイバーセキュリティ企業ViakooのCEOであるBud Broomhead氏は、これらの機器が標的になったことは驚きではないと述べた。
「これは、パッチが適用されていないエッジ機器やIoT[モノのインターネット]機器が、脅威アクターにとって非常に魅力的な標的であることを示すもう1つの例だ」とBroomhead氏はeSecurity Planetに語った。「エッジネットワーク機器をオフラインにすることは選択肢ではない。最新のセキュリティ修正を適用して修復しなければならない。この脆弱性によって短期間に多数の機器が侵害された事実は緊急性を生み出しており、それに対応できるのは修復の自動化だけだ」
関連記事:最適なパッチ管理ソフトウェア。
自動更新の必要性。
Taylor Gulley氏は、アプリケーションセキュリティベンダーnVisiumの、こうした管理対象外の機器ではデフォルトで自動更新が必要だという見解に同意した。
「今回の広範な機器乗っ取りは、インターネットからアクセス可能な機器を最新の状態に保つことがいかに重要かを改めて示している」とTaylor氏はeSecurity Planetに語った。「また、多くの企業がパッチ管理プログラムを切実に必要としているという事実も再認識させる。……完全なログ記録と監視の対象範囲がエッジ機器全体をカバーしていなければ、侵害が成功しても組織が検知するのは難しく、一般的なユーザーが検知するのは事実上不可能だ」
AT&Tが顧客データへのアクセスを確認していないとしても、このケースの脅威は現実のものだとBugcrowdのEllis氏は述べた。EdgeMarc ESBCに足場を築けるボットネットは、高速かつ低遅延のネットワーク接続にアクセスできるようになる可能性があり、これはDDoS攻撃に利用できる。また、ルーター自体を通過するトラフィックや、その背後にあるネットワークにもアクセスできる。
「企業ネットワークの接続は、行動検知システムやボットブロックシステムから、より信頼できるものとみなされる可能性が高い。つまり、EwDoorの作成者は最大の価値と影響を得られるようマルウェアの標的を選んだ」と同氏は述べた。「マウントシステムのペイロードは非常に斬新であり、C2インフラのレジリエンスからは、運用者がかなり高度な技術を持っていることがうかがえる」