

















AT&T arbeitet daran, ein Botnetz zu stoppen, das mindestens 5.700 Netzwerk-Edge-Server in seinen Netzwerken infiziert hat und offenbar darauf ausgelegt ist, vertrauliche Informationen zu stehlen und verteilte Denial-of-Service (DDoS)-Angriffe zu starten.
Forscher von Netlab, der Netzwerksicherheitseinheit des chinesischen Tech-Giganten Qihoo 360, schrieben diese Woche in einem Bericht , dass das schnell aktualisierte Botnetz Voice-over-IP-(VoIP-)Server von Edgewater Networks angriff, die sich innerhalb des AT&T-Netzwerks befinden und den Datenverkehr von Unternehmenskunden zu übergeordneten Mobilfunkanbietern – in diesem Fall AT&T – weiterleiten sollen.
Das Botnetz konnte eine ältere Sicherheitslücke in ungepatchten EdgeMarc Enterprise Session Border Controllern (ESBCs) ausnutzen, die unter CVE-2017-6079 geführt wird. Sobald das Botnetz in die Geräte eingedrungen war, installierte es eine modulare Schadsoftwarevariante , die die Netlab-Forscher EwDoor nannten.
Die Forscher entdeckten das Botnetz erstmals am 27. Okt. und beobachteten, wie es die ESBCs über die vier Jahre alte Sicherheitslücke angriff. Sie schrieben, dass das Botnetz in seiner Payload einen „relativ einzigartigen“ Mount-Dateisystembefehl verwendet.
Ein kurzes Zeitfenster für Beobachtungen
Die erste Version von EwDoor verwendete einen redundanten Mechanismus mit mehreren Command-and-Control-Servern (C&C oder C2). Nachdem es Probleme mit dem wichtigsten C&C-Netzwerk gegeben hatte, konfigurierten die Betreiber des Botnetzes das Kommunikationsmodell neu, und die Forscher verloren die Spur des Botnetzes. Während der kurzen Zeit, in der sie es beobachten konnten, bestätigten sie jedoch, dass sich die Ziele – Edgewater-Geräte im AT&T-Netzwerk – befanden und alle 5.700 Geräte in den USA standen.
„Bisher wurde EwDoor in unserem Beobachtungszeitraum dreimal aktualisiert, und seine Hauptfunktionen lassen sich in zwei Hauptkategorien zusammenfassen: DDoS-Angriffe und Backdoor“, schrieben sie. „Da es sich bei den angegriffenen Geräten um Geräte für die Telefonkommunikation handelt, gehen wir davon aus, dass der Hauptzweck in DDoS-Angriffen und dem Sammeln vertraulicher Informationen wie Gesprächsprotokollen besteht.“
Die drei Aktualisierungen erfolgten im November.
Lesen Sie auch: Die wichtigsten Tools für das Schwachstellenmanagement
Ausnutzung der Edgewater-Geräte
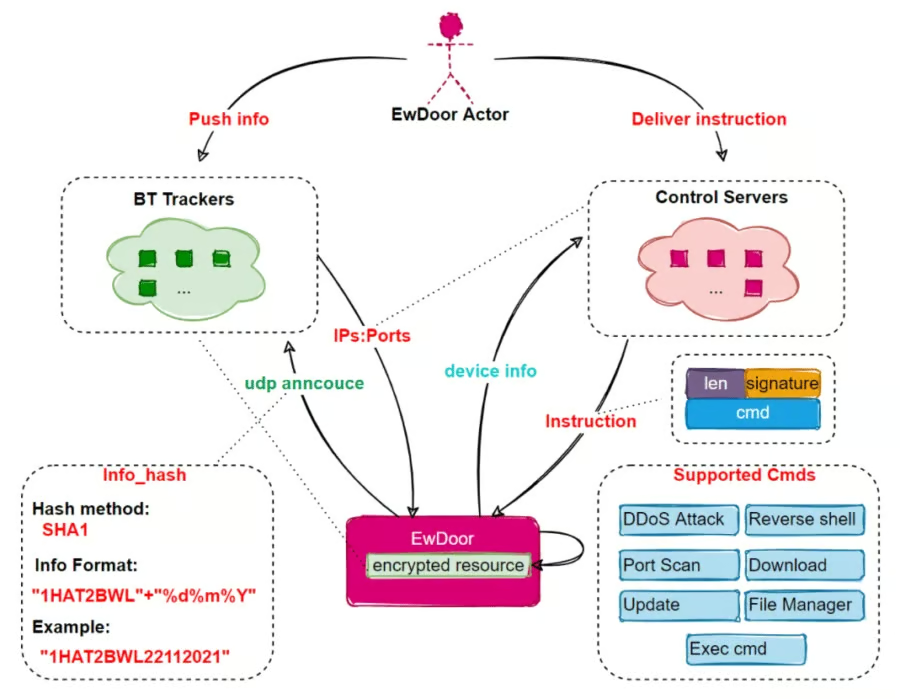
Nach Angaben der Netlab-Forscher nutzt das Botnetz eine versteckte Seite in den Edgewater-Geräten, die benutzerdefinierte Befehle enthält. Die Angreifer können die Kontrolle über die Seite übernehmen, um Befehle auszuführen. Sobald EwDoor auf dem Gerät installiert ist, kann es Informationen sammeln und anschließend über einen entschlüsselten Track Kontakt zum C&C aufnehmen und die Geräteinformationen dorthin senden; danach führt es die Befehle aus.
Außerdem verwendet es eine TLS-Verschlüsselung , um Versuche abzuwehren, den Netzwerkverkehr abzufangen und die Schadsoftware zu analysieren, schrieben die Forscher. EwDoor verfügt über sechs primäre Funktionen: Selbstaktualisierung, Port-Scanning , Dateiverwaltung, DDoS-Angriffe, Reverse Shell und die Ausführung beliebiger Befehle.
„Insgesamt ist die Funktion relativ einfach“, schrieben die Forscher. „Wenn die Schadsoftware auf dem infizierten Gerät ausgeführt wird, sammelt sie zunächst Geräteinformationen und führt anschließend einige Standardfunktionen wie die Vermeidung mehrerer Instanzen, Persistenz und weitere Funktionen aus. Dann entschlüsselt sie den BT-Tracker und ermittelt durch den Zugriff auf den BT-Tracker den C2-Server. Schließlich meldet sie die gesammelten Geräteinformationen an den C2-Server und führt die von ihm ausgegebenen Befehle aus.“
Lesen Sie auch: DDoS-Angriffe nehmen laut Kaspersky-Forschern rasant zu
Die Bedrohung könnte größer sein als berichtet
Die Forscher überprüften außerdem rückwirkend die von den 5.700 Geräten verwendeten SSL-Zertifikate und stellten fest, dass etwa 100.000 IPs dasselbe SSL-Zertifikat wie die EdgeMarc-VoIP-Server nutzten.
„Wir wissen nicht genau, wie viele der diesen IPs entsprechenden Geräte infiziert sein könnten. Da sie jedoch derselben Geräteklasse angehören, können wir vermuten, dass die möglichen Auswirkungen real sind“, schrieben sie.
In Stellungnahmen gegenüber den Medien bestätigten AT&T-Vertreter die Existenz des Botnetzes und dass sie „Maßnahmen zur Eindämmung“ ergreifen. Außerdem erklärten sie, dass es „keine Beweise dafür gebe, dass auf Kundendaten zugegriffen wurde“, teilte der Telekommunikationsanbieter Recorded Futures The Record mit.
Lesen Sie auch: DDoS-Angriffe nehmen laut Kaspersky-Forschern rasant zu
Geräte ohne Patches
Die Tatsache, dass so viele dieser aus dem Internet erreichbaren Geräte bei einer vor mehr als vier Jahren entdeckten Sicherheitslücke ungepatcht waren, ist laut Führungskräften aus dem Bereich Cybersicherheit beunruhigend. Sie unterstreicht außerdem erneut die häufig wiederholte Botschaft an Unternehmen, ihre Systeme aktuell zu halten.
Casey Ellis, Gründer und CTO des Crowdsourcing-Anbieters für Cybersicherheit Bugcrowd, wies darauf hin, dass die Sicherheitslücke CVE-2017-6079 im Mai 2017 entdeckt und der Patch etwa 18 Monate später, im Dezember 2018, bereitgestellt wurde. Die Sicherheitslücke „ist eine N-Day-Lücke [bekannt] und weist ein besonders großes Zeitfenster für eine Gefährdung auf“, sagte er gegenüber eSecurity Planet.
„Eine solche Verzögerung bei einem öffentlich zugänglichen System mit privilegiertem Zugriff ist nicht ideal und hat möglicherweise dazu beigetragen, dass so viele dieser Endpunkte ungepatcht blieben und 2021 für eine Ausnutzung durch EwDoor offenstanden“, sagte Ellis.
Bud Broomhead, CEO des Cybersicherheitsunternehmens Viakoo, erklärte, es sei nicht überraschend, dass diese Geräte ins Visier genommen wurden.
„Dies ist ein weiteres Beispiel dafür, wie attraktiv ungepatchte Edge- und IoT-Geräte [Internet der Dinge] für Angreifer sind“, sagte Broomhead gegenüber eSecurity Planet. „Edge-Netzwerkgeräte offline zu nehmen, ist keine Option. Sie müssen mit den neuesten Sicherheitsupdates bereinigt werden. Der kurze Zeitraum, in dem diese Sicherheitslücke nachweislich eine große Zahl von Geräten kompromittieren konnte, erzeugt eine Dringlichkeit …, der nur durch automatisierte Bereinigung begegnet werden kann.“
Lesen Sie auch: Die beste Patch-Management-Software
Die Notwendigkeit automatisierter Updates
Taylor Gulley, Senior-Berater für Anwendungssicherheit bei dem Anbieter für Anwendungssicherheit nVisium, stimmte zu, dass die EwDoor-Kampagne den Bedarf an standardmäßig automatisierten Updates auf solchen nicht verwalteten Geräten verdeutlicht.
„Diese weit verbreitete Übernahme von Geräten zeigt einmal mehr, wie wichtig es ist, öffentlich zugängliche Geräte auf dem neuesten Stand zu halten“, sagte Taylor gegenüber eSecurity Planet. „Sie unterstreicht außerdem, dass viele Unternehmen dringend ein Patch-Management-Programm benötigen. … Erfolgreiche Kompromittierungen können für ein Unternehmen schwer zu erkennen sein, wenn es keine vollständige Protokollierungs- und Überwachungsabdeckung für seine Edge-Geräte hat; für einen typischen Nutzer ist dies praktisch unmöglich.“
Die Bedrohung ist in diesem Fall real, auch wenn AT&T möglicherweise nicht festgestellt hat, dass auf Kundendaten zugegriffen wurde, sagte Ellis von Bugcrowd. Jedes Botnetz, das in einen EdgeMarc-ESBC Fuß fassen kann, könnte Zugriff auf schnelle Verbindungen mit geringer Latenz erhalten, die für DDoS-Angriffe nützlich sein können, sowie auf den Datenverkehr, der durch die Router selbst und die dahinterliegenden Netzwerke läuft.
„Unternehmensnetzwerkverbindungen werden von Systemen zur verhaltensbasierten Erkennung und Bot-Blockierung wahrscheinlich als vertrauenswürdiger eingestuft. Alles in allem haben die Entwickler von EwDoor ihre Schadsoftware also auf maximalen Wert und größtmögliche Auswirkungen ausgerichtet“, sagte er. „Die Mount-System-Payload ist ausgesprochen neuartig, und die Widerstandsfähigkeit ihrer C2-Infrastruktur deutet darauf hin, dass die Betreiber sehr versiert sind.“
Weiterführende Lektüre: Die besten IoT-Sicherheitslösungen des Jahres 2021