

















Bluesky a été mis hors ligne pendant des heures par une attaque par déni de service distribué, ce qui constitue le deuxième incident DDoS majeur subi par le réseau social en seulement quelques mois.
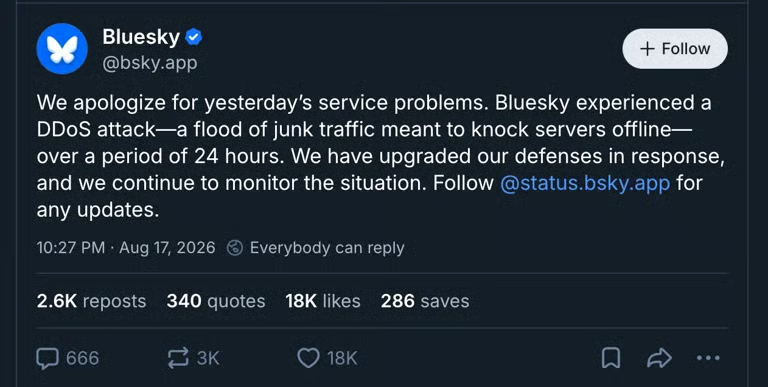
L’entreprise a déclaré que les attaquants avaient inondé son infrastructure de trafic malveillant et que l’activité de l’attaque s’était poursuivie pendant plus de 24 heures. Bluesky a depuis renforcé ses défenses et continue de surveiller la situation, selon TechCrunch.
Cette dernière perturbation fait suite à une autre attaque DDoS importante survenue en avril, soulevant des questions sur l’intérêt durable que Bluesky suscite auprès des attaquants et sur la capacité de ses défenses à absorber des vagues de trafic répétées.
Une attaque DDoS réussit en consommant la capacité disponible de l’infrastructure avec un trafic important, souvent généré à partir d’appareils connectés à Internet compromis, notamment des équipements IoT.
Il faut également tenir compte du calendrier. Il s’agit de la deuxième attaque DDoS majeure à frapper Bluesky en seulement quelques mois, après une campagne importante en avril, ce qui a de nouveau placé les défenses de la plateforme sous le feu des projecteurs et soulevé des questions sur une éventuelle augmentation des ressources des attaquants ou sur leur découverte de nouveaux moyens de contourner les protections mises en place par Bluesky.
Un groupe de cybercriminels revendique la responsabilité de l’attaque
Alors que la plateforme est de nouveau en ligne et que l’enquête se poursuit, un acteur malveillant a revendiqué la responsabilité de l’attaque.
Selon les informations d’IFIN, 313 Team, un groupe soutenu par l’Iran et connu sous le pseudonyme Islamic Cyber Resistance in Iraq, a publié sur sa chaîne Telegram avoir réussi à mettre hors service le réseau social.
Les chercheurs qui suivent l’attaque supposent que le groupe a peut-être utilisé Cypher Services, un service de DDoS à la demande qui semble reposer sur la même technologie sous-jacente qu’un booter Beamed identifié précédemment, lui-même protégé par Cloudflare.
Ils sont parvenus à cette conclusion en se fondant sur les similitudes entre l’infrastructure et le fonctionnement des services, tout en soulignant qu’il s’agit d’une déduction et non d’un lien confirmé.
La même équipe 313 Team a également revendiqué la responsabilité du récent incident de GitHub.
La croissance continue des attaques DDoS
Les attaques DDoS prennent de l’ampleur, sont plus faciles à lancer et plus difficiles à ignorer. Le propre rapport de Cloudflare le confirme.
Dans le cas de Bluesky, les chercheurs ont indiqué que certains domaines utilisés pour l’attaque pourraient avoir été créés à l’aide d’outils de programmation assistée par IA. Si cela ne prouve pas que l’IA a exécuté l’attaque, cela illustre la manière dont l’IA abaisse le niveau de compétence technique nécessaire pour créer et remplacer rapidement une infrastructure d’attaque. C’est important, car une attaque DDoS est en définitive une attaque contre la disponibilité.
Pour les utilisateurs, le risque immédiat n’est pas nécessairement le vol de données, mais l’impossibilité d’accéder à un service au moment où ils en ont besoin. Pour les plateformes, des attaques répétées impliquent d’investir davantage dans le filtrage du trafic et les techniques d’atténuation des attaques DDoS, ne serait-ce que pour rester en ligne.
Les utilisateurs ne peuvent pas empêcher eux-mêmes une attaque DDoS, mais ils peuvent éviter de tomber dans le piège de la deuxième vague qui suit souvent une panne : fausses pages de rétablissement, messages d’hameçonnage, et prétendus liens d’accès alternatifs.
Si un service tombe en panne, attendez que ses canaux d’état officiels confirment ce qui s’est passé plutôt que de faire confiance aux liens qui circulent sur les réseaux sociaux.
Autres actualités de sécurité : des chercheurs ont découvert une opération de phishing et de vishing visant les cryptomonnaies qui a utilisé Claude Code d’Anthropic pour traiter d’importants volumes de numéros de téléphone et identifier des cibles potentielles dans le secteur des cryptomonnaies.