

















La cybersécurité peut être difficile à mettre en œuvre et, pour ne rien arranger, les professionnels de la sécurité nécessaires pour le faire correctement sont rares. Les fournisseurs de services de sécurité informatique managés (MSSP) facilitent la tâche des organisations en leur apportant une expertise et des outils externalisés pour une fraction du coût, du temps et des efforts nécessaires lorsqu’elles s’en chargent elles-mêmes.
Cet article examine la nature des MSSP et la manière dont ils peuvent aider les entreprises, les organisations à but non lucratif, les administrations et d’autres organisations à renforcer leur sécurité avec moins d’efforts.
Accéder directement à :
- Pourquoi les entreprises ont besoin de services de sécurité managés
- Fonctionnement des MSSP
- MSSP et MSP
- 8 avantages des MSSP
- Historique des MSSP
- 3 principaux fournisseurs de services de sécurité managés
- En résumé : les MSSP aident leurs clients à éviter les compromissions coûteuses
- Pourquoi les entreprises ont besoin de services de sécurité informatique managés
- Qu’est-ce qu’un fournisseur de services de sécurité managés (MSSP) ?
- 8 avantages des MSSP
- Renseignement mutualisé sur les menaces
- 3 principaux fournisseurs de MSSP
- En résumé : les MSSP aident leurs clients à éviter les compromissions coûteuses
Pourquoi les entreprises ont besoin de services de sécurité informatique managés
Différentes entreprises développent des logiciels de gestion informatique, des outils de sécurité, des infrastructures cloud et du matériel physique, ce qui rend de plus en plus difficile la création d’une stratégie de sécurité cohérente. Les organisations décident généralement d’externaliser leur cybersécurité pour plusieurs raisons :
- La pénurie de talents informatiques rend difficile le recrutement et la fidélisation de professionnels expérimentés de la cybersécurité.
- La sophistication et la rapidité des cyberattaques continuent d’augmenter, ce qui accroît la pression pour détecter et neutraliser les attaques plus tôt.
- Le coût des outils de cybersécurité continue d’augmenter et ces outils nécessitent souvent une formation avancée ou une expérience en cybersécurité.
- L’extension des surfaces d’attaque nécessite des compétences supplémentaires pour sécuriser, maintenir et surveiller un environnement toujours plus vaste, composé notamment d’appareils mobiles, du cloud et de l’Internet des objets (IoT).
- La mauvaise intégration des outils de cybersécurité et de l’infrastructure informatique exige une expertise accrue pour identifier et combler les failles dans les différentes couches de sécurité.
- L’évolution des exigences de conformité et le nombre croissant de réglementations rendent de plus en plus difficile le respect des obligations par les organisations.
Qu’est-ce qu’un fournisseur de services de sécurité managés (MSSP) ?
Les MSSP sont une sous-catégorie des fournisseurs de services informatiques managés (MSP) spécialisés dans le conseil, l’installation, la configuration, la surveillance, la maintenance et l’utilisation d’outils et de techniques de cybersécurité.
Historique des MSSP
Lorsque les fournisseurs d’accès à Internet (FAI) et les entreprises de télécommunications ont commencé à proposer un accès commercial à Internet à la fin des années 1990, ils ont également commencé à proposer des appliances pare-feu et les services managés associés. À mesure que les besoins en cybersécurité se sont développés, les offres et la diversité des organisations qui les fournissaient se sont également étoffées : FAI, entreprises de télécommunications, MSP, consultants informatiques et spécialistes indépendants de la cybersécurité.
Alors que le nombre et la sophistication des cyberattaques continuent d’augmenter, le besoin de MSSP s’accroît. Les marchés continuent également d’évoluer en diversifiant leurs offres et les types d’organisations qui fournissent ces services. Même les plus grandes organisations dotées des équipes de sécurité internes les plus solides font appel à des MSSP pour des projets spécialisés, des tests d’intrusion et d’autres besoins spécifiques.
Options : MSP ou MSSP
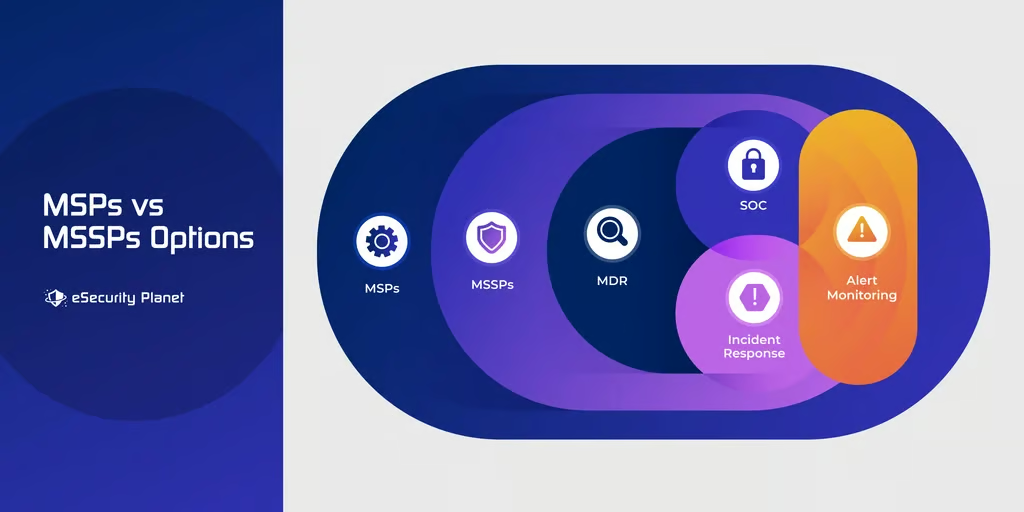
Certains MSP proposent également des options de cybersécurité, mais ils n’offrent pas nécessairement l’ensemble des possibilités ni le niveau d’expertise qu’un MSSP spécialisé peut apporter. D’autres MSP proposent une gamme complète de services de sécurité fournis en interne, tandis que certains sous-traitent ces services à des MSSP spécialisés sous marque blanche.
Des spécialistes se sont même développés au sein de la catégorie des MSSP pour fournir des services spécifiques. Les entreprises, les MSP et même d’autres MSSP sous-traitent à des spécialistes proposant notamment les services suivants :
- Surveillance des alertes se concentre sur l’analyse des alertes entrantes provenant d’outils de sécurité pour les réseaux, les serveurs ou les terminaux, ainsi que sur la détermination des alertes qui sont de fausses alarmes et de celles qui peuvent signaler des incidents en cours ; ce service est parfois proposé par les SOC ou les MDR.
- La réponse aux incidents et la remédiation se spécialisent dans la recherche proactive de menaces, l’arrêt des attaques, le blocage de nouvelles attaques et la remédiation des systèmes touchés ; ces spécialistes proposent souvent des services de criminalistique numérique pour préserver les preuves des attaques et peuvent recouper les activités des MDR et des SOC.
- Les services de détection et de réponse managées (MDR) surveillent un large éventail d’alertes, souvent transmises à un outil de gestion des informations et des événements de sécurité (SIEM) ou à un SOC interne, puis remédient aux attaques détectées.
- Les centres des opérations de sécurité (SOC) reçoivent les alertes et répondent directement aux menaces ou fournissent des alertes validées sous forme de service à des fournisseurs MDR externes, voire à l’équipe interne de réponse aux incidents d’une organisation.
Pour découvrir d’autres options de solutions informatiques, consultez Les meilleures options d’externalisation informatique et de cybersécurité.
Services MSSP
Outre le type de MSSP, les MSSP proposent un éventail de services spécifiques. Les organisations peuvent externaliser l’ensemble de leurs besoins en cybersécurité auprès d’un MSSP ou se concentrer sur des services spécialisés tels que :
- La gestion des accès utilise des outils de gestion des identités et des accès (IAM) et de gestion des accès à privilèges (PAM) pour contrôler l’accès aux ressources en fonction du profil des utilisateurs, des appareils et des services.
- Les services antispam visent à éliminer les messages indésirables et dangereux des boîtes de réception grâce à la configuration et à la surveillance de la sécurité de la messagerie et d’outils similaires.
- La sécurité des applications et des sites web surveille et gère des outils destinés à prévenir des incidents tels que les attaques de serveurs, les attaques par déni de service distribué (DDoS) et les attaques par injection de scripts intersites (XSS).
- La sécurité de la messagerie déploie des outils, utilise des techniques et met en œuvre des protocoles tels que SPF, DKIM et DMARC pour prévenir les menaces transmises par e-mail et les pièces jointes.
- La sécurité managée des terminaux installe, configure et maintient des outils de protection des terminaux (antivirus, détection et réponse sur les terminaux (EDR), etc.), puis surveille les alertes des terminaux afin de répondre aux menaces détectées.
- Services de pare-feu managés configurent et maintiennent des appliances pare-feu physiques ou virtuelles, puis surveillent les alertes afin de répondre aux menaces détectées par le pare-feu.
- Les services de détection et de prévention des intrusions (IDS/IPS) installent, configurent et surveillent des outils sur le réseau d’une organisation afin de détecter les menaces (IDS) ou d’automatiser les réponses (IPS) ; ces services comprennent souvent aussi des services MDR pour les menaces qui ne peuvent pas être corrigées automatiquement.
- Les tests d’intrusion utilisent des outils et des experts pour sonder les défenses de cybersécurité et repérer les faiblesses à corriger.
- Les évaluations des risques et l’analyse des écarts des contrôles de sécurité existants fournissent des évaluations stratégiques et techniques de la stratégie de cybersécurité d’une organisation afin de déterminer si ses ressources critiques sont suffisamment protégées.
- Les services de connexion à distance sécurisée peuvent être proposés par les MSSP grâce à la mise en œuvre et à la gestion d’anciennes technologies telles qu’un réseau privé virtuel (VPN), ou au moyen de solutions telles que les interfaces de postes de travail virtuels (VDI), les postes de travail en tant que service (DaaS) et l’isolation du navigateur.
- Les services de formation et de sensibilisation des employés aident à préparer les employés aux différents types d’attaques possibles, à éviter d’en être victimes et à signaler correctement les incidents aux équipes de sécurité.
- Les services de renseignement sur les menaces fournissent des informations sur les vulnérabilités récemment découvertes, les attaquants et les tendances en matière d’attaques.
- L’analyse des vulnérabilités et la gestion aide les organisations à détecter, suivre et corriger ou atténuer les vulnérabilités dans l’ensemble des systèmes (réseaux, plateformes Kubernetes, etc.), des ressources (terminaux, serveurs, appareils IoT, routeurs, etc.) et des logiciels installés (systèmes d’exploitation, applications, micrologiciels, etc.).
- La sécurité de la navigation web gère le service de noms de domaine interne ou local (DNS) , les passerelles web sécurisées (SWG), les paramètres des pare-feu ainsi que d’autres techniques, outils et protocoles utilisés pour bloquer les sites web et URL dangereux ou indésirables.
La plupart des MSSP proposeront un éventail de ces services, mais certains se spécialiseront également dans certaines catégories telles que la sécurité cloud, la sécurité des applications ou de la messagerie. Tous les MSSP devraient être en mesure de fournir des services de définition du périmètre, de mise en œuvre, de configuration, d’intégration et de recherche d’outils dans les domaines de spécialité qu’ils proposent. La plupart des MSSP devraient également proposer des services de reporting et d’audit à des fins de conformité, car cette exigence est devenue universelle.
Tarification et accords de niveau de service des MSSP
Les tarifs et les accords de niveau de service (SLA) des MSSP varient autant que les solutions proposées. En règle générale, une organisation peut suivre les conseils de Comment trouver et choisir des services d’externalisation informatique, mais elle devra accorder davantage d’importance à la capacité d’un MSSP à démontrer, expliquer et documenter les problèmes de cybersécurité.
Gardez à l’esprit qu’aucune solution ne peut être parfaite et que même un MSSP compétent ne peut empêcher toutes les menaces. Certaines attaques réussiront et certaines compromissions pourront se produire. Les fournisseurs de MSSP devraient travailler avec l’organisation pour lui expliquer comment ils vont limiter l’ampleur de la compromission ou de l’attaque.
La plupart des SLA reposent sur la disponibilité du service lui-même ou sur la rapidité avec laquelle le MSSP émettra une alerte après la détection d’une menace. Par exemple, un service de surveillance peut proposer une surveillance 24 h/24, 7 j/7 et 365 jours par an, ainsi qu’un délai de réponse de 24 heures aux menaces détectées. Les services premium réduisent les délais de réponse et ajoutent des experts en recherche proactive de menaces, tandis que les services à bas coût augmentent les délais de réponse ou fournissent simplement des alertes que l’organisation devra traiter.
Comment les MSSP fournissent leurs services
Le MSSP consacrera d’abord du temps à comprendre les processus métier du client et la mise en œuvre existante de sa cybersécurité avant de recommander de nouveaux services de sécurité managés ou des outils de sécurité spécifiques. Cet audit de l’infrastructure et des procédures de sécurité actuelles du client permet d’effectuer une analyse stratégique des écarts, qui fournit une feuille de route pour les améliorations tout au long de la mission.
Même si les services managés peuvent nécessiter de changer d’outils ou de services, le MSSP doit être en mesure d’expliquer les inconvénients, les avantages, le délai d’installation, les difficultés de configuration ainsi que les coûts initiaux et récurrents de la nouvelle approche. Les MSSP fournissent leurs services directement par l’intermédiaire des outils, au moyen de leurs environnements propriétaires ou grâce à un accès à distance à l’environnement du client.
Accès direct aux outils
De nombreux outils de sécurité offrent des fonctionnalités mutualisées et permettent au MSSP de contrôler le système du client par l’intermédiaire de l’outil. Certains outils commerciaux et propriétaires permettent au MSSP d’assurer la gestion au moyen de consoles locales ou basées dans le cloud. Dans les deux cas, l’outil doit créer un tunnel sécurisé entre lui-même et l’environnement géré, sans qu’il soit nécessaire de créer des connexions sécurisées distinctes telles que des VPN.
Environnements propriétaires
De nombreux outils de cybersécurité peuvent être configurés pour envoyer les alertes hors de l’environnement du client afin de les analyser dans l’environnement propriétaire du MSSP. Par exemple, les services de surveillance des alertes ou les services SOC recevront les alertes dans leur environnement et n’auront généralement jamais besoin d’accéder à l’environnement du client, sauf s’ils fournissent également des services de réponse aux incidents.
Accès à distance aux environnements des clients
Les outils cloud comme les outils hébergés localement peuvent devoir établir des connexions à distance par des moyens indirects. Les MSSP qui fournissent des services de configuration, de maintenance et de réponse aux incidents peuvent également devoir accéder à distance aux ressources présentes sur le réseau d’une organisation.
Traditionnellement, cela entraîne l’utilisation de VPN ou de fonctions de bureau à distance pour permettre l’accès à distance à des machines spécifiques. Les MSSP davantage intégrés peuvent créer des réseaux de gestion qui se connectent aux réseaux de leurs clients au moyen de technologies telles que les réseaux étendus définis par logiciel (SD-WAN).
8 avantages des MSSP
Les avantages de l’externalisation auprès d’un MSSP sont les mêmes que pour tout fournisseur de services informatiques managés — à une exception notable près (le renseignement partagé sur les menaces), sur laquelle nous reviendrons dans un instant. Mais commençons par les sept avantages communs aux MSSP et aux MSP :
- Avantages comptables et économiques rendus possibles par la répartition des coûts entre plusieurs clients par un MSP, la suppression des coûts initiaux, les remises accordées aux partenaires et la possibilité de recourir à une main-d’œuvre située dans des régions moins coûteuses
- Avantages en termes de temps obtenus en évitant le temps consacré à la formation et à l’évaluation, en recourant ponctuellement à des experts et en bénéficiant de capacités 24 h/24, 7 j/7 et 365 jours par an grâce à un personnel nombreux ou à une utilisation avantageuse des fuseaux horaires
- Avantages en matière de recrutement car les MSP peuvent proposer les salaires, la stabilité de l’emploi et les défis nécessaires pour recruter et fidéliser des experts informatiques et de sécurité, ou pour augmenter ou réduire les effectifs en fonction des fluctuations des besoins du client
- Une expertise immédiate grâce à des employés qui disposent d’une expérience régulière et constante de l’installation, du dépannage et de la maintenance des outils de sécurité, ainsi que de la configuration et du reporting liés à la conformité
- Une concentration sur l’activité principale peut être obtenue lorsqu’une organisation élimine les distractions liées à la gestion des besoins informatiques et de sécurité qui ne relèvent pas de ses objectifs fondamentaux
- Une compétence concurrentielle est rarement accessible aux professionnels internes protégés de la concurrence ; en revanche, les MSP et les MSSP sont confrontés à des défis concurrentiels qui les obligent à rester à jour et à prévoir des sanctions plus lourdes en cas d’erreur
- Des avantages juridiques pour une organisation peuvent découler de la collaboration avec des fournisseurs externes capables de contribuer à compenser le coût des responsabilités juridiques en cas de compromission ou d’un autre incident de cybersécurité.
- Le renseignement sur les menaces mutualisé permet de transformer l’expérience acquise dans la protection d’un client en expérience applicable à l’ensemble des clients du MSSP
Renseignement mutualisé sur les menaces
Les défaillances opérationnelles en informatique surviennent généralement de manière sporadique en raison d’une panne matérielle, ou de manière récurrente en raison de défauts de conception de l’architecture informatique. En revanche, les défaillances de sécurité sont généralement dues à un adversaire actif qui exploite les vulnérabilités, les erreurs de configuration et d’autres problèmes au moyen d’une technique ou d’un outil. Ces attaquants actifs représentent une menace bien plus importante et plus urgente qu’une simple panne matérielle.
Heureusement, les MSSP défendent un environnement bien plus vaste que celui de n’importe lequel de leurs clients ; une attaque visant l’un de leurs clients devient donc une expérience mise à profit pour protéger l’ensemble de leurs clients. Une fois qu’un attaquant a été détecté et neutralisé chez un client, le MSSP peut rapidement procéder à des ajustements proactifs ou rechercher des indicateurs de compromission afin de perturber rapidement et efficacement des attaques similaires.
3 principaux fournisseurs de MSSP
Choisir un MSSP ressemble un peu au choix d’un restaurant préféré. Le meilleur choix pour un type d’organisation peut ne pas convenir aux goûts et aux besoins d’une autre. De nombreux MSSP de grande qualité sont des fournisseurs régionaux qui ne figureront jamais dans une liste des meilleurs MSSP, mais qui proposent des services répondant plus efficacement aux besoins de leurs clients qu’un fournisseur de plus grande taille.
eSecurity Planet propose une liste des principaux fournisseurs de MSSP ainsi qu’un guide intitulé Comment trouver et choisir des services d’externalisation informatique qui aidera les petites organisations à trouver des fournisseurs de MSSP potentiellement mieux adaptés à leurs besoins. Nous présentons ici trois principaux fournisseurs de MSSP afin d’illustrer certains critères courants à prendre en compte par les acheteurs.
Secureworks : l’externalisation axée sur la technologie
Basée à Atlanta, Secureworks fournit des services de sécurité informatique managés ainsi qu’une technologie SIEM proposée sous forme de solution SaaS. Secureworks peut fournir des services d’externalisation depuis dix bureaux dans le monde et se concentre sur les évaluations, les tests, les exercices avec des adversaires et la réponse aux incidents. Les organisations qui choisissent Secureworks peuvent considérer la technologie propriétaire de l’entreprise ou ses liens avec sa société mère Dell Computers comme un facteur déterminant de leur décision d’achat.
WiPro : l’externalisation mondiale
Comptant parmi les plus grands cabinets de conseil en externalisation basés en Inde, Wipro peut offrir une portée mondiale, avec l’avantage de ressources peu coûteuses dans son pays d’origine. De nombreuses organisations sensibles aux coûts privilégieront l’externalisation auprès de WiPro ou d’entreprises similaires qui font appel à une main-d’œuvre technologique moins coûteuse à l’étranger.
Verizon : l’externalisation aux États-Unis
Les entreprises américaines peuvent généralement accorder davantage leur confiance aux fournisseurs américains et donc préférer travailler avec des marques connues et bien établies. Les MSSP du secteur des télécommunications tels que Verizon répondent à ces besoins et offrent la sécurité financière d’un grand partenaire d’entreprise à des clients tout aussi importants.
Dans d’autres régions, les entreprises envisagent souvent de faire appel à des MSSP de télécommunications réputés dans leur région pour la même raison. Par exemple, les Européens peuvent considérer BT (anciennement British Telecom) comme un candidat de choix, tandis que les entreprises asiatiques peuvent privilégier NTT (Japon) ou Trustwave (détenue par Singapore Telecommunications, Ltd.).
En résumé : les MSSP aident leurs clients à éviter les compromissions coûteuses
Dans un contexte de cyberattaques toujours plus sophistiquées, les organisations ne peuvent pas espérer que les menaces de sécurité ignorent simplement leurs vulnérabilités. Le coût de la remédiation et de la réponse aux incidents dépasse celui de la sécurité préventive ; les organisations doivent donc prendre dès maintenant des mesures préventives.
Heureusement, des MSSP de toutes tailles existent pour répondre aux divers besoins de sécurité des organisations, elles aussi de toutes tailles. Même si aucun MSSP ne conviendra parfaitement, les organisations peuvent envisager différentes options afin de tirer des avantages concrets et distincts de l’externalisation auprès de spécialistes de la cybersécurité.
À lire ensuite :