

















Les outils et solutions logicielles de sécurité des applications sont conçus pour identifier et atténuer les vulnérabilités et les menaces qui pèsent sur les applications logicielles. Leur objectif principal est de protéger les applications contre les accès non autorisés, les fuites de données et les attaques malveillantes.
Ces outils jouent un rôle essentiel pour garantir la sécurité, l’intégrité et la confidentialité des informations sensibles, telles que les données personnelles et les dossiers financiers. En utilisant des outils de sécurité des applications, les entreprises peuvent identifier et corriger de manière proactive les failles de sécurité potentielles, réduire le risque d’exploitation et limiter l’impact des incidents de sécurité.
Nous allons examiner ici en détail cinq des meilleurs outils de sécurité des applications, puis les fonctionnalités que les acheteurs doivent rechercher et les différentes approches de la sécurité des applications et du code.
À lire également : Sécurité des applications : définition complète, types et solutions
- GitGuardian Internal Monitoring : idéal pour l’analyse dédiée des secrets
- Veracode : idéal pour la prise en charge des langages de programmation
- GitLab : idéal pour le DevOps
- Qualys Cloud Platform : idéal pour la gestion des vulnérabilités
- Trend Micro Cloud App Security : idéal pour la protection des logiciels SaaS
- Autres fournisseurs de solutions de sécurité des applications à prendre en compte
- Fonctionnalités clés des logiciels AppSec
- Types d’analyse et de test du code
- AppSec contre DevSecOps
- Comment nous avons évalué les logiciels de sécurité des applications
- En résumé : outils de sécurité des applications
| Outil de sécurité des applications | Fonctionnalité clé | Prix | Idéal pour |
|---|---|---|---|
| GitGuardian Internal Monitoring | Surveillance automatisée en temps réel des dépôts publics et privés | GratuitEntreprise : 477 à 3667 $ USTarification personnalisée pour les entreprises | Analyse dédiée des secrets |
| Veracode | Analyse statique, dynamique et de la composition logicielle | Demandez un devis via leur page « Nous contacter » ou consultez les fournisseurs agréés CDW et AWS. | Prise en charge des langages de programmation |
| GitLab | Système de contrôle de version et plateforme DevOps | GratuitPremium : 24 $ US/utilisateur Ultimate : 99 $ US/utilisateur | DevOps |
| Qualys Cloud Platform | Gestion des vulnérabilités | De 300 $ US pour les petites entreprises à 2 000 $ US pour les offres destinées aux grandes entreprises | Gestion des vulnérabilités |
| Trend Micro Cloud App Security | Protection des plateformes SaaS | Demandez un devis via le calculateur en ligne de Trend Micro disponible sur son site web. | Programmes SaaS |
- GitGuardian Internal Monitoring
- Veracode
- GitLab
- Qualys Cloud Platform
- Trend Micro Cloud App Security
- Autres fournisseurs de solutions de sécurité des applications à prendre en compte
- Fonctionnalités importantes des logiciels de sécurité des applications
- Types d’analyse et de test du code
- AppSec contre DevSecOps
- Comment nous avons évalué les logiciels de sécurité des applications
- En résumé : outils de sécurité des applications
GitGuardian Internal Monitoring
Idéal pour l’analyse dédiée des secrets
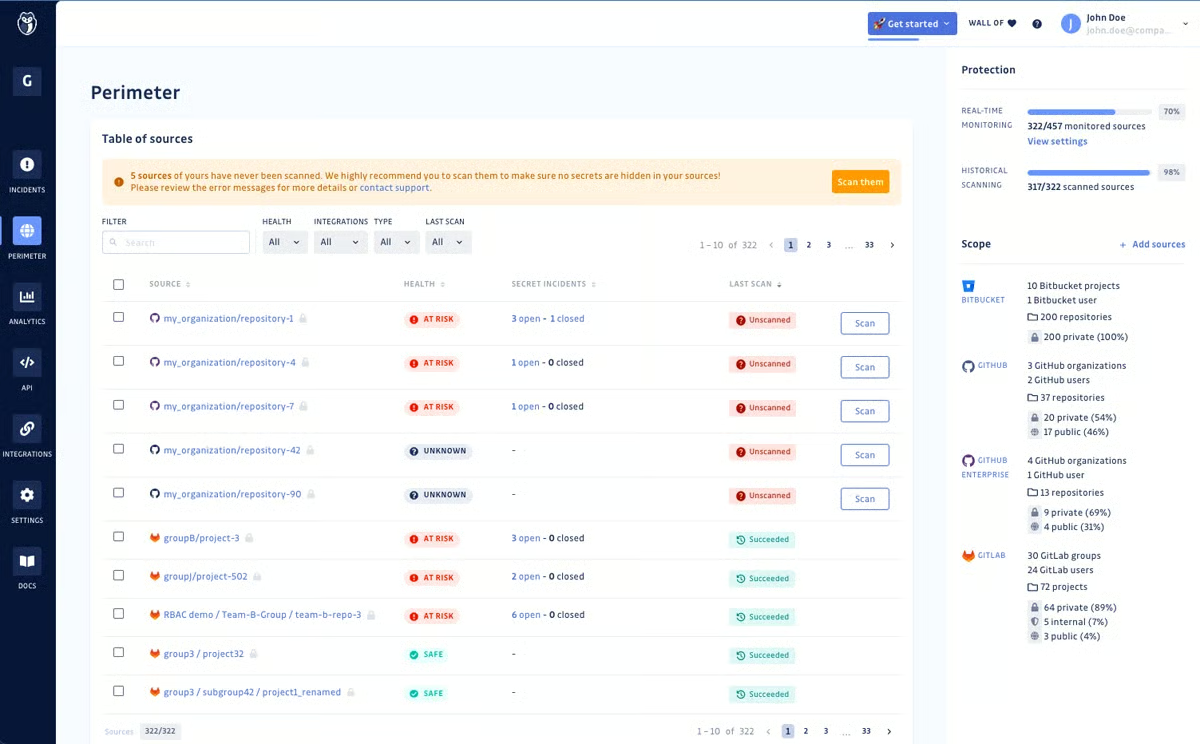
Fondée en 2017, GitGuardian se concentre sur la sécurisation des informations sensibles et des secrets stockés dans les dépôts de code source. La solution est spécialisée dans la détection et la prévention de l’exposition des clés d’API, des identifiants, des certificats et d’autres données confidentielles. Elle propose une analyse en temps réel, des intégrations avec des systèmes de contrôle de version populaires tels que GitHub et GitLab, ainsi que des alertes en cas de failles de sécurité potentielles liées aux données sensibles présentes dans le code.
Fonctionnalités clés
- Surveillance automatisée en temps réel des dépôts publics et privés
- Détection des secrets dans les dépôts Git internes
- Alertes de détection et de correction
- Application de réponse aux incidents pilotée par les développeurs
Avantages
- Installation facile grâce à un guide de démarrage rapide de 30 minutes
- Simplifie la résolution et la communication lors des incidents
- Se concentre sur les problèmes critiques, réduisant les efforts de correction
- Notifications automatiques d’incident pour accélérer la réponse
- Intégration à GitHub pour détecter les secrets dans le code et bloquer les fusions
- Propose une formule gratuite
Inconvénients
- L’interface utilisateur pourrait être plus ergonomique et plus facile d’accès
- Les alertes concernant les données sensibles et les activités des nouveaux dépôts pourraient être améliorées
- Nécessite des rapports plus détaillés, avec davantage de métriques et d’informations
Tarification
| GRATUIT | Business | Enterprise |
|---|---|---|
| $0 | $477 – $3667 | Tarification personnalisée |
| Développeurs individuels et équipes de 25 membres ou moins | De 26 à 200 développeurs | Contacter l’équipe commerciale ou réserver une démonstration |
Veracode
Idéal pour la prise en charge des langages de programmation
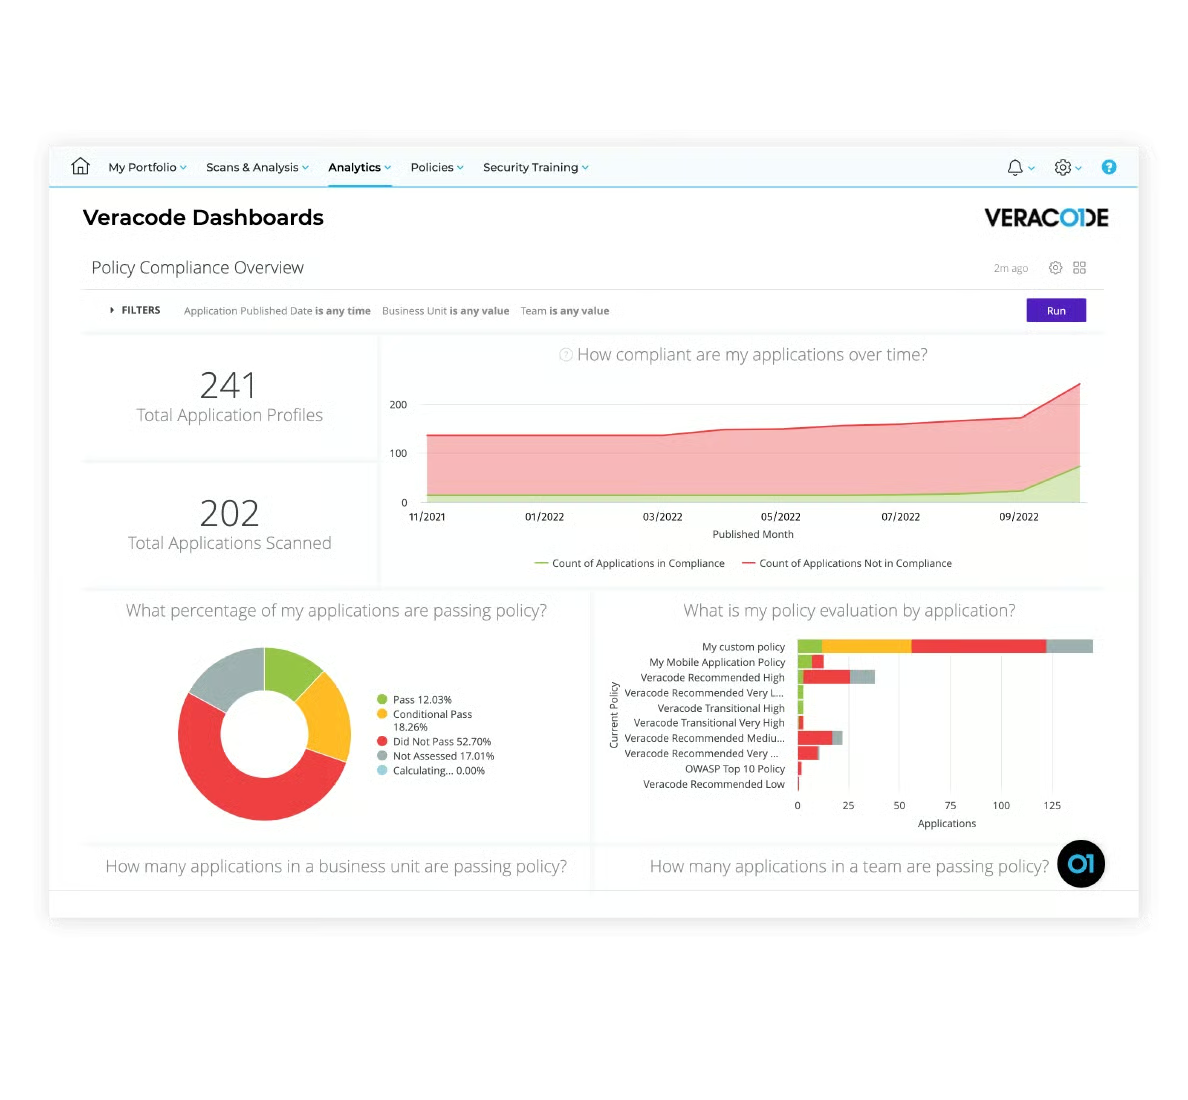
Veracode est un outil complet de sécurité des applications qui propose une analyse statique, dynamique et de la composition logicielle. Il offre un large éventail de fonctionnalités de test de sécurité, notamment l’analyse du code, l’évaluation des vulnérabilités, ainsi que les tests d’intrusion. Veracode prend en charge plus d’une centaine de langages de programmation et fournit des rapports détaillés sur les vulnérabilités et les faiblesses de sécurité des applications.
Fonctionnalités clés
- Tests statiques de sécurité des applications
- Tests dynamiques de sécurité des applications
- Analyse de la composition logicielle
- Tests interactifs de sécurité des applications
- Formation au développement sécurisé et apprentissage en ligne
- Gestion des programmes de sécurité des applications
- Intégrations et API
- Rapports et analyses
Avantages
- Analyse précise des vulnérabilités
- Met en évidence le niveau de risque et la gravité des vulnérabilités
- Bibliothèque complète de recommandations de correction
- Fourni avec un module complémentaire pour VisualStudio
- Rapports détaillés sur les problèmes et les corrections
- Excellent service client
Inconvénients
- L’interface utilisateur peut être difficile à utiliser
- Les utilisateurs signalent également des problèmes de lenteur et de faux positifs
Tarification
Veracode personnalise sa tarification en fonction des besoins spécifiques et des fonctionnalités requises par chaque entreprise et ne publie pas ses tarifs. CDW propose certains tarifs pour les formules et fonctionnalités de Veracode, tandis qu’AWS propose une tarification pour la plateforme FedRAMP de Veracode. Pour obtenir un devis, contactez l’équipe commerciale de Veracode ou consultez leur page Nous contacter. Vous pouvez également profiter d’un essai gratuit de 14 jours.
GitLab
Idéal pour la plateforme DevOps unifiée
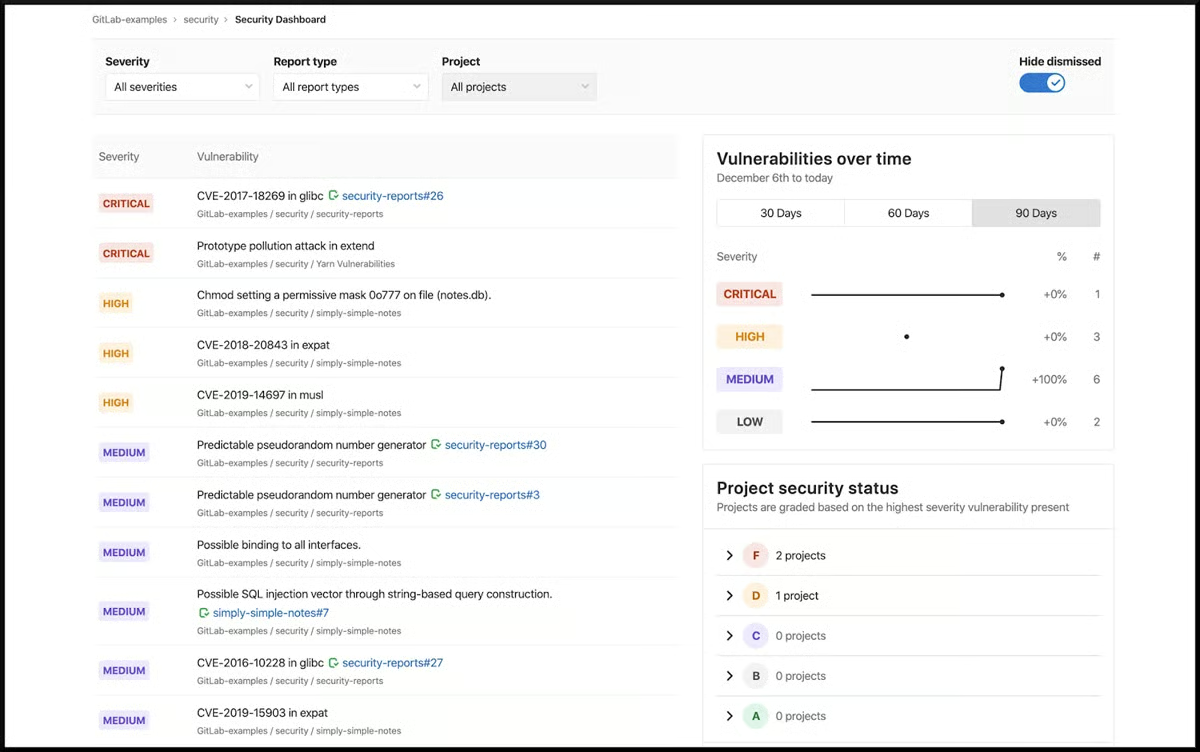
GitLab est principalement connu comme système de contrôle de version et plateforme DevOps, mais il intègre également des fonctionnalités de sécurité des applications. Il propose notamment des tests statiques de sécurité des applications (SAST), l’analyse des dépendances, l’analyse des conteneurs et des tests dynamiques de sécurité des applications (DAST). GitLab intègre les tests de sécurité au flux de développement, permettant une surveillance et une correction continues des problèmes de sécurité.
Fonctionnalités clés
- Tests statiques de sécurité des applications
- Tests dynamiques de sécurité des applications
- Analyse des conteneurs
- Analyse des dépendances
- Analyse des licences
- Tests fuzz guidés par la couverture
- Sécurité des API
Avantages
- Contrôle des versions et du code source
- Interface conviviale
- Intégration simplifiée de Git CLI
- Fusion et demandes de fusion fluides
Inconvénients
- La documentation pourrait être plus conviviale et plus complète
- L’intégration avec les logiciels tiers pourrait être améliorée
- La navigation entre les branches d’un dépôt peut être difficile
- La modification de fichiers dans un navigateur peut être difficile
- Les messages d’erreur liés à l’intégration et au déploiement continus pourraient fournir des informations plus détaillées
Tarification
| Gratuit | Premium | Ultimate |
|---|---|---|
| 0 $ US/utilisateur | 24 $ US/utilisateur | 99 $ US/utilisateur |
| Fonctionnalités limitées | La majorité des fonctionnalités de GitLab | Toutes les fonctionnalités |
Qualys Cloud Platform
Idéal pour la gestion des vulnérabilités
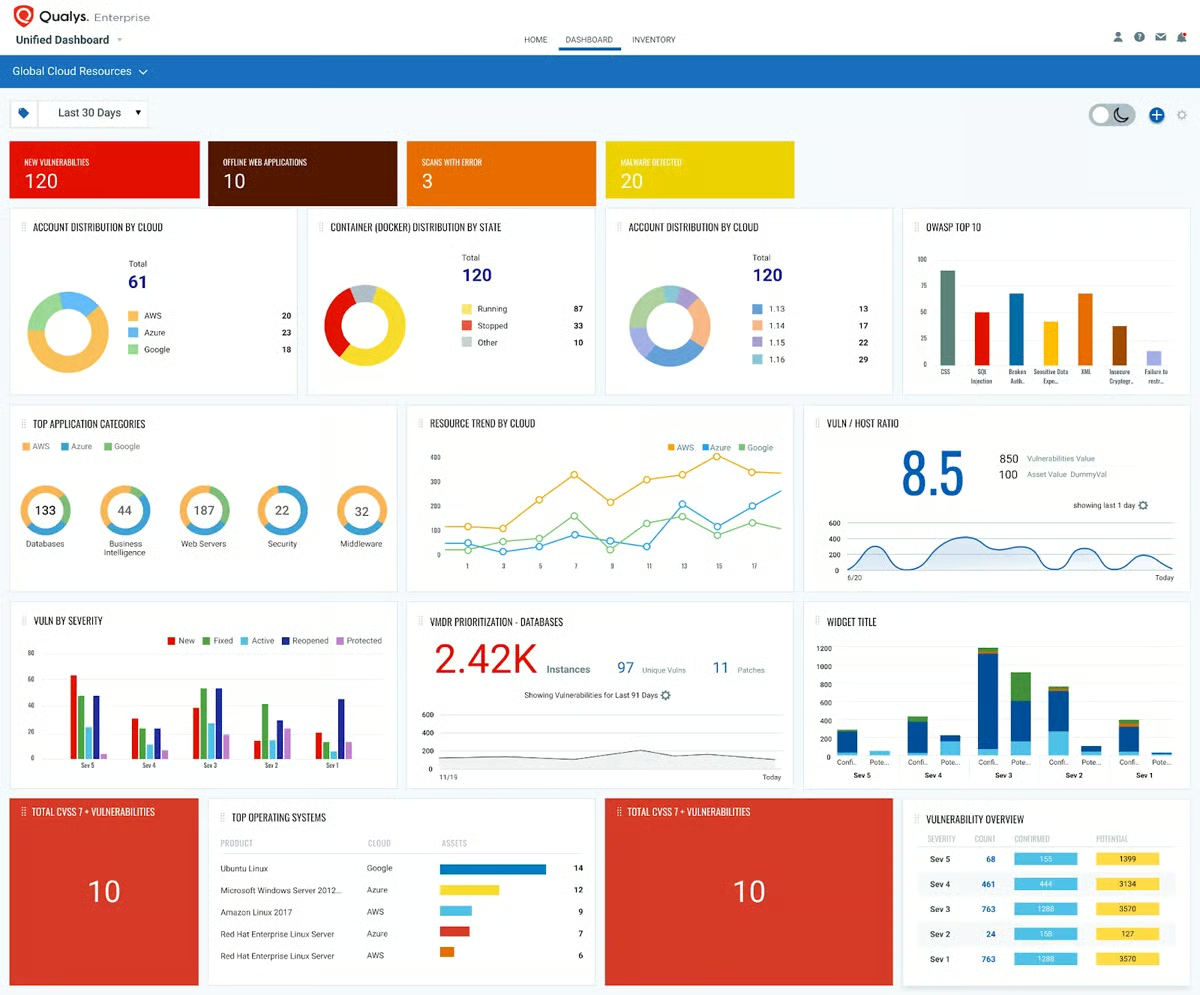
Qualys est un outil de sécurité basé dans le cloud qui propose une suite de solutions de sécurité et de conformité, notamment pour la sécurité des applications. Il fournit également des outils d’analyse des applications web et de gestion des vulnérabilités. Il analyse et évalue les applications web afin d’identifier les vulnérabilités et les risques de sécurité potentiels, avec des rapports détaillés et des recommandations de correction. Peut-être plus complète que ce que recherchent certaines entreprises, la couverture de sécurité de Qualys est aussi exhaustive que possible.
Fonctionnalités clés
- Surveillance continue
- Gestion des vulnérabilités
- Conformité aux politiques
- Conformité PCI
- Questionnaire d’évaluation de la sécurité
- Analyse des applications web
- Pare-feu applicatif web
- Vue globale des actifs
- Gestion des actifs
- Collecte de données sur les API, les conteneurs et le cloud
Avantages
- Analyse automatisée des applications web
- Rapports automatisés
- Gestion des actifs cloud
- Recommandations de correction
- Correctifs
Inconvénients
- Les options d’authentification à deux facteurs pourraient être plus nombreuses
- L’ajout de domaines et de réseaux pourrait être simplifié
- La configuration de la découverte et de l’analyse pourrait être mieux intégrée
- L’intégration des modules pourrait être plus fluide
Tarification
La plateforme Qualys Cloud est proposée aux clients sous forme de licence annuelle, et la tarification est déterminée par des facteurs tels que le nombre d’applications Cloud Platform choisies, les adresses IP, les applications web et les licences utilisateur. Les clients ont réparti la tarification en trois niveaux : Express Lite, Express et Enterprise. Bien que Qualys ne divulgue pas publiquement ses tarifs, des clients ont indiqué que les formules peuvent aller de 300 $ US pour les petites entreprises à 2 000 $ US pour les offres destinées aux grandes entreprises. Qualys propose également des abonnements d’essai gratuit de 30 jours afin de permettre aux utilisateurs de tester ses services avant de s’engager dans un achat.
Voir les meilleurs outils de gestion des vulnérabilités
Trend Micro Cloud App Security
Idéal pour la protection des plateformes SaaS
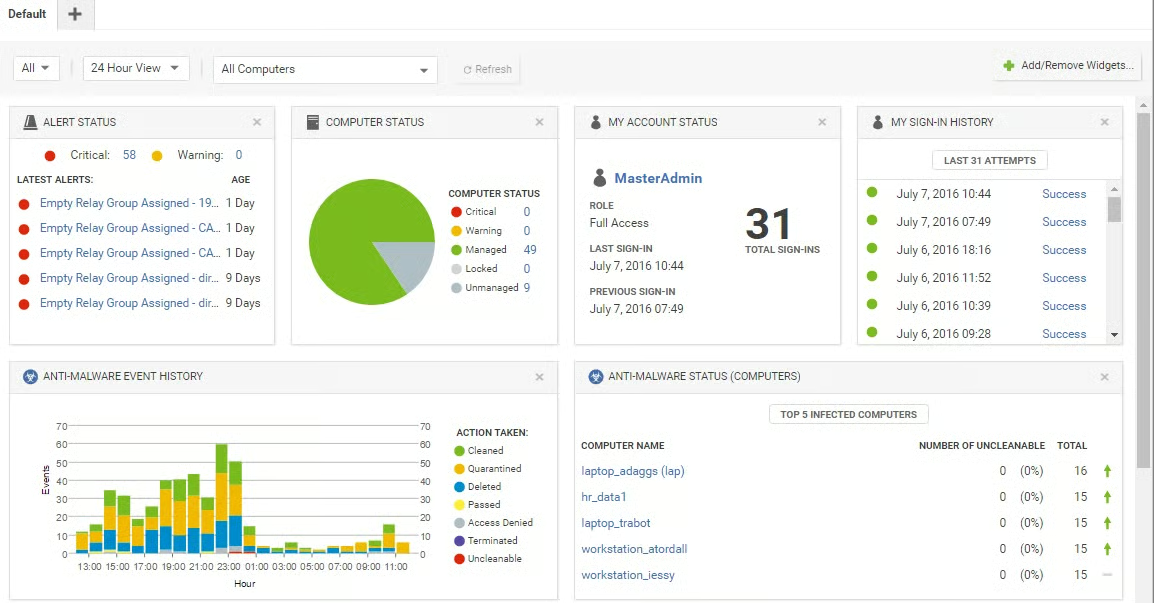
Trend Micro Cloud App Security se concentre sur la sécurisation des applications et des services basés dans le cloud. Il assure la protection des plateformes SaaS telles que Microsoft 365, Google Workspace et d’autres. Il aide les entreprises à garantir la sécurité et la conformité de leurs applications cloud, à protéger les données sensibles, à empêcher les accès non autorisés et à se défendre contre les menaces.
Fonctionnalités clés
- Sécurité des charges de travail
- Sécurité du stockage de fichiers
- Sécurité des conteneurs
- Sécurité des logiciels open source
- Protection contre les e-mails malveillants, les rançongiciels et les logiciels malveillants
Avantages
- Facilite le déploiement rapide des applications
- Protection en temps réel et blocage immédiat des activités indésirables lors de l’exécution des applications
- Prévention des intrusions malveillantes et protection contre le piratage ou les prises de contrôle
- Protection des applications cloud contre les problèmes de conception et de déploiement
Inconvénients
- L’assistance web manque de clarté
- Les terminaux distants disposant de connexions Internet faibles ou intermittentes apparaissent souvent hors ligne
- Les paramètres ne sont pas bien organisés ni clairement définis, ce qui nécessite des efforts importants pour trouver l’option souhaitée et la modifier
- Faux positifs occasionnels
Tarification
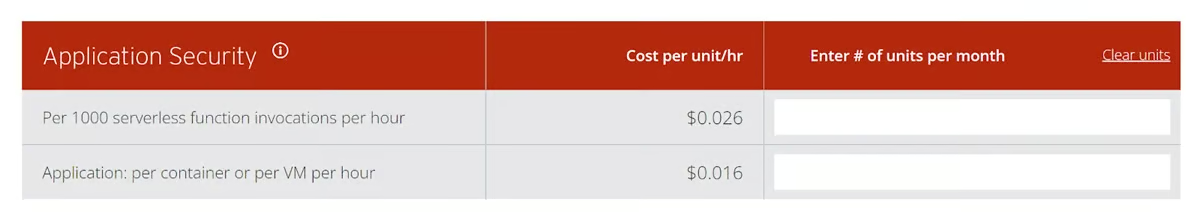
Trend Micro propose un calculateur de tarification convivial sur son site web, permettant aux acheteurs potentiels de déterminer facilement un coût approximatif adapté à leurs besoins.
Autres fournisseurs de solutions de sécurité des applications à prendre en compte
Le marché de la sécurité des applications offre un large éventail d’outils répondant à des besoins variés. Voici sept autres noms à prendre en compte, ainsi que nos listes des meilleurs outils DevSecOps, de sécurité du code et d’analyse des vulnérabilités.
- Acunetix
- Checkmarx
- Invicti (anciennement Netsparker)
- Micro Focus Fortify
- Rapid7
- Snyk
- Synopsys
À lire également :
- Meilleurs outils de débogage et de sécurité du code
- Meilleurs outils DevSecOps
- Meilleurs outils d’analyse des vulnérabilités DevOps, des sites web et des applications
- Meilleurs outils d’analyse des vulnérabilités du cloud, des conteneurs et des lacs de données
- Meilleures solutions de sécurité des conteneurs
Fonctionnalités importantes des logiciels de sécurité des applications
Les outils de sécurité des applications offrent un certain nombre de fonctionnalités importantes qui contribuent à la posture de sécurité globale des applications, en les protégeant contre les accès non autorisés, les violations de données et autres risques de sécurité.
Authentification : Garantit que les utilisateurs ou les entités sont vérifiés et bénéficient d’un accès approprié en fonction de leur identité. Elle consiste à vérifier des identifiants tels que les noms d’utilisateur et les mots de passe avant d’autoriser l’accès aux applications. Plus ils sont difficiles à dérober, mieux c’est.
Autorisation : Détermine les actions qu’un utilisateur ou une entité est autorisé à effectuer et les ressources auxquelles il peut accéder au sein d’une application. Elle applique les politiques de contrôle des accès afin d’empêcher les accès non autorisés et de restreindre les privilèges en fonction des rôles ou des autorisations.
Chiffrement : Il protège les données sensibles en les convertissant dans un format codé, accessible ou déchiffrable uniquement à l’aide de la clé appropriée. Le chiffrement garantit la confidentialité et la sécurité des données, même si elles sont interceptées ou consultées par des parties non autorisées.
Journalisation : Les journaux consignent les événements et les activités au sein d’une application ou d’une ressource. Ils facilitent la surveillance et les audits en permettant d’identifier les schémas courants et inhabituels du comportement des utilisateurs. La journalisation capture des informations sur les actions des utilisateurs, les événements système et les incidents liés à la sécurité, fournissant une trace utile au dépannage, à la conformité et aux enquêtes forensiques.
Tests de sécurité des applications : Les tests de sécurité des applications consistent à évaluer les applications afin d’identifier les vulnérabilités, les faiblesses et les failles de sécurité. Ils comprennent différentes techniques de test, telles que les tests statiques des applications, les tests dynamiques des applications et les tests interactifs de sécurité des applications (voir la section suivante).
Audit et responsabilisation : Les journaux d’audit et les mécanismes de responsabilisation contribuent à la conformité réglementaire, à la détection des comportements suspects et à l’enquête sur les failles de sécurité. Ils permettent de suivre et de surveiller les activités des utilisateurs et les incidents liés à la sécurité afin d’établir la responsabilité et la traçabilité.
Analyse des vulnérabilités : L’analyse des vulnérabilités identifie et évalue les vulnérabilités au sein des applications, réseaux, ou systèmes. Elle permet aux entreprises de traiter de manière proactive les risques de sécurité potentiels. La recherche de vulnérabilités dans les dépendances open source qui composent la plupart des applications modernes est une fonctionnalité de plus en plus critique.
Revue de sécurité du code : La revue de sécurité du code est une pratique essentielle qui contribue à identifier et à corriger les faiblesses de sécurité potentielles et garantit que les applications sont conçues avec des défenses solides contre les cybermenaces.
Intégration de WAF : Les pare-feu d’applications web (WAF) constituent une ligne de défense essentielle pour les applications web : ils inspectent le trafic, appliquent les politiques de sécurité et protègent contre un large éventail d’attaques web telles que l’injection SQL et le cross-site scripting (XSS). L’intégration des WAF aux outils de sécurité des applications peut fournir des informations essentielles aux développeurs et aux équipes de sécurité, contribuant à protéger les applications contre les vulnérabilités jusqu’à ce qu’elles puissent être corrigées.
Intégration à un SIEM : Les systèmes de gestion des informations et des événements de sécurité (SIEM) collectent et analysent les données relatives aux événements de sécurité provenant de différentes sources afin de détecter les incidents de sécurité et d’y répondre. Ils offrent une visibilité centralisée, une corrélation des événements, des analyses avancées et des alertes automatisées, et peuvent contribuer à identifier les problèmes de sécurité des applications.
Intégration des renseignements sur les menaces : Renseignements sur les menaces Les intégrations renforcent la détection des menaces et fournissent des informations en temps réel sur les menaces émergentes, notamment les techniques d’attaque et les vulnérabilités open source, des informations qui peuvent aider à la fois les équipes de développement et de sécurité.
Prise en charge du cycle de développement sécurisé (SDL) : Le SDL favorise l’intégration de pratiques et de tests de sécurité tout au long du cycle de développement logiciel, en veillant à ce que la sécurité soit prioritaire.
En savoir plus sur la sécurité des applications
Types d’analyse et de test du code
Un concept clé à comprendre en matière de sécurité des applications est celui du cycle de développement logiciel (SDLC). Ce processus comprend des étapes de développement, de déploiement et de maintenance continue du code. Dans le cadre de ce cycle, plusieurs approches essentielles de la sécurité des applications sont mises en œuvre.
- Analyse statique : Au niveau fondamental, il faut assurer la sécurité du code de l’application pendant son développement, un domaine dans lequel les outils d’analyse statique du code peuvent souvent jouer un rôle. Cette approche est appelée test statique de sécurité des applications, ou SAST.
- Analyse dynamique : Pour le code en cours d’exécution, les tests dynamiques de sécurité des applications (DAST) permettent de détecter différents types de risques de sécurité.
- Tests interactifs de sécurité des applications : La combinaison des approches DAST et SAST relève des tests interactifs de sécurité des applications (IAST).
- Analyse de la composition logicielle (SCA) : La SCA traite les problèmes de configuration, les dépendances logicielles et les bibliothèques présentant des vulnérabilités connues, autant d’enjeux importants pour la sécurité de la chaîne d’approvisionnement logicielle.
À lire également : SBOM : sécuriser la chaîne d’approvisionnement logicielle
AppSec contre DevSecOps
Une tendance intéressante du marché des produits de sécurité des applications est que les nombreux types d’outils — sécurité des applications, sécurité du code, débogage, DevSecOps et analyse des vulnérabilités — ont progressivement convergé.
Les outils DevSecOps sont peut-être les produits les plus larges de cette catégorie : ils englobent les outils pour développeurs, la mise en œuvre des conteneurs, les outils de surveillance et bien plus encore.
L’analyse des vulnérabilités, la sécurité des applications et le DevSecOps présentent de plus en plus un chevauchement important de fonctionnalités, couvrant les approches DAST, IAST, SAST et SCA. Il existe toutefois des différences notables. Les outils DevSecOps proposent généralement des fonctionnalités pour les conteneurs, le CI/CD et la gestion des API. Le fuzzing est plus susceptible de figurer parmi les fonctionnalités des outils d’analyse des vulnérabilités, tandis que l’AppSec met davantage l’accent sur l’analyse statique du code.
Voir les meilleurs outils DevSecOps
Comment nous avons évalué les logiciels de sécurité des applications
Dans le cadre de notre évaluation des logiciels de sécurité des applications, nous avons examiné la précision et l’efficacité, l’étendue des fonctionnalités, la facilité d’utilisation, l’intégration aux outils de développement et de sécurité, les capacités d’automatisation, la tarification, les cas d’utilisation idéaux et les fonctionnalités de reporting. La précision des rapports et la hiérarchisation des vulnérabilités étaient deux facteurs importants, car elles fournissent aux équipes de développement et de sécurité les informations nécessaires pour prendre des décisions fondées sur les risques. La facilité d’utilisation est généralement importante sur ce marché, car les spécialistes qui ne travaillent pas dans la sécurité jouent un rôle essentiel dans le processus. Les capacités d’intégration sont également cruciales pour le workflow : le logiciel doit donc pouvoir s’intégrer aux outils de développement et de sécurité existants.
En résumé : outils de sécurité des applications
Lors de la sélection d’un outil de sécurité des applications, il est important de donner la priorité aux exigences propres à votre entreprise et d’effectuer une recherche approfondie avant toute décision d’achat. Pour ce faire, les acheteurs potentiels doivent prendre en compte des facteurs tels que les fonctionnalités et les capacités, les langages de programmation pris en charge, la compatibilité avec l’infrastructure existante, l’évolutivité, la facilité d’utilisation, le coût, ainsi que le niveau et la qualité de l’assistance technique fournie. Il est également important d’associer au processus décisionnel les principales parties prenantes, notamment les équipes de sécurité informatique et les développeurs.
Un outil de sécurité des applications est essentiel pour sécuriser les applications, les environnements dans lesquels elles s’exécutent, les données qu’elles contiennent, ainsi que les employés et les clients qui en dépendent.
À lire ensuite : Conseils aux développeurs pour sécuriser la chaîne d’approvisionnement logicielle
Cet article constitue une mise à jour d’un article de novembre 2020 par Sean Michael Kerner