

















Une passerelle au niveau du circuit (CLG) est une fonctionnalité de pare-feu qui agit comme un proxy et filtre les paquets en fonction des informations de session. Les CLG sont importantes, car elles assurent un filtrage de sécurité spécialisé et empêchent la découverte des adresses IP et des ports ouverts sur les appareils protégés par une CLG. Les meilleurs cas d’utilisation découlent du fonctionnement des CLG, de leurs avantages et inconvénients, ainsi que de leurs différences de fonctionnement avec d’autres solutions potentielles.
- Fonctionnement des passerelles au niveau du circuit
- Principales fonctionnalités des passerelles au niveau du circuit
- Cas d’utilisation des passerelles au niveau du circuit
- 5 avantages des passerelles au niveau du circuit
- 5 inconvénients des passerelles au niveau du circuit
- Passerelles au niveau du circuit et alternatives aux CLG
- En résumé : utilisez les CLG pour une sécurité rapide
Fonctionnement des passerelles au niveau du circuit
Les CLG créent des ponts surveillés entre deux réseaux, qui contrôlent, valident et filtrent les paquets de communication sans en inspecter le contenu. Elles fonctionnent au niveau session du modèle d’interconnexion des systèmes ouverts (OSI), entre les couches application et transport du modèle TCP/IP (Transmission Control Protocol/Internet Protocol). Les CLG reposent sur deux fonctionnalités clés, la capacité de proxy et l’inspection avec état des paquets, pour bloquer les communications non sollicitées.
La mise en œuvre réussie d’une passerelle au niveau du circuit protège contre les communications sans restriction, qui peuvent permettre le sondage du réseau, la diffusion de logiciels malveillants et d’autres attaques. Les CLG peuvent être combinées à des flux de renseignements sur les menaces afin d’éclairer les politiques de sécurité qui bloquent les URL et adresses IP connues comme malveillantes. Une illustration de la façon dont une CLG protège les réseaux grâce aux fonctionnalités de proxy figure ci-dessous et est expliquée plus en détail dans la section consacrée aux fonctionnalités.
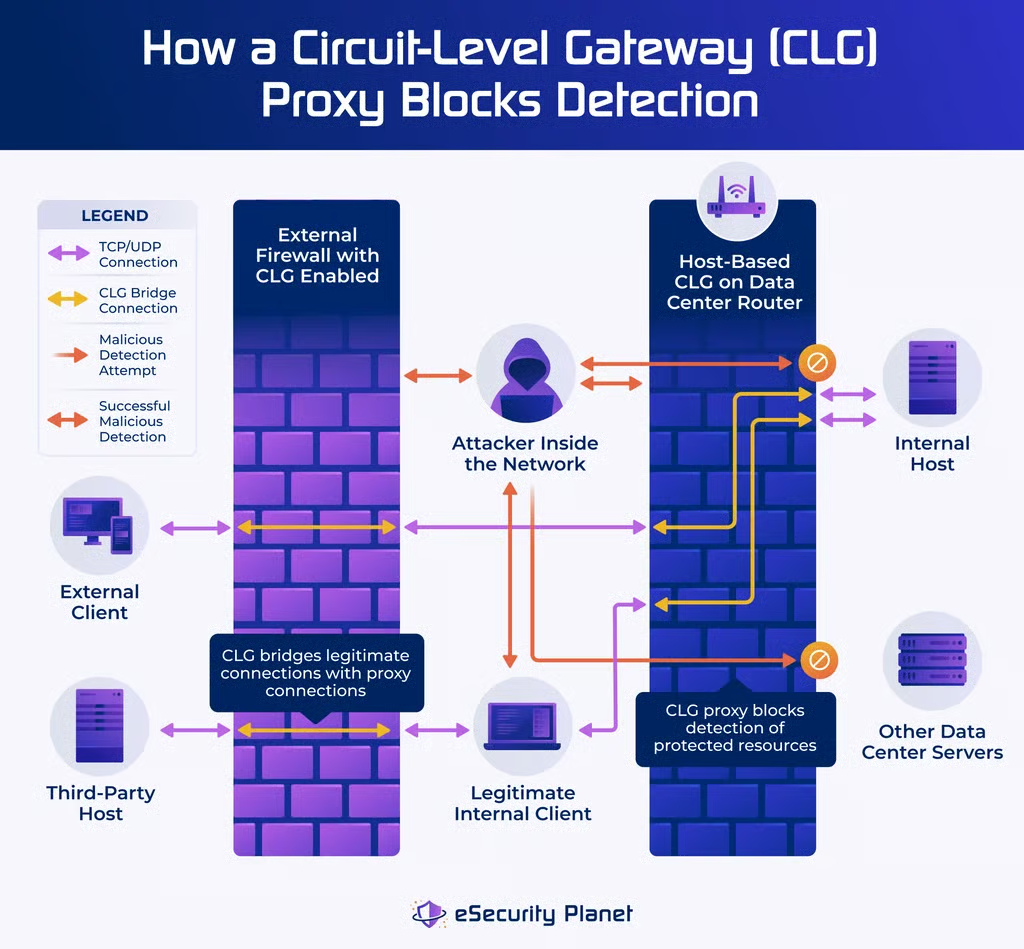
Les CLG ne peuvent pas détecter les attaques ; elles se contentent toutefois d’abandonner les paquets, car ceux-ci ne correspondent pas aux enregistrements de communication. Cela bloque efficacement de nombreuses techniques utilisées pour explorer les réseaux et les ports ouverts en vue d’attaques potentielles. Les paquets abandonnés protègent également contre de nombreux types d’attaques par déni de service distribué (DDoS) qui tentent de consommer les ressources des serveurs avec des paquets TCP sans rapport avec des connexions établies, comme les inondations ACK et SYN.
Principales fonctionnalités des passerelles au niveau du circuit
Les passerelles au niveau du circuit fournissent une solution de sécurité réseau très ciblée pour gérer les connexions de communication. Cette solution applique des politiques de sécurité aux deux fonctionnalités clés : la capacité de proxy et l’inspection avec état.
Capacité de proxy
La CLG reçoit les demandes initiales de communication d’un client situé d’un côté de la CGL vers un hôte situé de l’autre côté. La CLG vérifie la demande par rapport aux règles de communication entrantes ou sortantes pertinentes ; les demandes autorisées aboutissent à l’établissement d’une connexion TCP ou UDP (User Datagram Protocol) entre le client et la CLG.
Ensuite, la CLG agit comme un proxy pour contacter l’hôte au nom du client. Elle effectue le processus de négociation afin de finaliser l’authentification et l’autorisation auprès de l’hôte. Une connexion réussie entraîne l’établissement d’une seconde connexion TCP ou UDP directe entre la CLG et l’hôte, reliée en interne à la connexion du client. La CLG n’effectue aucun contrôle supplémentaire des paquets sur cette communication pendant toute sa durée.
Le trafic semble provenir de la CLG ; les deux hôtes et les clients peuvent donc voir la passerelle. Toutefois, aucun d’eux ne peut explorer ni voir au-delà de la passerelle, ce qui préserve le secret de l’architecture interne.
Inspection avec état des paquets
Les CLG conservent un enregistrement de toutes les connexions de communication ouvertes, ce qui permet l’inspection avec état des paquets. La CLG compare chaque paquet entrant à ces enregistrements et abandonne simplement tout paquet sans rapport avec les canaux établis, sauf s’il s’agit d’une demande d’établissement d’une nouvelle connexion. Les enregistrements de session comprennent les protocoles, les numéros de port, les délais d’expiration ainsi que les adresses IP source et de destination, et suppriment ces informations lorsque la session se termine.
L’inspection avec état ignore le contenu des paquets, ce qui permet une analyse rapide et un débit élevé. Malheureusement, cela signifie également que les contenus malveillants transitent librement par les canaux de communication légitimement établis.
Cas d’utilisation des passerelles au niveau du circuit
Utilisez les CLG pour assurer une sécurité ciblée des communications, maintenir un débit élevé, dissimuler les détails du réseau et valider le trafic légitime. Comme elles offrent une sécurité limitée, les cas d’utilisation doivent associer les fonctionnalités des CLG à d’autres solutions de sécurité, telles que les pare-feu de filtrage de paquets, les pare-feu de nouvelle génération (NGFW) ou l’accès réseau zero trust (ZTNA), qui protègent contre un éventail plus large d’attaques.
Protection du réseau
En 1990, les laboratoires Bell d’AT&T ont développé le premier pare-feu réseau avec état, qu’ils ont appelé passerelles au niveau du circuit, afin de protéger et de surveiller les sessions de communication. Aujourd’hui, les CLG constituent une sous-fonctionnalité de l’inspection avec état adoptée par de nombreux types de pare-feu et doivent être mises en œuvre comme l’une des nombreuses fonctionnalités de pare-feu qui protègent les réseaux locaux, virtuels et cloud.
Segmentation du réseau
Utilisez la fonctionnalité CLG d’un pare-feu basé sur l’hôte sur un routeur pour renforcer la protection et assurer la segmentation du réseau. Cette segmentation peut isoler des laboratoires de recherche, des systèmes de traitement des cartes bancaires ou d’autres ressources réglementées ou de grande valeur qui doivent être séparées du trafic réseau moins sensible.
Protection des applications
Certains fournisseurs intègrent des fonctionnalités CLG aux applications afin d’assurer une protection supplémentaire des environnements d’entreprise. Par exemple, IBM intègre le protocole SOCKS pour fournir un filtrage et une protection CLG au système de base de données Db2. Ces fonctionnalités permettent de contrôler strictement les communications à haut débit et de masquer les détails de l’infrastructure de la base de données (ou d’autres applications).
5 avantages des passerelles au niveau du circuit
Les fonctionnalités des passerelles au niveau du circuit offrent des avantages distincts en matière de sécurité et d’exploitation :
- Connexions discrètes : met en œuvre un proxy simple pour toutes les connexions, qui masque les adresses IP et les informations de port des ressources protégées.
- Débit élevé : utilise des règles de filtrage simples fondées sur les sessions de communication établies pour autoriser ou abandonner rapidement les paquets et maintenir une transmission de données à haut débit.
- Faible utilisation des ressources : traite les décisions relatives aux règles des paquets avec de faibles exigences en mémoire et en processeur, afin de permettre un déploiement peu coûteux ou des combinaisons de plusieurs fonctionnalités.
- Filtrage sélectif : tente uniquement de filtrer les paquets liés aux communications établies et peut abandonner simplement et rapidement tous les paquets sans rapport, sans analyser les règles.
- Fonctionnement simplifié : nécessite une configuration simple avec des règles relativement élémentaires, ce qui simplifie l’installation, les modifications, la maintenance et les tests.
5 inconvénients des passerelles au niveau du circuit
Les CLG présentent cinq inconvénients généraux :
- Ajout de surcharge : ralentit le débit de données en raison de la traduction du proxy et de l’inspection des informations de session, par rapport à des règles de filtrage de paquets plus simples.
- Sensibilité aux changements : repose sur des adresses IP, des noms d’hôte et des noms de processus établis ; les CLG de base peuvent donc avoir du mal à détecter les changements du réseau et à s’y adapter.
- Manque de visibilité : inspecte uniquement les informations de session et ne permet donc pas de voir les applications ou leurs données afin de se protéger contre les attaques exploitant des connexions établies.
- Trop permissive : établit toute demande de communication autorisée par les règles établies, sans rechercher les URL ou adresses IP connues comme malveillantes.
- Sécurité simpliste : se concentre étroitement sur l’établissement des connexions et les informations de session associées, sans vérifier la présence de charges utiles malveillantes dans les paquets de données.
Les fournisseurs ne commercialisent pas d’appareils CLG autonomes ; la plupart des pare-feu compatibles avec les CLG regroupent donc les fonctionnalités CLG avec d’autres fonctionnalités de sécurité qui compensent leurs lacunes en matière de sécurité.
Passerelles au niveau du circuit et alternatives aux CLG
Les passerelles au niveau du circuit fournissent l’une des nombreuses fonctions de proxy des pare-feu et ajoutent de la sécurité aux routeurs réseau et autres appareils. La plupart des administrateurs utilisent les CLG en combinaison avec d’autres fonctionnalités ; voici une brève comparaison avec d’autres solutions de sécurité et de segmentation réseau, notamment le filtrage de paquets, les passerelles au niveau des applications, l’inspection avec état et les réseaux étendus définis par logiciel (SD-WAN).
Passerelles au niveau du circuit et filtrage de paquets
Les CLG assurent un filtrage spécialisé des paquets avec état, axé sur l’inspection et le filtrage TCP/IP. Utilisez de simples fonctionnalités de filtrage de paquets pour activer des règles de sécurité plus générales, qui mettent en œuvre un éventail plus large de protections avec un sacrifice minimal du débit de données. Les règles de filtrage de paquets comprennent des listes d’autorisation et de refus (c’est-à-dire la liste blanche et la liste noire), les ports fermés et les protocoles interdits.
Passerelles au niveau du circuit et passerelles au niveau des applications
Les CLG inspectent les communications TCP/IP et peuvent bloquer les communications non autorisées, mais limitent le filtrage aux informations d’en-tête de session. Utilisez des passerelles au niveau des applications (ALG) pour permettre l’inspection des paquets de données au niveau applicatif, capable de détecter et de bloquer les attaques malveillantes ainsi que l’exfiltration de données sensibles.
Passerelles au niveau du circuit et inspection avec état
Les CLG utilisent une inspection spécialisée avec état, associée à des fonctionnalités de proxy, pour isoler le réseau situé derrière la CLG et effectuer une inspection spécialisée des communications. Lorsque le débit de données peut tolérer un certain ralentissement, mettez en œuvre des fonctionnalités plus générales d’inspection avec état afin de vous protéger contre un éventail plus large d’attaques malveillantes visant les protocoles et les communications.
Passerelles au niveau du circuit et SD-WAN
Certains administrateurs utilisent les CLG pour créer des segments réseau isolés et masqués, afin qu’ils ne puissent pas être découverts depuis le reste du réseau. Bien qu’efficaces, les CLG peuvent être difficiles à gérer. Dans un environnement qui évolue plus rapidement et où l’inspection des paquets n’est pas nécessaire, utilisez la technologie SD-WAN pour centraliser et automatiser la segmentation du réseau plus rapidement et plus efficacement.
En résumé : utilisez les CLG pour une sécurité rapide
Les passerelles au niveau du circuit filtrent rapidement le trafic des paquets afin de conserver un débit de données élevé, mais offrent une protection de sécurité limitée. Heureusement, ces fonctionnalités s’intègrent parfaitement à une pile de sécurité composée d’autres fonctionnalités et solutions. Utilisez les CLG pour améliorer les performances des autres outils de sécurité en réduisant rapidement le nombre de paquets à analyser lors d’une analyse plus approfondie et beaucoup plus lente.
En savoir plus sur la manière dont les pare-feu applicatifs web (WAF) offrent une analyse plus approfondie et une protection ciblée pour les sites web et les applications.