

















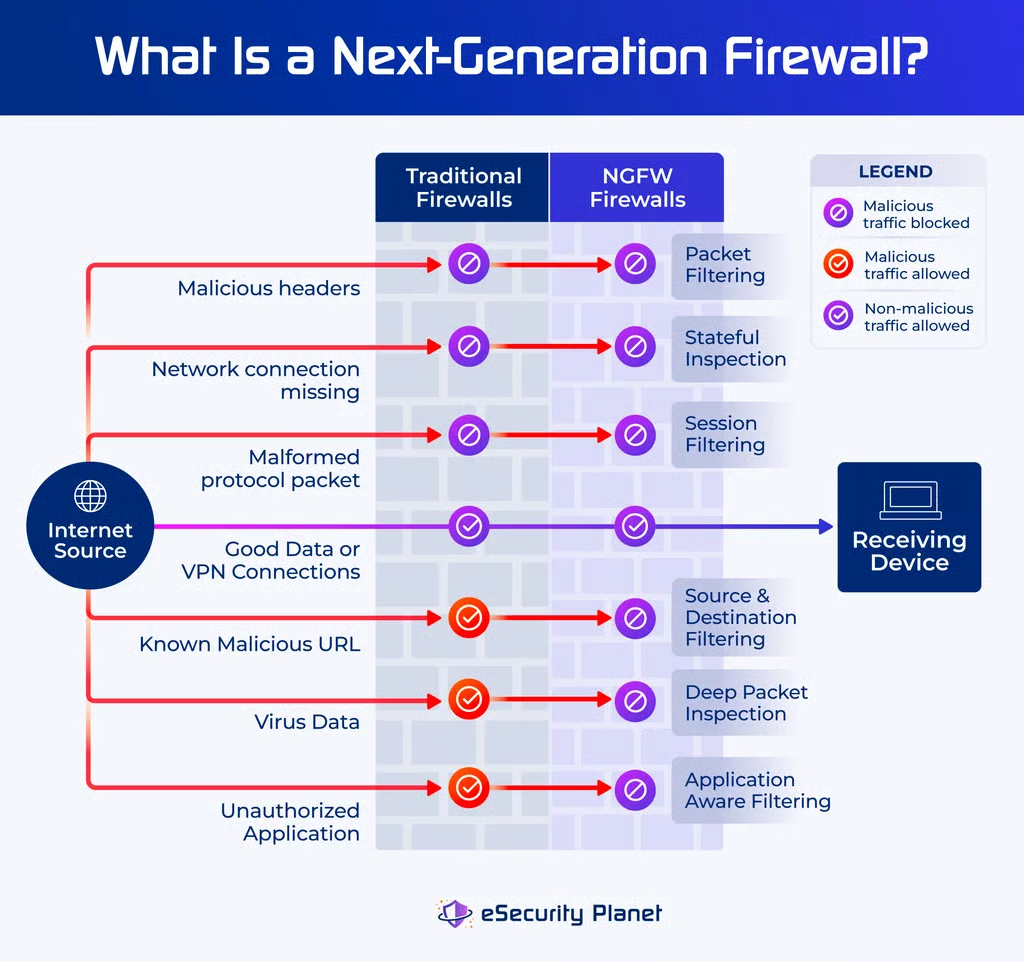
Un pare-feu de nouvelle génération (NGFW) effectue une inspection approfondie des paquets afin d’examiner le contenu des données qui le traversent. Contrairement aux pare-feu plus élémentaires, qui vérifient uniquement l’en-tête des paquets de données, les NGFW examinent et évaluent les données utiles contenues dans les paquets. Cette inspection approfondie constitue la base des différentes fonctionnalités des NGFW qui améliorent le blocage des logiciels malveillants.
- Fonctionnement des pare-feu de nouvelle génération
- Qui a besoin d’un pare-feu de nouvelle génération ?
- 5 fonctionnalités et capacités essentielles des pare-feu de nouvelle génération
- Les 3 principaux avantages des NGFW
- 4 Inconvénients des NGFW
- NGFW contre pare-feu traditionnels et autres solutions
- En résumé : une protection efficace par NGFW nécessite des règles efficaces
Fonctionnement des pare-feu de nouvelle génération
Avec les pare-feu de nouvelle génération, toutes les informations transmises par les ordinateurs sur un réseau sont décomposées en fragments transmissibles, appelés portion de données d’un paquet. Les données sont encapsulées dans des instructions indiquant comment les acheminer (adresse IP, port de destination, etc.), appelées en-tête du paquet.
Les paquets de données ajoutent des instructions d’en-tête classées selon le modèle d’interconnexion des systèmes ouverts (OSI) ou selon l’un des modèles TCP/IP (protocole de contrôle de transmission / protocole Internet). Tous les pare-feu filtrent en fonction de règles concernant les informations des couches réseau et transport, et de nombreux pare-feu plus récents peuvent également filtrer la couche liaison de données afin de bloquer les adresses IP et URL malveillantes.
Le tableau ci-dessous présente les instructions de couche ajoutées à l’en-tête du paquet ainsi que la couche correspondante selon le modèle OSI et chacun des modèles TCP/IP.
| Couche OSI | TCP/IP à 4 couches | TCP/IP à 5 couches | Instructions de couche pour : |
|---|---|---|---|
| 7. Application | 4. Application | 4. Application | Envoi et réception des informations applicatives |
| 6. Présentation | 4. Application | 4. Application | Informations sur les formats de données utilisables et le chiffrement |
| 5. Session | 4. Application | 4. Application | Contrôle des ports et des informations de session |
| 4. Transport | 3. Transport | 3. Transport | Informations sur les protocoles de transmission (TCP, UDP, etc.) |
| 3. Réseau | 2. Internet | 2. Réseau | Informations sur les adresses des appareils entre les machines émettrices et réceptrices |
| 2. Liaison de données | 1. Liaison | 2. Liaison de données | Adresse MAC de l’appareil et informations sur le format réseau |
| 1. Physique | 1. Liaison | 1. Physique | Instructions de la carte d’interface réseau matérielle (NIC) |
Les NGFW restent la seule catégorie de pare-feu à filtrer les données en fonction des informations de paquets des couches application, présentation ou session. Ils peuvent en outre déchiffrer les données afin d’examiner le contenu même des paquets à la recherche de contenu malveillant.
Certaines organisations sont des candidates idéales pour un pare-feu de nouvelle génération, tandis que d’autres peuvent préférer d’autres types de pare-feu. Les facteurs à prendre en compte comprennent les fonctionnalités et capacités des NGFW, ainsi que leurs principaux avantages et inconvénients.
Qui a besoin d’un pare-feu de nouvelle génération ?
Toute organisation qui peut se permettre une solution de pare-feu de nouvelle génération peut bénéficier de la sécurité supplémentaire apportée par l’inspection approfondie des paquets. Les fournisseurs de NGFW ciblaient autrefois les grandes entreprises, mais la plupart des pare-feu intègrent désormais de nombreuses fonctionnalités de NGFW en raison de leurs larges bénéfices, qui répondent aux besoins de pare-feu dans la plupart des situations, y compris pour les petites entreprises et les équipes informatiques réduites.
Certaines organisations ont besoin d’un débit de données élevé, incompatible avec les délais d’inspection des paquets d’un NGFW devant des serveurs applicatifs, des bases de données, etc. Pourtant, même ces organisations déploient un NGFW ailleurs dans leur environnement afin d’assurer une protection générale des utilisateurs, des agences et des applications tolérant les délais.
Qui ne tire pas profit des NGFW ?
Pour les entreprises aux ressources limitées ou aux besoins spécialisés, un NGFW peut coûter trop cher, être déployé avec un nombre excessif d’options ou provoquer trop de ralentissements du débit de données. Ces organisations envisageront différents types de pare-feu susceptibles de mieux répondre à leurs besoins.
Options pour les organisations aux ressources limitées
Bien que la plupart des pare-feu vendus aujourd’hui adoptent de nombreuses fonctionnalités de NGFW, les contraintes budgétaires peuvent amener les équipes aux ressources limitées à rechercher des pare-feu peu coûteux et dotés de moins de fonctionnalités, proches des pare-feu traditionnels. Certaines organisations dont les effectifs informatiques sont limités peuvent préférer adopter une solution de pare-feu en tant que service (FWaaS), qui offre des capacités plus robustes en échange d’options simplifiées et d’un contrôle réduit.
Besoins simplifiés
Un réseau a parfois besoin d’un pare-feu simple pour segmenter le réseau ou effectuer un filtrage élémentaire des paquets destiné à la sécurité réseau. Les fonctionnalités et les coûts supplémentaires d’un NGFW seraient superflus pour des tâches simples ; un pare-feu simplifié et peu coûteux constitue une solution plus adaptée.
Options pour les débits de données élevés
Les besoins en débit de données élevé nécessitent souvent plusieurs solutions de pare-feu capables d’effectuer un filtrage rapide des paquets comme première ligne de défense, suivies de pare-feu spécialisés pour assurer des protections spécifiques de la sécurité du cloud, des applications web, des bases de données ou des conteneurs. Ces organisations peuvent continuer à utiliser un NGFW pour protéger leurs réseaux généraux, mais constateront que l’inspection des paquets constitue un goulet d’étranglement devant des serveurs applicatifs à haut débit.
5 fonctionnalités et capacités essentielles des pare-feu de nouvelle génération
Les pare-feu constituent des barrières de protection, et chaque fonctionnalité protège contre des menaces spécifiques. Les pare-feu de nouvelle génération offrent cinq fonctionnalités clés :
- Fonctionnalités des pare-feu traditionnels : Filtrage basé sur les en-têtes des paquets.
- Inspection approfondie des paquets : Filtrage basé sur les caractéristiques des applications, l’analyse du trafic chiffré, les sources et destinations, ainsi que l’intégration de flux de renseignements sur les menaces.
- Prévention des intrusions réseau : Surveillance du trafic réseau pour détecter d’éventuels signes d’attaque.
- Filtrage tenant compte des utilisateurs : Connexion à Active Directory pour modifier les règles selon les utilisateurs et les groupes.
- Sandboxing réseau : Test des fichiers inconnus à la recherche de comportements malveillants dans un environnement isolé.
Fonctionnalités des pare-feu traditionnels
Tous les NGFW incluent les capacités d’origine développées pour les premières générations de pare-feu. Ces capacités de filtrage des paquets, des sessions et de proxy continuent d’assurer un filtrage rapide qui libère des ressources pour les fonctionnalités plus avancées.
Filtrage des paquets
Le filtrage des paquets lit les adresses de port et les adresses IP figurant dans l’en-tête du paquet, puis bloque le trafic selon des règles de pare-feu précises. Cette fonctionnalité est importante, car elle réduit la portée des attaques potentielles. La suppression automatique du trafic non autorisé et indésirable réduit également le nombre de paquets sur lesquels un NGFW devra effectuer une inspection approfondie.
Filtrage des sessions
Les pare-feu utilisent des règles de filtrage des sessions pour surveiller les connexions établies et bloquer les attaques utilisant des sessions usurpées. Les anciennes attaques par déni de service distribué (DDoS) utilisaient des requêtes TCP malformées pour saturer les serveurs ; le filtrage des sessions supprime les requêtes qui ne sont associées ni à de nouvelles sessions ni à des sessions établies.
Inspection avec état
Les pare-feu à inspection avec état suivent le comportement des connexions réseau actives afin de détecter et de bloquer les risques potentiels liés aux données et au trafic. L’inspection avec état nécessite davantage de mémoire et de temps pour analyser les paquets dans le contexte des autres données associées à des connexions précises.
Fonctionnalités de proxy
Les fonctionnalités de proxy permettent à un pare-feu de servir de point de contact unique pour les sources extérieures à son réseau ; le pare-feu redirige ensuite le trafic vers les ressources précises situées derrière lui. Cette catégorie de fonctionnalités peut être divisée en sous-fonctionnalités spécifiques, telles que :
- Passerelle au niveau applicatif (ALG) : Amélioration du filtrage de la traduction d’adresses réseau pour les protocoles de la couche application tels que FTP, BitTorrent, Telnet, etc.
- Passerelles au niveau circuit (CLG) : Fourniture de services de proxy dotés de capacités de filtrage des sessions, ou simple filtrage des sessions selon la configuration.
- Traduction d’adresses réseau (NAT) : Fonctionnement comme un routeur, le pare-feu étant le seul à savoir comment acheminer le trafic à l’intérieur du réseau.
- Traduction d’adresses de port (PAT) : Utilisation des données de port pour rediriger les paquets vers différentes ressources, par exemple en acheminant les données destinées au port 587 vers le serveur de messagerie.
- Réseau privé virtuel (VPN) : Activation de connexions par tunnel chiffrées entre les appareils internes et externes.
Inspection approfondie des paquets
L’inspection approfondie des paquets prend en compte les informations de la couche application ainsi que le contenu même des paquets afin d’offrir une protection bien plus importante, souvent renforcée par la détection des anomalies au moyen de l’intelligence artificielle (IA). Elle permet et intègre un filtrage fondé sur la connaissance des applications, le contenu des données chiffrées, la détection des sites malveillants et les signatures de logiciels malveillants.
Filtrage tenant compte des applications
Le filtrage approfondi des paquets peut reconnaître l’application, ses activités et les données circulant entre l’application et l’appareil de l’utilisateur. Par exemple, alors qu’un pare-feu traditionnel peut uniquement autoriser ou bloquer l’accès à Facebook, un NGFW peut autoriser Facebook tout en bloquant les jeux Facebook. Les applications à risque peuvent être entièrement bloquées, tandis que d’autres peuvent être autorisées mais bloquées lorsqu’elles tentent d’accéder à des informations sensibles ou à des appareils précis.
Inspection du trafic chiffré
Pour permettre l’inspection approfondie des paquets, les NGFW déchiffrent les connexions SSL (Secure Sockets Layer), SSH (Secure Shell) ou d’autres connexions chiffrées afin d’examiner les données à la recherche de signes de comportement malveillant. Par exemple, un utilisateur peut cliquer sur un lien dans un e-mail malveillant qui tente d’établir une connexion HTTPS chiffrée pour télécharger un logiciel malveillant. Le NGFW déchiffre les données, détecte le contenu malveillant et le bloque.
Filtrage tenant compte des sources et des destinations
Les NGFW vérifient les sources et les destinations de chaque connexion de trafic en utilisant à la fois les informations d’en-tête et celles du trafic déchiffré. Le filtrage des URL, des sites web ou des adresses IP est appliqué afin de bloquer les connexions malveillantes connues. Le trafic suspect ou anormal peut être temporairement bloqué ou signalé comme suspect aux équipes de sécurité.
Flux de renseignements sur les menaces
Les flux de renseignements sur les menaces fournissent des listes d’adresses IP malveillantes, de signatures de logiciels malveillants et d’autres indicateurs de menace afin de permettre au NGFW de détecter rapidement les menaces et de prévenir les attaques. Un NGFW intègre généralement le flux de renseignements sur les menaces de son fournisseur de pare-feu, mais certains acheteurs souhaitent également un NGFW capable d’intégrer différents flux de menaces pour améliorer la détection.
Système de prévention des intrusions réseau (IPS)
Bien qu’il soit généralement associé à la protection des données circulant entre le réseau de l’entreprise et le monde extérieur, un NGFW peut également surveiller le trafic circulant à l’intérieur du réseau pour détecter des signes d’attaque. Certains NGFW peuvent rivaliser avec les appliances IPS autonomes, mais avant de remplacer les systèmes IPS, testez les capacités du NGFW dans des conditions réalistes de menace et de charge. Un NGFW surchargé peut créer des goulets d’étranglement ou provoquer des ralentissements du trafic.
Filtrage tenant compte des utilisateurs
Un NGFW peut s’intégrer aux annuaires des utilisateurs informatiques (ex. : Active Directory) et modifier les règles du pare-feu en fonction des utilisateurs et des groupes d’utilisateurs. Par exemple, les sites et applications de partage de fichiers peuvent être autorisés pour le service marketing, mais bloqués pour le service de recherche et développement. Bien que très puissante, cette fonctionnalité dépend de l’exactitude des affectations aux groupes dans l’annuaire.
Sandboxing réseau
Certains NGFW fournissent des sandbox réseaux ou cloud dans lesquels des fichiers suspects peuvent être ouverts et testés sur une machine virtuelle isolée. Le sandboxing est souvent proposé sous forme d’abonnement complémentaire et constitue une ressource précieuse pour les équipes de sécurité internes. Gardez toutefois à l’esprit que certains logiciels malveillants peuvent détecter un environnement de sécurité avant d’exécuter leur comportement malveillant ; certains résultats de sandbox peuvent donc être inexacts.
Les 3 principaux avantages des NGFW
L’inspection approfondie des paquets des NGFW offre trois avantages essentiels : améliorer la sécurité, renforcer le contrôle et réduire la complexité.
Sécurité renforcée découle de l’inspection approfondie des sources, des destinations et du trafic. Le NGFW bloque les sources ou destinations malveillantes connues et filtre tout logiciel malveillant détecté. Bien que cela puisse sembler simple, le blocage des logiciels malveillants nécessite l’exécution de plusieurs techniques d’analyse, et l’amélioration de la sécurité sera le principal facteur incitant à l’achat d’un NGFW.
Contrôle renforcé découle d’une meilleure visibilité et d’un meilleur suivi des utilisateurs, des appareils et des applications, ainsi que d’une gestion centralisée. Les fonctionnalités avancées des pare-feu permettent de mieux comprendre les contextes et les comportements normaux afin de détecter et de bloquer les comportements anormaux ou malveillants. La gestion centralisée permet également à une équipe réduite de maintenir et de surveiller la sécurité réseau.
Complexité réduite peut résulter du remplacement d’autres solutions de sécurité par des NGFW, notamment les solutions IPS réseau dédiées. Une solution unique gérée de manière centralisée peut réduire les besoins en formation, en installation et en mises à jour par rapport à de nombreuses solutions de sécurité différentes.
4 Inconvénients des NGFW
Les NGFW puissants offrent des avantages précieux, mais présentent également des compromis en matière de performances, de budget, de configuration et de risques d’attaque.
Ralentissement du trafic résultant de l’inspection approfondie des paquets. Pour chaque contrôle de sécurité appliqué au paquet, une microseconde de délai s’ajoute à la vitesse de transmission du paquet. La sécurité robuste apportée par un grand nombre d’inspections implique en contrepartie un débit de données ralenti.
Augmentation des coûts de déploiement découlant de l’augmentation des capacités des NGFW. Chaque fonctionnalité supplémentaire offre un certain nombre d’options à sélectionner et d’intégrations à gérer, ce qui demande du temps et de l’expertise — et entraîne donc des dépenses supplémentaires.
Augmentation du risque de mauvaise configuration découle également de l’augmentation des capacités des NGFW. Chaque option de chaque fonctionnalité constitue une occasion de commettre une erreur ou de provoquer des conflits involontaires. La complexité accrue nécessitera davantage de tests afin de vérifier que la configuration est correcte.
Concentration du risque d’attaque survient naturellement lorsque les NGFW remplacent d’autres solutions de sécurité. L’entière responsabilité de la protection repose alors sur la solution NGFW, qui devient un point de défaillance unique. Par exemple, la Cybersecurity and Infrastructure Security Agency (CISA) des États-Unis avertit que l’inspection centralisée du chiffrement constitue une cible centralisée pour les attaques et peut affaiblir la sécurité des communications chiffrées.
NGFW contre pare-feu traditionnels et autres solutions
Les NGFW renforcent la sécurité par rapport à la plupart des types de pare-feu mais ne constituent pas la meilleure solution pour tous les besoins de filtrage du trafic. De plus, les NGFW remplacent généralement un pare-feu traditionnel dans un modèle de sécurité traditionnel fondé sur le château et les douves, qui n’est peut-être pas la meilleure solution pour protéger les infrastructures informatiques modernes.
En général, un NGFW offre la meilleure option de sécurité. Voici toutefois une brève liste d’autres technologies et des situations dans lesquelles elles peuvent être plus adaptées :
- Pare-feu traditionnels : ils offrent des options moins coûteuses pour un filtrage des données simple et rapide.
- Gestion unifiée des menaces (UTM) : fournit des solutions de sécurité tout-en-un peu coûteuses.
- Pare-feu d’applications web (WAF) : ils offrent une protection spécialisée à haut débit pour les applications.
- Pare-feu de bases de données : ils assurent un filtrage spécialisé et à haut débit pour la sécurité des bases de données.
- Pare-feu cloud : ils préconfigurent les capacités des NGFW dans des pare-feu optimisés pour la sécurité du cloud.
- Pare-feu pour conteneurs : ils permettent une sécurité des conteneurs spécialisée et déployable avec le code.
- Pare-feu en tant que service (FWaaS) : ils fournissent un NGFW hébergé dans le cloud et évolutif sous forme de service.
- Passerelles web sécurisées (SWG) : elles permettent de protéger contre les logiciels malveillants les actifs locaux et distants.
- Périphérie de services sécurisés (SSE) : elle étend les capacités des NGFW, entre autres, aux actifs distants.
- Périphérie de services d’accès sécurisé (SASE) : elle combine le SSE et les opérations réseau.
- Zero Trustaccès réseau (ZTNA) : ajoutent un système de gestion des identités et des accès (IAM) aux capacités des NGFW pour les actifs locaux et distants.
Lorsque vous comparez des solutions, veillez à examiner les détails. Certaines fonctionnalités nécessitent des abonnements complémentaires et toutes ne sont pas équivalentes — ni nécessaires. Par exemple, certains NGFW prennent en charge jusqu’à 5 000 applications, tandis que d’autres n’en prennent en charge que 800. Toutefois, si vous n’avez besoin que des applications incluses dans les 800, il est inutile de payer un supplément pour prendre en charge l’ensemble des 5 000 fonctionnalités.
Veillez également à prendre en compte les fonctionnalités d’automatisation, d’assistance par l’IA et de création de rapports de la solution. Les entreprises modernes disposent souvent de ressources limitées et doivent aussi satisfaire à de nombreuses exigences de conformité. L’automatisation et l’IA peuvent aider les petites équipes à accomplir davantage, tandis que les rapports peuvent alléger certaines contraintes liées à la conformité.
En résumé : une protection efficace par NGFW nécessite des règles efficaces
Les pare-feu de nouvelle génération constituent souvent la meilleure option pour la défense des réseaux. Un NGFW peut également assurer efficacement la sécurité du cloud, la sécurité de plusieurs agences ou même des fonctionnalités de pare-feu en tant que service lorsqu’il est déployé comme appareil virtuel. Toutefois, tous les pare-feu, y compris les NGFW, dépendent d’une configuration correcte pour fournir une protection efficace, et une seule règle de pare-feu mal configurée ou inadéquate peut neutraliser même la fonction de sécurité la plus puissante.
Pour commencer à déployer un NGFW efficace, découvrez les meilleures solutions NGFW. Vous y trouverez leurs cas d’usage, leurs tarifs, leurs principales fonctionnalités et bien plus encore, afin de pouvoir choisir l’option qui vous convient le mieux.