

















À l’origine, les passerelles web sécurisées (SWG) filtraient et géraient le trafic web, tandis que les pare-feu filtraient et géraient l’ensemble du trafic réseau, dont le trafic web n’était qu’un sous-ensemble. Cependant, à mesure que ces technologies ont gagné en maturité, les fournisseurs y ont continuellement ajouté des fonctionnalités et des capacités, si bien que les solutions les plus robustes ont désormais davantage de points communs que de différences. Une distinction subsiste : les SWG assurent la protection contre la perte de données et fournissent des rapports plus détaillés sur l’accès des utilisateurs aux sites web.
Pour bien comprendre les différences, commencez par vous familiariser avec chaque solution, puis examinez leurs principales distinctions. Ces informations peuvent aider à déterminer comment et quand utiliser les pare-feu et les SWG séparément, voire conjointement.
SWG ou pare-feu : présentation
Ce tableau présente un aperçu rapide des principales fonctionnalités et options de déploiement :
| Passerelles web sécurisées | Pare-feu | |
|---|---|---|
| Inspection du trafic web | Inspection et rapports complets ; fonctionnalité centrale | Inspection efficace du trafic web ; fonctionnalité secondaire |
| Inspection du trafic réseau | En général, aucune inspection du trafic réseau | Inspection et rapports complets ; fonctionnalité centrale |
| Filtrage des URL et des sites web | Filtrage et rapports complets ; fonctionnalités centrales | Filtrage et blocage efficaces ; fonctionnalité secondaire |
| Détection des logiciels malveillants | Effectue une détection et un blocage par signatures antivirus, et agit comme proxy web pour analyser le trafic web chiffré | Certains peuvent effectuer des analyses antivirus fondées sur des signatures et des indicateurs comportementaux ; ils agissent comme proxy réseau pour analyser le trafic chiffré |
| Protection contre la perte de données | Surveille le trafic web afin de détecter d’éventuelles exfiltrations de données | Disponible uniquement sur certains pare-feu avancés ; fonctionnalité secondaire |
| Sécurité de la messagerie | Analyse les e-mails pour détecter les attaques ou prévenir les pertes de données | L’analyse de sécurité des e-mails n’est généralement pas disponible |
| Contrôle de la bande passante | Gère la bande passante du trafic web via le SWG | Certains pare-feu peuvent gérer la bande passante du trafic réseau |
| Déploiement et architecture | Principalement basé sur le cloud, mais peut être déployé localement | Cela dépend du type de pare-feu : la plupart sont déployés localement, tandis que d’autres le sont dans le cloud. |
| Installation et intégration | Installation avec un seul outil et configuration simples ; l’intégration est plus complexe en raison du grand nombre de fonctionnalités et des règles granulaires de gestion du trafic web | Cela dépend du type de pare-feu : certains sont intégrés aux appareils, d’autres s’installent facilement ; l’intégration dépend du nombre de fonctionnalités et de connexions |
Qu’est-ce qu’une passerelle web sécurisée ?
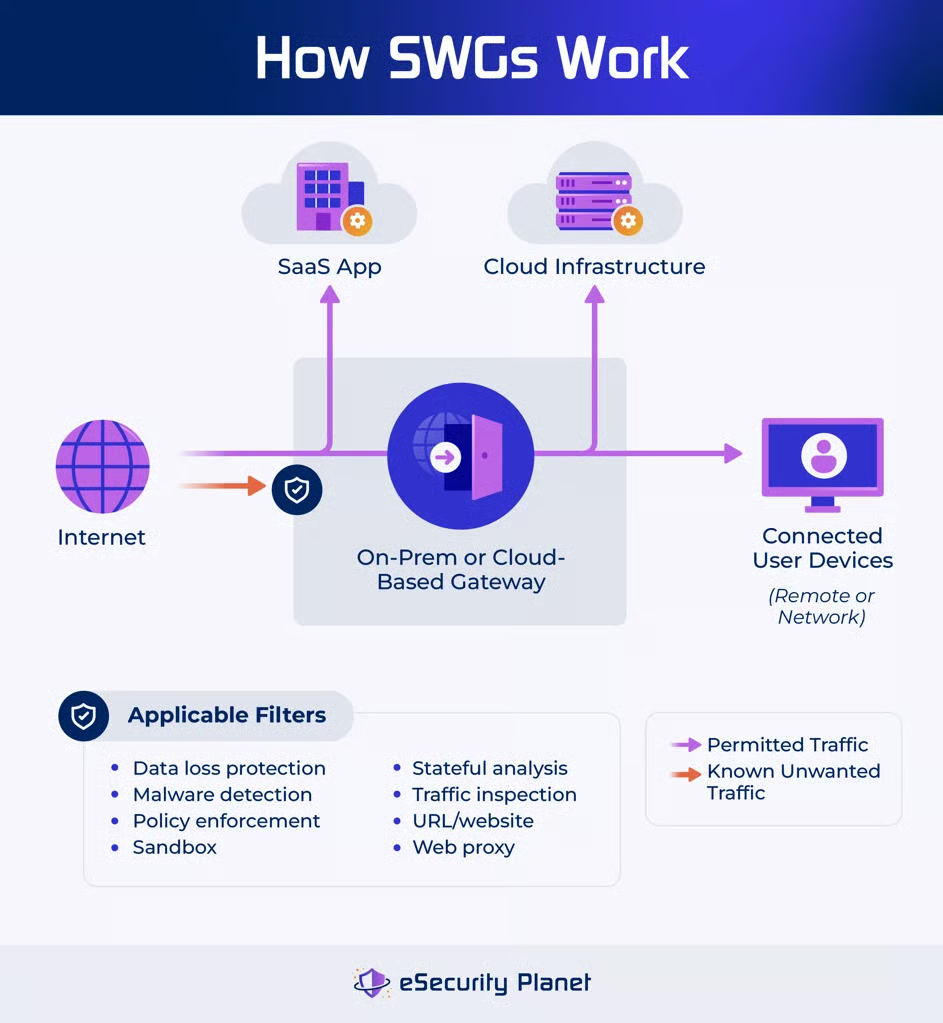
Une passerelle web sécurisée est un outil de sécurité qui contrôle le trafic entrant et sortant d’un réseau ou de terminaux distants se connectant à Internet par l’intermédiaire du SWG. Les SWG peuvent être déployés localement pour protéger des réseaux spécifiques, mais de nombreuses entreprises privilégient les déploiements dans le cloud afin de profiter des économies d’échelle et de protéger les utilisateurs distants ainsi que les réseaux de succursales au moyen d’une solution unifiée.
Pour contrôler le trafic, un SWG va :
- Bloquer le trafic malveillant : utilise des listes d’URL et de sites web connus pour être malveillants afin de bloquer le trafic vers et depuis ces adresses IP et de supprimer les vecteurs d’infection potentiels.
- Refuser les contenus indésirables : applique des listes noires définies par l’administrateur (également appelées listes de refus) pour empêcher les utilisateurs d’accéder aux sites web et applications indésirables (jeux d’argent, pornographie, etc.).
- Gérer la bande passante réseau : limite la bande passante allouée aux fonctions moins prioritaires, comme le streaming multimédia, afin de garantir une bande passante suffisante pour les fonctions essentielles de l’entreprise.
- Surveiller le comportement des employés : applique des politiques, des règles simples et même une détection des anomalies par intelligence artificielle (IA) pour détecter et bloquer les comportements indésirables des utilisateurs.
- Empêcher la découverte : masque les adresses IP et les ressources protégées par le SWG en intercalant un proxy web entre ces ressources et les sources Internet.
Les outils SWG avancés intègrent souvent des flux de renseignement sur les menaces et une inspection de prévention contre la perte de données (DLP) pour les données sensibles.
Qu’est-ce qu’un pare-feu ?
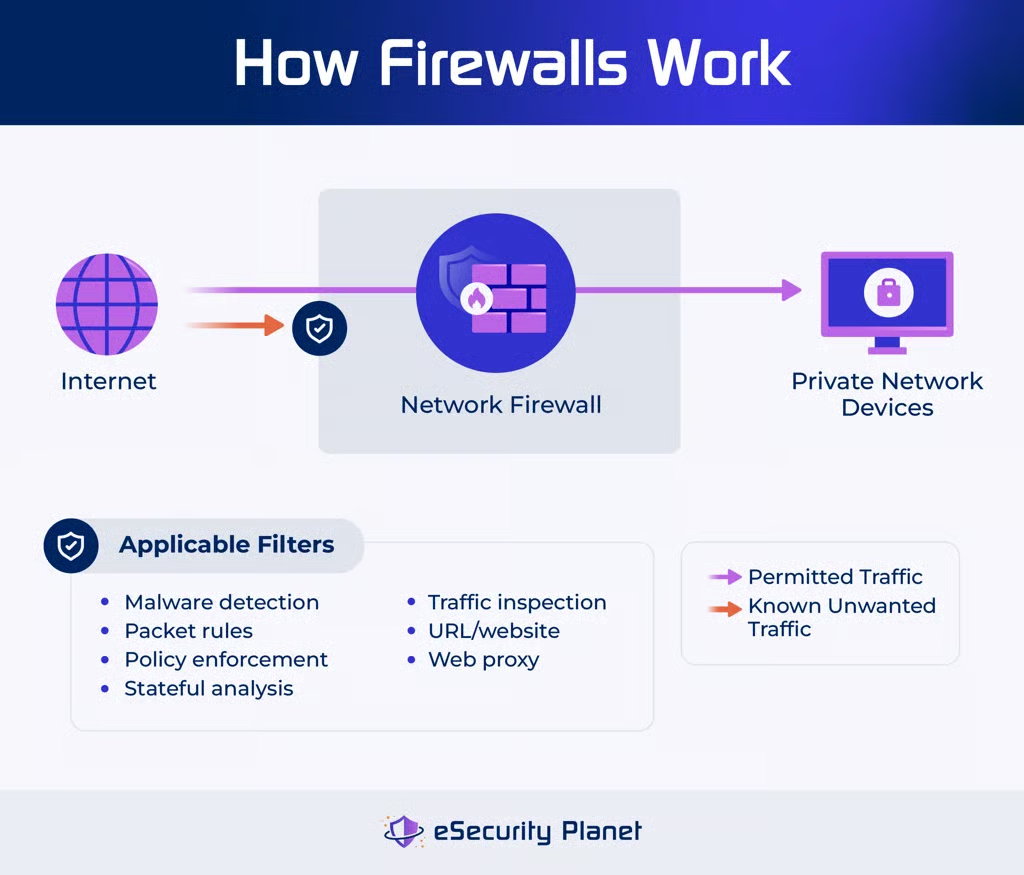
Les pare-feu sont des dispositifs de sécurité qui contrôlent le trafic à la frontière d’un réseau, d’une protection basée sur l’hôte ou spécifique à un appareil (serveur, routeur, PC), d’une application, d’une base de données, voire entre deux segments réseau. Le type de pare-feu le plus courant se concentre sur le contrôle du trafic entrant et sortant d’un réseau, mais les pare-feu plus avancés ajoutent des fonctionnalités de sécurité de la messagerie, de filtrage des URL et de détection des logiciels malveillants.
Lorsqu’ils contrôlent le trafic, les pare-feu vont :
- Appliquer des politiques : examinent les paquets et les suppriment en fonction des règles de filtrage des paquets, ports bloqués, et même de règles d’accès complexes telles que le port knocking.
- Bloquer le mauvais trafic : utilise l’inspection avec état, le filtrage des sessions et les capacités de proxy de passerelle au niveau du circuit pour supprimer le trafic sans rapport avec des demandes de communication existantes.
- Détecter les attaques : inspectent le trafic réseau à la recherche de signes de logiciels malveillants et, dans le cas des pare-feu de nouvelle génération (NGFW), déchiffrent le trafic pour analyser les comportements malveillants.
Les solutions de pare-feu plus complexes, comme les NGFW et la gestion unifiée des menaces (UTM), intègrent des fonctionnalités associées à d’autres types de solutions de sécurité. Par exemple, elles peuvent analyser les données à l’aide d’une inspection antivirus, bloquer les URL malveillantes comme un SWG ou un service de noms de domaine (DNS), ou analyser les e-mails comme une passerelle de messagerie.
Principales similitudes et différences entre les SWG et les pare-feu
Les passerelles web sécurisées et les pare-feu, autrefois distincts, partagent désormais des fonctionnalités qui offrent des avantages, des bénéfices et des inconvénients similaires. Pour identifier les aspects qui les distinguent encore, nous examinons plus en détail les bénéfices, les avantages et les inconvénients de ces technologies.
Comparaison des principaux avantages
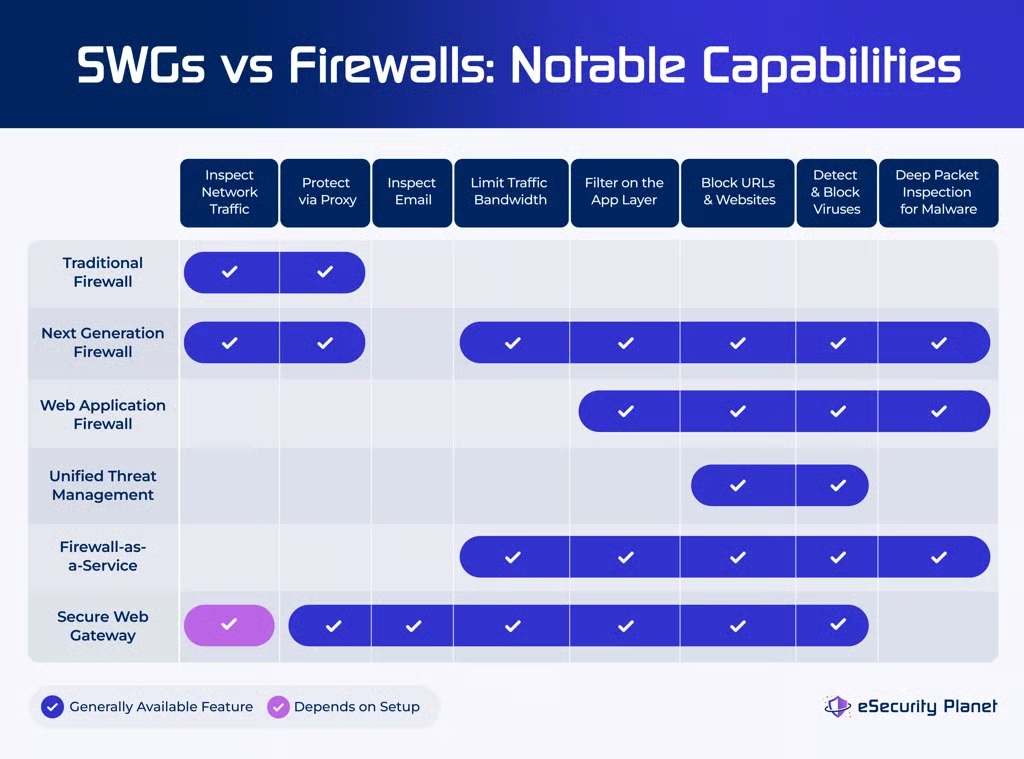
En tant que solutions de sécurité, les pare-feu et les passerelles web sécurisées offrent des avantages presque identiques, car ils remplissent des fonctions très similaires pour protéger les flux de données à la périphérie du réseau. Les comparaisons sont également difficiles, car les différents types de pare-feu offrent des capacités différentes : les pare-feu traditionnels simples présentent un chevauchement limité avec les SWG, tandis que les NGFW recouvrent largement les fonctionnalités des SWG.
Les SWG et les pare-feu offrent tous deux les principaux avantages suivants :
- Protéger contre les pertes de données : appliquent des politiques, détectent les comportements anormaux et inspectent les flux de données à la recherche d’informations réglementées, sensibles ou secrètes.
- Filtrer les attaques : filtrent les domaines connus pour être malveillants, permettent l’inspection des fichiers en bac à sable et détectent les paquets malveillants à l’aide de signatures, d’indicateurs, de l’IA ou de l’apprentissage automatique (ML).
- Simplifier la gestion : gèrent au moyen d’une seule installation et d’un tableau de bord centralisé les fonctionnalités qui nécessiteraient autrement des outils distincts et non intégrés.
- Limiter les contenus improductifs : bloquent, limitent l’accès ou limitent la bande passante pour le streaming multimédia, les sites de jeux d’argent, les sites pornographiques et d’autres sites et applications définis.
Les principales différences dépendent avant tout de l’appareil, du modèle et de la mise en œuvre. Certains fournisseurs axent les avantages des SWG sur le contrôle du trafic des sites web et ceux des pare-feu sur les données du réseau interne. Cela s’explique en partie par le fait que les SWG analysent les données au niveau applicatif, tandis que la plupart des pare-feu se concentrent sur les informations de la couche réseau des paquets.
Ils omettent toutefois souvent de prendre en compte les types de pare-feu qui analysent également les paquets au niveau applicatif, comme les NGFW ou les pare-feu applicatifs (WAF). S’il peut être utile, sur le plan théorique, de tracer des frontières nettes, les meilleurs SWG et pare-feu présentent en réalité un chevauchement important de leurs capacités.
Comparaison des principaux avantages
Le principal avantage des SWG comme des pare-feu réside dans une bonne protection de sécurité contre les attaques. Leurs avantages respectifs et communs révèlent les façons spécifiques dont chaque technologie assure la protection. Les SWG offrent une sécurité renforcée pour les e-mails et le trafic chiffré par HTTPS. Les pare-feu bloquent les menaces du réseau interne, appliquent rapidement un filtrage fondé sur des politiques et certains peuvent également inspecter le trafic chiffré par HTTPS.
Les SWG et les pare-feu peuvent tous deux être installés dans le cloud afin d’offrir une grande évolutivité et de bonnes performances. Les SWG et certains types de pare-feu peuvent également permettre de réaliser d’importantes économies par rapport à l’achat séparé des outils associés, tels que les solutions de sécurité de la messagerie, les passerelles proxy, la protection contre la perte de données et les logiciels antivirus.
| Pare-feu | SWG | |
|---|---|---|
| Protection de la messagerie | ❌ | ✔️ |
| Surveiller les menaces réseau (systèmes de détection et de prévention des intrusions (IDPS)) | Certains modèles de pare-feu (NGFW, UTM, etc.) | ❌ |
| Filtrage rapide des menaces fondé sur des politiques | ✔️ | ❌ |
| Évolutivité offerte par le cloud | Dépend de l’installation | Dépend de l’installation |
| Inspection des logiciels malveillants dans le trafic chiffré par HTTPS | Certains modèles de pare-feu (NGFW, WAF, FWaaS, etc.) | ✔️ |
| Économiser de l’argent et du temps par rapport à l’achat de solutions distinctes pour une protection équivalente | Certains modèles de pare-feu (NGFW, UTM, FWaaS, etc.) | ✔️ |
Principaux inconvénients communs
Les bénéfices et les avantages constituent un argument de poids en faveur de l’utilisation conjointe des SWG et des pare-feu par chaque organisation, afin d’assurer une défense en profondeur. Les deux technologies partagent exactement les mêmes inconvénients, ce qui peut susciter certaines hésitations au moment de l’achat, sans toutefois remettre sérieusement en cause l’une ou l’autre solution.
- Configuration complexe : Bien qu’ils soient plus simples à gérer et à maintenir qu’une suite d’outils, les fonctionnalités consolidées des SWG et des pare-feu avancés créent des outils beaucoup plus complexes et chronophages à configurer et à mettre en place initialement.
- Coûts élevés : Bien qu’ils soient rentables par rapport à de nombreuses solutions achetées séparément, les SWG et les pare-feu avancés sont assez coûteux à acheter, installer et configurer si vous n’avez pas besoin de toutes leurs fonctionnalités.
- Capacités variables : Une même fonctionnalité n’aura pas les mêmes performances ni les mêmes capacités sur tous les produits ; la plupart des SWG et des pare-feu proposent des « rapports », mais le type de rapports et le niveau de détail de leur contenu varient énormément d’un produit à l’autre.
Les principaux inconvénients peuvent se résumer à une confusion entre les produits. Un pare-feu simple et peu coûteux n’offrira pas la même protection qu’un NGFW onéreux, mais certaines fonctionnalités porteront des appellations similaires. De même, si la mise en œuvre de trois à cinq solutions distinctes prend beaucoup plus de temps que la configuration d’un SWG robuste, la plupart des entreprises déploient ces solutions séparées progressivement et peuvent se retrouver submergées par les options lors de la configuration d’un outil complexe.
Faut-il utiliser les SWG et les pare-feu ensemble ou séparément ?
La plupart des grandes organisations utilisent à la fois des passerelles web sécurisées et différents types de pare-feu. Cependant, de nombreuses petites et moyennes entreprises (PME) commencent par installer un pare-feu pour assurer une sécurité de base, puis intègrent un SWG à mesure que leurs besoins en matière de sécurité évoluent.
Les fonctionnalités des pare-feu et des SWG sont également intégrées à d’autres solutions de sécurité modernes afin de protéger les utilisateurs et les actifs distants. Par exemple, réseaux privés virtuels d’entreprise (VPN) permettent un accès plus sûr pour les utilisateurs distants en ajoutant un filtrage de base des URL ou des logiciels malveillants, assuré par un pare-feu et un SWG, à une infrastructure VPN basée dans le cloud.
périphérie de services sécurisés (SSE) intègre les fonctionnalités FWaaS et SWG à d’autres technologies de sécurité afin de protéger les utilisateurs distants, les données des applications et les ressources cloud. De même, la périphérie de services d’accès sécurisé (SASE) s’appuie sur la sécurité distante de SSE pour ajouter des réseaux étendus définis par logiciel (SD-WAN), permettant une segmentation indépendante de l’emplacement.
Toutes ces solutions jouent un rôle important dans la sécurisation des entreprises, des organisations à but non lucratif et des administrations publiques. Cependant, les acheteurs doivent bien comprendre leurs propres besoins afin de déterminer quel produit leur convient le mieux. En outre, compte tenu de l’étendue des capacités au sein d’une même catégorie de produits, voire des produits d’un même fournisseur, les acheteurs doivent également tester complètement les outils afin de vérifier que leurs capacités théoriques correspondent bien à leurs besoins et à leurs attentes.
Comparaison des cas d’usage
Pour illustrer au mieux quand et comment utiliser les technologies SWG et pare-feu, il est utile d’examiner plusieurs cas d’usage précis. Lorsqu’il s’agit de sécuriser un siège social, des prestataires distants, une architecture de bureaux internationaux ou une application basée dans le cloud, les avantages et les besoins liés aux solutions SWG et pare-feu varient considérablement.
Protection du siège social
Une administration municipale occupe un bâtiment abritant son siège central (l’hôtel de ville) ainsi qu’un centre de données. La protection assurée par le pare-feu déjà en place est suffisante, mais l’administration souhaite renforcer sa protection contre l’augmentation des menaces sur Internet. Elle peut ajouter une appliance SWG sur site afin de renforcer les couches de sécurité entre les utilisateurs et les menaces potentielles.
Protection des prestataires distants
Une entreprise de transcription médicale emploie des milliers de prestataires internationaux et nationaux qui utilisent des ordinateurs portables et des téléphones personnels dans le cadre du BYOD pour accéder à des applications web (Google Docs, Office 365, Box, etc.). Pour se protéger contre les logiciels malveillants importés dans les référentiels de l’entreprise, elle doit imposer à tous les prestataires d’accéder aux ressources par l’intermédiaire d’une passerelle web sécurisée qui surveille le trafic entrant et sortant à la recherche de signes de menace.
Infrastructure mondiale multisite
Une chaîne de restaurants en pleine croissance poursuit son expansion rapide à l’étranger et doit protéger un grand nombre de réseaux de restaurants, de sièges régionaux et même d’utilisateurs distants. Sans le coût irrécupérable d’une infrastructure existante, elle peut déployer conjointement FWaaS et SWG afin de protéger un large éventail de connexions réseau et de connexions de données utilisateur, tout en réduisant les exigences de déploiement et de configuration.
Application web hautes performances
Un site de streaming construit une infrastructure basée dans le cloud pour héberger et exécuter les applications back-end qui diffusent des contenus vidéo et audio. En l’absence d’utilisateurs, une grande partie des fonctionnalités d’un SWG ne sera pas utile dans cet environnement, et même un NGFW puissant entraînerait trop de délais lors de l’inspection des paquets. Il vaut mieux déployer des pare-feu simples de filtrage des paquets, des WAF et des pare-feu de bases de données afin de protéger des composants spécifiques de l’architecture avec un délai opérationnel minimal.
Points à prendre en compte pour les SWG et les pare-feu
Pour déterminer quelle solution ou combinaison de solutions conviendrait le mieux, l’acheteur doit répondre à des questions précises sur l’intégration de la technologie dans la pile de sécurité existante et sur les ressources disponibles pour l’utiliser. Des réponses honnêtes à ces questions permettent d’écarter les attentes irréalistes et de mettre en place des solutions pratiques et fonctionnelles.
Remplacer la technologie existante ou ajouter de nouvelles technologies ?
Une organisation disposant de nombreuses solutions anciennes et héritées peut être prête à remplacer l’ensemble de ses solutions par une solution polyvalente. Toutefois, quelques solutions coûteuses achetées récemment rendent plus intéressante l’adjonction d’une solution distincte pour ajouter des fonctionnalités spécifiques. Choisissez une solution SWG ou pare-feu riche en fonctionnalités lors d’un remplacement complet, ou sélectionnez un outil doté des fonctionnalités de sécurité précises requises lorsque vous l’ajoutez à la pile de sécurité.
Quelle architecture est requise : contrôle total, cloud ou SaaS ?
Les organisations soumises à d’importantes exigences de conformité ou de confidentialité doivent exercer un contrôle total sur tous les dispositifs de sécurité dans un centre de données local, tandis que celles qui privilégient l’évolutivité peuvent préférer des solutions basées dans le cloud. Les solutions SaaS suppriment le contrôle direct et réduisent souvent les possibilités de personnalisation, mais les organisations de toutes tailles apprécient la réduction des besoins de maintenance et de gestion qu’offrent les solutions SaaS. Sélectionnez la configuration SWG ou pare-feu adaptée à l’architecture requise.
Quel délai est tolérable ?
Les applications et les systèmes de communication à haut débit ne peuvent pas tolérer des inspections poussées des paquets et des connexions. Les données, les connexions et les contrôles de sécurité doivent être rationalisés afin de trouver un équilibre entre sécurité et transmission de données à haut débit. Différentes combinaisons de SWG et de types de pare-feu peuvent être utilisées pour effectuer des contrôles de sécurité spécifiques sur différents flux de données au sein de l’architecture réseau, afin d’assurer une transmission efficace et rapide des informations.
Les ressources disponibles sont-elles suffisantes ?
Chaque outil nécessitera des ressources financières et techniques différentes pour installer, configurer, maintenir et exploiter la solution. Lorsque vous comparez des solutions, prenez en compte l’ensemble des dépenses et des besoins en main-d’œuvre prévus afin de vous assurer que vous disposez de ressources suffisantes pour exploiter efficacement les capacités potentielles de l’outil. Cette analyse permettra d’éviter l’acquisition inutile d’un outil coûteux qui resterait inutilisé ou qui ne pourrait pas être exploité efficacement avec les ressources actuelles.
La solution de sécurité s’intègre-t-elle à la pile de sécurité existante ?
Tous les outils de sécurité doivent s’intégrer à une pile de sécurité et à des processus existants sans nécessiter trop de transformations radicales. Vérifiez les capacités d’intégration du SWG ou du pare-feu envisagé avec d’autres outils de sécurité associés, tels que les IDS/IDP, gestion des accès privilégiés (PAM), gestion des informations et des événements de sécurité (SIEM), et la surveillance du réseau. Cela garantira des transitions fluides et la compatibilité avec les processus existants.
En résumé : déployer les fonctionnalités des SWG et des pare-feu
À mesure que les SWG et les pare-feu ajoutent des fonctionnalités, leurs versions avancées pourraient atteindre un niveau où une seule solution suffirait à assurer une sécurité efficace. Bien entendu, cette solution unique serait très coûteuse et complexe à mettre en œuvre ; les solutions plus simples devraient donc continuer à répondre aux besoins pendant de nombreuses années. Une fois que vous avez déterminé quelle ou quelles solutions pourraient vous convenir, contactez l’entreprise pour obtenir une démonstration et munissez-vous d’une liste de fonctionnalités à examiner en détail.
Les SWG et les pare-feu contribuent à sécuriser le périmètre du réseau ; pour déterminer si d’autres solutions sont nécessaires à une pile de sécurité complète, consultez l’architecture de sécurité réseau.