

















Un réseau DMZ, ou zone démilitarisée, est un sous-réseau d’un environnement réseau d’entreprise qui contient des ressources accessibles au public — comme les serveurs web des sites de l’entreprise — afin de les isoler du réseau local privé (LAN) de l’entreprise .
Également appelé réseau périmétrique ou sous-réseau filtré, un réseau DMZ agit comme une couche supplémentaire de la sécurité réseau, s’isolant ainsi que son contenu des parties du réseau de l’entreprise où sont conservées de manière plus sécurisée des ressources plus sensibles et privées. Si les utilisateurs peuvent interagir avec les réseaux publics et les ressources accessibles depuis la DMZ, la sécurité périmétrique de la DMZ protège le réseau privé de l’organisation des utilisateurs externes et en préserve la confidentialité et la sécurité.
Guide complet des réseaux DMZ
- Quel est l’objectif d’un réseau DMZ ?
- Fonctionnement des réseaux DMZ
- 5 avantages de la DMZ en réseau
- 4 exemples de réseaux DMZ
- Bonnes pratiques pour les réseaux DMZ
- En résumé : les réseaux DMZ
Quel est l’objectif d’un réseau DMZ ?
L’objectif d’un réseau DMZ est de trouver un équilibre entre un accès raisonnable aux ressources et des mesures d’isolation et de sécurité efficaces.
Les entreprises qui proposent des produits et services numériques souhaitent généralement rendre certaines de leurs ressources accessibles à leurs clients, tandis que d’autres données et systèmes doivent rester masqués pour les utilisateurs externes. Pour garantir que les utilisateurs n’accèdent qu’aux ressources dont ils ont besoin, une méthode efficace consiste à les isoler dans un nouveau sous-réseau ou segment de réseau doté de ses propres règles d’accès, de sécurité et d’exploitation.
Les réseaux DMZ contiennent généralement des ressources orientées vers l’extérieur, comme des serveurs DNS, de messagerie, proxy et web.
Les réseaux DMZ sont également utiles pour isoler les serveurs, routeurs et autres technologies et plateformes tierces qui intègrent moins de fonctionnalités et de contrôles de sécurité gérables. En isolant ces actifs moins sécurisés dans un emplacement unique, les administrateurs réseau peuvent facilement surveiller et identifier les flux réseau anormaux avant qu’ils n’atteignent le réseau principal.
Les réseaux DMZ servent principalement à gérer l’accès des utilisateurs externes et à fournir aux administrateurs réseau davantage de sécurité et de capacités de surveillance. Toutefois, lorsque votre réseau DMZ comprend un serveur proxy, les administrateurs peuvent également choisir de filtrer toute l’utilisation interne d’Internet via la DMZ. Cette approche oblige les employés à utiliser les réseaux publics conformément aux règles de leur organisation, tout en offrant aux professionnels de la sécurité réseau une meilleure visibilité sur l’utilisation d’Internet dans l’ensemble de l’organisation.
À lire également : Protection réseau : comment sécuriser un réseau
Fonctionnement des réseaux DMZ
Les réseaux DMZ fonctionnent grâce à l’isolation, mais d’abord grâce à la segmentation du réseau. Les administrateurs réseau qui souhaitent créer une DMZ doivent commencer par déterminer quelles parties de leur réseau doivent être accessibles aux utilisateurs externes. Ils peuvent également en profiter pour identifier les composants réseau qui fonctionnent avec des contrôles de sécurité moins stricts et mettent ainsi le reste du réseau en danger.
Voici les types de serveurs et de ressources que l’on trouve souvent sur un réseau DMZ :
- Serveurs VoIP
- Serveurs proxy
- Serveurs web
- Serveurs de messagerie
- Serveurs DNS
- Serveurs FTP
- Routeurs et serveurs tiers
- Autres services, ressources et serveurs externes
Ces ressources doivent ensuite être isolées du reste du réseau de l’entreprise et placées sur un sous-réseau DMZ. La DMZ doit être configurée avec au moins un équipement passerelle (généralement un pare-feu) qui filtre les paquets provenant du réseau externe vers la DMZ et surveille les flux ou activités inhabituels. Dans de nombreux cas, une architecture à deux pare-feu est mise en œuvre afin d’effectuer une seconde série de filtrages des paquets réseau avant le LAN (voir l’image ci-dessous).
De nombreuses DMZ et les pare-feu qui les protègent intègrent des fonctionnalités et outils de sécurité avancés, comme la technologie de contrôle d’accès au réseau (NAC) et les serveurs proxy, pour optimiser la surveillance des flux. Ces solutions de sécurité réseau, ainsi que bien d’autres, sont déployées de manière renforcée sur la DMZ, ce qui permet souvent aux administrateurs réseau de détecter les comportements inhabituels avant que des utilisateurs non autorisés ne tentent de franchir la DMZ pour accéder au LAN.
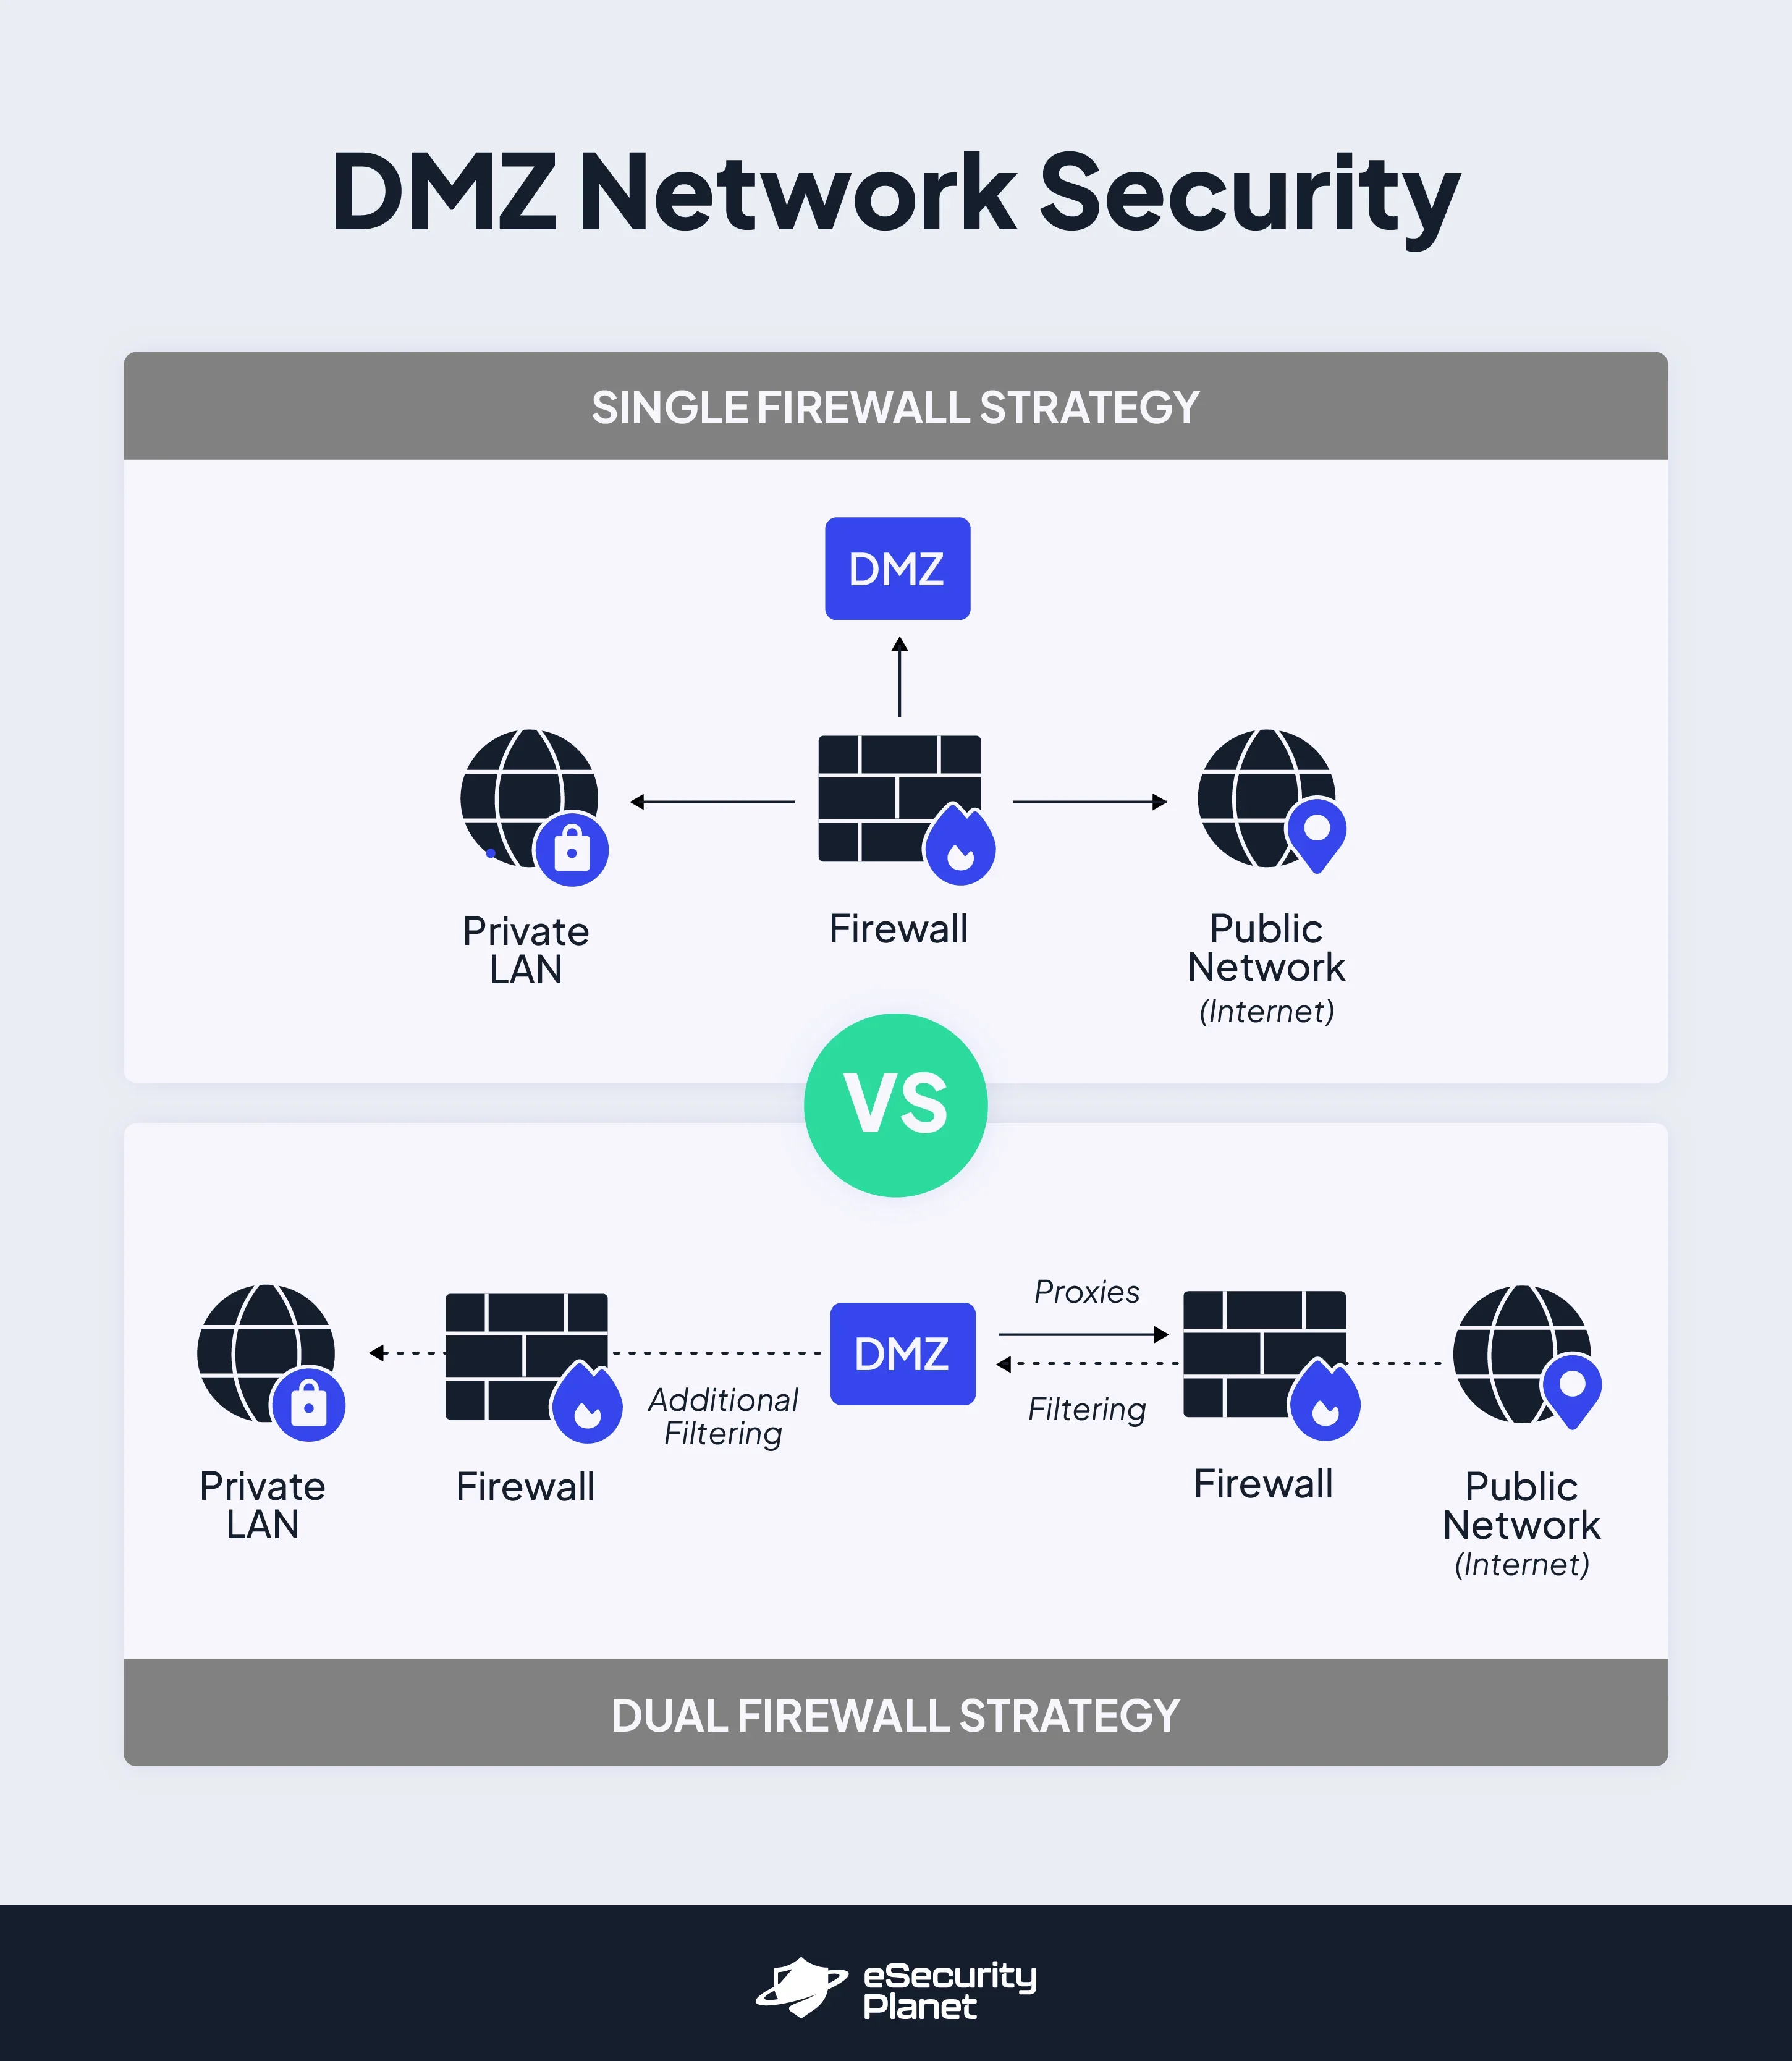
Architecture d’une DMZ
Lors de la conception d’un sous-réseau DMZ, deux principales options d’architecture sont possibles : une architecture à un seul pare-feu et une architecture à deux pare-feu.
Dans une architecture à un seul pare-feu, celui-ci se trouve au centre du LAN privé, de la DMZ et du réseau public ; aucun utilisateur ne peut passer directement de l’un de ces réseaux à un autre sans traverser d’abord le pare-feu centralisé, qui filtre et surveille tout le trafic. Ce modèle est beaucoup plus facile à mettre en œuvre, mais il est généralement considéré comme moins sécurisé, car il suffit de compromettre un seul pare-feu pour qu’une cyberattaque réussie atteigne le LAN.
Dans une architecture à deux pare-feu, deux pare-feu différents sont utilisés pour filtrer les paquets réseau par niveaux. Le pare-feu frontal se trouve entre les réseaux publics et la DMZ afin de filtrer et de gérer le trafic avant son entrée dans la DMZ. Si un utilisateur tente de passer de la DMZ au LAN, un pare-feu dorsal placé entre ces deux réseaux filtre et autorise davantage le trafic. L’architecture à deux pare-feu est généralement considérée comme plus sécurisée, mais elle est aussi plus difficile à gérer.
Découvrez les meilleurs pare-feu nouvelle génération (NGFW)
5 avantages de la DMZ en réseau
Les réseaux DMZ fournissent l’isolation nécessaire pour protéger le réseau principal contre les menaces visant les ressources publiques, mais ils créent également un environnement où des outils de sécurité spécialisés peuvent être utilisés pour surveiller et protéger les ressources vulnérables de la DMZ. Voici quelques-uns des avantages attendus de la mise en œuvre d’un modèle DMZ :
L’isolation ajoute une couche de protection supplémentaire
La mise en place d’une DMZ oblige les administrateurs réseau à segmenter leurs réseaux afin d’identifier les ressources potentiellement non sécurisées et accessibles au public, puis de les isoler du reste. Cette isolation est particulièrement utile lorsque les organisations doivent travailler avec des ressources ou des serveurs disposant de moins de contrôles de sécurité natifs, comme les serveurs FTP.
Ces types de serveurs, ainsi que les technologies modernes comme l’Internet des objets (IoT) et les technologies opérationnelles (OT), sont importants pour le fonctionnement global du réseau, mais peuvent nuire à tout le reste du réseau s’ils sont compromis. Lorsque ces ressources sont isolées dans un environnement dédié comme une DMZ, même les failles de sécurité exploitées ne devraient généralement pas atteindre le LAN.
Évite les ralentissements courants des performances réseau
Pour les ressources auxquelles vos clients accèdent régulièrement, notamment, la rapidité et les performances sont essentielles à l’expérience utilisateur. Les DMZ sont conçues de manière à optimiser les performances réseau, car elles séparent les ressources très sollicitées et fortement chargées, comme les serveurs web, du reste du réseau interne. Grâce à cette séparation, les administrateurs réseau peuvent optimiser la DMZ pour gérer d’importants volumes de trafic sans affecter l’allocation des ressources du réseau interne.
Outils et alertes de sécurité ciblés
L’isolation d’une DMZ peut grandement contribuer à la sécurité du réseau interne, mais les réseaux DMZ eux-mêmes constituent également des environnements idéaux pour les outils de sécurité. La plupart des DMZ intègrent une technologie de pare-feu multifonction, ainsi que le contrôle d’accès au réseau, des serveurs proxy, des politiques de sécurité de l’information, la surveillance du réseau, la gestion des vulnérabilités et d’autres fonctionnalités destinées à protéger l’environnement et à alerter les administrateurs réseau en cas de problème.
Découvrez les 34 types de protections de sécurité réseau les plus courants
Compatibilité avec les serveurs proxy
Si votre organisation met en œuvre des outils de contrôle d’accès au réseau et des règles spécifiques sur son réseau DMZ, vous pouvez exiger que tout le trafic interne à destination d’Internet respecte des règles précises et n’accède qu’aux adresses IP approuvées. Cela est possible parce que les réseaux DMZ sont compatibles avec les serveurs proxy, qui permettent ce type de routage du trafic.
Les serveurs proxy sont également utiles pour surveiller les types et les volumes de trafic. Les proxys sur les DMZ sont particulièrement utiles pour les organismes de santé et les autres secteurs dans lesquels la gestion de la conformité et la sécurité des données sont des facteurs opérationnels essentiels à prendre en compte.
Découvrez les meilleures passerelles web sécurisées
Une meilleure visibilité pour les administrateurs réseau
Les administrateurs réseau doivent en permanence gérer de nombreuses fonctionnalités, fonctions, utilisateurs, appareils et applications réseau. Sur les réseaux disposant de ressources limitées en personnel de sécurité, notamment, la surveillance et la résolution de tous les problèmes de sécurité réseau peuvent rapidement devenir accablantes. La tâche est encore plus difficile si votre réseau utilise des outils aux fonctionnalités de sécurité limitées, qui nécessitent davantage de surveillance manuelle que les autres.
Avec une DMZ en place, les administrateurs réseau peuvent répartir différents types de ressources réseau entre le réseau principal et le sous-réseau DMZ. Cette division rend immédiatement visibles les configurations de sécurité les plus problématiques au sein du réseau DMZ.
Comme les administrateurs gèrent les deux environnements, ils conservent autant de contrôle sur ces ressources qu’auparavant. Ils disposent désormais simplement d’un moyen plus efficace de surveiller les actifs et services réseau vulnérables.
4 exemples de réseaux DMZ
Une DMZ peut aider toute organisation disposant d’un réseau principal et d’actifs exposés sur le web, mais voici quelques cas d’usage précis dans lesquels elle peut être utile.
Une expérience utilisateur fondée sur les données d’un site d’entreprise
Que vous gériez une activité de commerce en ligne ou que vous soyez un prestataire de soins, vous disposez probablement d’un site web destiné à vos clients, qui permet aux utilisateurs d’effectuer des achats et d’autres actions avec les données et systèmes de l’entreprise. Ce site nécessite l’exécution d’un serveur web sur votre réseau.
À moins que le réseau ne soit segmenté, des utilisateurs non autorisés pourraient potentiellement passer du site web et des données auxquels ils sont censés accéder au reste du réseau privé. Avec une DMZ, le serveur web et les autres ressources destinées aux clients sont isolés des actifs privés de l’entreprise, empêchant ainsi les utilisateurs de se déplacer facilement latéralement du serveur web vers le réseau interne.
Découvrez les meilleurs logiciels de microsegmentation
Environnements cloud hybrides
Supposons que votre entreprise existe depuis plusieurs décennies et qu’elle héberge sur site certains de ses actifs et applications les plus importants. Toutefois, de nombreuses autres applications et services que vous utilisez désormais sont hébergés dans le cloud.
Dans cet environnement cloud hybride, vous disposez de ressources sur site qui doivent interagir avec vos actifs cloud, mais vous ne souhaitez pas pour autant que les deux parties de votre réseau bénéficient d’un accès total et sans restriction l’une à l’autre. Dans ce scénario, un réseau DMZ peut être configuré entre l’environnement cloud et le réseau sur site afin d’auditer et de filtrer le trafic circulant entre les deux.
Découvrez les meilleures entreprises de sécurité cloud
Sécurité des appareils de production et de fabrication
Les fabricants et les secteurs des infrastructures critiques investissent de plus en plus dans des technologies récentes comme les appareils IoT et OT, qui ouvrent aux entreprises de nouveaux cas d’usage opérationnels — ainsi que de nouvelles vulnérabilités de sécurité. La plupart de ces outils sont conçus pour stocker et transmettre de grandes quantités de données, mais ne disposent pas nécessairement de nombreuses fonctionnalités de sécurité, en raison de la vitesse et de la capacité qu’ils requièrent. Lorsqu’un appareil IoT ou OT fonctionne sur le même plan réseau que les autres actifs, il les expose tous à un risque de sécurité accru.
Les DMZ peuvent isoler ces types d’appareils du reste du réseau, les rendre accessibles en interne et en externe, tout en appliquant les règles de filtrage du pare-feu afin de limiter les déplacements latéraux en cas de compromission.
Hôtes DMZ pour les réseaux informatiques domestiques
Les réseaux informatiques domestiques sont beaucoup plus petits, mais ils contiennent tout de même des informations personnelles identifiables (PII) et d’autres éléments dont vous voudrez limiter l’accès aux utilisateurs connus. Malheureusement, les réseaux domestiques sont souvent faciles à pirater, car leurs propriétaires consacrent peu de ressources à leur sécurité.
Un hôte DMZ est facile à configurer avec les technologies déjà présentes chez vous, comme une console de jeu. L’appareil hôte sélectionné se trouve à l’extérieur du pare-feu et sert de filtre pour tout le trafic entrant, offrant ainsi une meilleure protection à vos autres appareils et à votre réseau interne contre les utilisateurs externes non autorisés. Pour ce cas d’usage, il est important de choisir un appareil hôte DMZ contenant un minimum de données sensibles et d’informations privées, puisqu’il se trouvera hors de la protection du pare-feu.
Bonnes pratiques pour les réseaux DMZ
La mise en place d’un réseau DMZ peut constituer un excellent renforcement de la sécurité s’il est correctement configuré. Tenez compte des bonnes pratiques et conseils suivants lors de sa mise en œuvre afin d’obtenir de meilleurs résultats :
Étiquetez tous les réseaux et segments de réseau
Aussi évident que cela puisse paraître, vous devez clairement étiqueter chaque partie de votre réseau afin de savoir précisément ce qui fonctionne, où, comment et pourquoi. Cela vous fera gagner du temps lors de la configuration initiale, facilitera les reconfigurations ultérieures et créera une documentation exploitable si votre équipe de sécurité réseau évolue au fil du temps.
Définissez et appliquez clairement les règles d’isolation
L’efficacité de votre DMZ dépend entièrement des règles et politiques de filtrage que vous configurez. Il est important d’étudier chaque fonctionnalité de votre réseau et de pouvoir justifier pourquoi un élément doit ou non être placé dans la DMZ ; de même, vous devez programmer vos pare-feu et tous les autres outils de sécurité configurés sur la DMZ afin qu’ils reflètent et appliquent vos politiques de sécurité pour tous les types d’appareils et de trafic.
À lire également : Peaufiner les règles de pare-feu : 10 bonnes pratiques
Utilisez une stratégie à deux pare-feu pour renforcer la protection
Une architecture à deux pare-feu est plus difficile à gérer qu’une architecture à un seul pare-feu, mais elle filtre également plus efficacement le trafic malveillant. Si vous prévoyez de mettre en œuvre une architecture à deux pare-feu, envisagez de faire appel à un fournisseur différent pour chaque pare-feu afin de diversifier votre dispositif de sécurité et de rendre plus difficile la mise hors service de l’ensemble de l’infrastructure lors d’une attaque.
Choisissez les bons types de pare-feu
Tous les pare-feu ne se valent pas et tous ne conviennent pas aux mêmes scénarios. Comme vous cherchez à filtrer le trafic à un niveau très granulaire, en fonction des applications et des utilisateurs individuels, un pare-feu proxy ou une passerelle au niveau applicatif constitue généralement la meilleure option pour votre DMZ.
À lire également : Explication des types de pare-feu
Intégrez les bonnes pratiques du Zero Trust
Les DMZ fonctionnent mieux en association avec l’accès réseau Zero Trust (ZTNA). Avec les solutions ZTNA, le trafic est refusé sauf s’il respecte explicitement les politiques prédéfinies de contrôle d’accès des utilisateurs. Associé à l’isolation assurée par la DMZ, c’est un excellent moyen d’empêcher les accès non autorisés au réseau local.
N’oubliez pas la gestion des vulnérabilités
Les outils de gestion des vulnérabilités, comme les scanners de vulnérabilités et les évaluations des vulnérabilités, sont extrêmement utiles pour surveiller régulièrement le trafic réseau dans une DMZ. Mais n’investissez pas uniquement dans des solutions de gestion des vulnérabilités ; prenez également le temps d’élaborer une politique et un processus de gestion des vulnérabilités adaptés à votre organisation.
Surveillez et auditez les performances de la DMZ au fil du temps
Veillez à investir dans des outils et du personnel pour surveiller le trafic de la DMZ, car cela peut nécessiter une supervision plus constante et plus vigilante que le reste du réseau. À mesure que de nouveaux outils, applications et utilisateurs sont intégrés à votre réseau d’entreprise, évaluez régulièrement s’ils doivent ou non être déplacés vers la DMZ et quelles modifications seront nécessaires le cas échéant.
Découvrez les meilleures solutions de détection et de réponse réseau (NDR)
En résumé : les réseaux DMZ
Certaines personnes considèrent désormais les réseaux DMZ comme obsolètes ou mal adaptés aux réseaux d’entreprise modernes, notamment parce que de nombreux réseaux ont délaissé des technologies comme les serveurs web internes au profit du cloud computing et des réseaux hébergés dans le cloud. Il existe également plusieurs options de mise en réseau et de sécurité plus récentes, comme les SD-WAN, conteneurs, la virtualisation, SASE et le ZTNA, qui semblent offrir une sécurité plus complète pour les environnements cloud modernes que la forme de sécurité périmétrique de la DMZ.
Cependant, la DMZ reste utile dans de nombreux cas, notamment lorsque des équipements ou des réseaux sur site doivent s’intégrer à un environnement sécurisé et unifié doté de règles de gestion des accès. Lorsqu’un réseau DMZ est mis en œuvre dans les situations appropriées, votre entreprise peut plus facilement isoler les appareils non sécurisés, exploiter des réseaux hybrides avec des composants hérités correctement intégrés et simplifier le processus de surveillance du réseau pour les administrateurs réseau.
Pour aller plus loin :